

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2026-34472-auth-bypass-zte-h188a-router — Технический разбор CVE-2026-34472, обход аутентификации через утечку учетных данных, затрагивающий маршрутизаторы ZTE H188A. | Kitploit
Инструменты/GitHubGitHub/minanagehsalalma/cve-2026-34472-auth-bypass-zte-h188a-router
Безопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииАутентификация
GitHubminanagehsalalma/cve-2026-34472-auth-bypass-zte-h188a-router

cve-2026-34472-auth-bypass-zte-h188a-router

Поделиться

Технический разбор CVE-2026-34472, обход аутентификации через утечку учетных данных, затрагивающий маршрутизаторы ZTE H188A.

РепозиторийСайт
11446 месяцев назадЕщё не проверено

CVE-2026-34472

Технический разбор CVE-2026-34472, обход аутентификации через утечку учётных данных, затрагивающий прошивку ZTE ZXHN H188A V6.
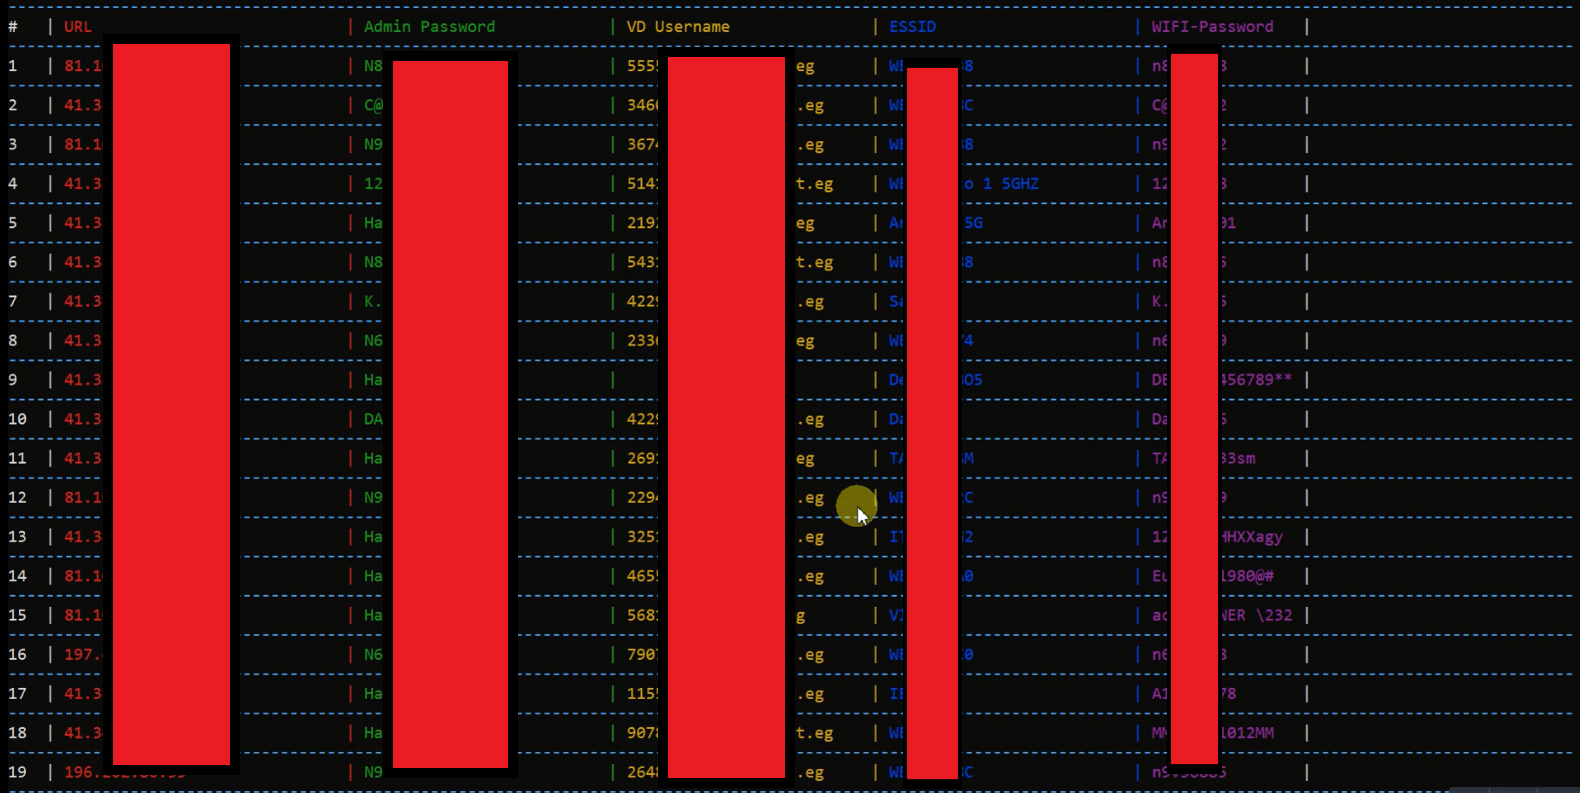
Обзор проверки CVE-2026-34472

Краткое описание

В протестированных сборках H188A V6 неаутентифицированные запросы к корневому пути могут достигать обработчиков мастера предварительного входа и раскрывать конфиденциальные данные, включая:

  • WLAN PSK
  • SSID
  • имена пользователей PPPoE
  • пароль Wi-Fi, который впоследствии используется как пароль администратора по умолчанию после преобразования в верхний регистр

Вот почему проблема приводит к обходу аутентификации, а не останавливается на раскрытии: на этом роутере утёкший пароль Wi-Fi становится паролем администратора по умолчанию после преобразования в верхний регистр. Утечка пересекает границу аутентификации, раскрывая именно тот секрет, который роутер впоследствии ожидает для авторизованного доступа.

Декомпилированная первопричина шире: маршрутизация корневого пути доверяет управляемым злоумышленником значениям _type и _tag, а шлюз QuickSetupEnable выполняется только в запасном пути, используемом, когда _type отсутствует. Это делает семейство обработчиков мастера предварительного входа доступным в случаях, где оно не должно быть.

На момент первоначального отчёта в интернете было доступно примерно 500 публично открытых интерфейсов роутера H188A.

Статус исправления

По состоянию на 2026-05-18 мне не удалось найти публичное уведомление ZTE или исправленную версию прошивки для CVE-2026-34472. Публичная запись по-прежнему состоит из записей CVE/NVD и ссылок на раскрытие.

Затронутые прошивки

  • ZXHN H188A V6.0.10P2_TE
  • ZXHN H188A V6.0.10P3N3_TE

Первопричина

Уязвимая цепочка, показанная в локальном анализе:

  1. router_logic_impl.lua принимает _type и _tag напрямую для запросов к пустому пути.
  2. urlpath_2type_modifier.lua применяет QuickSetupEnable только когда _type отсутствует.
  3. Tedata_notLogin_wizard_page_manage.lua загружает запрошенный файл данных мастера для неаутентифицированных пользователей.
  4. Затем обработчики мастера раскрывают операции чтения с учётными данными, такие как getPassword, wlan_get и ppp_get.

Возвращённый учётные данные Wi-Fi превращают утечку в обход аутентификации на проверенном пути H188A, потому что то же самое значение становится паролем администратора по умолчанию после преобразования в верхний регистр. Секреты WLAN и PPPoE также важны, поскольку они расширяют влияние за пределы веб-панели на сетевой доступ.

Это же семейство обработчиков также содержит пути записи с использованием cmapi.setinst, поэтому основная ошибка авторизации шире, чем одна утечка конечной точки.

Структура репозитория

  • index.html: основное публичное описание
  • assets/: CSS и JS страницы
  • images/: отредактированные скриншоты, используемые в описании
  • poc/: публичные заметки PoC и очищенный скрипт извлечения

Публичные ссылки

  • Запись CVE: https://www.cve.org/CVERecord?id=CVE-2026-34472
  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-34472
  • Публичное раскрытие Gist: https://gist.github.com/minanagehsalalma/7a8516b9b00d0008f2f25750320560c9
  • Контактная страница PSIRT ZTE: https://www.zte.com.cn/china/about/trust-center/ztepsirt.html

Хронология

  • 2024-04-26 по 2024-05-02: созданы локальные скриншоты проверки и артефакты PoC
  • 2024-05: первоначальный отчёт отправлен в PSIRT ZTE
  • 2024-05-10: более поздняя запись эскалации MITRE свидетельствует о том, что ZTE перестала отвечать после этого момента
  • 2026-01-17: пакет доказательств передан в MITRE
  • 2026-02-02: PSIRT ZTE явно отказалась от назначения
  • 2026-03-27: MITRE присвоил CVE-2026-34472
  • 2026-03-30: представлена публичная ссылка на раскрытие


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    407
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    270

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →



