

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Zphisher-GUI-Back_office — Плагин для бэк-офиса фишинговых кампаний в реальном времени для Zphisher, захват учетных данных, проверка компрометации аккаунтов через haveibeenpwned и оценка безопасности паролей. | Kitploit
Инструменты/GitHubGitHub/micro-joan/zphisher-gui-back_office
OSINT (Разведка открытых источников)Инструменты фишингаАтаки на ПаролиСбор информацииФишинг
GitHubmicro-joan/zphisher-gui-back_office

Zphisher-GUI-Back_office

Плагин для бэк-офиса фишинговых кампаний в реальном времени для Zphisher, захват учетных данных, проверка компрометации аккаунтов через haveibeenpwned и оценка безопасности паролей.

Поделиться
Репозиторий
23645433 лет назадПроверено Kitploit

Copia de Diseño sin título

Мой веб-сайт: https://microjoan.com
Мой YouTube канал: https://www.youtube.com/c/MicroJoan

ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ

Этот набор инструментов содержит материалы, которые могут быть потенциально вредоносными или опасными для социальных сетей. Ознакомьтесь с законами вашей провинции/страны перед доступом, использованием или любым другим неправильным использованием.

Этот инструмент создан только в образовательных целях. Не пытайтесь нарушить закон с помощью чего-либо, содержащегося здесь. Если это ваше намерение, то убирайтесь отсюда к черту!

Он лишь демонстрирует «как работает фишинг». Вы не должны злоупотреблять информацией для получения несанкционированного доступа к чьим-либо социальным сетям. Однако вы можете попробовать это на свой страх и риск.


Zphisher-GUI-Back_office

Это плагин, в котором вы можете видеть жертв вашей фишинговой кампании в реальном времени. Вам просто нужно заменить файлы Zphisher на эти. Легко!

Этот инструмент создает графический бэк-офис для инструмента Zphisher (хотя на 100% использовать этот инструмент не обязательно, вы можете использовать эти файлы, разместив их на локальном хосте).

Если у вас не установлен Zphisher на вашем компьютере: https://github.com/htr-tech/zphisher

Видео

https://youtu.be/djzg2FsSl7A


Инструкции

  • Вам нужно развернуть сервер с шаблоном, определить в файле «login.html» имена двух POST-параметров.
  • Измените POST-параметры файла «login.php» плагина на оригинальные идентификаторы Zphisher (строка 7 и 8).
  • Замените все файлы развернутого HTTP-сервера файлами плагина (кроме login.html).
  • Установите «chmod 777 -R в родительский каталог фишинга».

Если у вас есть API-ключ от haveibeenpwned.com, вставьте его в файл «api_key.txt» в каталоге «programa interprete», так бэк-офис будет сообщать, какие аккаунты раскрыты в интернете.

Не обязательно 100% Zphisher

Вы также можете использовать этот плагин, жестко расшарив проект через Ngrok с вашего LocalHost, не используя Zphisher.

Этот плагин поставляется с примером страницы входа, в данном случае от Office 365. Вы можете использовать любой шаблон Zphisher для этого плагина, используя Ngrok для расшаривания вашего локального хоста.

Где сохраняются результаты?

Результаты сохраняются в /programa_interprete/user_data.csv
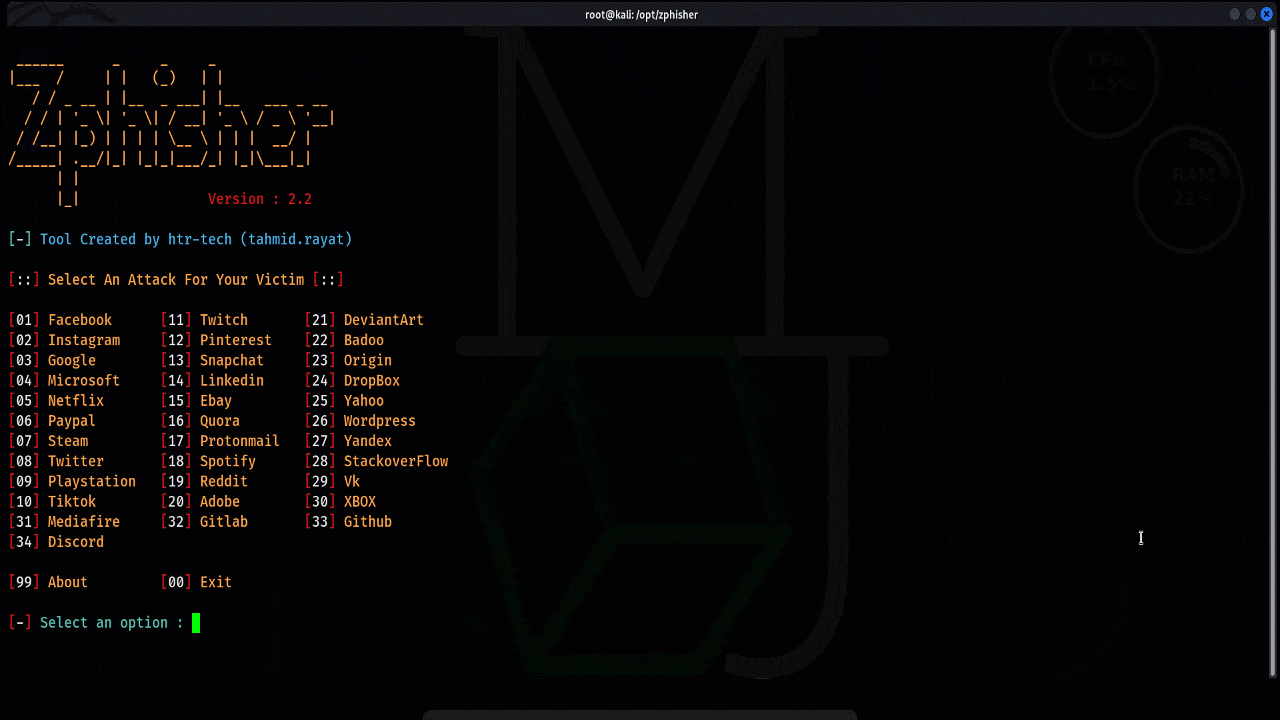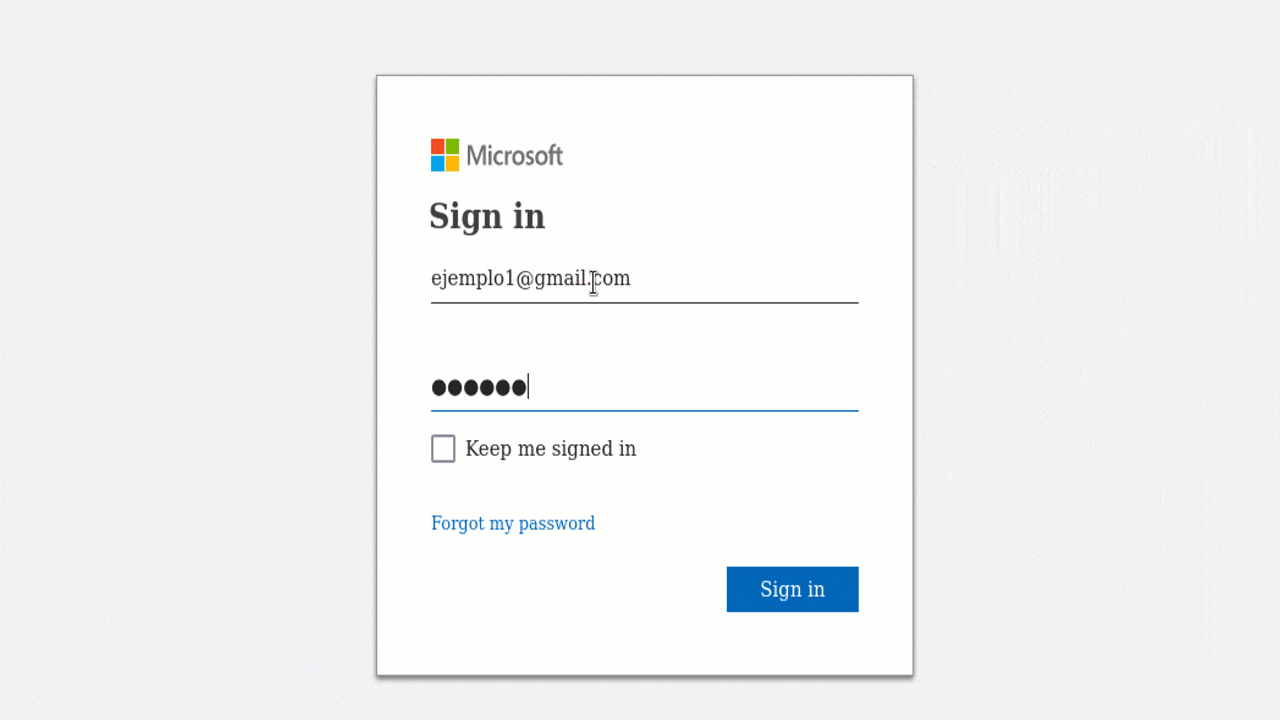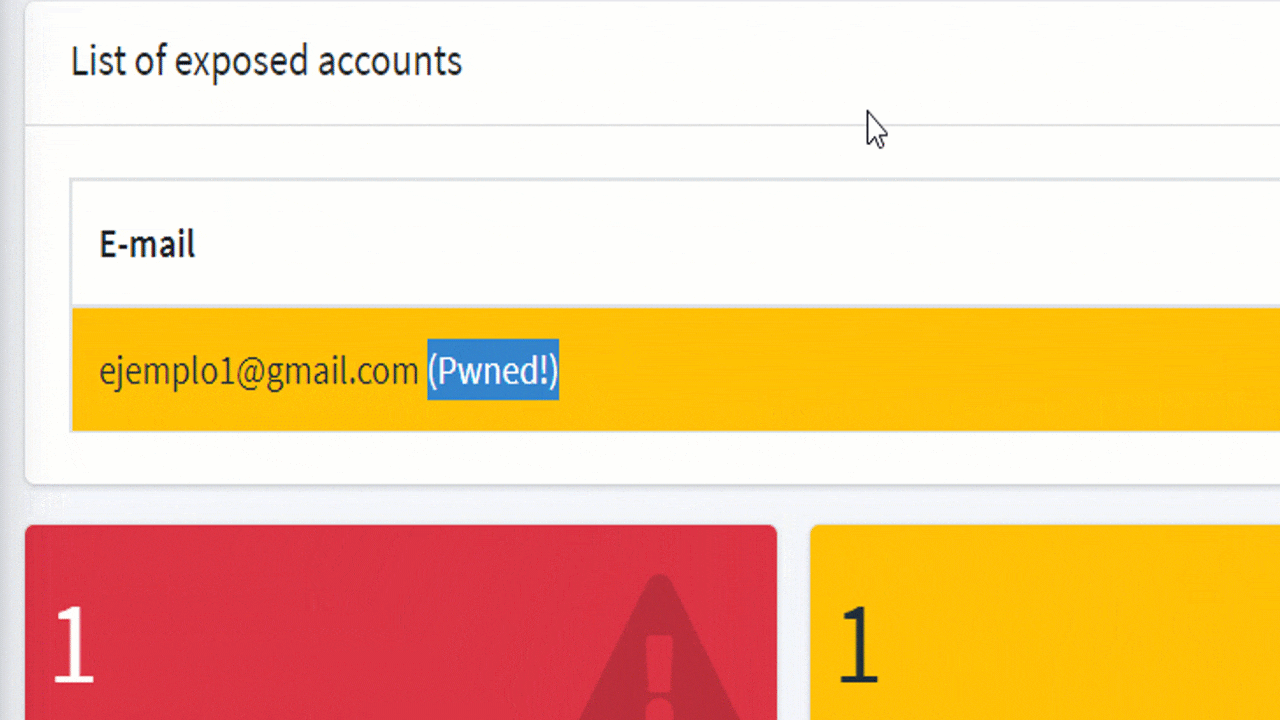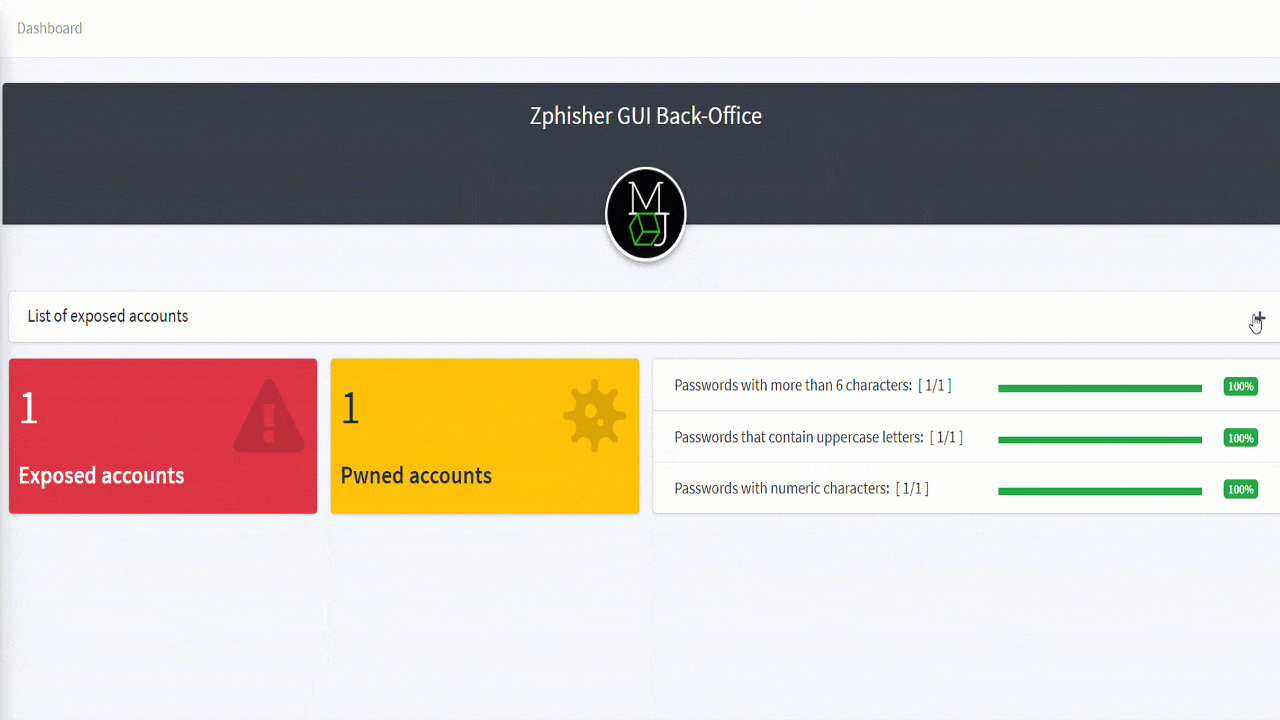
Untitled Project (3)

Свойства бэк-офиса

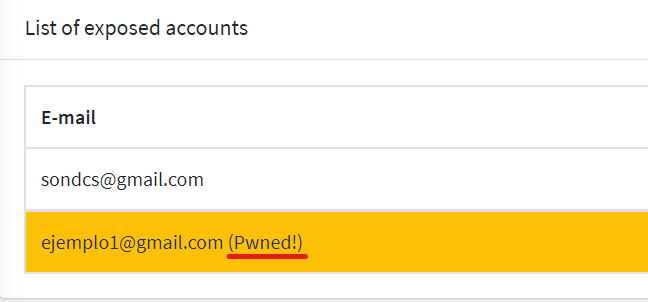
  • Вы можете видеть, раскрыт ли вставленный аккаунт в интернете: image
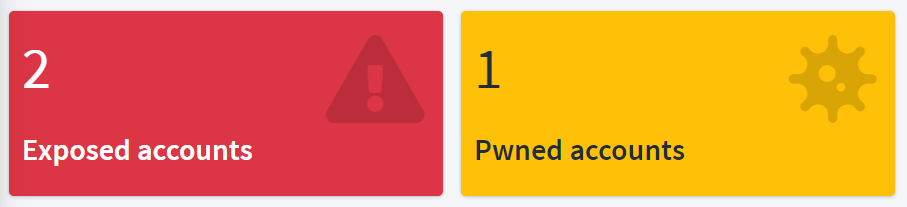
  • Общее количество аккаунтов и «Pwned» аккаунтов: image
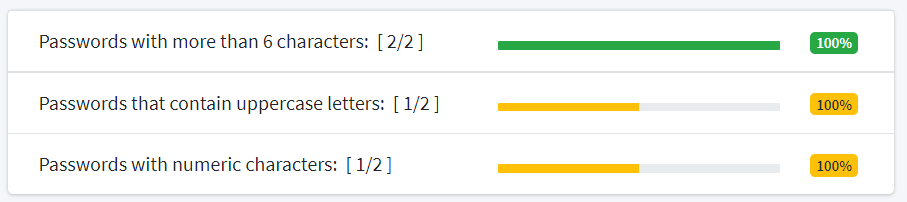
  • Оценка безопасности паролей всех вставленных аккаунтов: image
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






