
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-32463 — Локальное повышение привилегий до root через Sudo chroot в Linux | Kitploit

Инструменты/GitHubGitHub/mgunturg/cve-2025-32463
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubmgunturg/cve-2025-32463

CVE-2025-32463

Локальное повышение привилегий до root через Sudo chroot в Linux

Репозиторий
261 год назадЕщё не проверено
Поделиться

CVE-2025-32463

Локальное повышение привилегий до root через sudo chroot в Linux.

Что это вообще?

Новость можно почитать здесь:

  • https://www.helpnetsecurity.com/2025/07/01/sudo-local-privilege-escalation-vulnerabilities-fixed-cve-2025-32462-cve-2025-32463/

TL;DR, и поправьте, если я ошибаюсь. Итак, sudo — это команда для выполнения команды от имени администратора/root. Пользователь может запускать sudo, только если он входит в группу sudoers. Но в бинарнике sudo есть баг, который позволяет обычному пользователю без прав на запуск sudo переключаться на пользователя root.

Баг заключается в уязвимости в опции команды sudo --chroot. Этот chroot позволяет выполнять команды во временной директории. Проблема в том, что sudo проверяет файл конфигурации внутри этой временной директории до того, как проверит, имеет ли пользователь право запускать sudo.

Если этот файл конфигурации каким-то образом удастся отредактировать и направить на модифицированный код для получения root-доступа, мы сможем получить доступ root без аутентификации и без регистрации в sudoers. Потому что в процессе получения этой информации система временно повышает привилегии команды до root.

Что это за файл конфигурации? /etc/nsswithc.conf. Этот файл конфигурации используется системой для определения, например, в какую группу входит пользователь и т.д. Внутри этого файла nsswitch примерно так:

<database> <source1> <source2> ... <sourcen>

passwd  files systemd
group   files systemd
shadow  files
gshadow files
...

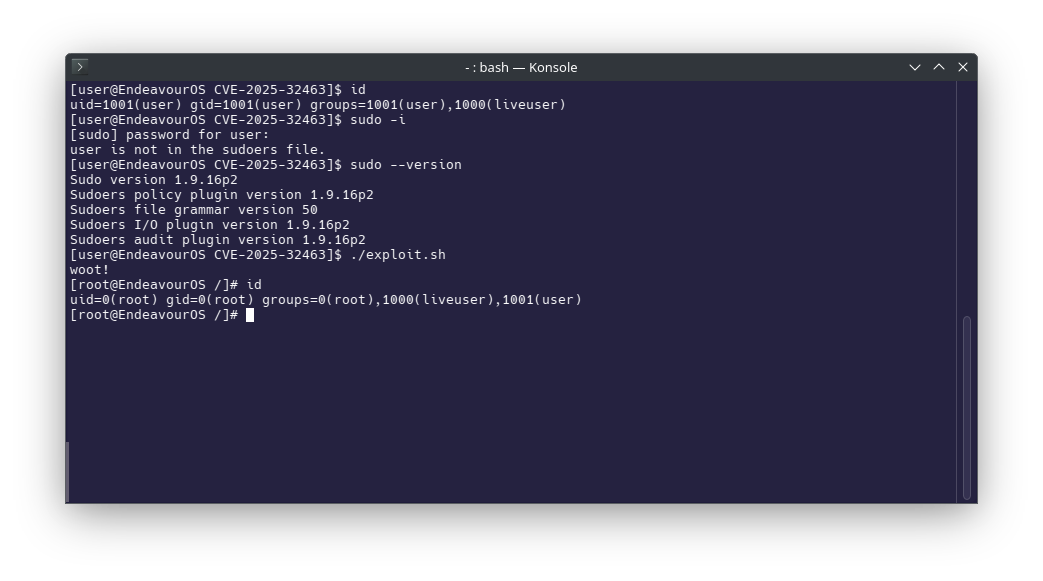
Вот! Если используемый источник данных — files, nss вызовет библиотеку с названием libnss_files.so.2. Этот файл содержит код на C, и если мы его отредактируем, то с большой вероятностью сможем получить root-доступ. Потому что система запускает его как root, даже если команда выполняется не пользователем из sudoers. Это можно увидеть в файле exploit.sh

Вкратце:

  • создаём поддельный файл конфигурации /etc/nsswitch.conf в папке, которой мы управляем.
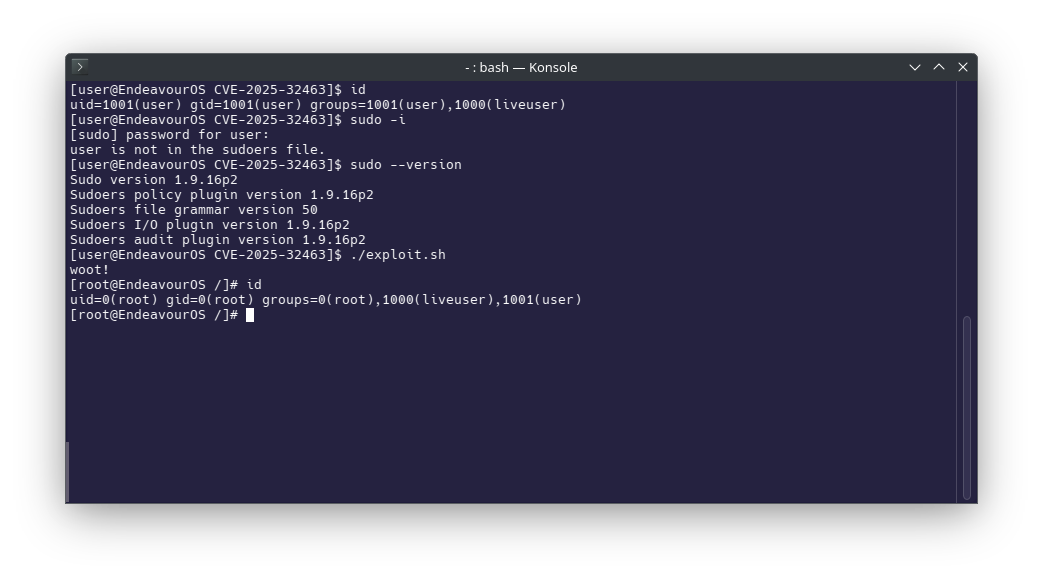

  • используем chroot, чтобы направить sudo в эту папку.
  • заставляем sudo загрузить библиотеку с внедрённым кодом для получения root-доступа.

POC

POC

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    366
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




