 mgeeky/packmypayload
PoC, который упаковывает полезные нагрузки в выходные контейнеры для обхода флага Mark-of-the-Web и демонстрации рисков, связанных с форматами файлов-контейнеров. Поддерживает: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX

PackMyPayload — Угроза малвари в контейнерахПерейти к поддерживаемым форматам
Этот инструмент принимает на вход файл или директорию и встраивает их в выходной файл, выступающий в роли архива/контейнера. Он может служить Proof‑of‑Concept для демонстрации растущей угрозы контейнерных форматов файлов со встроенной вредоносной программой, а также помощником для профессиональных Red Team‑операторов при оттачивании маневров начального доступа.
В настоящее время известно, что злоумышленники прячут свои вредоносные программы в различных контейнерных форматах, например:
7zipzipISOIMGОни делают это, чтобы обойти сканеры содержимого файлов, но, что более важно, избежать установки флага Mark‑Of‑The‑Web (MOTW) на свои файлы. Причины, по которым противники не хотят видеть MOTW на своих файлах, различны; Защищенный режим в Microsoft Office всегда был одной из них.
Если они предоставят жертве контейнерный файл, основа для отключения макросов VBA в документах Office, полученных из Интернета, может быть обойдена.
7 февраля 2022 года Microsoft объявила об изменении конфигурации по умолчанию: блокировке макросов VBA, полученных из Интернета. Это невероятный шаг к укреплению базовой конфигурации рабочей станции пользователя и установленного на ней клиентского ПО. Возможно, запоздалый, но важный шаг, который существенно положительно повлияет на типовые установки Windows+Office.
Реализованное поведение объясняется тем, что документы Office с поддержкой макросов различаются на основе флага MOTW (Mark of the Web — метка веба). Этот флаг выступает в роли помечающей метки, доступной клиентским программам (браузерам, почтовым клиентам, архиваторам и т.д.) для отметки файлов, происходящих из ненадёжных зон, таких как Интернет.
Outflank пролили больше света на MOTW ещё в 2020 году, указав области, где флаг MOTW распространяется неравномерно. Эти области служат защитными разрывами и уже много лет активно используются злоумышленниками.
Их исследование показало, что некоторые контейнерные форматы файлов — а именно ISO, VHD/VHDX — не распространяют метку MOTW на внутренние файлы при автоматическом монтировании или извлечении. Более того, Windows 8+ способна открывать эти форматы автоматически по двойному щелчку, что делает их известными переносчиками заражения, потенциально обесценивая MOTW как меру безопасности.
Покажем, как выглядит флаг Mark of the Web на практике.
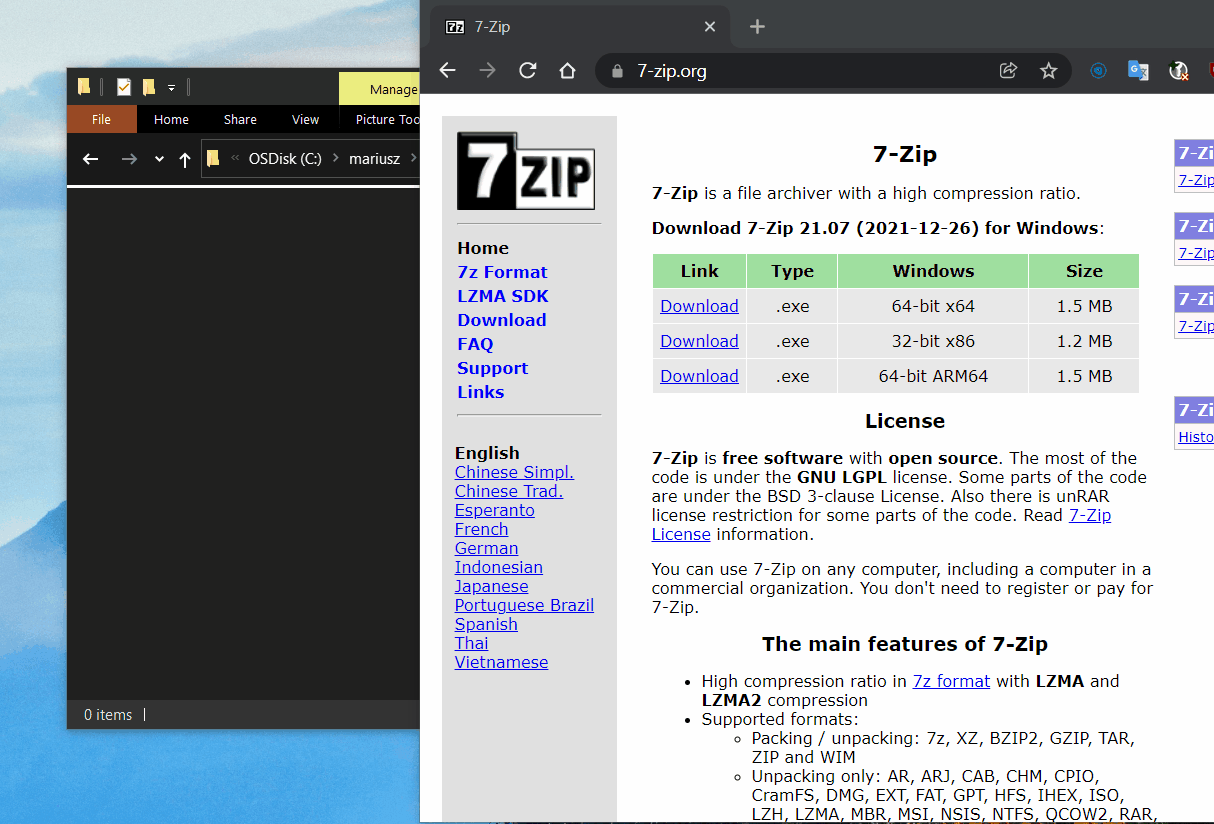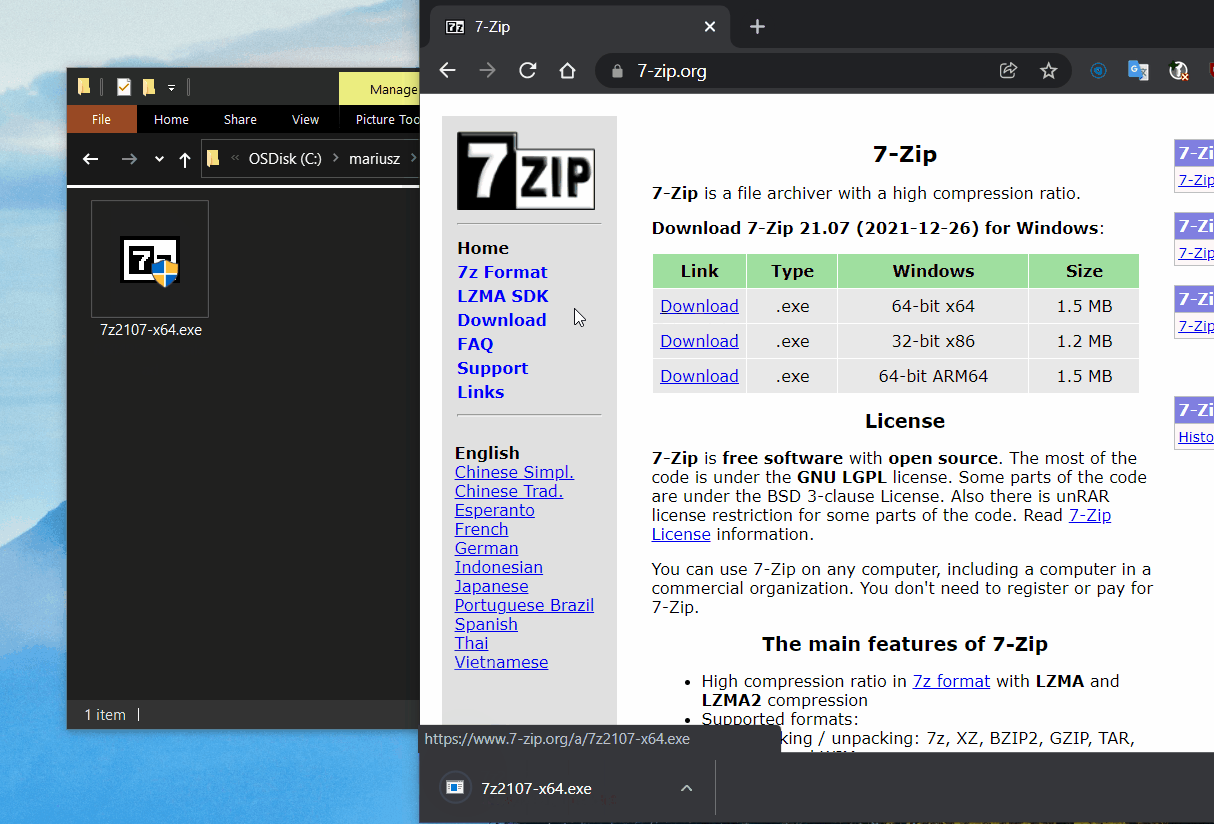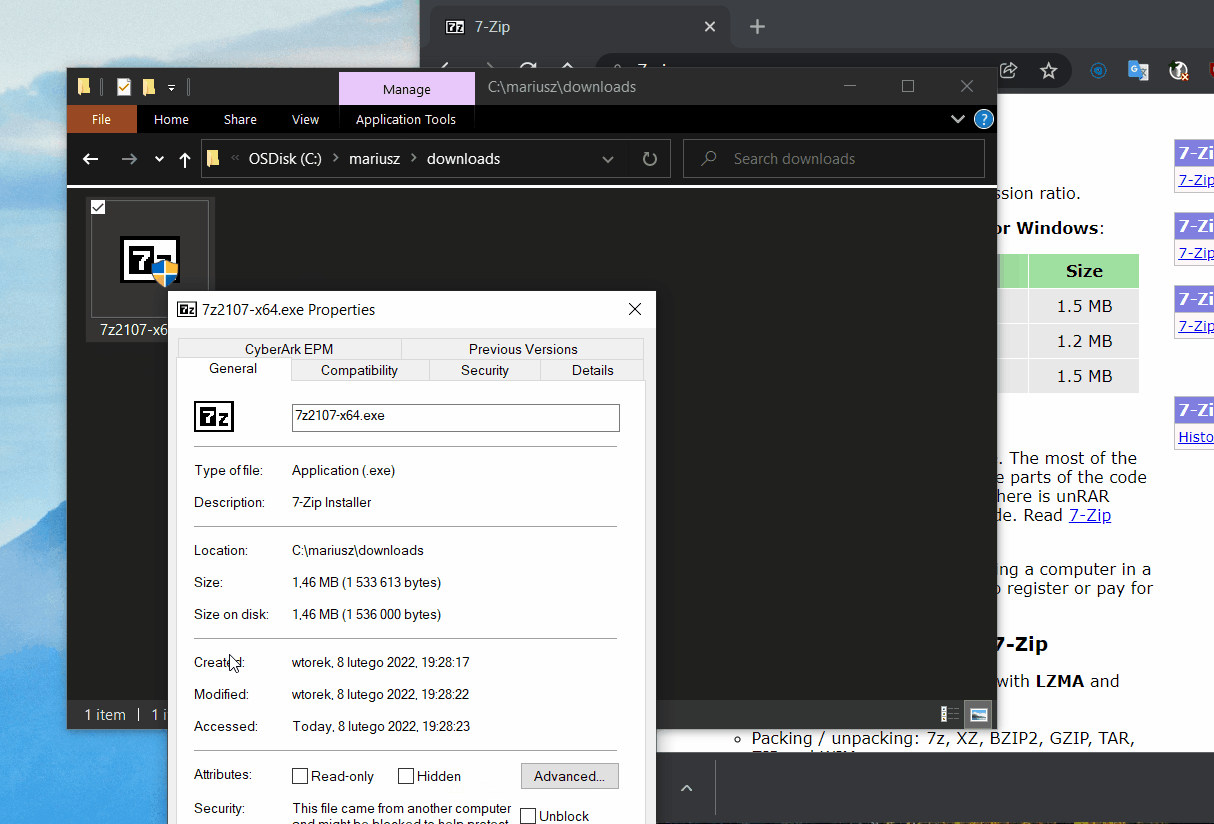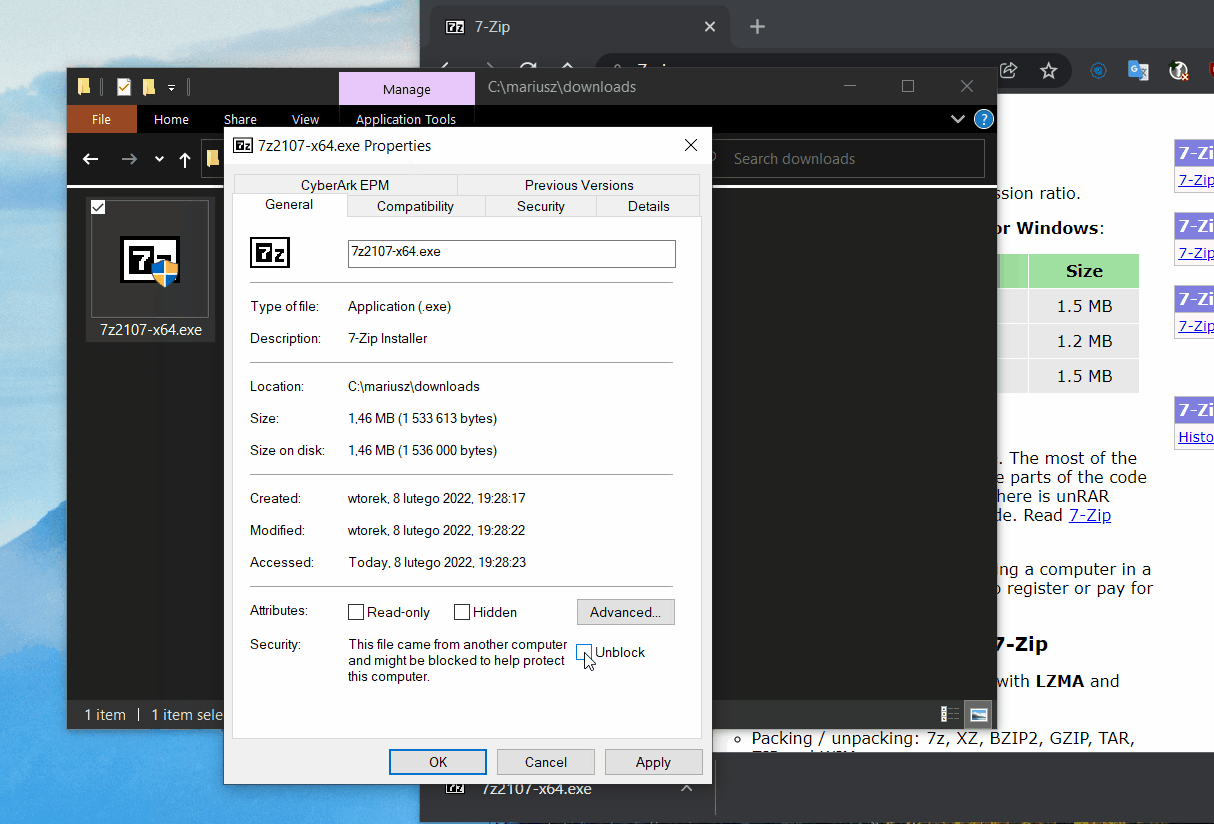
После скачивания щёлкните правой кнопкой по файлу и откройте его свойства.
Вы увидите сообщение с предложением разблокировать файл, так как он получен из ненадёжной зоны:
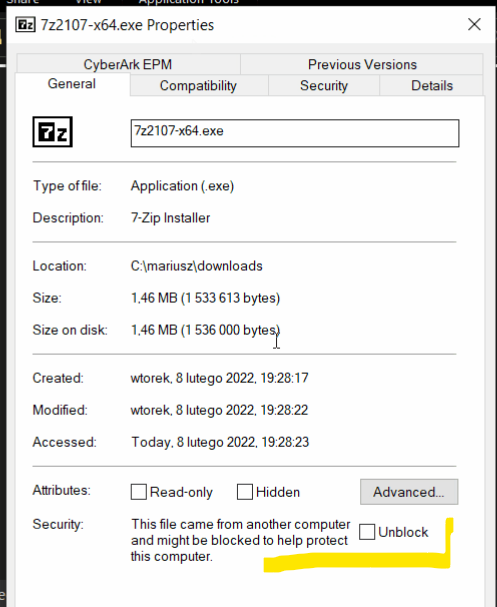
Эта информация хранится в NTFS ADS (альтернативный поток данных) с именем Zone.Identifier, который выглядит так:
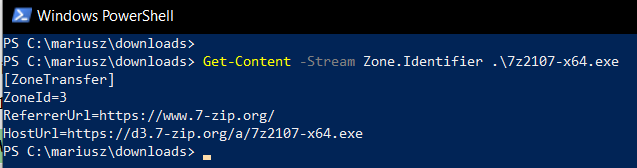
Значение ZoneId=3 играет роль пометки файла как заражённого.
С помощью PackMyPayload.py поместите файл в диск ISO Joliet одной командой:
PS> py PackMyPayload.py 7z2107-x64.exe 7z2107-x64.iso
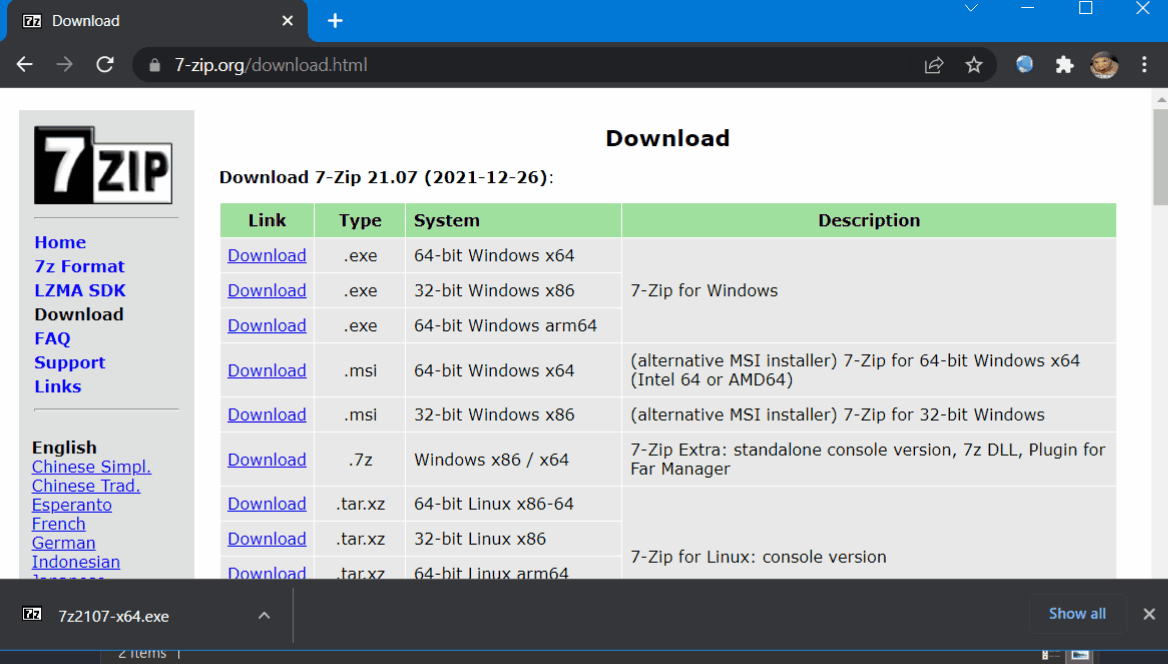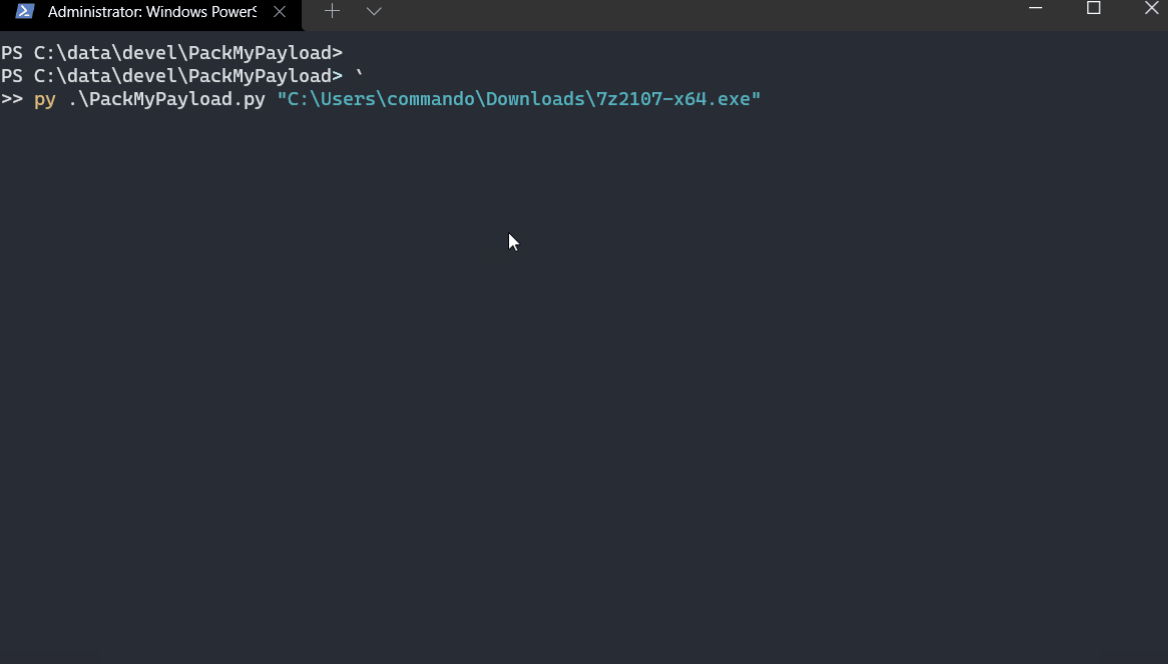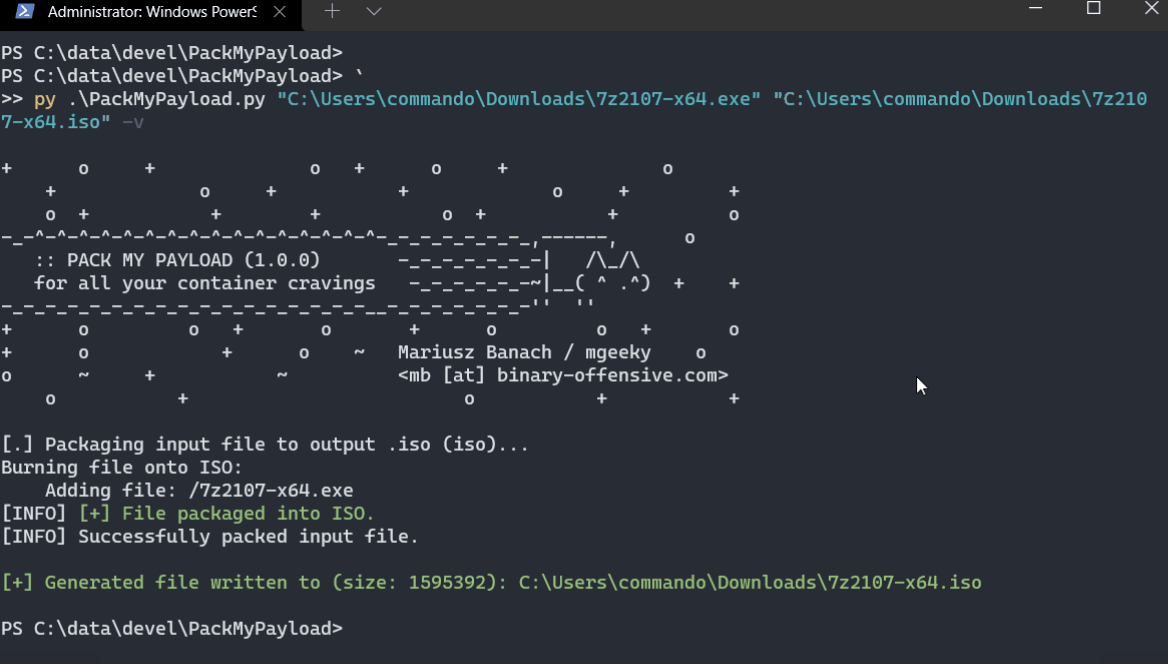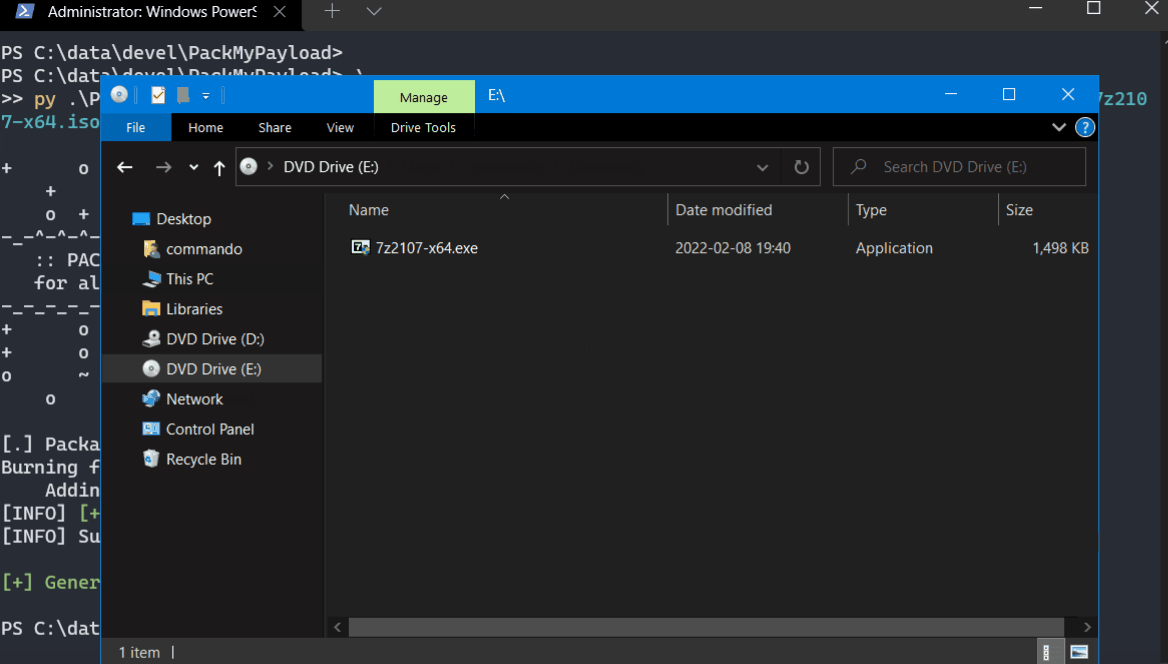
Создав ISO‑файл, имитируйте HTTP-сервер с помощью Python:
PS> py -m http.server 80
Затем скачайте ISO-файл через браузер.
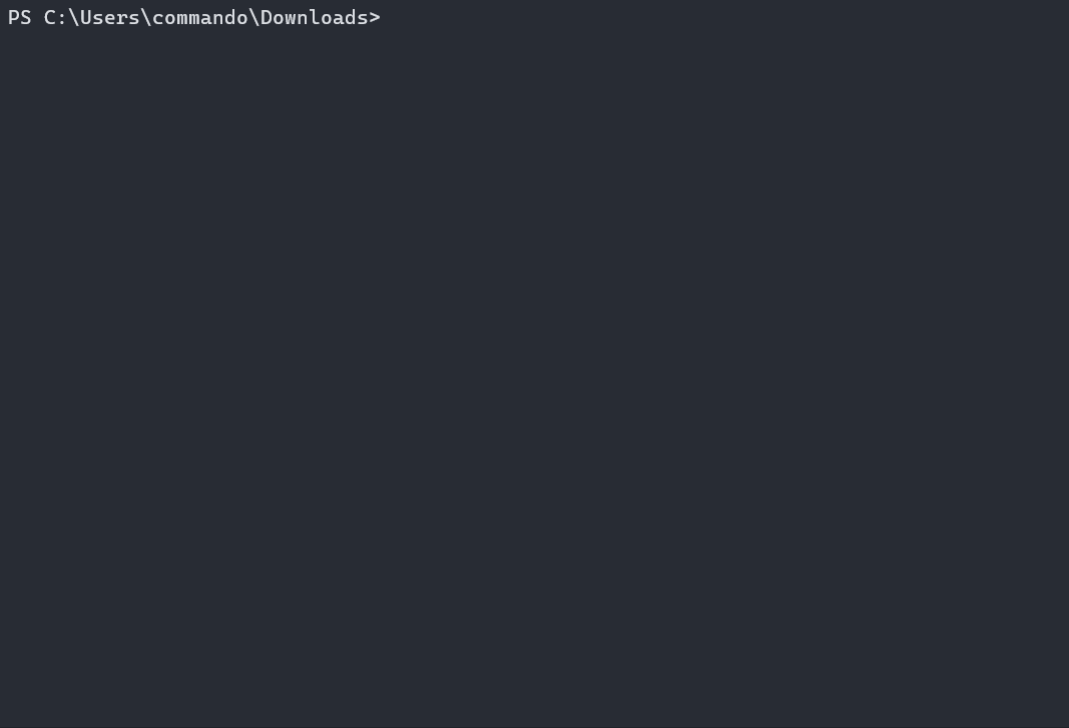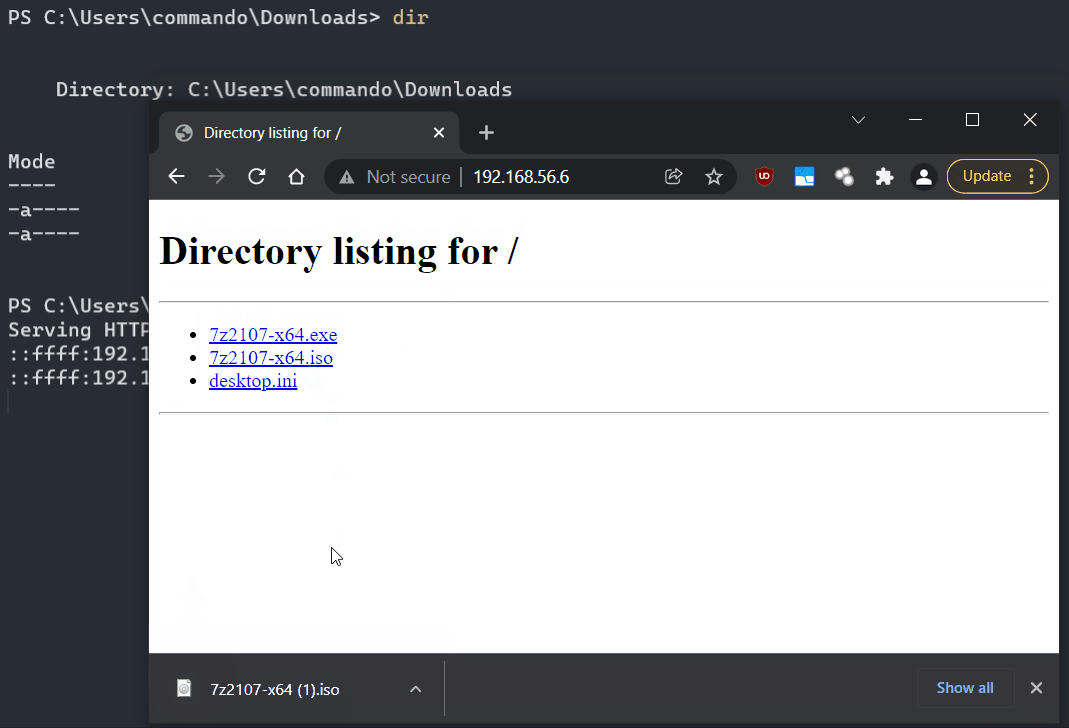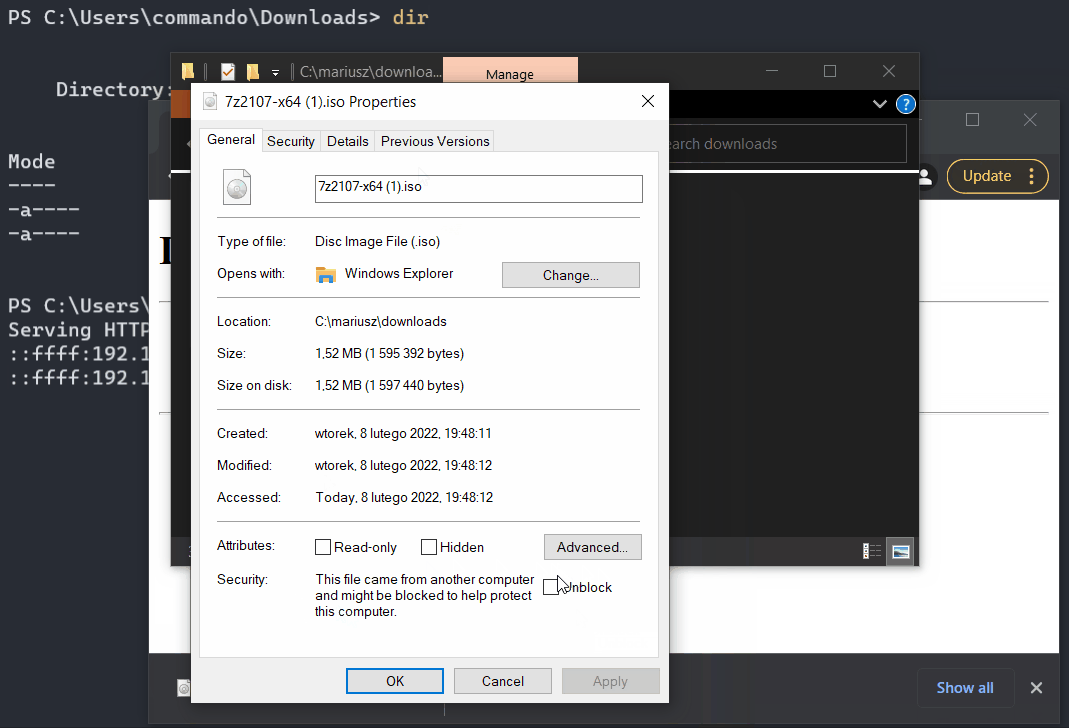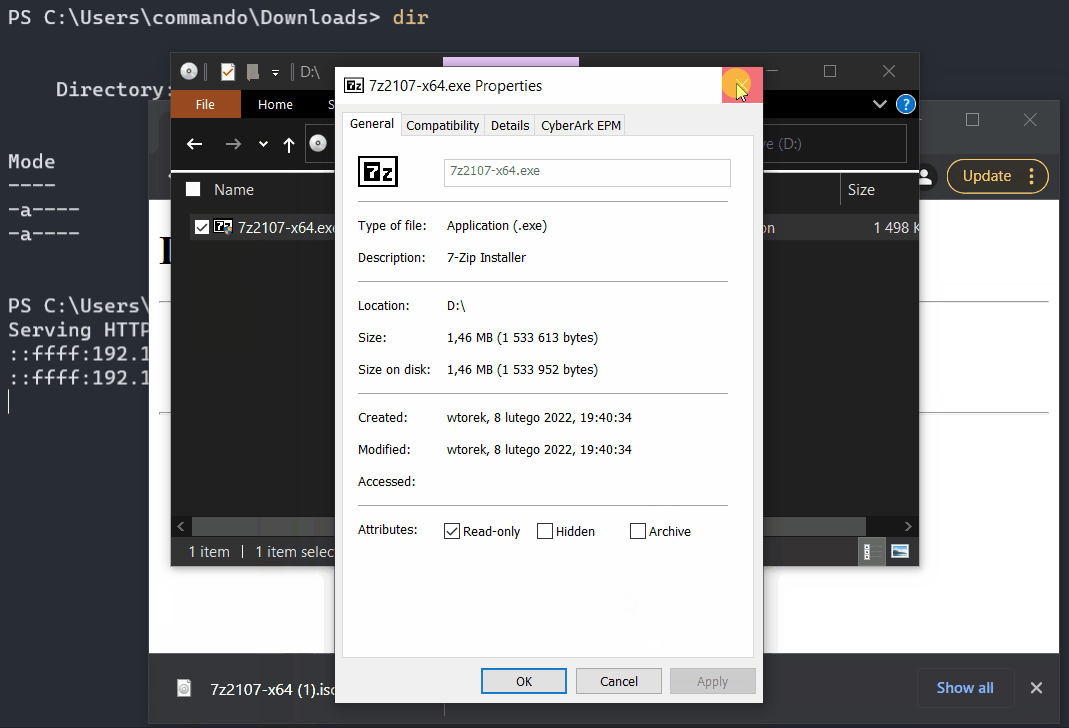
Когда вы откроете свойства этого ISO-файла, то увидите, что он помечен флагом MOTW.
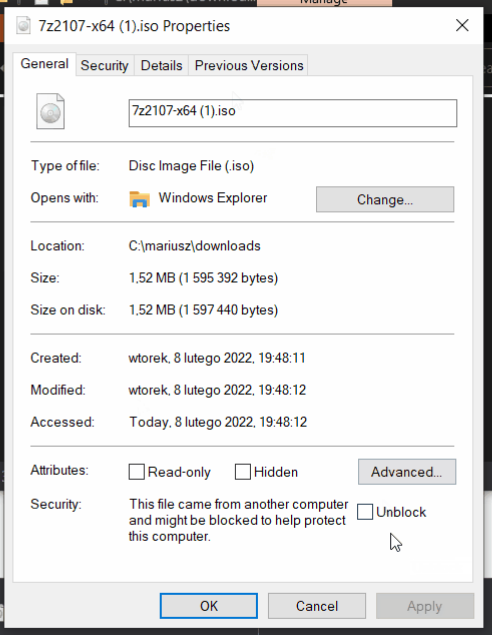
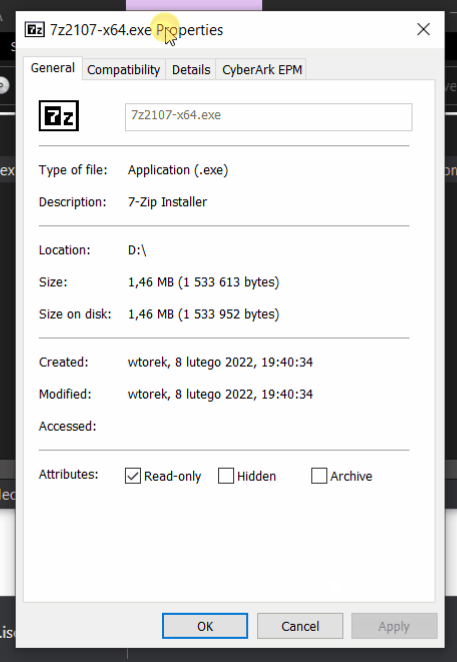
Однако внутренний установщик 7zip EXE-файл не имеет метки MOTW!
Пользуясь моментом, когда внимание индустрии приковано к смелому решению Microsoft блокировать макросы VBA, мы, профессиональные исследователи безопасности, уделяющие первостепенное внимание повышению устойчивости мировых технологий к их неправильному использованию, хотим добавить следующее понимание текущих TTP злоумышленников:
Злоумышленники прекрасно осведомлены о влиянии MOTW на их фишинговые нагрузки. Они давно адаптировались и теперь прячут свои вредоносные программы в контейнерах. Среди наиболее часто наблюдаемых можно выделить ISO, IMG, CAB.
Я выпускаю этот инструмент сейчас, чтобы усилить импульс, созданный позицией Microsoft, и помочь активизировать обсуждение этих путей обхода.
Рекомендуется ограничивать (и/или блокировать) файлы с указанными выше расширениями всякий раз, когда они поступают из ненадёжных зон и где это применимо:
Этот инструмент, как мы надеемся, позволит большему числу Red Teams моделировать описанные риски и легче выявлять пробелы в обнаружении в защите своих партнёров.
Скрипт предлагает следующие возможности:
Поддерживаемые форматы:
| Формат | Убирает MOTW? | Готовая поддержка Windows? | Требуется повышение прав? | Примечания |
|---|---|---|---|---|
Zip | Нет/Да* | Да | Нет | (MOTW убирается при использовании CVE-2022-41091) |
7zip | Частично | Нет | Нет | MOTW убирается только при ручном извлечении файлов |
ISO | Да | Да | Нет | |
IMG | Да | Да | Нет | |
PDF | ? | Да | Нет | Зависит от поддержки JavaScript в программе просмотра PDF |
CAB | Нет | Да | Нет | Требует дополнительных кликов со стороны жертвы |
VHD | Да | Да | Да | Скрипт в настоящее время не умеет создавать папки |
VHDX | Да | Да | Да | Скрипт в настоящее время не умеет создавать папки |
--zip-noreadonly.