 mgeeky/decode-spam-headers
Скрипт, который помогает понять, почему ваше электронное письмо попало в спам.

Независимо от того, пытаетесь ли вы понять, почему конкретное письмо попало в SPAM/Junk в рамках повседневных административных обязанностей или для целей Red-Team фишинг-симуляций, этот скрипт создан, чтобы помочь вам!
Идея возникла при проведении коммерческих упражнений по фишинг-симуляции против инфраструктуры MS Office365 E5, оснащённой MS Defender for Office365. Как можно представить, довольно сложный стек безопасности для работы с точки зрения фишинг-симуляции. После ручного разбора всех этих SMTP-заголовков Office365 и попыток вычленить значения SCL, пришло время написать полноценный парсер SMTP-заголовков.
Шло время, я добавлял поддержку всё новых и новых SMTP-заголовков — и вот что получилось. Инструмент, который теперь понимает десятки различных заголовков.
Этот инструмент принимает на вход файл *.EML или *.txt со всеми SMTP-заголовками. Затем он извлекает подмножество интересующих заголовков и с помощью 105+ тестов пытается максимально их декодировать.
Кроме того, скрипт извлекает все IPv4-адреса и доменные имена и выполняет их полное DNS-разрешение.
Результирующий вывод будет содержать полезную информацию о том, почему это письмо могло быть заблокировано.
Чтобы украсить ваш фишинг-HTML-код перед отправкой клиенту, вы также можете скормить его моему phishing-HTML-linter.py. Он довольно неплохо находит дурные запахи в вашем HTML, из-за которых ваше письмо получит повышенный Spam-score.
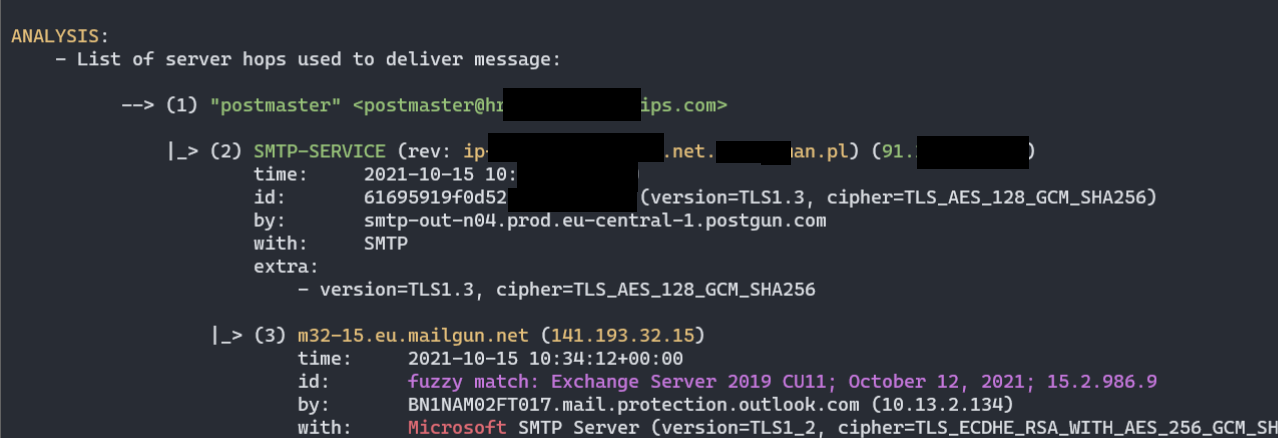
Received):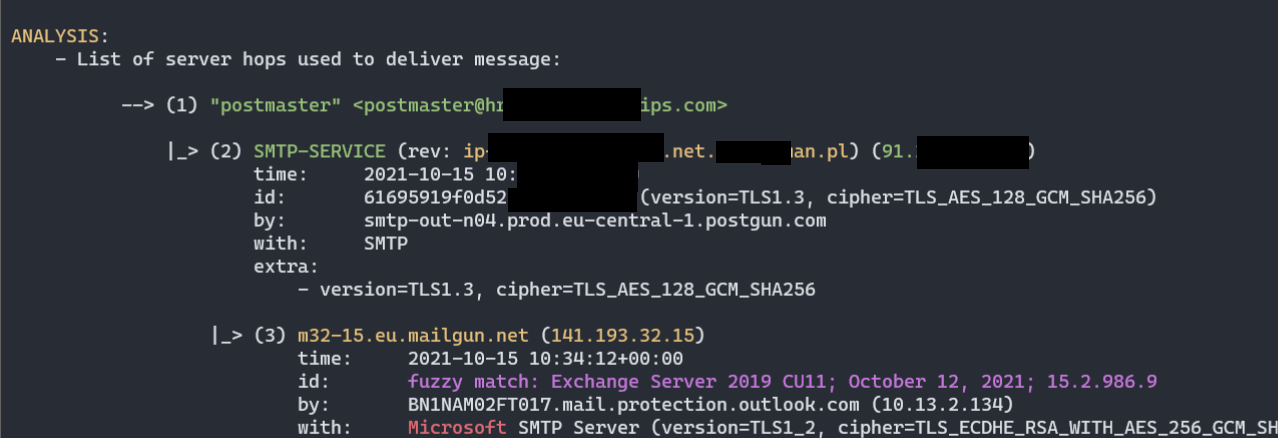
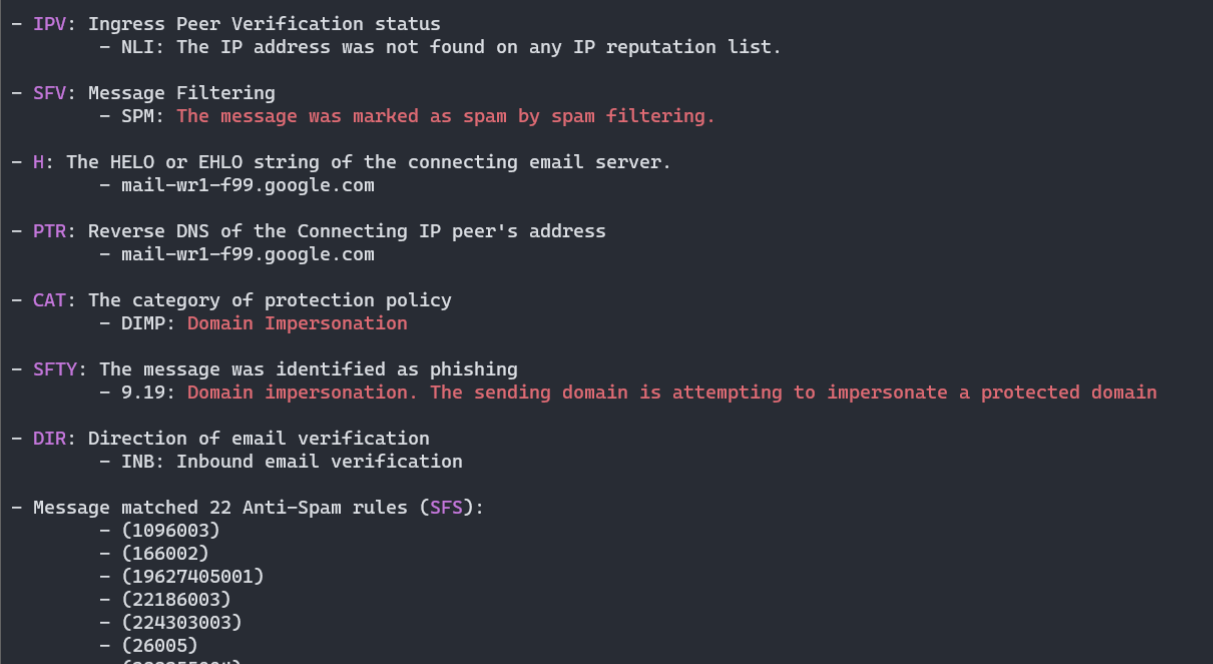
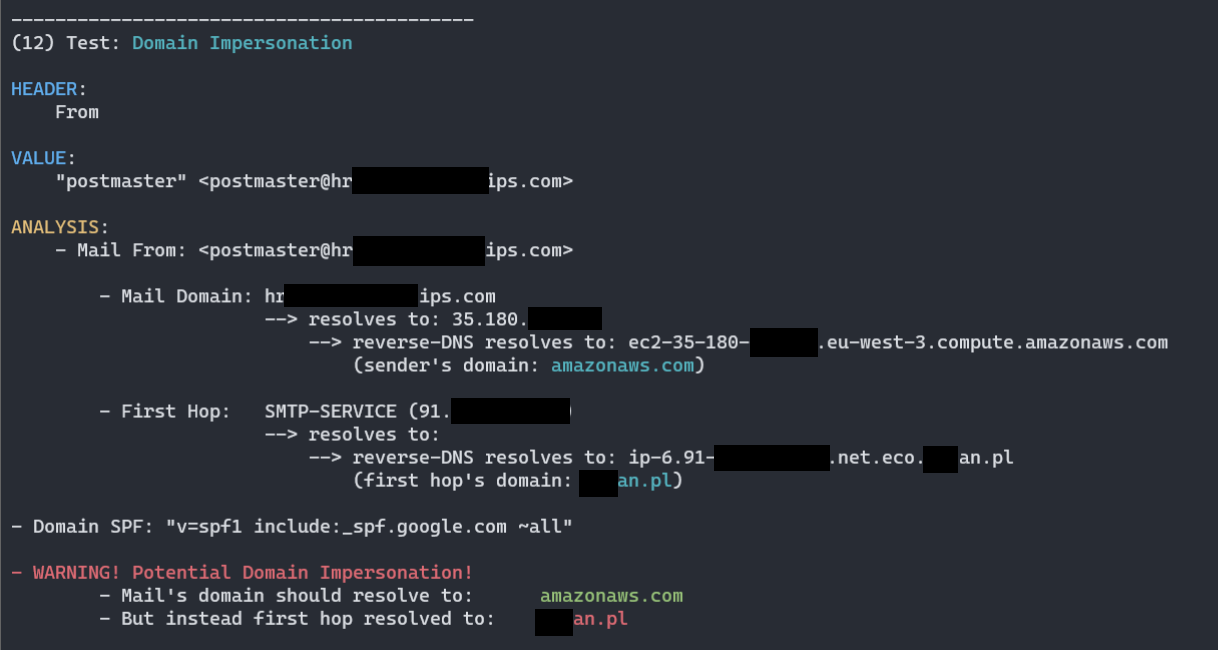

py decode-spam-headers.py headers.txt -f html -o report.html ):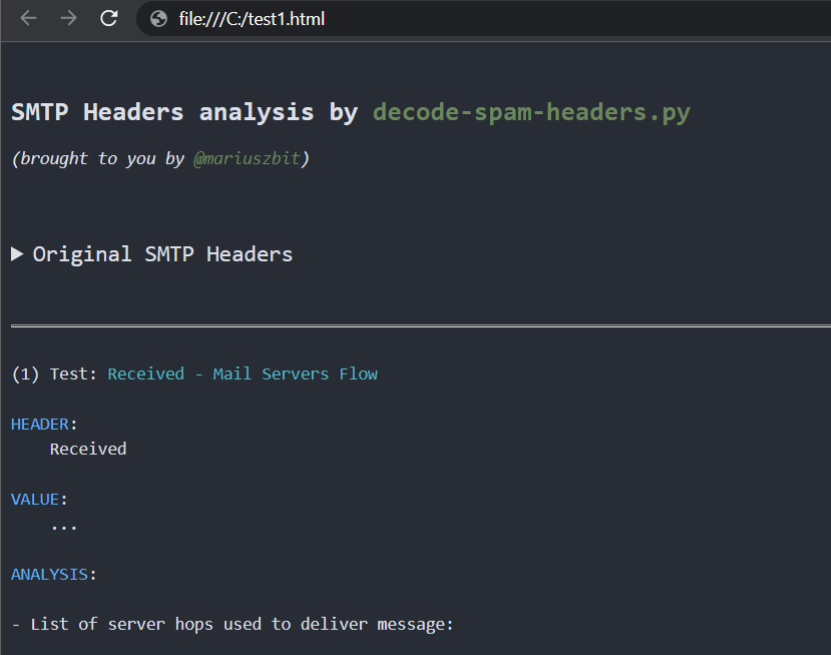
Обрабатываемые заголовки (разбирается более 85+ заголовков):
X-forefront-antispam-reportX-exchange-antispamX-exchange-antispam-mailbox-deliveryX-exchange-antispam-message-infoX-microsoft-antispam-report-cfa-testReceivedFromToSubjectThread-topicReceived-spfX-mailerX-originating-ipUser-agentX-forefront-antispam-reportX-microsoft-antispam-mailbox-deliveryX-microsoft-antispamX-exchange-antispam-report-cfa-testX-spam-statusX-spam-levelX-spam-flagX-spam-reportX-vr-spamcauseX-ovh-spam-reasonX-vr-spamscoreX-virus-scannedX-spam-checker-versionX-ironport-avX-ironport-anti-spam-filteredX-ironport-anti-spam-resultX-mimecast-spam-scoreSpamdiagnosticmetadataX-ms-exchange-atpmessagepropertiesX-msfblX-ms-exchange-transport-endtoendlatencyX-ms-oob-tlc-oobclassifiersX-ip-spam-verdictX-amp-resultX-ironport-remoteipX-ironport-reputationX-sbrsX-ironport-sendergroupX-policyX-ironport-mailflowpolicyX-remote-ipX-sea-spamX-fireeyeX-antiabuseX-tmase-versionX-tm-as-product-verX-tm-as-resultX-imss-scan-detailsX-tm-as-user-approved-senderX-tm-as-user-blocked-senderX-tmase-resultX-tmase-snap-resultX-imss-dkim-white-listX-tm-as-result-xfilterX-tm-as-smtpX-scanned-byX-mimecast-spam-signatureX-mimecast-bulk-signatureX-sender-ipX-forefront-antispam-report-untrustedX-microsoft-antispam-untrustedX-sophos-senderhistoryX-sophos-rescanX-MS-Exchange-CrossTenant-IdX-OriginatorOrgIronPort-DataIronPort-HdrOrdrX-DKIMDKIM-FilterX-SpamExperts-ClassX-SpamExperts-EvidenceX-Recommended-ActionX-AppInfoX-SpamX-TM-AS-MatchedIDX-MS-Exchange-EnableFirstContactSafetyTipX-MS-Exchange-Organization-BypassFocusedInboxX-MS-Exchange-SkipListedInternetSenderX-MS-Exchange-ExternalOriginalInternetSenderX-CNFS-AnalysisX-Authenticated-SenderX-Apparently-FromX-Env-SenderSenderБольшинство из этих заголовков не полностью документированы, поэтому скрипт не может указать все детали, но по крайней мере он собирает всё, что мне удалось о них найти.
(5) Test: X-Forefront-Antispam-Report
HEADER: X-Forefront-Antispam-Report
VALUE: CIP:209.85.167.100;CTRY:US;LANG:de;SCL:5;SRV:;IPV:NLI;SFV:SPM;H:mail-lf1-f100.google.com;PTR:mail-l f1-f100.google.com;CAT:DIMP;SFTY:9.19;SFS:(4636009)(956004)(166002)(6916009)(356005)(336012)(19 625305002)(22186003)(5660300002)(4744005)(6666004)(35100500006)(82960400001)(26005)(7596003)(7636003)(554460 02)(224303003)(1096003)(58800400005)(86362001)(9686003)(43540500002);DIR:INB;SFTY:9.19;
[...]
    - Message matched 24 Anti-Spam rules (SFS):           <============ opaque anti-spam rules
            - (1096003)
            - (166002)
            - (19625305002)
            - (22186003)
            - (224303003)
            - (26005)
            - (336012)
            - (356005)
            - (35100500006)         - (SPAM) Message contained embedded image.
The process is purely manual and resorts to sending specifically designed mails to the Office365 mail servers and then manually reviewing and correlating collected rules.

Having sent more than 60 mails already, this is what I can tell by now about Microsoft's rules:```py

    #
    # Below rules were collected solely in a trial-and-error manner or by scraping any
    # pieces of information from all around the Internet.
    #
    # They do not represent the actual Anti-Spam rule name or context and surely represent
    # something close to what is understood (or they may have totally different meaning).
    #
    # Until we'll be able to review anti-spam rules documention, there is no viable mean to map
    # rule ID to its meaning.
    #

    Anti_Spam_Rules_ReverseEngineered = \
    {
        '35100500006' : logger.colored('(SPAM) Message contained embedded image.', 'red'),

        # https://docs.microsoft.com/en-us/answers/questions/416100/what-is-meanings-of-39x-microsoft-antispam-mailbox.html
        '520007050' : logger.colored('(SPAM) Moved message to Spam and created Email Rule to move messages from this particular sender to Junk.', 'red'),

        # triggered on an empty mail with subject being: "test123 - viagra"
        '162623004' : 'Subject line contained suspicious words (like Viagra).',
