 melonattacker/logira
Аудит на уровне ОС для непредсказуемой автоматизации.

Аудит среды выполнения на уровне ОС для непредсказуемой автоматизации.
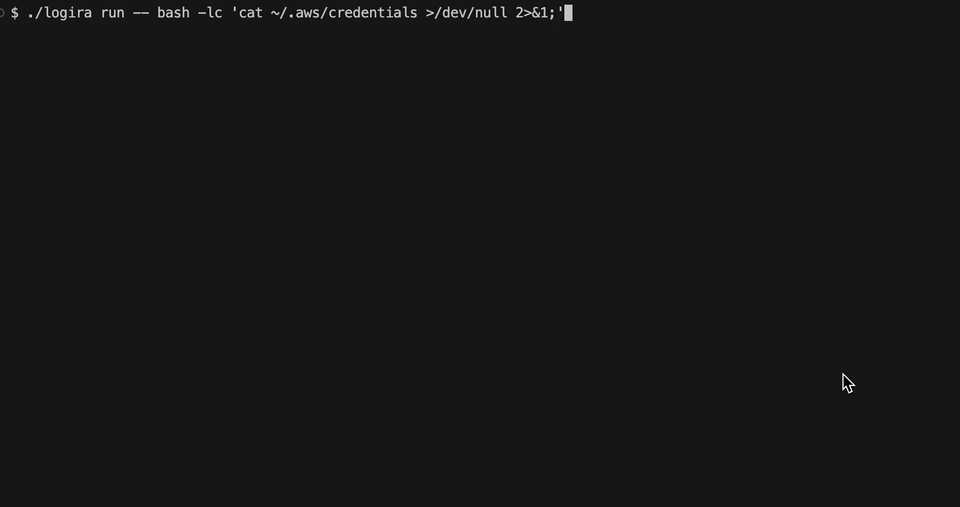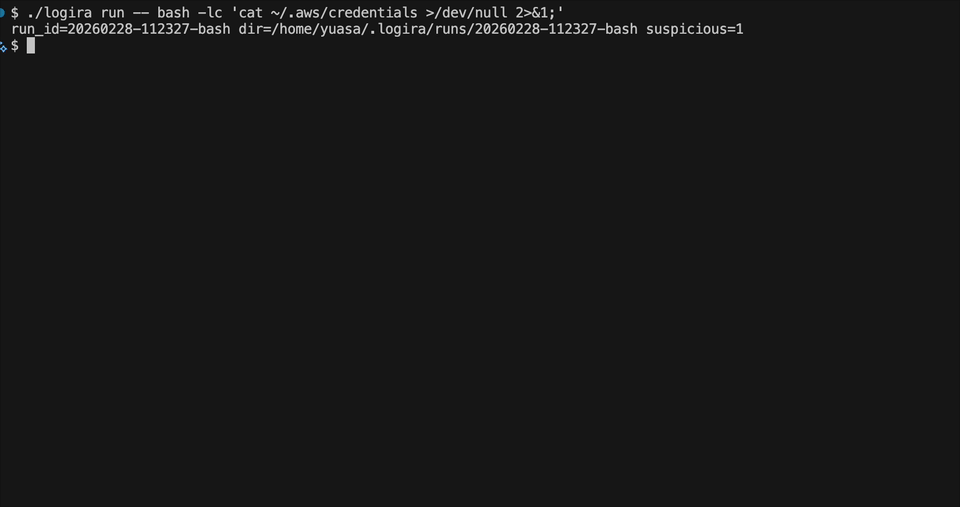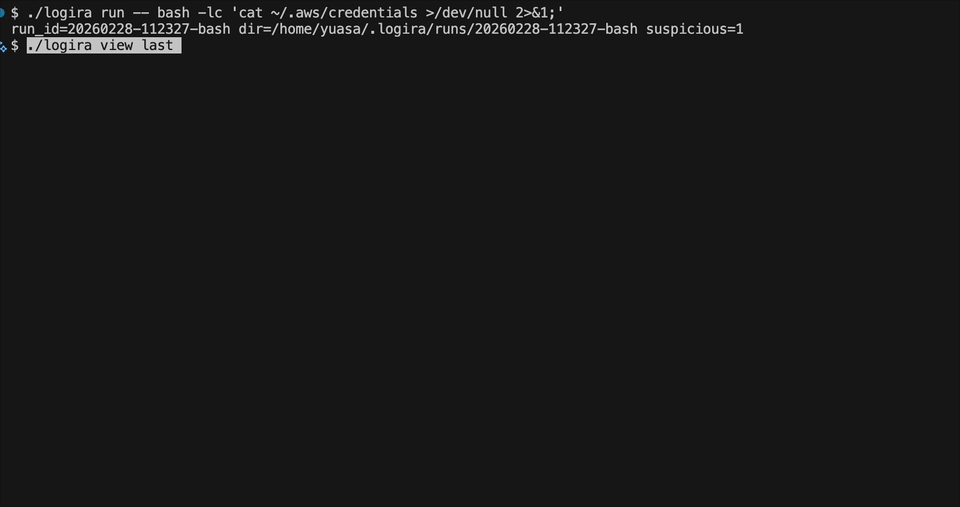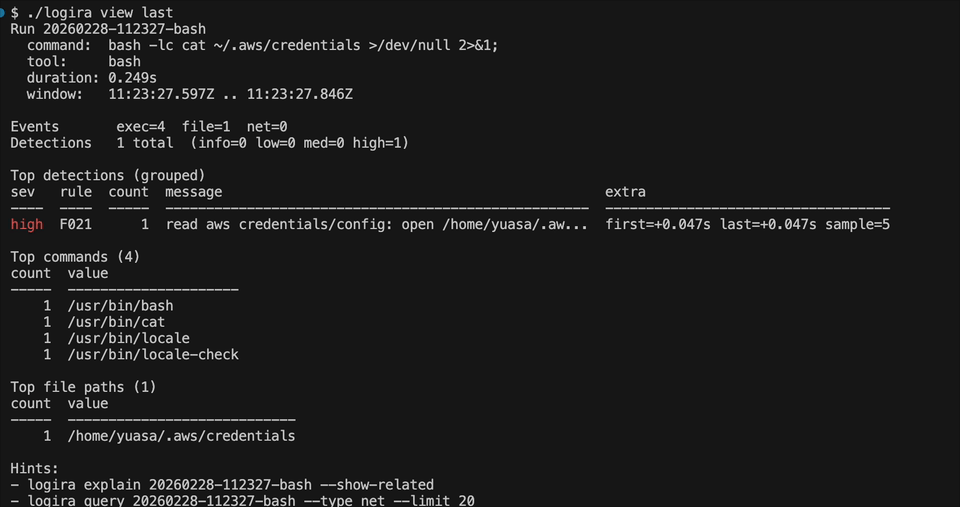
logira — это Linux CLI, работающий в режиме только наблюдения, который записывает события среды выполнения exec, file и net через eBPF. Он помогает увидеть, что на самом деле происходило во время запусков AI-агентов и других форм автоматизации, с локальным хранением данных для каждого запуска для аудита, последующего анализа, поиска и триажа обнаружений.
codex --yolo или claude --dangerously-skip-permissions).logira включает предвзятый набор правил по умолчанию, работающий только в режиме наблюдения, предназначенный для аудита запусков AI-агентов.
Вы также можете добавить собственные правила YAML для каждого запуска с помощью logira run --rules <file>.
~/.ssh, ~/.aws, конфигурации kube/gcloud/docker, .netrc, .git-credentials, учётные данные реестров..netrc, .git-credentials./etc, юниты systemd, cron, записи автозапуска пользователя, файлы инициализации оболочки./tmp, /dev/shm, /var/tmp.curl|sh, wget|sh, инструменты и флаги туннелирования/обратных оболочек, декодирование base64 с признаками оболочки.rm -rf, git clean -fdx, find -delete, mkfs, terraform destroy и подобные команды.Вариант 1. Установка через удобный скрипт:
curl -fsSL https://raw.githubusercontent.com/melonattacker/logira/main/install.sh | sudo bash
Вариант 2. Ручная установка из архива релиза:
tar -xzf logira_vX.Y.Z_linux-<arch>.tar.gz
cd logira_vX.Y.Z_linux-<arch>
sudo ./install-local.sh
После переустановки / обновления:
install.sh выполняет systemctl enable --now).logirad, чтобы убедиться, что запущен новый бинарный файл.sudo systemctl daemon-reload
sudo systemctl restart logirad.service
sudo systemctl status logirad.service --no-pager
Сборка:
make build
Запустите корневой демон (необходим для трассировки):
sudo ./logirad
Чтобы запустить корневой демон в фоновом режиме, установите unit-файл из packaging/systemd/logirad.service.
# 1) Generate eBPF objects (only needed if missing)
make generate

# 2) Install the systemd unit
sudo install -D -m 0644 packaging/systemd/logirad.service /etc/systemd/system/logirad.service

# 3) Install the daemon binary (unit defaults to /usr/local/bin/logirad)
sudo install -m 0755 ./logirad /usr/local/bin/logirad

# 4) (Recommended) Point systemd at the eBPF .o files via an environment file.
# This avoids relying on the service working directory.
sudo mkdir -p /etc/logira
sudo tee /etc/logira/logirad.env >/dev/null <<'EOF'
LOGIRA_EXEC_BPF_OBJ=/absolute/path/to/collector/linux/exec/trace_bpfel.o
LOGIRA_NET_BPF_OBJ=/absolute/path/to/collector/linux/net/trace_bpfel.o
LOGIRA_FILE_BPF_OBJ=/absolute/path/to/collector/linux/filetrace/trace_bpfel.o
EOF

# 5) Enable + start
sudo systemctl daemon-reload
sudo systemctl enable --now logirad

# Follow logs
sudo journalctl -u logirad -f

# Check status
systemctl status logirad --no-pager

# Stop + disable
sudo systemctl stop logirad
sudo systemctl disable --now logirad
Запустите проверяемого агента от имени обычного пользователя (события сохраняются автоматически):
./logira run -- bash -lc 'echo hi > x.txt; curl -s https://example.com >/dev/null'
./logira run --rules ./my-rules.yaml -- bash -lc 'cat ~/.aws/credentials >/dev/null'
Запустите Codex CLI:
./logira run -- codex --yolo "Update the README to be clearer and add examples."
Запустите Claude Code CLI:
./logira run -- claude --dangerously-skip-permissions "Find and fix flaky tests."
Список запусков:
./logira runs
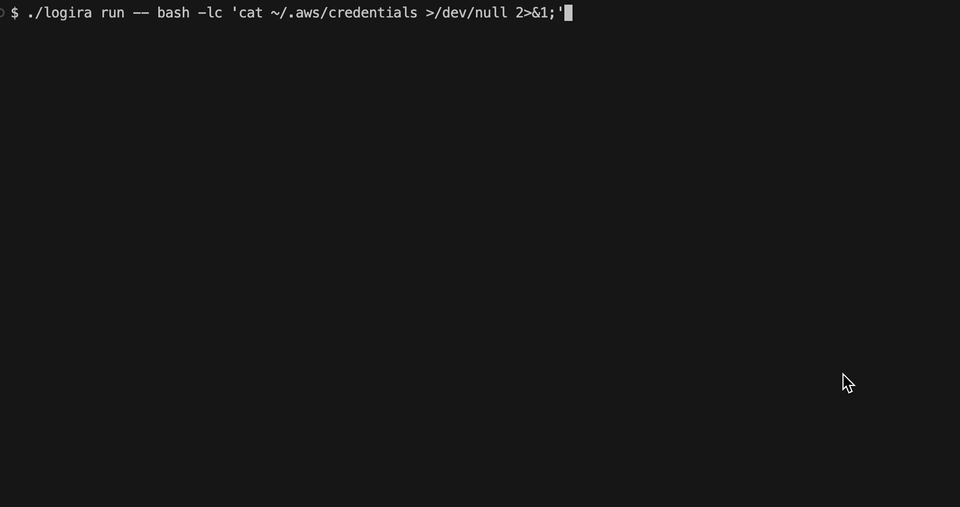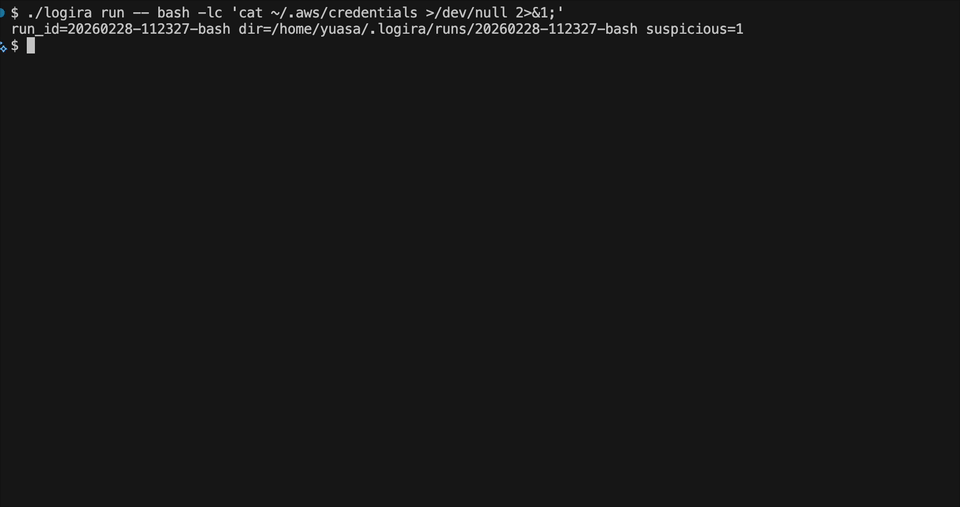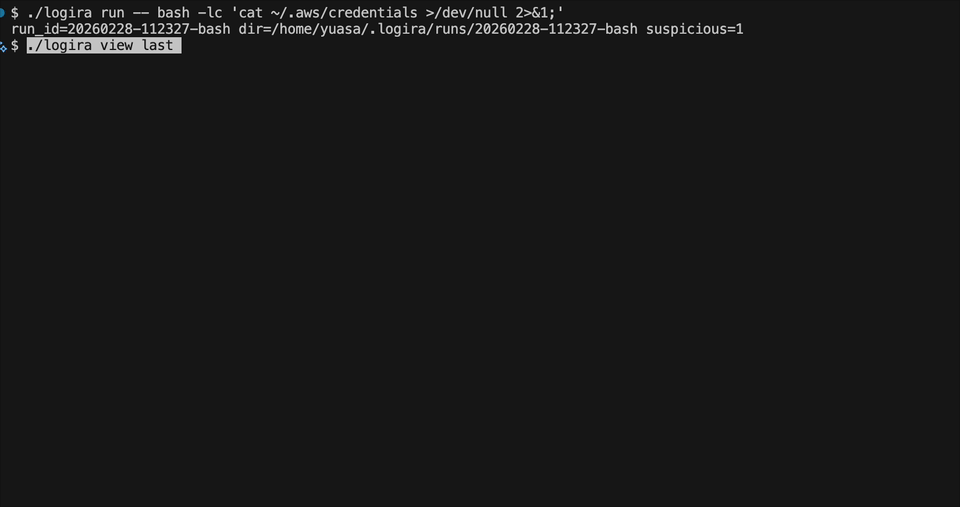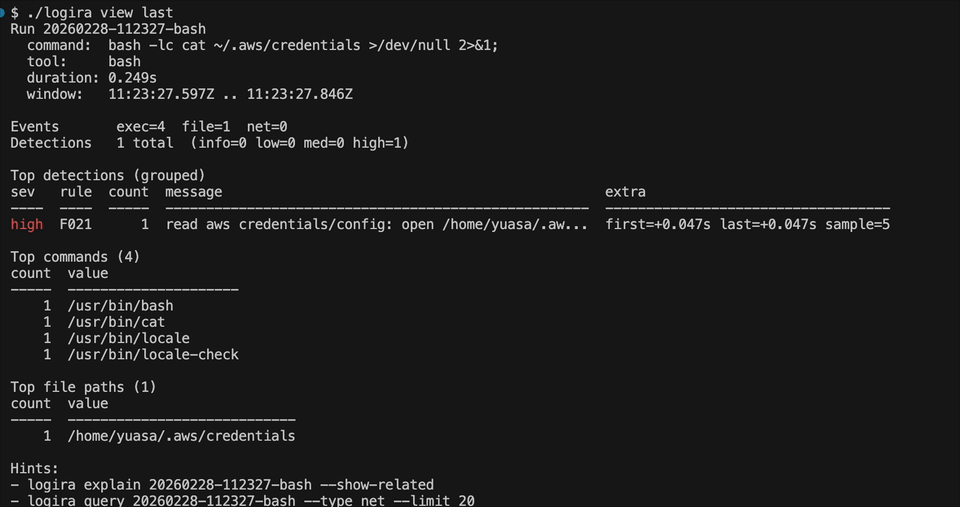
Просмотр и объяснение последнего запуска:
./logira view last
./logira view last --ts both
./logira view last --color always
./logira explain last
./logira explain last --show-related
./logira explain last --drill 35
./logira report last
./logira report last --exec-seq 12
События запросов:
./logira query last --type detection
./logira query last --type net --dest 140.82.121.4:443
./logira query last --related-to-detections --type net
./logira query last --contains curl
logira run -- <command...>: запустить команду под аудитом и автоматически сохранить новый запускlogira runs: список сохранённых запусковlogira view [last|<run-id>]: панель управления запуском (используйте --raw для устаревшего текстового режима)logira query [last|<run-id>] [filters...]: поиск событий с выводом таблицы, зависящим от типаlogira explain [last|<run-id>]: сгруппированные обнаружения по умолчанию (--show-related, --drill)logira episode [last|<run-id>] --exec-seq <seq> [--json]: восстановить одну наблюдаемую цепочку выполненияlogira report [last|<run-id>] [--exec-seq <seq>]: сгенерировать автономный офлайн HTML-отчёт аудитаЗапуск содержит сохранённые наблюдения сеанса захвата. Граф процессов восстанавливает наблюдаемые идентичности задач и связи между ними в рамках этого запуска. Эпизод выполнения выбирает один exec и прослеживает его наблюдаемых потомков, включая задачи, созданные только через fork, и последующие замены исполняемых файлов.
./logira query last --type exec
./logira episode last --exec-seq 12
./logira episode last --exec-seq 12 --json
Эпизоды сообщают об атрибутируемых файловых/сетевых свидетельствах и явно отделяют неопределённые, несвязанные и неатрибутируемые наблюдения. Предки и потомки не становятся членами. Отсутствие родословной или пустая активность не доказывают бездействие. Это офлайн-анализ ОС общего назначения, независимый от сред выполнения агентов и без суждений о безопасности или намерениях.






