
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Ashwesker-CVE-2025-64155 — CVE-2025-64155 | Kitploit
Инструменты/GitHubGitHub/mefhika120/ashwesker-cve-2025-64155
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеRed Teaming
GitHubmefhika120/ashwesker-cve-2025-64155

Ashwesker-CVE-2025-64155

CVE-2025-64155

Репозиторий
3510 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    383
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🔒 CVE-2025-64155: Критическая уязвимость FortiSIEM

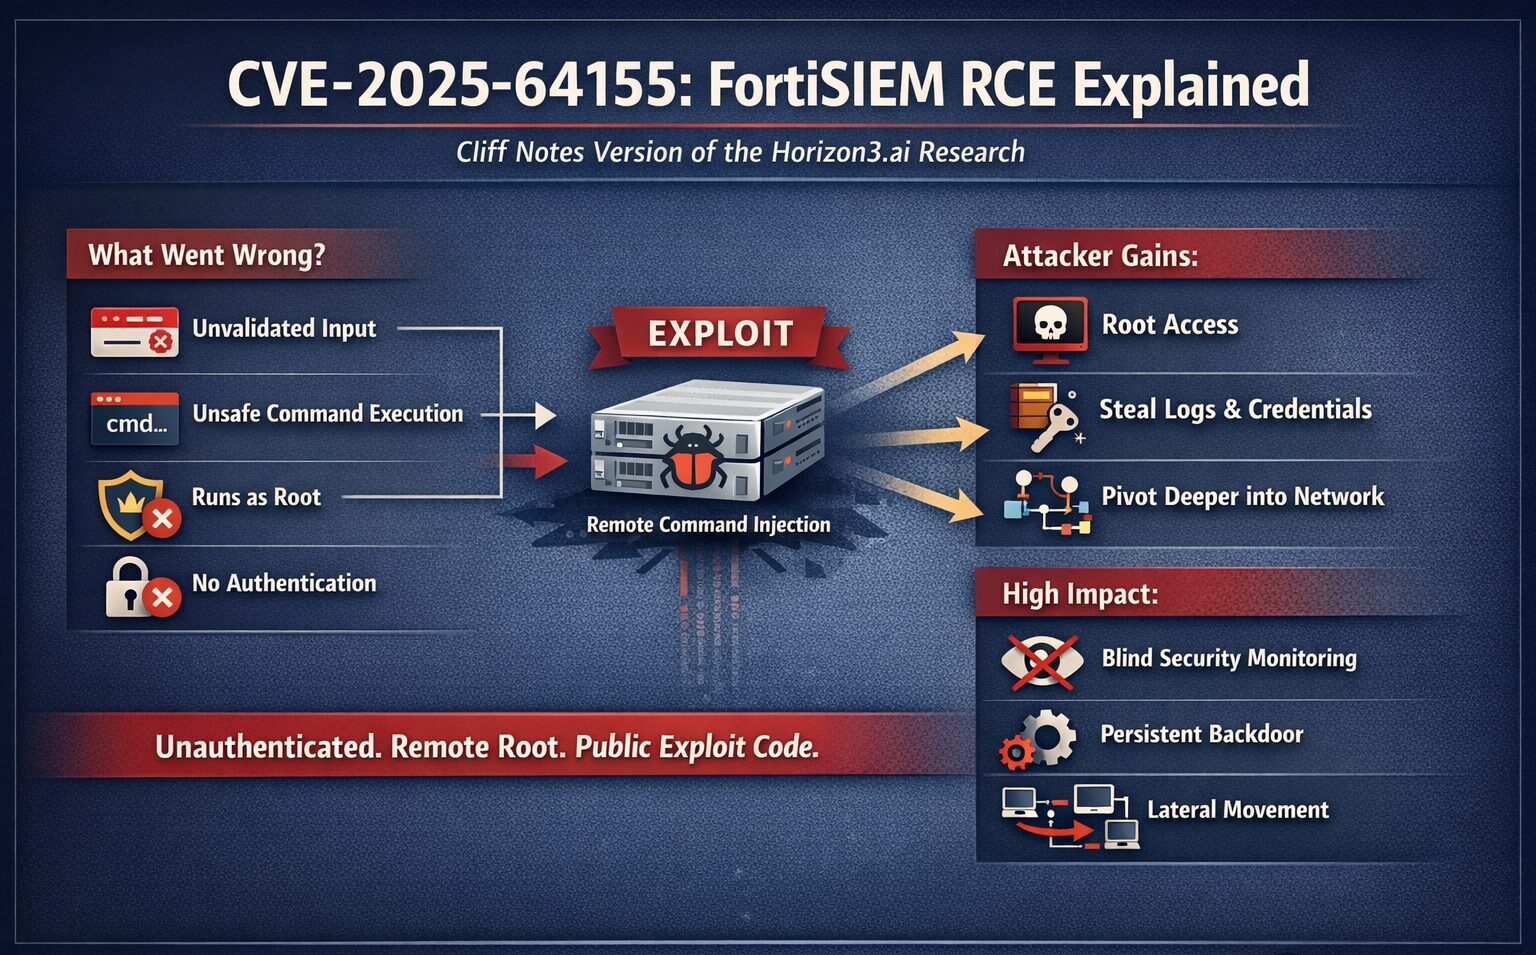
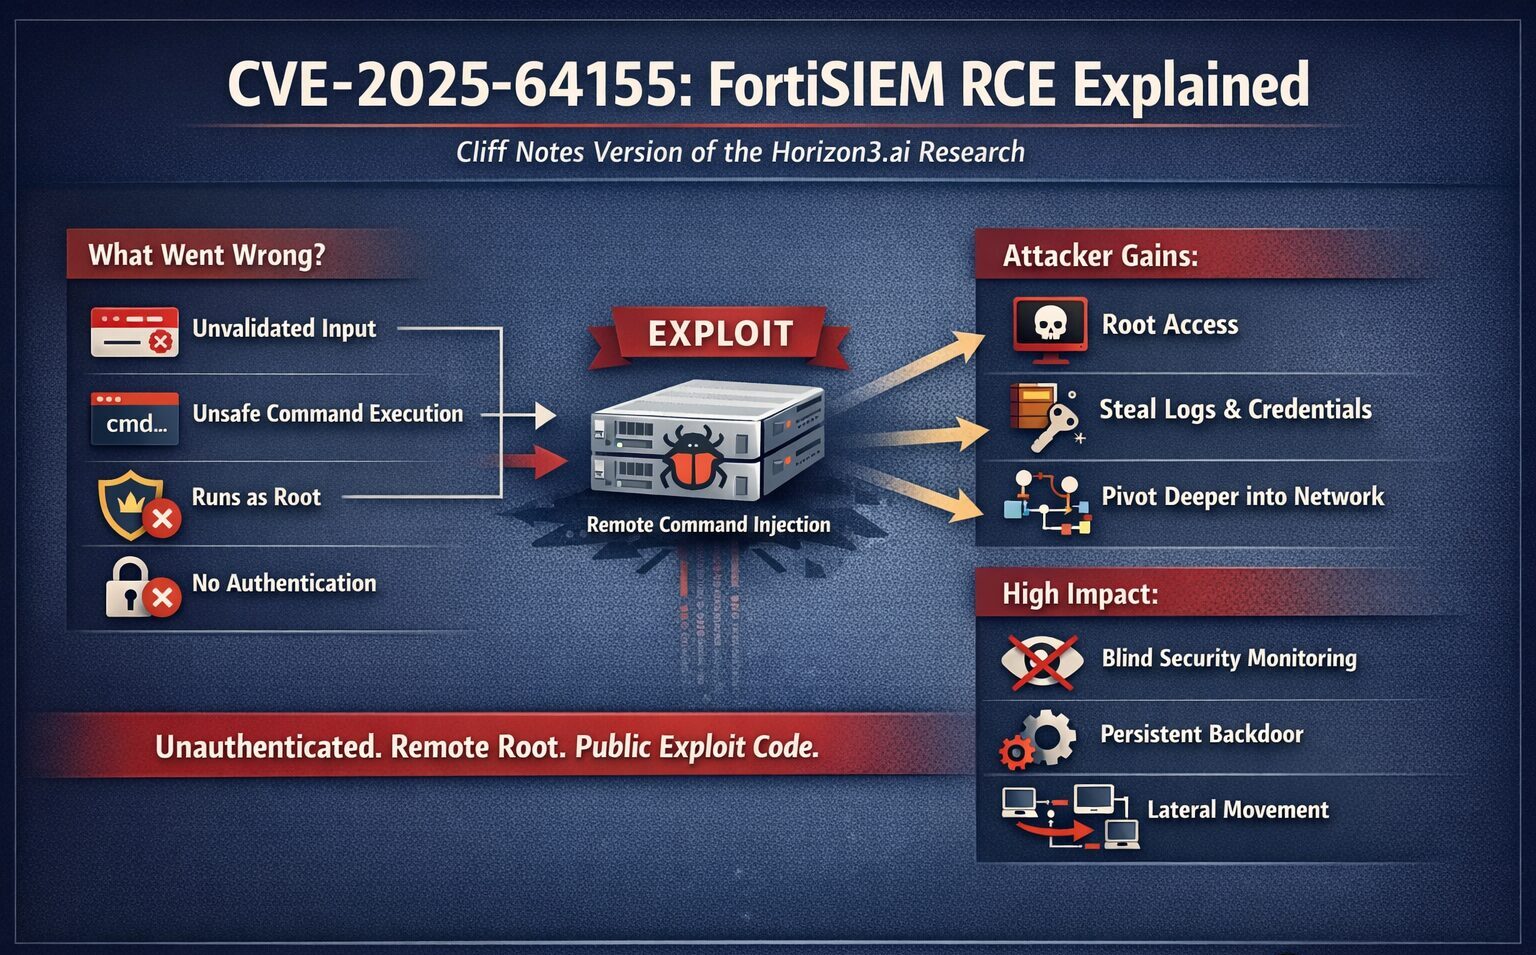
CVE-2025-64155-e1768444742484


📌 Обзор

CVE-2025-64155 — это критическая уязвимость безопасности в Fortinet FortiSIEM, популярной платформе для управления информацией о безопасности и событиями (SIEM). Публично раскрыта 13 января 2026 года, она позволяет неаутентифицированным удалённым злоумышленникам выполнять произвольные системные команды.


⚠️ Детали уязвимости

  • Тип: OS Command Injection (CWE-78)
  • Воздействие: удалённое выполнение кода (RCE) с правами root
  • Вектор атаки: сеть (TCP-порт 7900)
  • Требуемые привилегии: отсутствуют
  • Взаимодействие с пользователем: не требуется
  • Сложность атаки: низкая
  • Серьёзность: CVSS 3.x 9.8 (критическая)

Описание: Злоумышленник может отправлять специально сформированные запросы к сервисам FortiSIEM (например, phMonitor) для выполнения произвольных команд, что потенциально может привести к компрометации всей системы.


🖥 Затронутые продукты / версии

  • FortiSIEM 6.7.0 – 6.7.10
  • FortiSIEM 7.0.0 – 7.0.4
  • FortiSIEM 7.1.0 – 7.1.8
  • FortiSIEM 7.2.0 – 7.2.6
  • FortiSIEM 7.3.0 – 7.3.4
  • FortiSIEM 7.4.0

Примечание: Облачные и последние исправленные версии (например, 7.4.1, 7.3.5, 7.2.7, 7.1.9) не затронуты.


🔥 Воздействие

  • Возможна неаутентифицированная удалённая эксплуатация

  • Полная компрометация системы (доступ root)

  • Возможные действия злоумышленника:

    • Установка вредоносного ПО / бэкдоров
    • Кража журналов и учётных данных
    • Внесение изменений или отключение мониторинга
    • Перемещение внутри сети к внутренним системам

FortiSIEM часто содержит конфиденциальные телеметрические и административные данные, поэтому компрометация может серьёзно ослабить защиту организации.


📈 Статус эксплуатации

  • Доступен публичный Proof-of-Concept (PoC)
  • Сообщается об активной эксплуатации в реальных условиях
  • Пока не включена в некоторые официальные каталоги уязвимостей государственных органов, однако крайне срочная

🛡 Смягчение и устранение

Немедленные действия:

  1. Немедленно установите исправление FortiSIEM: обновитесь до версий 7.4.1, 7.3.5, 7.2.7 или 7.1.9
  2. Ограничьте сетевой доступ: разрешите только доверенным хостам обращение к TCP-порту 7900
  3. Сегментируйте и изолируйте FortiSIEM от общего сетевого доступа
  4. Мониторьте журналы: отслеживайте необычные подключения или неожиданные действия администраторов

Временное решение:

  • Блокируйте входящий трафик на TCP-порт 7900 до возможности установки исправления

🧠 Резюме

CVE-2025-64155 — это критическая уязвимость внедрения OS-команд в FortiSIEM, обеспечивающая удалённый неаутентифицированный доступ root. Учитывая публично доступные эксплойты PoC, организациям необходимо немедленно установить исправления, изолировать систему и вести мониторинг, чтобы предотвратить полную компрометацию системы.


Ссылки:

  • The Hacker Wire
  • Socradar Threat Blog
  • INCIBE
Скачать инструмент