
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cpanel_xss_2023 — cpanel_xss_2023 — это простой Python-скрипт, предназначенный для поиска уязвимости CVE-2023-29489 в cPanel. | Kitploit
Инструменты/GitHubGitHub/mdaseem03/cpanel_xss_2023
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubmdaseem03/cpanel_xss_2023

cpanel_xss_2023

cpanel_xss_2023 — это простой Python-скрипт, предназначенный для поиска уязвимости CVE-2023-29489 в cPanel.

Репозиторий
4232 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    333
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

О инструменте ⚒️

cpanel_xss_2023 — это простой Python-скрипт, предназначенный для поиска уязвимости CVE-2023-29489 и проверки её эксплуатируемости в cpanel.
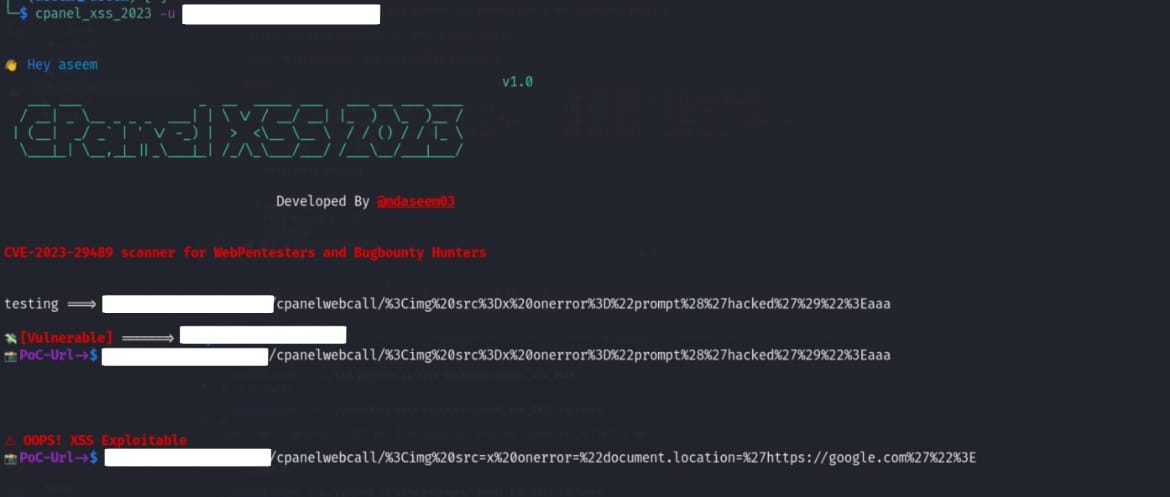
Working

Возможности ⚙️

  • Сканирование CVE-2023-29489: Определяет и сканирует уязвимость CVE-2023-29489 и её эксплуатацию.
  • Ввод URL: Поддерживает сканирование одного URL или чтение нескольких URL из файла.
  • Запись результатов: Позволяет пользователям записывать результаты сканирования в выходной файл.
  • Уведомления Telegram: Опция для создания уведомлений в Telegram о результатах сканирования.

Предварительные требования 🧩

Перед использованием cpanel_xss_2023 убедитесь, что у вас установлены следующие предварительные требования:

  1. Python 3.x: Убедитесь, что на вашей системе установлен Python 3.x.

    • Скачать Python
  2. Необходимые пакеты Python:

    • Click: Установите библиотеку click с помощью следующей команды:

      pip install click
      
    • Requests: Установите библиотеку requests с помощью следующей команды:

      pip install requests
      
    • PyYAML: Установите библиотеку PyYAML с помощью следующей команды:

      pip install PyYAML
      
  3. Уведомления Telegram (необязательно):

    Если вы планируете использовать функцию уведомлений Telegram, вам нужно создать Telegram-бота и получить свой chat ID. Выполните следующие действия:

    • Создайте Telegram-бота с помощью BotFather.
    • Получите свой chat ID с помощью get_id_bot.

Установка ⬇️

pip install cpanel-xss-2023
sudo cp ~/.local/bin/cpanel_xss_2023 /usr/bin

Использование 🚀

cpanel_xss_2023 -u https://example.com
cpanel_xss_2023 -i urls.txt -o results.txt
cpanel_xss_2023 -u https://example.com -c your_telegram_chat_id
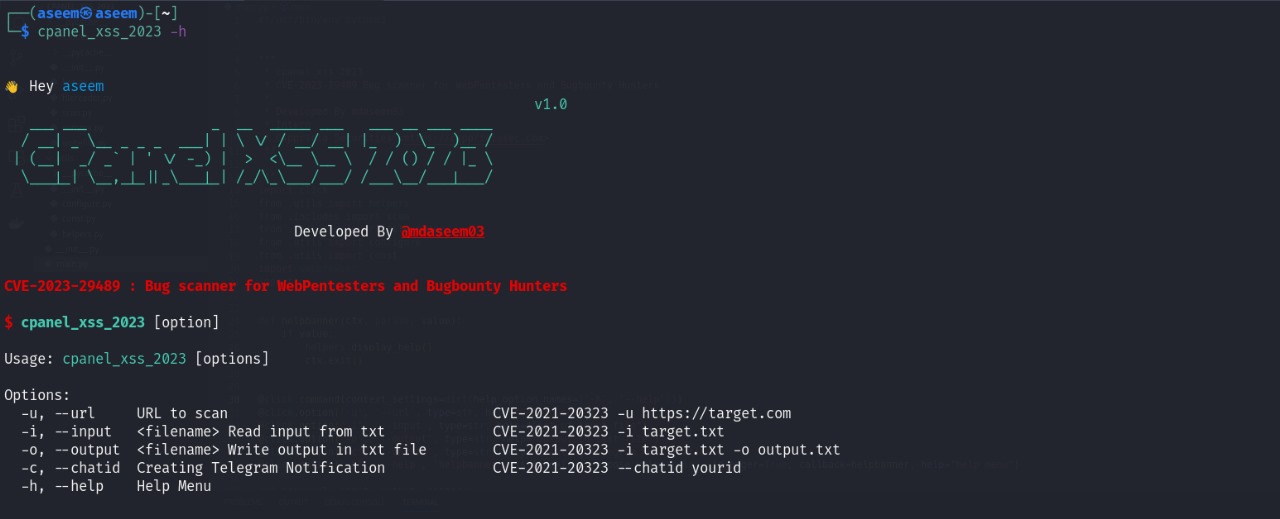
Меню помощи ❓

Help

  • u, --url: Укажите URL для сканирования на уязвимость CVE-2023-29489. Пример: cpanel_xss_2023 -u https://target.com

  • i, --input: Читать входные URL из файла. Пример: cpanel_xss_2023 -i target.txt

  • o, --output: Записать результаты сканирования в выходной файл. Пример: cpanel_xss_2023 -i target.txt -o output.txt

  • c, --chatid: Создавать уведомления Telegram о результатах сканирования. Пример: cpanel_xss_2023 --chatid your_telegram_chat_id

  • h, --help: Показать меню помощи.

Ссылка на модуль PyPi

Ссылка

Отказ от ответственности ⚠️

Этот скрипт предназначен только для образовательных и этических целей. Несанкционированное использование этого скрипта для выполнения вредоносных действий строго запрещено. Разработчики не несут ответственности за любое неправомерное использование или ущерб, причинённый этим скриптом.

История версий 🕒

  • v1.0: Поиск CVE-2023-29489 в cpanel
  • v1.1: Определение, является ли конечная точка эксплуатируемой или нет

Просмотры профиля 👁️

Лицензия 🪪

MIT License

Автор 👤

@mdaseem03

Связаться 💬

cyberspartan karthithehacker

Скачать инструмент





