
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/maty156/telegram-phish-simulator
Инструменты фишингаАтаки на ПаролиСбор информацииФишингТестирование на ПроникновениеСоциальная инженерияОбучение и ОбразованиеRed TeamingЛаборатории и Практика
GitHubmaty156/telegram-phish-simulator

telegram-phish-simulator

Образовательная симуляция фишинга в Telegram для обучения и повышения осведомленности в области кибербезопасности. Демонстрирует сбор учетных данных с помощью поддельных страниц входа в изолированных лабораторных средах.

Репозиторий
2241 месяц назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

⚠️ Telegram Phishing Simulator – Образовательный инструмент по безопасности

НЕ ИСПОЛЬЗУЙТЕ ЭТОТ КОД ДЛЯ НЕЗАКОННЫХ ДЕЙСТВИЙ. Этот репозиторий представляет собой симуляцию, созданную исключительно для обучения кибербезопасности, повышения осведомлённости и авторизованного лабораторного тестирования.
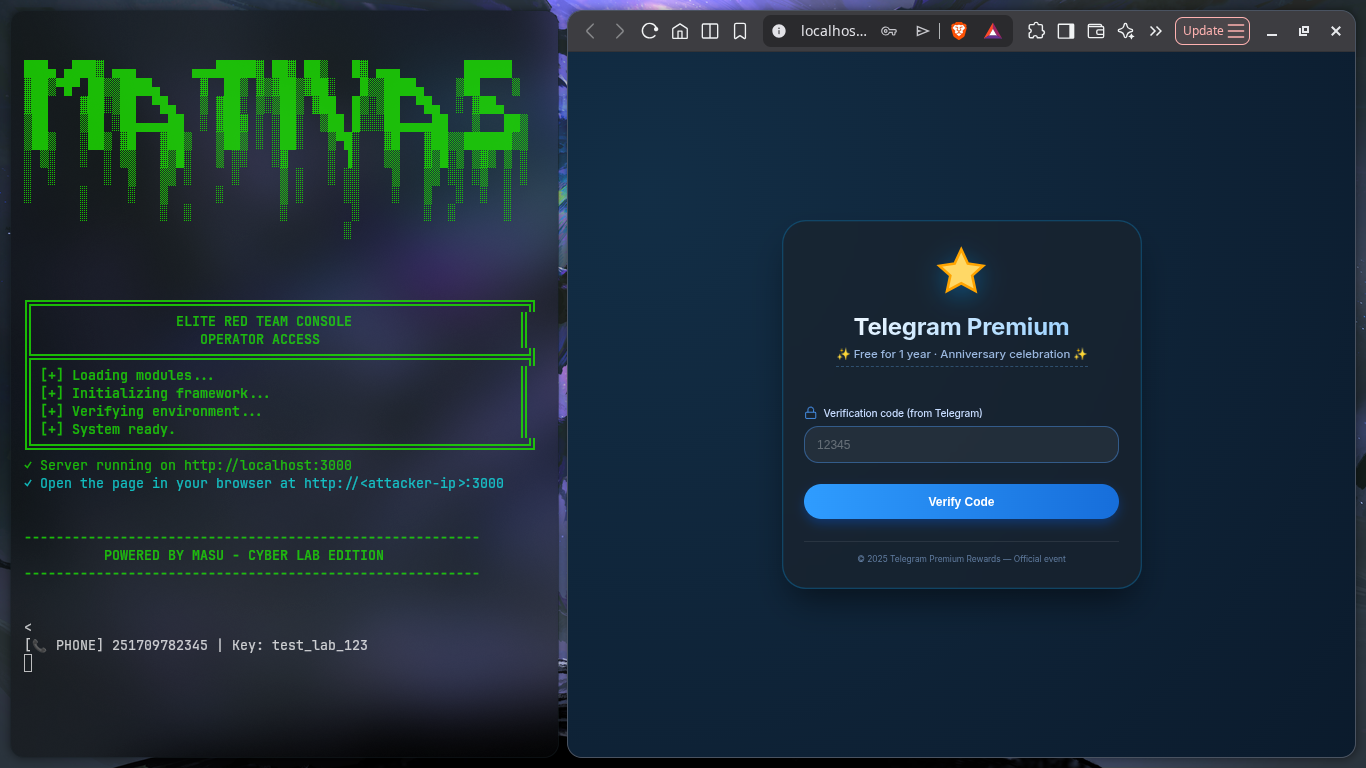
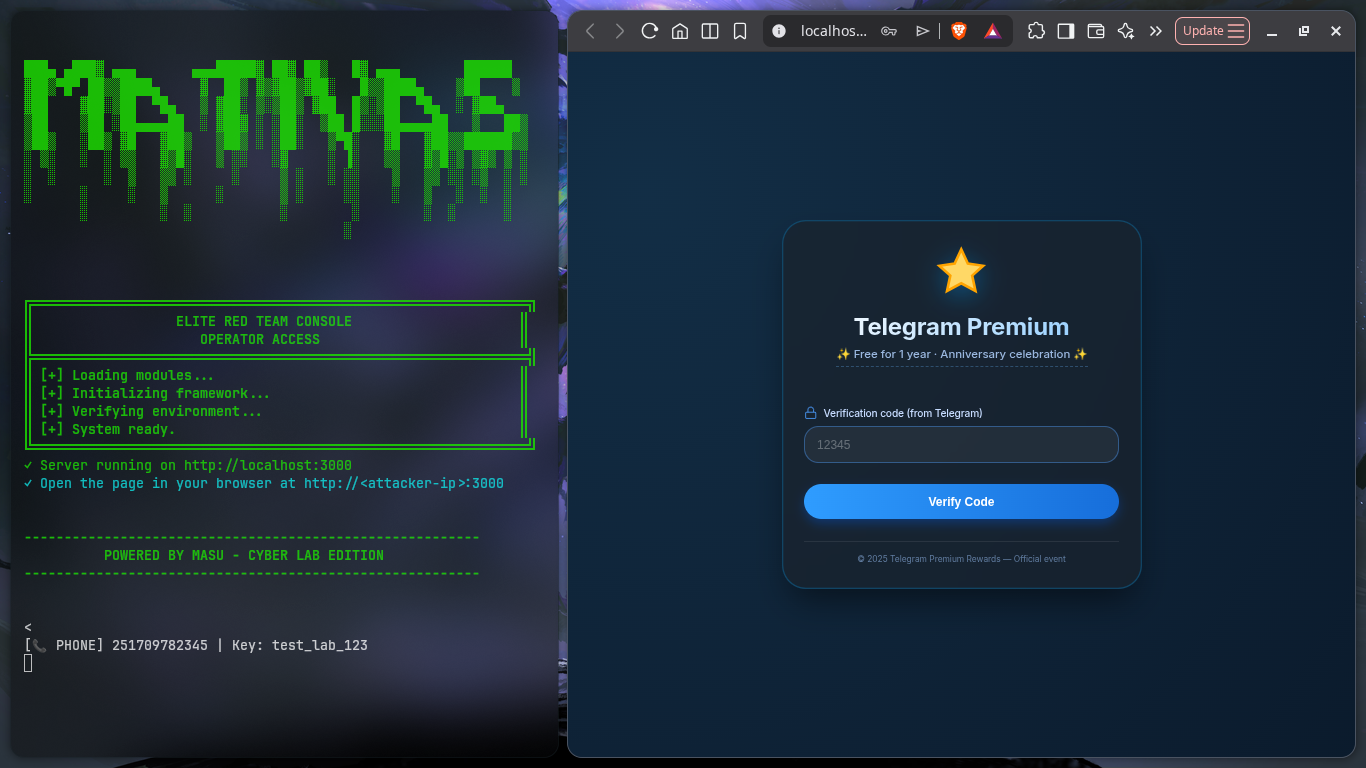
Telegram Phishing Simulation Demo


📚 Содержание

  • О проекте
  • Содержимое
  • Безопасная лабораторная настройка
  • Как запустить
  • Симулируемый сценарий атаки
  • Рекомендации по защите
  • Этичное использование
  • Лицензия

🎯 О проекте

Этот проект демонстрирует симуляцию фишинга в Telegram, предназначенную для:

  • обучения кибербезопасности,
  • упражнений по повышению осведомлённости о фишинге,
  • оборонительных исследований,
  • авторизованного тестирования на проникновение в изолированных средах.

Он показывает, как злоумышленники могут использовать поддельные предложения «Бесплатная Premium» для сбора номеров телефонов, перехвата кодов подтверждения и запроса паролей 2FA.

Этот репозиторий не предназначен для реального фишинга или захвата аккаунтов. Он не подключается к реальному API Telegram.


📁 Содержимое

ФайлОписание
public/index.htmlПользовательский интерфейс фишинговой страницы, используемый для симуляции.
public/assets/Вспомогательные статические ресурсы, используемые демонстрационной страницей.
server.jsИмитационный бэкенд, который локально записывает введённые значения.
package.jsonМетаданные проекта Node и зависимости.
README.mdДокументация проекта.
LICENSEУсловия лицензии проекта.
.gitignoreФайлы и каталоги, исключённые из отслеживания Git.

🧰 Безопасная лабораторная настройка

Используйте этот инструмент только в контролируемой среде.

Требования

  • Программное обеспечение для виртуальных машин, например VirtualBox или VMware.
  • Две изолированные виртуальные машины: один хост атакующего и один хост жертвы.
  • Частная сеть между виртуальными машинами.
  • Никакого публичного развёртывания или взаимодействия с реальными пользователями.

Рекомендуемая установка

sudo apt update && sudo apt install -y nodejs npm
cd /home/youruser
git clone https://github.com/Maty156/telegram-phish-simulator.git
cd telegram-phish-simulator
npm install

Рекомендации по сети

  • Используйте сеть host-only или NAT, чтобы трафик оставался внутри вашей лаборатории.
  • Убедитесь, что виртуальная машина жертвы может получить доступ к IP-адресу виртуальной машины атакующего.
  • Не открывайте доступ к сервису через публичный интернет.

⚡ Быстрый старт

  1. Установите Node.js и npm на виртуальную машину атакующего.
  2. Клонируйте репозиторий и установите зависимости.
  3. Запустите server.js на виртуальной машине атакующего.
  4. Откройте в браузере виртуальной машины жертвы http://<attacker-ip>/.
  5. Отправьте тестовые значения и наблюдайте за выводом на виртуальной машине атакующего.

🚀 Как запустить

  1. Запустите имитационный сервер на виртуальной машине атакующего:

    npm install
    
    npm start
    
  2. С виртуальной машины жертвы откройте фишинговую страницу в браузере:

    http://<attacker-ip>:3000/
    
  3. Используйте страницу для отправки номера телефона, кода подтверждения и, при необходимости, пароля.

  4. Наблюдайте за записанным выводом на виртуальной машине атакующего и в файле stolen_credentials.log.

Сервер является симуляцией и не выполняет реальную аутентификацию Telegram.


🧠 Симулируемый сценарий атаки

Этот симулятор моделирует этапы фишинга, используемые при перехвате учётных данных:

  1. Сбор номеров телефонов
    • Жертва вводит номер телефона на поддельной странице.
    • Номер отправляется на бэкенд, контролируемый атакующим.
  2. Перехват кода подтверждения
    • Жертва вводит 6-значный код.
    • Код отправляется на имитационный бэкенд.
  3. Перехват пароля 2FA
    • Если включено, жертве предлагается ввести пароль.
    • Пароль перехватывается локально.

Бэкенд записывает все значения в терминал и в файл stolen_credentials.log.


🛡️ Рекомендации по защите

Защита от такого типа фишинга включает:

  • Включение двухэтапной проверки в Telegram.
  • Избегание нежелательных предложений «бесплатной премиум».
  • Проверку URL-адресов перед вводом учётных данных.
  • Использование менеджеров паролей для предотвращения автозаполнения на поддельных сайтах.
  • Мониторинг активных сессий Telegram и завершение работы неизвестных устройств.
  • Обучение пользователей методам социальной инженерии и фишинга.

⚖️ Этичное использование

Используйте этот репозиторий только для оборонительного, образовательного и авторизованного тестирования.

  • Не используйте его против реальных людей.
  • Не развёртывайте его в публичном интернете.
  • Не подключайте его к реальным API Telegram.
  • Не используйте его без явного разрешения владельца среды.

Автор не несёт ответственности за неправомерное использование.


📄 Лицензия

Этот проект лицензирован в соответствии с лицензией MIT. Полные условия см. в прилагаемом файле LICENSE.

  • Эта лицензия разрешает повторное использование, изменение и распространение.
  • Она не предоставляет никаких гарантий.

Используйте этот репозиторий только для образовательного, оборонительного и авторизованного тестирования.

Скачать инструмент