 maqp/tfc
Tinfoil Chat — система защищённого обмена сообщениями с луковой маршрутизацией и защитой конечных точек

<img align="right" src="https://assets.kitploit.com/production/public/readmes/3245/ce0a6263c87967b3301116d784fb1d7d8ae3214a4d1c86986417672506c1172a.png" style="position: relative; top: 0; left: 0;"> ### Tinfoil Chat [](https://www.gnu.org/licenses/gpl-3.0) [](https://python.org) [](http://mypy-lang.org/) [](https://www.codacy.com/gh/maqp/tfc/dashboard?utm_source=github.com&utm_medium=referral&utm_content=maqp/tfc&utm_campaign=Badge_Grade) [](https://www.codefactor.io/repository/github/maqp/tfc) [](https://snyk.io/test/github/maqp/tfc) Tinfoil Chat (TFC) — это [FOSS](https://www.gnu.org/philosophy/free-sw.html)+[FHD](https://www.gnu.org/philosophy/free-hardware-designs.en.html) [одноранговая](https://en.wikipedia.org/wiki/Peer-to-peer) система обмена сообщениями, которая опирается на аппаратную архитектуру с высоким уровнем гарантий для защиты пользователей от [пассивного сбора данных](https://en.wikipedia.org/wiki/Upstream_collection), [MITM-атак](https://en.wikipedia.org/wiki/Man-in-the-middle_attack) и, что наиболее важно, [удалённого похищения ключей](https://en.wikipedia.org/wiki/Data_exfiltration). TFC разработана для людей с одной из самых сложных моделей угроз: организованных преступных групп и хакеров, спонсируемых государствами, которые обходят сквозное шифрование традиционных защищённых приложений для обмена сообщениями путём взлома конечной точки. --- ### ВНИМАНИЕ, ПРОЧТИТЕ: [TFC 2.26.04 /rr command enables slow covert data exfiltration.](https://github.com/maqp/tfc/issues/139) ### tl;dr: прекратите использовать команду `/rr`. --- #### Криптография передового уровня TFC использует [XChaCha20](https://cr.yp.to/chacha/chacha-20080128.pdf)-[Poly1305](https://cr.yp.to/mac/poly1305-20050329.pdf) [сквозное шифрование](https://en.wikipedia.org/wiki/End-to-end_encryption) с [отрицаемой аутентификацией](https://en.wikipedia.org/wiki/Deniable_encryption#Deniable_authentication) для защиты всех сообщений и файлов, отправляемых отдельным получателям и группам. Симметричные ключи либо [предварительно разделяются](https://en.wikipedia.org/wiki/Pre-shared_key), либо обмениваются с использованием [X448](https://eprint.iacr.org/2015/625.pdf), отпечатки которых в десятичной системе [счисления](https://en.wikipedia.org/wiki/Public_key_fingerprint) проверяются по внешнему каналу. TFC обеспечивает [прямую секретность](https://en.wikipedia.org/wiki/Forward_secrecy) для каждого сообщения с помощью [хеш-ратчета](https://www.youtube.com/watch?v=9sO2qdTci-s#t=1m34s) на основе [BLAKE2b](https://blake2.net/blake2.pdf). Все постоянные пользовательские данные шифруются локально с использованием XChaCha20-Poly1305, ключ которых выводится из пароля и соли с помощью [Argon2id](https://github.com/P-H-C/phc-winner-argon2/blob/master/argon2-specs.pdf), параметры которого автоматически настраиваются в соответствии с лучшими практиками. Генерация ключей в TFC опирается на [getrandom()](https://manpages.debian.org/testing/manpages-dev/getrandom.2.en.html) ядра Linux — системный вызов для основанного на ChaCha20 [CSPRNG](https://en.wikipedia.org/wiki/Cryptographically_secure_pseudorandom_number_generator). #### Анонимность по замыслу TFC маршрутизирует всё взаимодействие исключительно через сеть анонимности [Tor](https://2019.www.torproject.org/about/overview.html.en). Он использует ([v3](https://trac.torproject.org/projects/tor/wiki/doc/NextGenOnions)) [Tor Onion Services](https://2019.www.torproject.org/docs/onion-services), чтобы обеспечить P2P-связь, которая никогда не покидает сеть Tor. Это затрудняет случайную деанонимизацию пользователей. Это также означает, что в отличие от (де)централизованных мессенджеров, здесь нет стороннего сервера с доступом к метаданным пользователей, таким как кто с кем общается, когда и сколько. Сетевая архитектура означает, что TFC работает исключительно на устройствах пользователя. Здесь нет рекламы и отслеживания, и он не собирает никаких данных о пользователе. Все данные всегда зашифрованы ключами, которые контролирует пользователь, а базы данных никогда не покидают устройство пользователя. Использование Onion Services также означает, что регистрация учётной записи не требуется. При первом запуске TFC генерирует для пользователя случайную учётную запись TFC (адрес Onion Service), например `4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad`. Зная эту учётную запись TFC, любой может отправить пользователю запрос на контакт и общаться с ним, так и не узнав его реальную личность, IP-адрес или геолокацию. Защищённая геолокация делает физические атаки очень сложными, поскольку атакующий не знает, где на планете находится устройство. В то же время это делает связь устойчивой к цензуре: блокировка TFC требует категорической блокировки Tor в масштабах всей страны. TFC также имеет режим маскировки трафика, который скрывает тип, объём и расписание связи, даже если сетевое устройство пользователя взломано. Чтобы обеспечить ещё большую защиту метаданных от хакеров, обращённая к Интернету часть TFC может запускаться на [Tails](https://tails.boum.org/) — операционной системе, ориентированной на приватность и анонимность, которая не содержит личных файлов пользователя (что затрудняет определение того, кому принадлежит конечная точка), и которая обеспечивает [дополнительные уровни защиты](https://github.com/Whonix/onion-grater) для обеспечения анонимности. #### Первая система обмена сообщениями с защитой конечных точек TFC предназначен для использования в аппаратной конфигурации, обеспечивающей надёжную [защиту конечных точек](https://en.wikipedia.org/wiki/Endpoint_security). Эта конфигурация использует три компьютера на каждую конечную точку: процессы шифрования и дешифрования разделены между двумя изолированными компьютерами — Исходным компьютером и Компьютером назначения. Эти два устройства выделены для TFC. Этот разделённый [TCB](https://en.wikipedia.org/wiki/Trusted_computing_base) взаимодействует с сетью через повседневный компьютер пользователя, называемый Сетевым компьютером. В TFC данные передаются от Исходного компьютера к Сетевому компьютеру и от Сетевого компьютера к Компьютеру назначения однонаправленно. Однонаправленность потока данных обеспечивается принудительно, поскольку данные передаются с одного устройства на другое только через свободный аппаратный дизайн [диода данных](https://en.wikipedia.org/wiki/Unidirectional_network), который подключается к трём компьютерам с помощью одного USB-кабеля на устройство. Исходный компьютер и Компьютер назначения не подключены к Интернету или к какому-либо устройству, кроме диода данных. 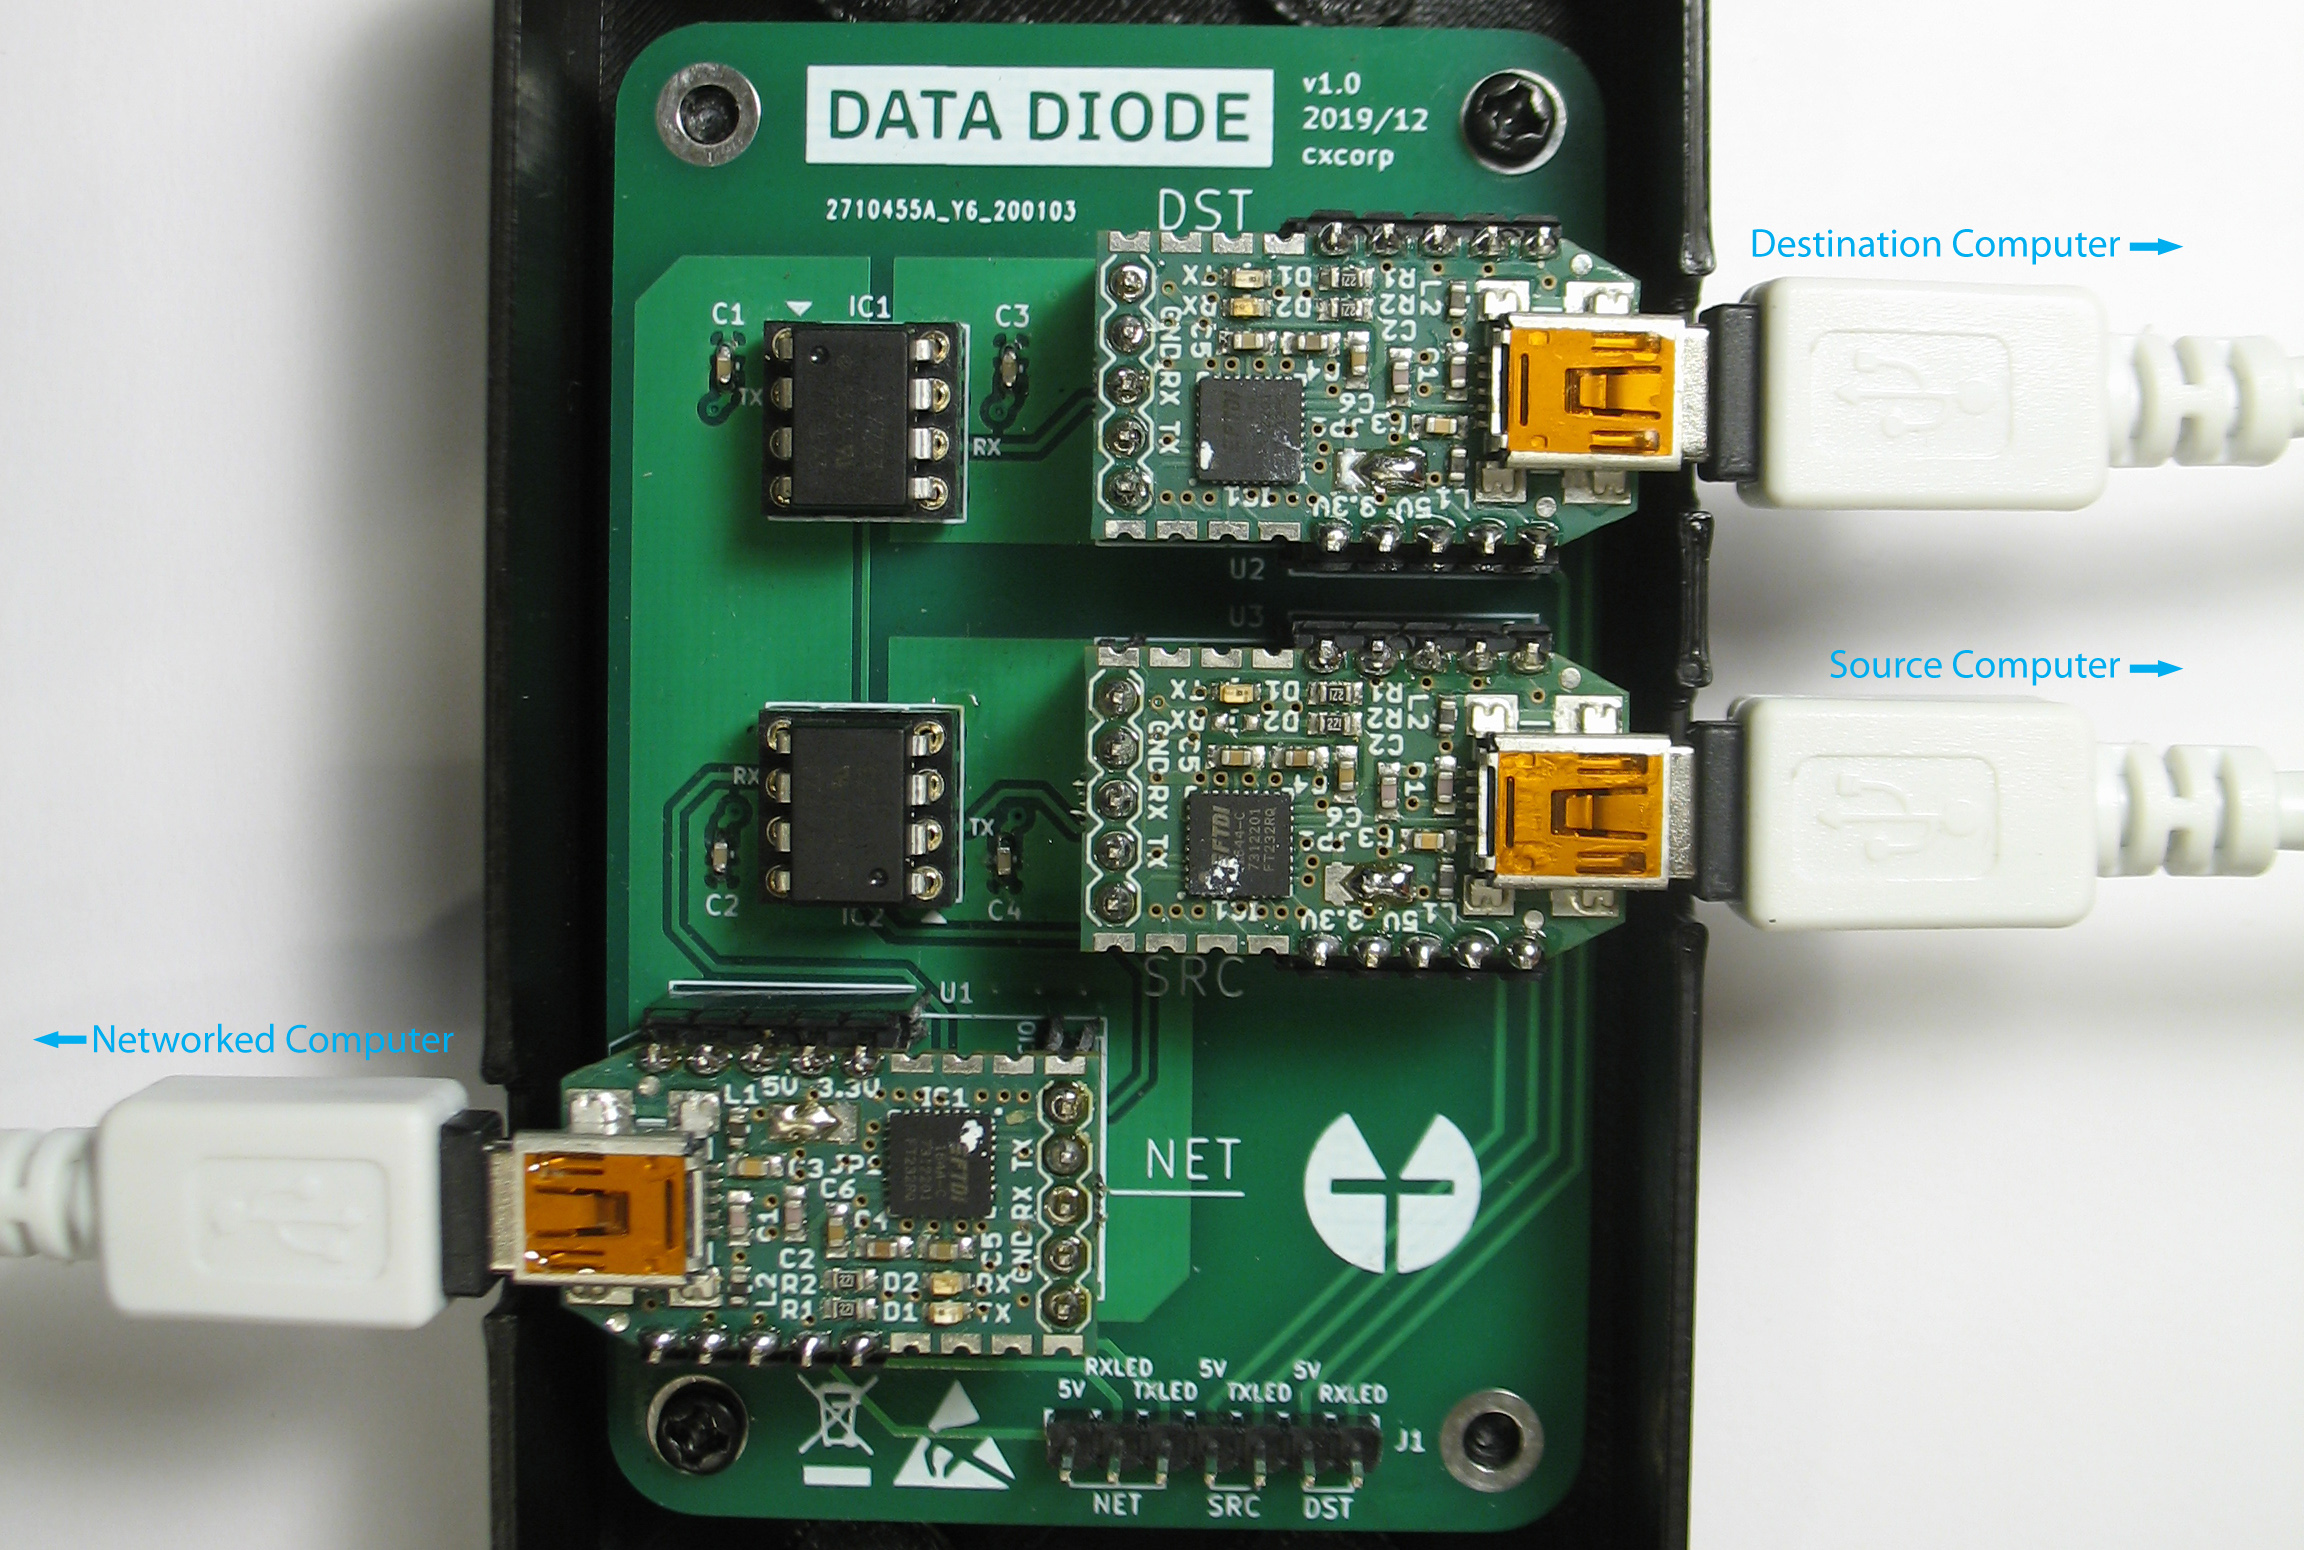 [Диод данных TFC](https://www.cs.helsinki.fi/u/oottela/wiki/readme/data_diode.jpg) Оптический повторитель внутри [оптронов](https://en.wikipedia.org/wiki/Opto-isolator) диода данных обеспечивает направление передачи данных в соответствии с фундаментальными законами физики. Эта защита настолько надёжна, что сертифицированные реализации диодов данных обычно встречаются в системах защиты критической инфраструктуры и государственных сетях, где уровень классификации данных различается между системами. Диод данных может, например, разрешать доступ к показаниям системы безопасности атомной электростанции \[[1](https://www-pub.iaea.org/MTCD/Publications/PDF/PUB1921_web.pdf#page=142)], одновременно предотвращая эксплуатацию этих критических систем злоумышленниками. Альтернативный сценарий использования — разрешить импорт данных из менее защищённых систем в системы, содержащие документы с грифом секретности, которые должны быть защищены от утечки \[[2](https://csrc.nist.gov/CSRC/media/Projects/risk-management/800-53%20Downloads/800-53r5/SP_800-53_v5_1-derived-OSCAL.pdf#page=32)]. В TFC аппаратный диод данных гарантирует, что ни к одной из половин TCB нельзя получить двунаправленный доступ. Поскольку защита основана на физических ограничениях возможностей аппаратного обеспечения, никакое вредоносное ПО, даже [эксплойт нулевого дня](https://en.wikipedia.org/wiki/Zero-day_vulnerability#Exploits), не может обойти защиту, обеспечиваемую диодом данных. ### Как это работает Когда аппаратное обеспечение установлено, пользователям остаётся только запустить специфичную для устройства программу TFC на каждом компьютере. 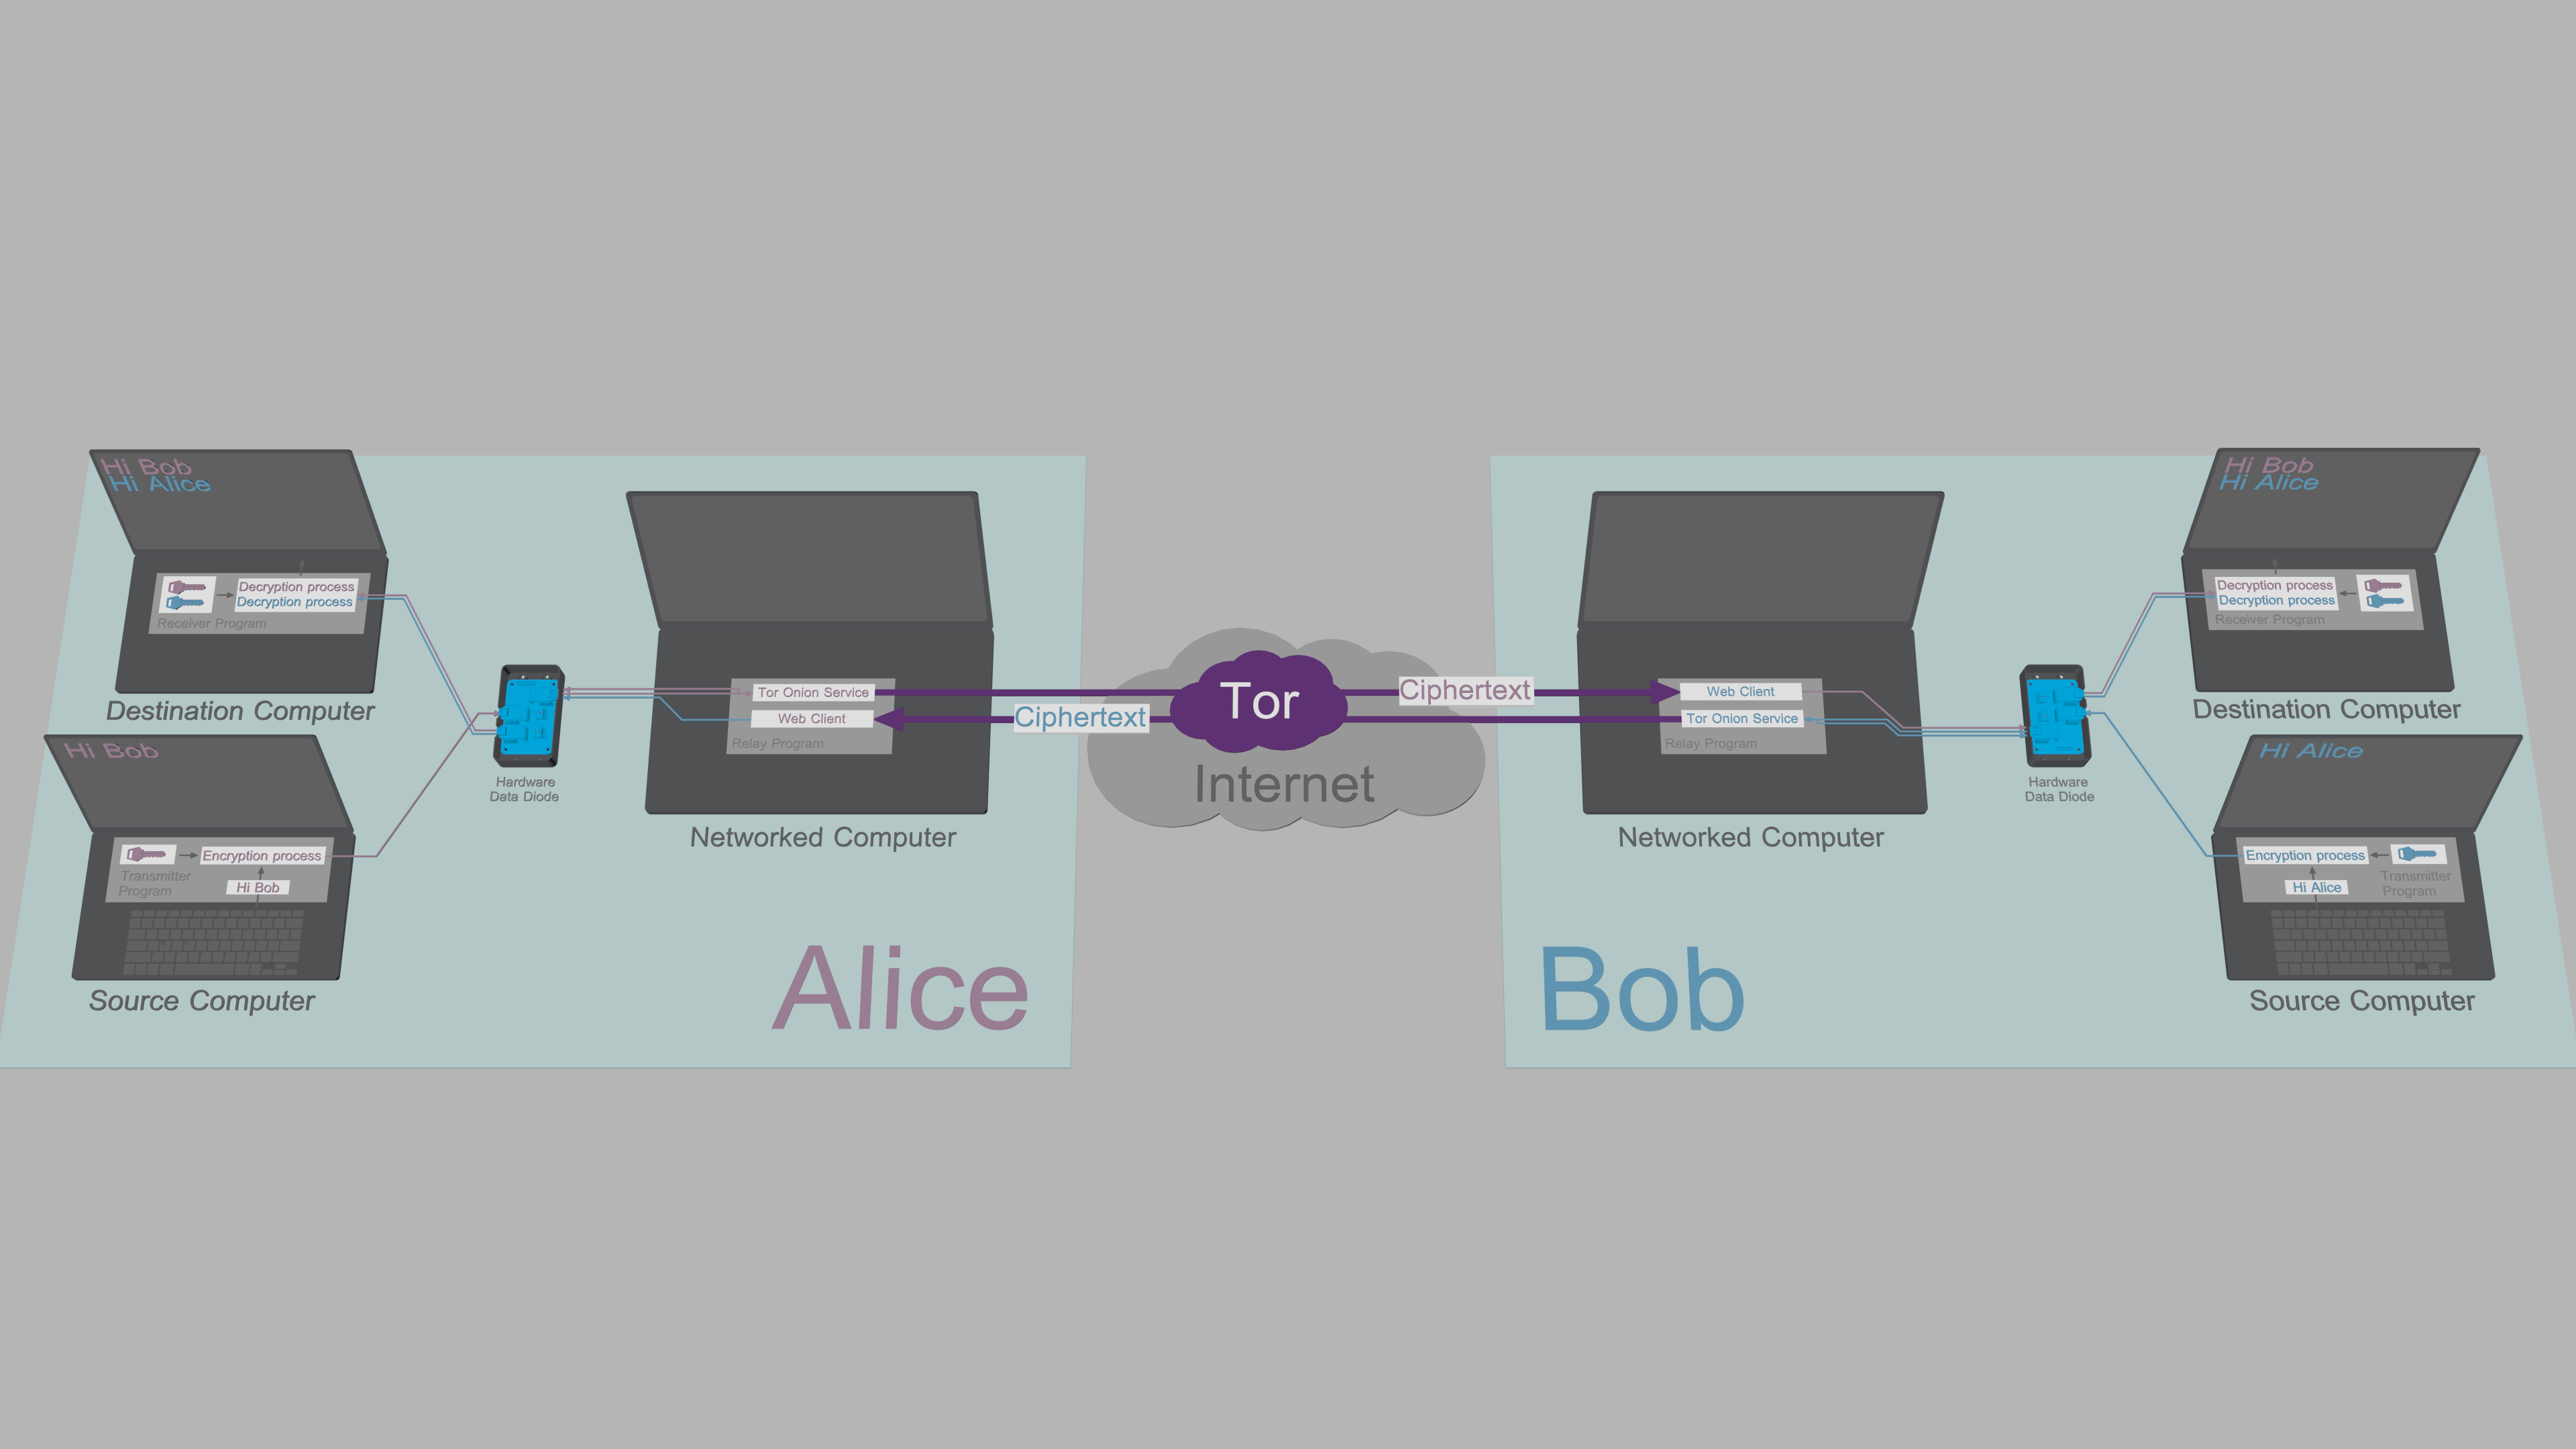 [Обзор системы](https://www.cs.helsinki.fi/u/oottela/wiki/readme/overview.png) На приведённой выше иллюстрации Алиса вводит сообщения и команды в программу передатчика, работающую на её исходном компьютере. Программа передатчика шифрует и подписывает открытый текст и передаёт шифротексты с исходного компьютера на её сетевой компьютер через диод данных. Программа-ретранслятор на сетевом компьютере Алисы передаёт команды и копии исходящих сообщений на её целевой компьютер через диод данных. Программа-приёмник на целевом компьютере Алисы аутентифицирует, расшифровывает и обрабатывает полученное сообщение/команду. Программа-ретранслятор Алисы передаёт сообщения и файлы Бобу через Tor Onion Service. Веб-клиент программы-ретранслятора Боба получает шифротекст из Onion-сервиса Алисы и пересылает его на его целевой компьютер через его диод данных. Затем программа-приёмник Боба аутентифицирует, расшифровывает и обрабатывает полученное сообщение/файл. Когда Боб отвечает, он вводит своё сообщение в программу передатчика на своём исходном компьютере, и после зеркального процесса Алиса читает сообщение из программы-приёмника на своём целевом компьютере. Всё это происходит незаметно и автоматически. ### Почему ключи и открытые тексты не могут быть похищены Описанная выше архитектура одновременно использует как [классическую, так и альтернативную модели диода данных](https://en.wikipedia.org/wiki/Unidirectional_network#Usage) для обеспечения двунаправленной связи между двумя пользователями, при этом обеспечивая аппаратно реализованную защиту конечных точек: 1. Целевой компьютер использует классическую модель диода данных. Это означает, что он может принимать данные из небезопасного сетевого компьютера, но не может отправлять данные обратно на сетевой компьютер. Программа-приёмник спроектирована для работы в этих условиях. Несмотря на то, что программа-приёмник аутентифицирует и проверяет все входящие данные, не исключено, что вредоносное ПО всё же может проникнуть на целевой компьютер. В случае если это произойдёт, вредоносное ПО не сможет похитить конфиденциальные ключи или открытые тексты обратно на сетевой компьютер, поскольку диод данных блокирует весь исходящий трафик. 2. Исходный компьютер использует альтернативную модель диода данных. Это означает, что Программа-передатчик может выводить зашифрованные данные на небезопасный Сетевой компьютер, не беспокоясь о компрометации. Диод данных не имеет аппаратного обеспечения, которое позволило бы передавать данные на Исходный компьютер, что защищает Исходный компьютер от всех удалённых атак. Программа-передатчик также разработана для работы в условиях ограничений потока данных, вводимых диодом данных; чтобы обеспечить обмен ключами, короткие открытые ключи эллиптических кривых вводятся пользователем вручную. 3. Сетевой компьютер эксплуатируется в предположении, что он может быть скомпрометирован удалённым злоумышленником: все конфиденциальные данные, проходящие через Программу-ретранслятор, защищены [аутентифицированным шифрованием](https://en.wikipedia.org/wiki/Authenticated_encryption) без исключений. Поскольку злоумышленник не может похитить ключи расшифровки с Исходного или Целевого компьютера, шифротексты, полученные с Сетевого компьютера, не представляют для него ценности. 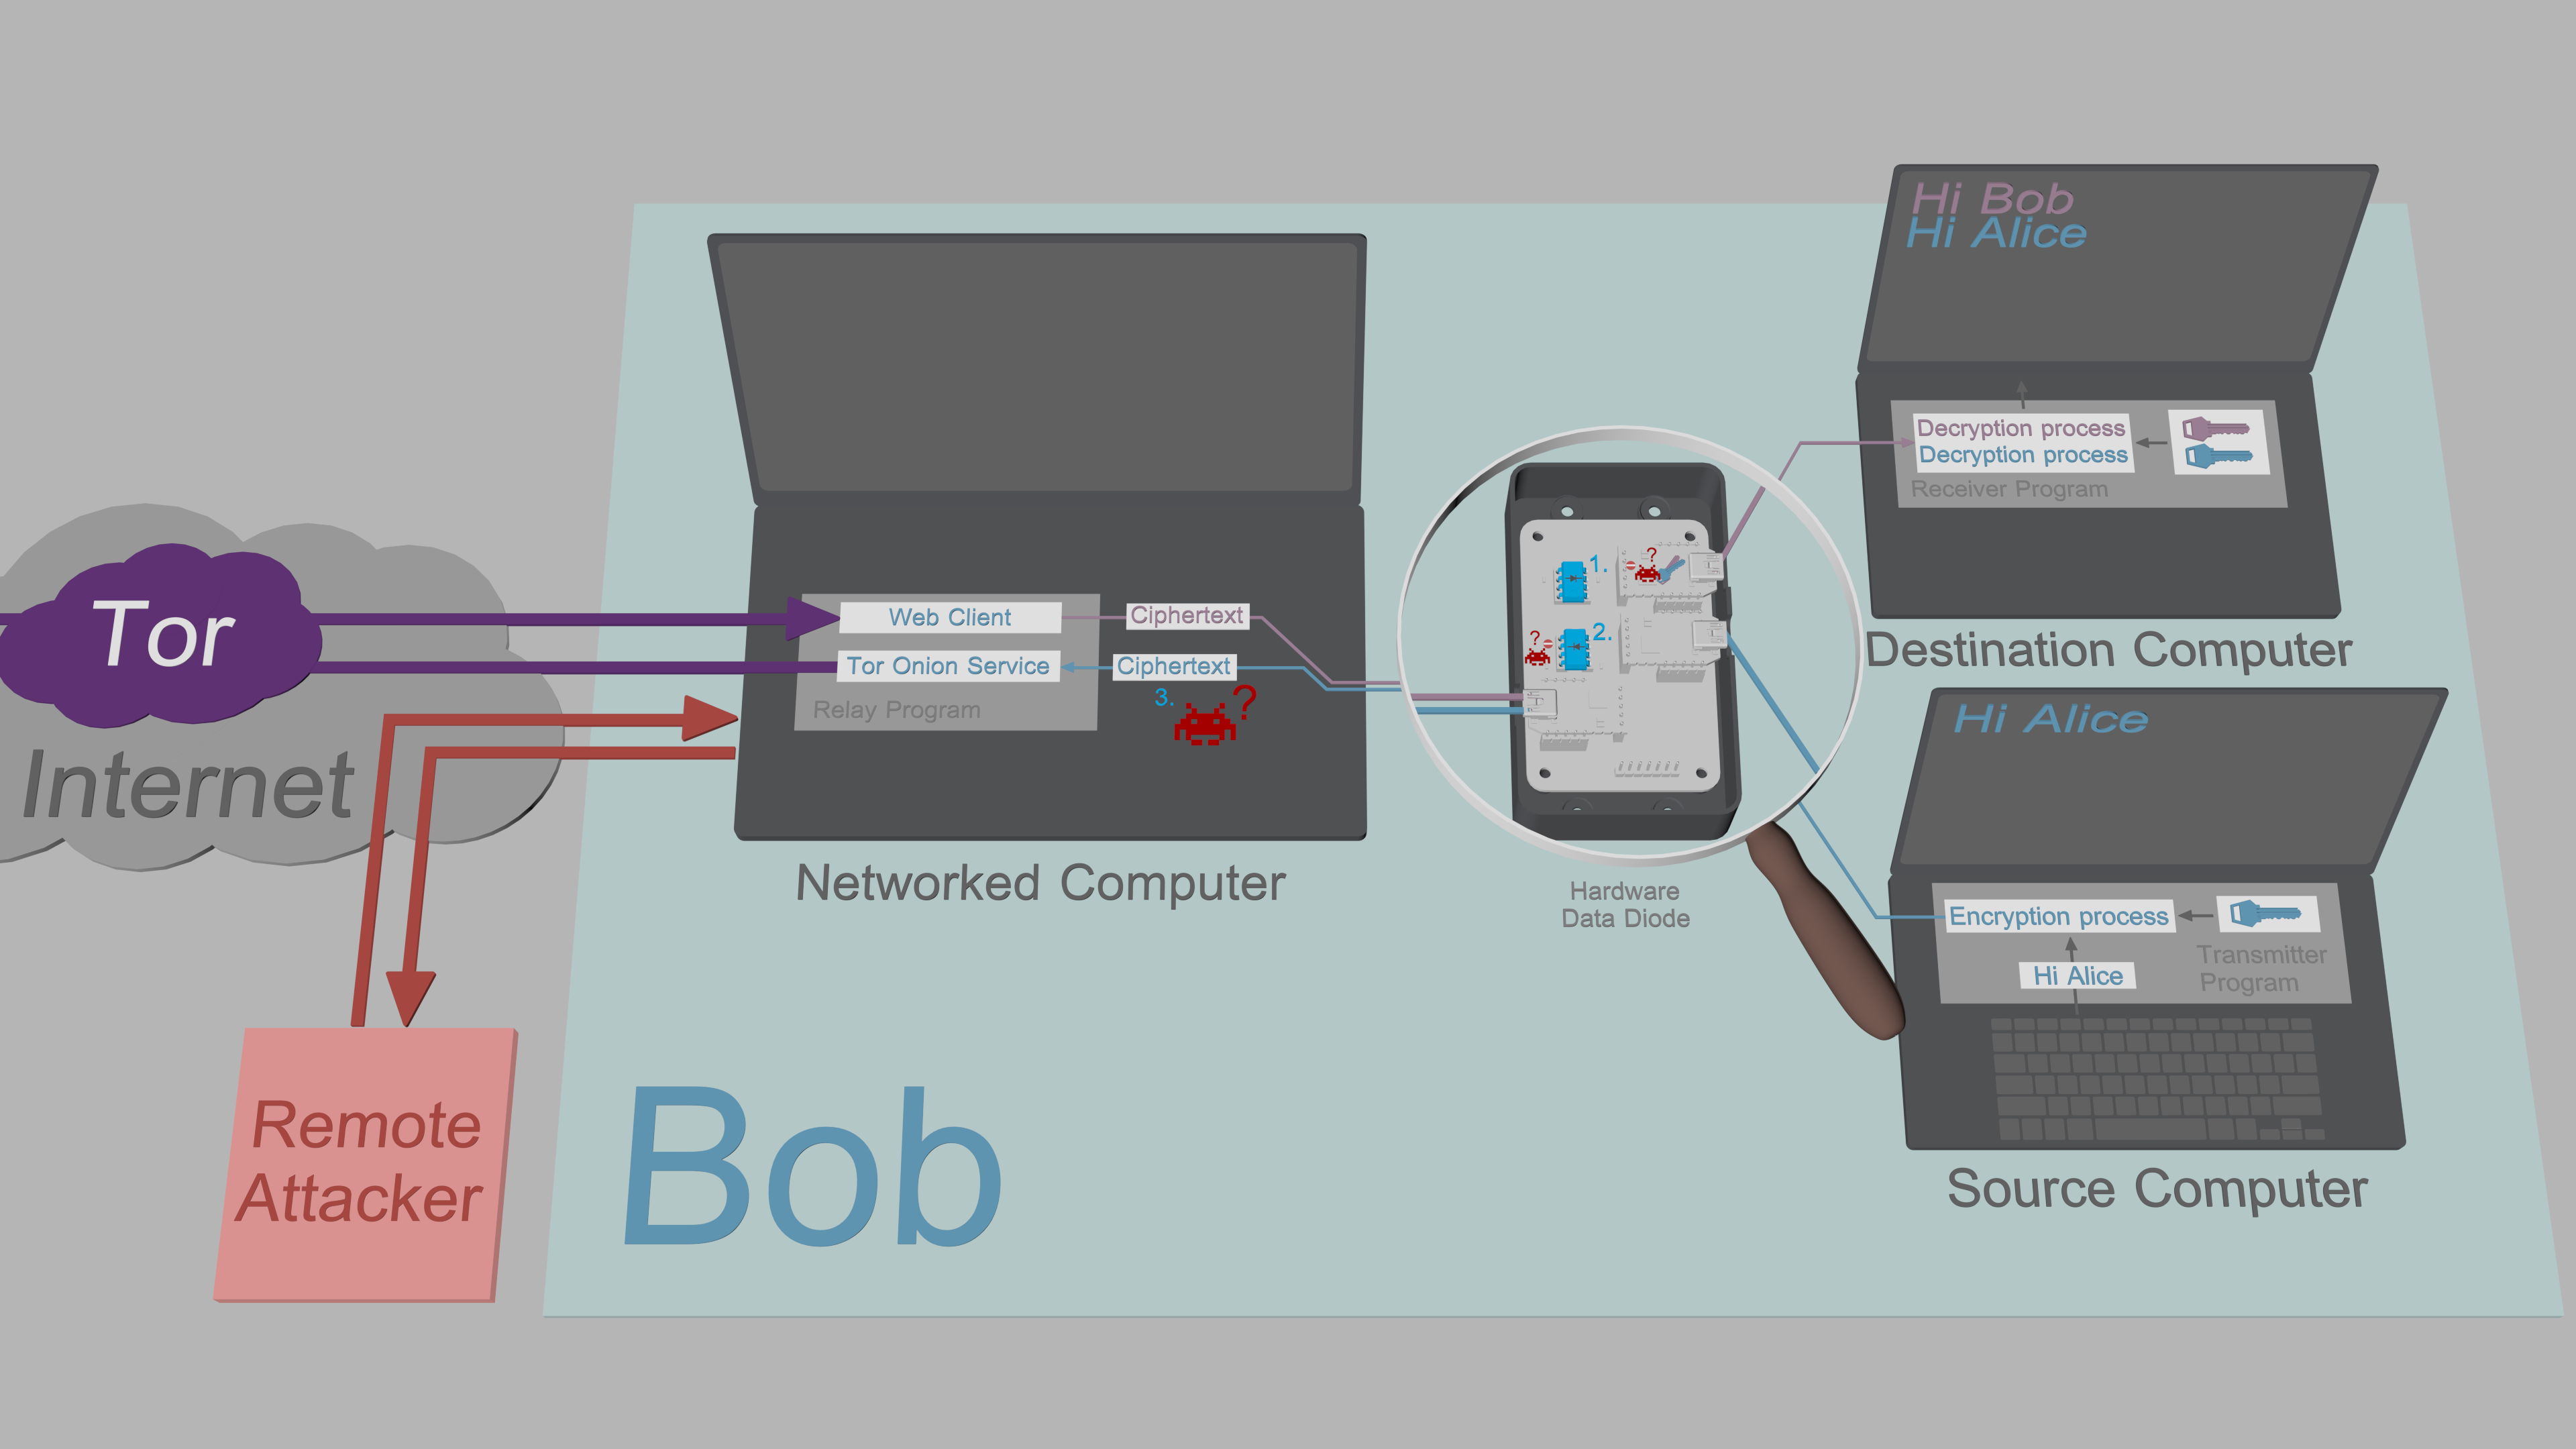 [Безопасность от эксфильтрации](https://www.cs.helsinki.fi/u/oottela/wiki/readme/attacks.png) ### Промежуточное решение с изоляцией Qubes Для некоторых пользователей [APT](https://en.wikipedia.org/wiki/Advanced_persistent_threat) современного мира не входят в модель угроз, а для других требование самостоятельно собрать диод данных является неприемлемым. Однако для всех них хранение закрытых ключей на устройстве, подключённом к сети, по-прежнему является угрозой безопасности. Чтобы удовлетворить потребности этих пользователей, TFC также может работать в трёх выделенных виртуальных машинах [Qubes](https://www.qubes-os.org/). При конфигурации Qubes изоляция обеспечивается [гипервизором Xen](https://xenproject.org/users/security/), а однонаправленность потока данных между виртуальными машинами обеспечивается [фреймворком qrexec](https://www.qubes-os.org/doc/qrexec/) Qubes. Этот промежуточный механизм изоляции работает на одном компьютере, что означает, что аппаратный диод данных не требуется. ### Поддерживаемые операционные системы #### Исходный/Целевой компьютер - Arch Linux и его производные - Debian и его производные (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (виртуальная машина Debian 13) #### Сетевой компьютер - Arch Linux и его производные - Debian и его производные (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (виртуальная машина Debian 13) - Tails 7.6 ### Дополнительная информация [Модель угроз](https://github.com/maqp/tfc/wiki/Threat-model)<br> [Часто задаваемые вопросы](https://github.com/maqp/tfc/wiki/FAQ)<br> [Проект безопасности](https://github.com/maqp/tfc/wiki/Security-design)<br> Аппаратный диод данных<Br> [Версия на макетной плате](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(breadboard)) (Простая)<br> [Версия на перфорированной плате](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(perfboard)) (Средняя)<br> [Версия на печатной плате](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(PCB)) (Продвинутая)<br> Как использовать<br> [Установка](https://github.com/maqp/tfc/wiki/Installation)<br> [Настройка мастер-пароля](https://github.com/maqp/tfc/wiki/Master-Password)<br> [Локальная настройка ключей](https://github.com/maqp/tfc/wiki/Local-Key-Setup)<br> [Настройка Onion-сервиса](https://github.com/maqp/tfc/wiki/Onion-Service-Setup)<br> [Обмен ключами X448](https://github.com/maqp/tfc/wiki/X448)<br> [Предварительно разделённые ключи](https://github.com/maqp/tfc/wiki/PSK)<br> [Команды](https://github.com/maqp/tfc/wiki/Commands)<br> [Журнал обновлений](https://github.com/maqp/tfc/wiki/Update-Log)<br>






