OneAlert AI Security OS
Открытая автономная киберзащита для промышленных сетей
ИИ-агенты, которые обнаруживают, расследуют, охотятся и реагируют на угрозы в вашей OT/ICS-инфраструктуре — с человеческими шлюзами утверждения и полным журналом аудита.
Демо-настройка ·
Возможности ·
Быстрый старт ·
Архитектура


Попробуйте сейчас
Живое демо: https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
Предварительно загружено с реалистичным заводом по очистке воды: 11 OT/IT-активов, многоэтапный сценарий атаки (компрометация VPN → боковое перемещение → попытка доступа к ПЛК), сгенерированное ИИ расследование с сопоставлением MITRE ATT&CK и 15+ событий безопасности.
Посмотрите в действии

Панель состояния безопасности с KPI, разбивкой по критичности и тепловой картой рисков

Сгенерированное ИИ расследование с сопоставлением MITRE ATT&CK и временной шкалой атаки
|

Тепловая карта покрытия MITRE ATT&CK с поиском по техникам
|
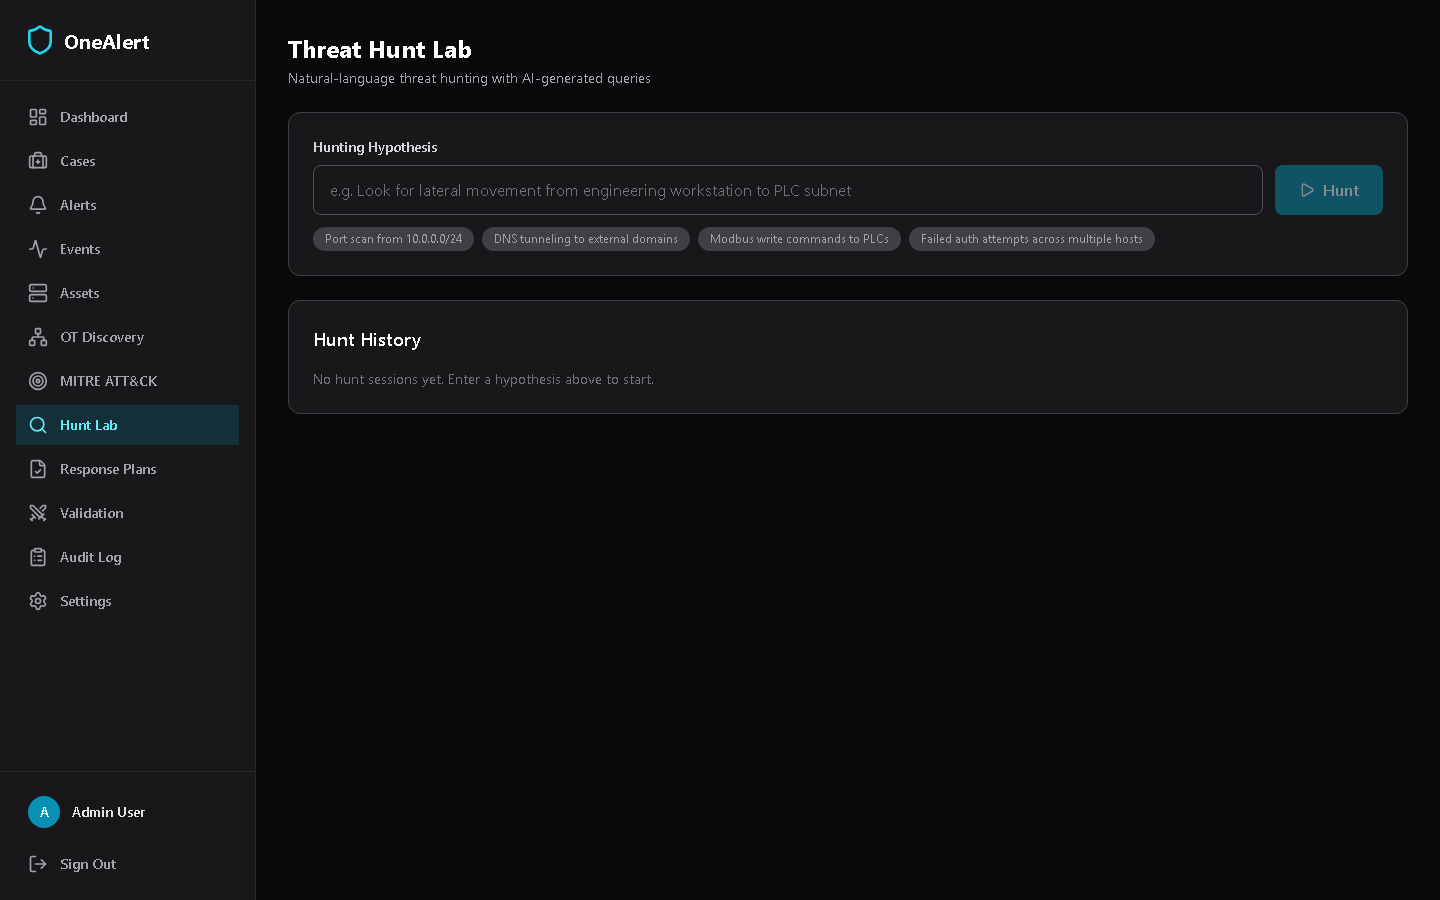
Охота за угрозами на естественном языке с запросами, сгенерированными ИИ
|

События безопасности Suricata/Zeek с фильтрацией по критичности
|

Оповещения об уязвимостях CVE с ИИ-рекомендациями по устранению
|

Инвентаризация OT/IT-активов с классификацией по модели Purdue
|
Зачем это нужно
Корпоративные инструменты SOC стоят $300K-$800K в год. Производители малого и среднего бизнеса с ПЛК, SCADA-системами и OT-сетями не могут себе их позволить — но они всё чаще становятся целями. OneAlert предоставляет им синюю команду ИИ, которая:
- Потребляет сетевую телеметрию Suricata/Zeek
- Обнаруживает аномалии с помощью ИИ-агентов (а не только статических правил)
- Коррелирует оповещения в расследования с сопоставлением MITRE ATT&CK
- Генерирует планы реагирования с человеческими шлюзами утверждения
- Охотится за угрозами с помощью естественного языка
- Соблюдает ограничения безопасности OT (никаких автономных действий на ПЛК)
Возможности
Конвейер ИИ-агентов
Шесть специализированных агентов, работающих как команда:
| Агент | Что делает |
|---|
| Агент обнаружения | Анализирует статистику событий на предмет сканирования портов, аномалий OT-протоколов, паттернов C2 |
| Агент триажа | Коррелирует оповещения и события в расследования с сопоставлением MITRE ATT&CK |
| Агент охоты | Принимает гипотезы на естественном языке, генерирует SQL-запросы, выводит Sigma-правила |
| Агент реагирования | Генерирует планы реагирования с упорядоченными действиями по сдерживанию |
| Фиолетовый агент | Симулирует техники ATT&CK для проверки покрытия обнаружения |
| Агент соответствия | Сопоставляет данные платформы с контролями IEC 62443 и NIST CSF |
Управляемая автономия
- 5 уровней автономии (L0 «только чтение» до L4 «кризисный режим»)
- Ограничение безопасности OT: активы уровней Purdue 0-3 всегда требуют человеческого одобрения для сдерживания
- Полный реестр агентов: каждое решение ИИ регистрируется с моделью, токенами, обоснованием
- Движок политик: правила утверждения действий по зоне, типу актива и уровню автономии
- Процесс утверждения: утверждайте/отклоняйте планы реагирования через REST API до выполнения
- Исполнитель действий: 12 типов действий (уведомить, заблокировать IP, изолировать хост, поместить VLAN в карантин и т.д.)
Редактирование PII и секретов
- 8 типов шаблонов: email, SSN, кредитные карты, API-ключи, токены Bearer, пароли, закрытые ключи, JWT
- Интегрировано в приём событий: секреты удаляются до сохранения и обработки LLM
- Сохраняет сетевые наблюдаемые объекты: IP-адреса, порты, домены, имена хостов для анализа безопасности
Валидация фиолетовой командой
- Симулированное тестирование ATT&CK: 8 категорий техник с библиотекой атомарных тестов
- Режимы «сухой прогон»/лаборатория/продакшн: продакшн-режим требует явного человеческого одобрения
- Метрики покрытия обнаружения: показатели обнаружения по каждой технике и анализ пробелов
- Отслеживание результатов контролей: какие правила обнаружения сработали, какие пропустили
Семантический поиск и радиус взрыва
- Поиск дел на естественном языке: ранжирование TF-IDF без внешних зависимостей
- Поиск похожих инцидентов: сопоставление по косинусной близости с подсветкой общих техник MITRE
- Граф радиуса взрыва: визуализация связей сущностей (активы, IP-адреса, техники MITRE по делу)
Приём событий безопасности
- Парсер Suricata EVE JSON (оповещения, DNS, HTTP, TLS, потоки)
- Парсер журналов Zeek (conn, dns, http, ssl, files, notice)
- Приёмник webhook для Filebeat/Fluentd в реальном времени
- Загрузка файлов для автономного анализа
Интеграция MITRE ATT&CK
- Матрица Enterprise + ICS (16 тактик, 30+ техник)
- Автоматическое сопоставление сигнатур Suricata с техниками
- Тепловая карта покрытия обнаружения по тактикам
- Браузер техник с возможностью поиска
Лаборатория охоты за угрозами
- Ввод на естественном языке: "Найти боковое перемещение с инженерной рабочей станции в подсеть ПЛК"
- ИИ генерирует SQL-запросы к вашим данным событий
- Автоматически сгенерированные Sigma-правила обнаружения из подтверждённых находок
- Проверка безопасности запросов «только чтение» (блокирует INSERT/UPDATE/DELETE)
Управление уязвимостями OT/ICS

 mangod12/onealert

