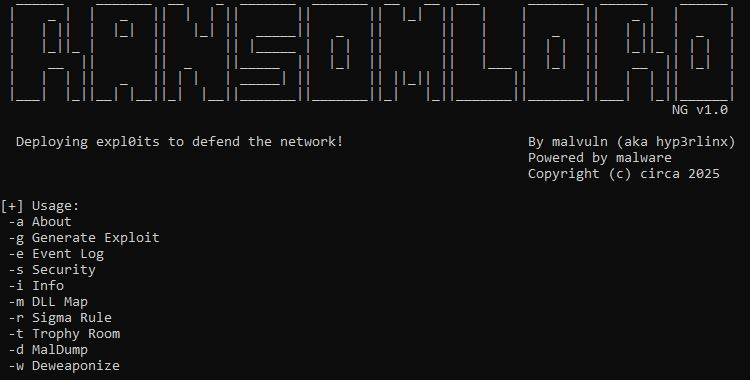
 malvuln/ransomlord
RansomLord — это proof-of-concept инструмент эксплуатации для борьбы с программами-вымогателями, который автоматизирует создание PE-файлов, используемых для компрометации вымогателей до начала шифрования.

Инструмент класса proof-of-concept, автоматизирующий создание PE-файлов для эксплуатации программ-вымогателей до начала шифрования.
Обновлённая версия NG: https://github.com/malvuln/RansomLord/releases/tag/v1.0
Язык: C
SHA256: ACB0C4EEAB421761B6C6E70B0FA1D20CE08247525641A7CD03B33A6EE3D35D8A
Видео PoC функции Deweaponize (NG v1.0) 2025:
https://www.youtube.com/watch?v=w5TKNvnE0_g
Видео PoC (старое, но легендарное v2):
https://www.youtube.com/watch?v=_Ho0bpeJWqI
[Версия NG 1.0]
Первый официальный релиз с версионированием NG, включающий значительные обновления, исправления и новые функции
Сгенерированные RansomLordNG PE-файлы сохраняются на диск в каталоги x32 или x64, из которых запускается программа.
Цель — использовать уязвимости, присущие определённым штаммам программ-вымогателей, развёртывая эксплойты для защиты сети!
Эти DLL также могут обеспечивать дополнительное покрытие против типовых вредоносных программ и стилеров информации.
RansomLord и его экспортируемые DLL НЕ являются вредоносными — см. флаг -s для получения информации о безопасности.
MD5 эксплойт-библиотек DLL x32/x64:
61126F5D55BA58398C317814389CF05C
3CB517B752D6668FDC06BE8F1664378A
[История Malvuln]
В мае 2022 года я публично раскрыл новую стратегию успешного противодействия программам-вымогателям,
используя известную технику атакующего (DLL-Hijack) для завершения вредоносной программы до начала шифрования
первой успешно эксплуатированной вредоносной программой стала программа из группировки Lockbit, MVID-2022-0572
затем последовали Conti, REvil, BlackBasta и CryptoLocker, что доказывает уязвимость многих из них
[Побеждённые]
DLL-библиотеки RansomLordNG v1.0 перехватывают и завершают программы-вымогатели из шестидесяти одной угрожающей группировки.
Добавляя VanHelsing, Pe32Ransom, Makop, Superblack, Mamona, Lynx и Fog в список жертв.
Примечание: если вы планируете тестировать программу-вымогатель Fog, вам придётся обойти множество методов анти-анализа
и отладки вредоносных программ. В противном случае вы получите сообщение 'Sandbox detected! Exiting process...'
[de-weaponize]
Функция deweaponize (экспериментальная/необязательная) пытается сделать вредоносную программу неработоспособной.
Эта экспериментальная опция потенциально работает для вредоносных программ, запущенных с высокой целостностью (от имени администратора).
Цель — снизить риск последующего случайного выполнения вредоносной программы после эксплуатации
или из-за неправильного обращения с вредоносной программой во время DFIR или других операций реагирования на инциденты.
Эта функция экспериментальна, и НЕТ никаких гарантий, что она сработает. Тем не менее, она продемонстрировала
работоспособность и высокий процент успеха при тестировании в среде виртуальной машины.
Когда deweaponize включена, эксплойт-DLL попытается выполнить следующие действия:
ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ deweaponize:
Включая deweaponize, вы соглашаетесь и принимаете ВСЮ юридическую ответственность, ущерб и связанные риски.
Принимаете на себя всю ответственность и последствия и признаёте, что функция является экспериментальной и не гарантирует результат.
Кроме того, вы соглашаетесь разрешить созданным RansomLordNG DLL-библиотекам КОПИРОВАТЬ перехваченные вредоносные программы на диск
на затронутой машине с целью отключения вредоносной программы путём переименования файлового расширения.
Вы также принимаете, что перехваченный файл, содержащий расширение .exe, может быть удалён.
Вы принимаете риск и понимаете, что могут происходить ложные срабатывания, потенциально переименовывающие или удаляющие
легитимный программный файл из-за сбоя, возможной ошибки или иных непредвиденных обстоятельств.
Поэтому продолжайте использовать функцию de-weaponize только в том случае, если вы принимаете этот риск.
[Улучшенный SHA256]
Релиз NG v1.0 также содержит более надёжную и стабильную генерацию хеша SHA256 для журналирования событий.
В предыдущих версиях хеширование выполнялось путём создания нового процесса в памяти, который использовал встроенную Windows
certutil.exe для попытки вычисления SHA256-хеша вредоносной программы; в лучшем случае это работало с перебоями.
Теперь вредоносная программа хешируется более надёжно в коде на C с использованием общедоступного информационного стандарта RFC4634.
[Версия NG]
Версия следующего поколения сохраняет дамп памяти процесса целевой вредоносной программы перед её завершением.
Файл дампа памяти процесса MalDump.dmp различается по размеру и может составлять более 50 МБ.
RansomLord теперь перехватывает и завершает программы-вымогатели из шестидесяти одной различной угрожающей группировки.
VanHelsing, Pe32Ransom, Makop, Superblack, Mamona, Lynx и Fog добавляются в постоянно растущий список побеждённых.
[Генерация эксплойт-библиотек DLL]
Флаг -g выводит список программ-вымогателей для эксплуатации на основе выбранной группы программ-вымогателей
Будет создана 32- или 64-битная DLL с соответствующим именем в зависимости от выбранного семейства
[Стратегия]
Логика создаваемого файла эксплойта DLL проста: мы проверяем, является ли текущий каталог
C:\Windows\System32. Если нет — получаем собственный идентификатор процесса (PID) и завершаем
сами себя и вредоносную программу до начала шифрования, поскольку теперь мы контролируем поток выполнения кода
[MalDump]
Флаг -d создаёт пользовательский раздел реестра Windows, который эксплойт-DLL будут проверять,
чтобы выполнить дамп памяти процесса вредоносной программы в зависимости от значения enabled=1 или disabled=0
Это может сработать, когда вредоносная программа выполняется с высокой целостностью (от имени администратора).
Дампы памяти процесса сохраняются в C:\Users\Public\MalDump.dmp в случае успеха.
Использование уязвимостей выполнения кода для сброса строк открытого текста и т.д. из памяти процесса
на диск может быть полезно, поскольку позволяет избежать распаковки PE, анти-отладочных техник
или необходимости полного выполнения вредоносной программы
[Журнал событий IOC]
Флаг -e настраивает пользовательский источник событий Windows в реестре Windows
События записываются в 'Windows Logs\Application' как 'RansomLord' с идентификатором события 1
имя вредоносной программы, SHA256-хеш и путь к процессу включаются в общую информацию
Дополнительное журналирование теперь также включает имя DLL, перехватившей вредоносную программу. Кроме того,
если включены deweaponize и/или MalDump, они также заносятся в общую информацию
[Обнаружение с помощью Sigma-правил]
Флаг -r сохраняет необходимое Sigma-правило RansomLord_Sigma.txt на диск
Sigma-правило используется вместе с флагом -e для обеспечения возможности обнаружения на конечных точках
Полезно для IOC и оповещений о потенциальной вредоносной активности, а также может помочь отследить
ложные срабатывания, например, программы, запускаемые конечными пользователями, которые завершаются, но не являются вредоносными
[Карта DLL]
Флаг -m отображает группы программ-вымогателей, требуемую DLL и архитектуру x32 или 64-бит
