 malhyuk/cve-2022-38766
PoC для уязвимости в бесключевой системе Renault ZOE (CVE-2022-38766)

PoC для уязвимости в системе бесключевого доступа Renault ZOE CVE-2022-38766
Company_logo
Эта уязвимость подняла вопрос о том, безопасны ли электромобили ZOE от RF-взлома. По этой причине был атакован реальный автомобиль ZOE, выпущенный в этом году. Также было проведено исследование того, как эта атака обходит роллинг-коды (технику защиты от RF-взлома), и потребовалось много размышлений о способах обработки в случае поломки автомобиля.

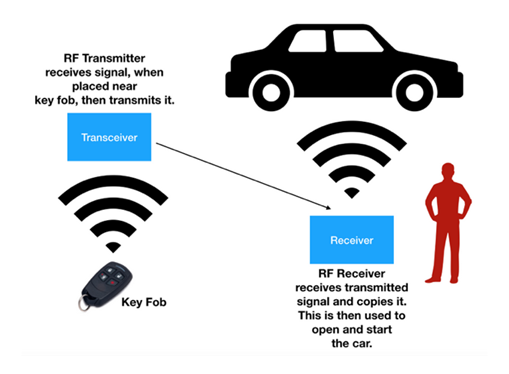
Большинство автомобилей до сих пор открывают и закрывают двери с помощью RF-связи. Именно поэтому классический метод взлома может открыть дверь автомобиля.
Мой ноутбук и HackRF работают на автомобиле.

- Renault 2021 ZOE Electric car

FCC ID : KR5IK4CH-01
Frequency : 433.92MHz
Modulation : FSK
- HackRF One + Portapack H2
- GNURadio
- GQRX
- Universal Radio Hacker
- rtl_433
Роллинг-коды, также известные как хоппинг-коды
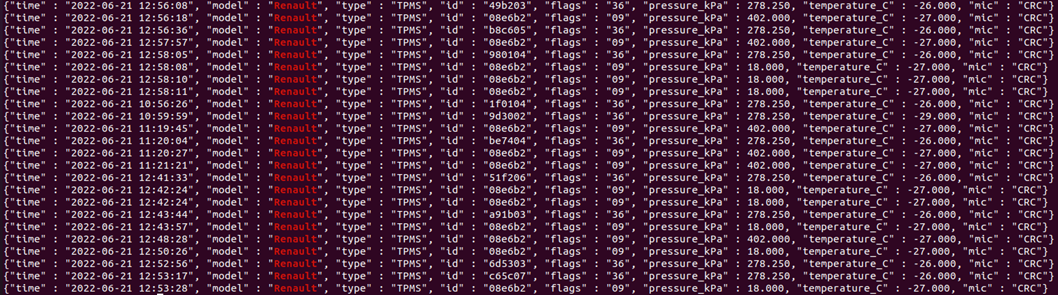
В ходе этого процесса мы выяснили, что значения id и flags передаются примерно через 8 (≤) различных фиксированных значений. Все сигналы с этими значениями захватываются с помощью gnuradio-companion и сохраняются в файл. Затем можно продолжать отправлять сигналы на основе этого файла.
Когда сигнал обнаружен, данные записываются в виде 0 и 1. Однако, как показано на скриншоте, если есть только одно сохранённое значение id, его необходимо отправлять до тех пор, пока сигнал не станет правильным, а кнопка открытия смарт-ключа нажимается несколько раз, чтобы захватить все сохранённые сигналы со всеми id. Поэтому я подумал, что могу обойти роллинг-коды.
Лучший способ — проанализировать двоичный код сигнала и отправить его после кодирования.
