Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
EmbedPayloadInPng — Встроить полезную нагрузку внутрь PNG-файла | Kitploit

Инструменты/GitHubGitHub/maldev-academy/embedpayloadinpng
Обход IDS/IPSЭксфильтрация данныхСтеганографияКриптографияРазработка Полезной Нагрузки
GitHubmaldev-academy/embedpayloadinpng

EmbedPayloadInPng

Встроить полезную нагрузку внутрь PNG-файла

Репозиторий
37356402 лет назадПроверено Kitploit
Поделиться

EmbedPayloadInPng

Встраивание пейлоада в PNG-файл путём разделения пейлоада на несколько секций IDAT. Каждая секция шифруется индивидуально с использованием собственного 16-байтового ключа с помощью алгоритма шифрования RC4.

Быстрые ссылки

Главная страница Maldev Academy

Учебная программа Maldev Academy

Цены Maldev Academy

Реализация

Этот репозиторий содержит две реализации:

  • EmbedPayloadInPng.py — Python-скрипт для встраивания входного пейлоада в указанный PNG-файл.
  • FetchPayloadFromPng — извлекает пейлоад из PNG-файла, созданного EmbedPayloadInPng.py, и расшифровывает его с помощью функции ExtractDecryptedPayload.

Использование

  1. Используйте EmbedPayloadInPng.py для создания PNG-файла со встроенным пейлоадом:
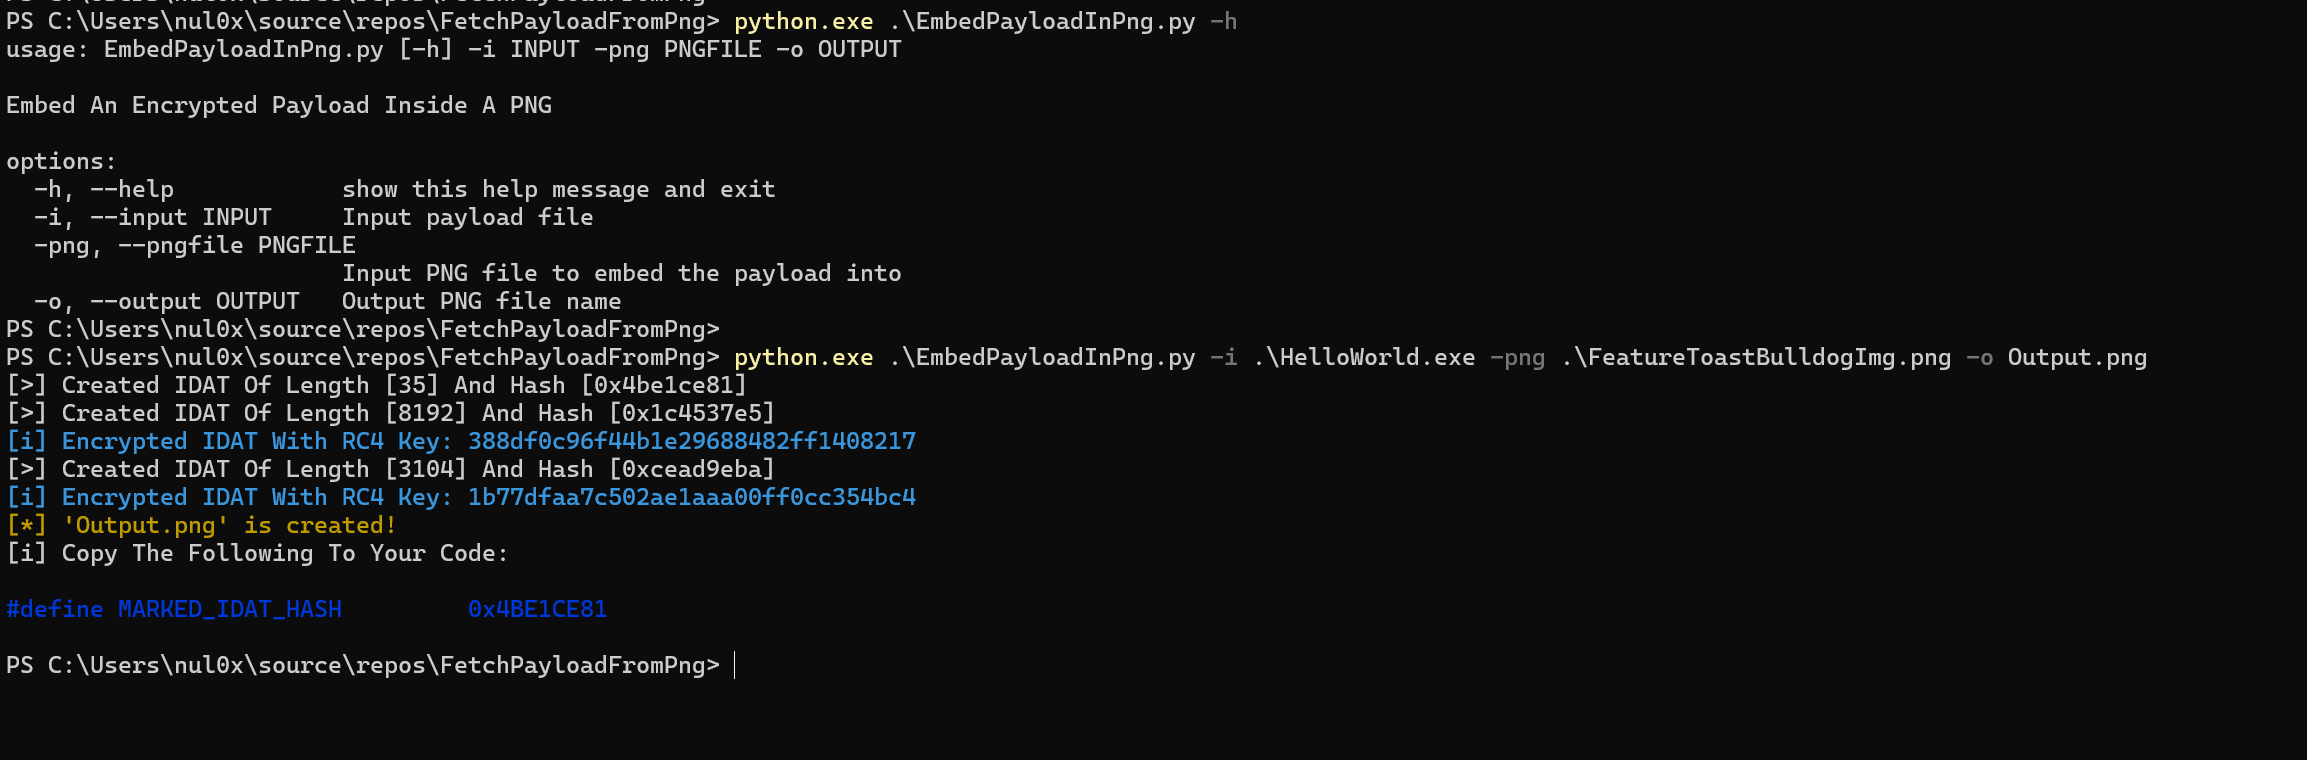
изображение

PNG-файл со встроенным пейлоадом Output.png — это тот же PNG-файл, что и исходный.

https://github.com/user-attachments/assets/bec6f597-9955-4552-80f7-f484bd5754c3

  1. Скопируйте определение макроса MARKED_IDAT_HASH, выведенное EmbedPayloadInPng.py, и замените им существующее определение в проекте FetchPayloadFromPng здесь.

Структура PNG-файла со встроенным пейлоадом

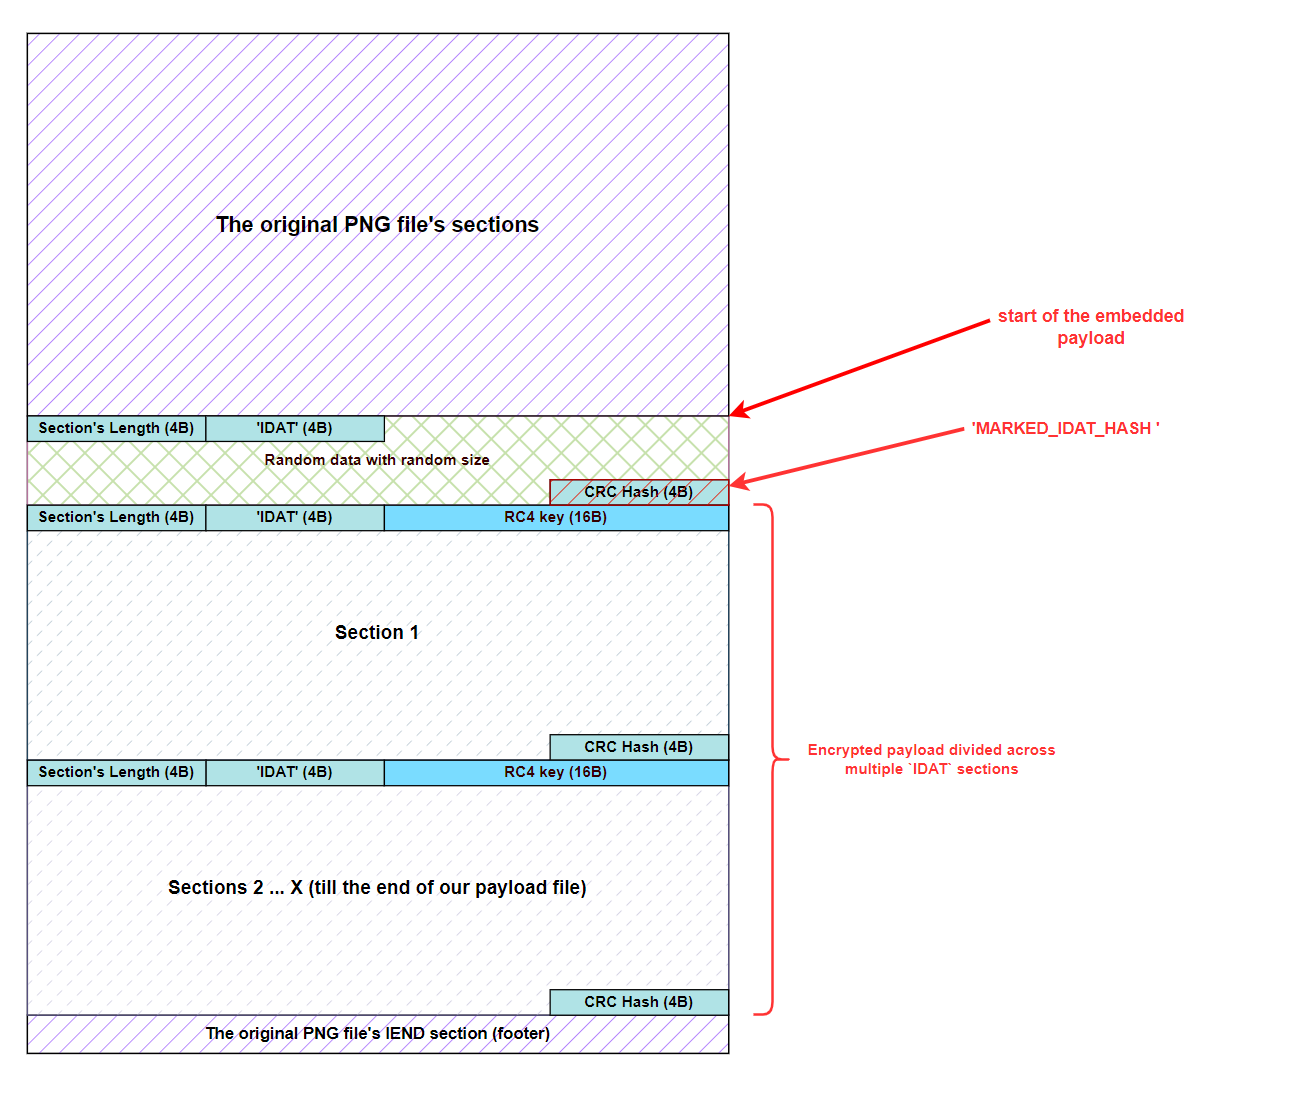
Как упоминалось ранее, EmbedPayloadInPng.py отвечает за встраивание файла пейлоада в PNG-файл. Ниже представлена структура PNG-файла со встроенным пейлоадом.
изображение

Поскольку максимальный размер секции IDAT составляет 8192 байта, наш пейлоад разбивается на несколько секций IDAT. Каждая секция имеет размер, равный (8192 - 16 [длина ключа RC4]). Кроме того, последняя секция IDAT будет содержать оставшиеся байты пейлоада.


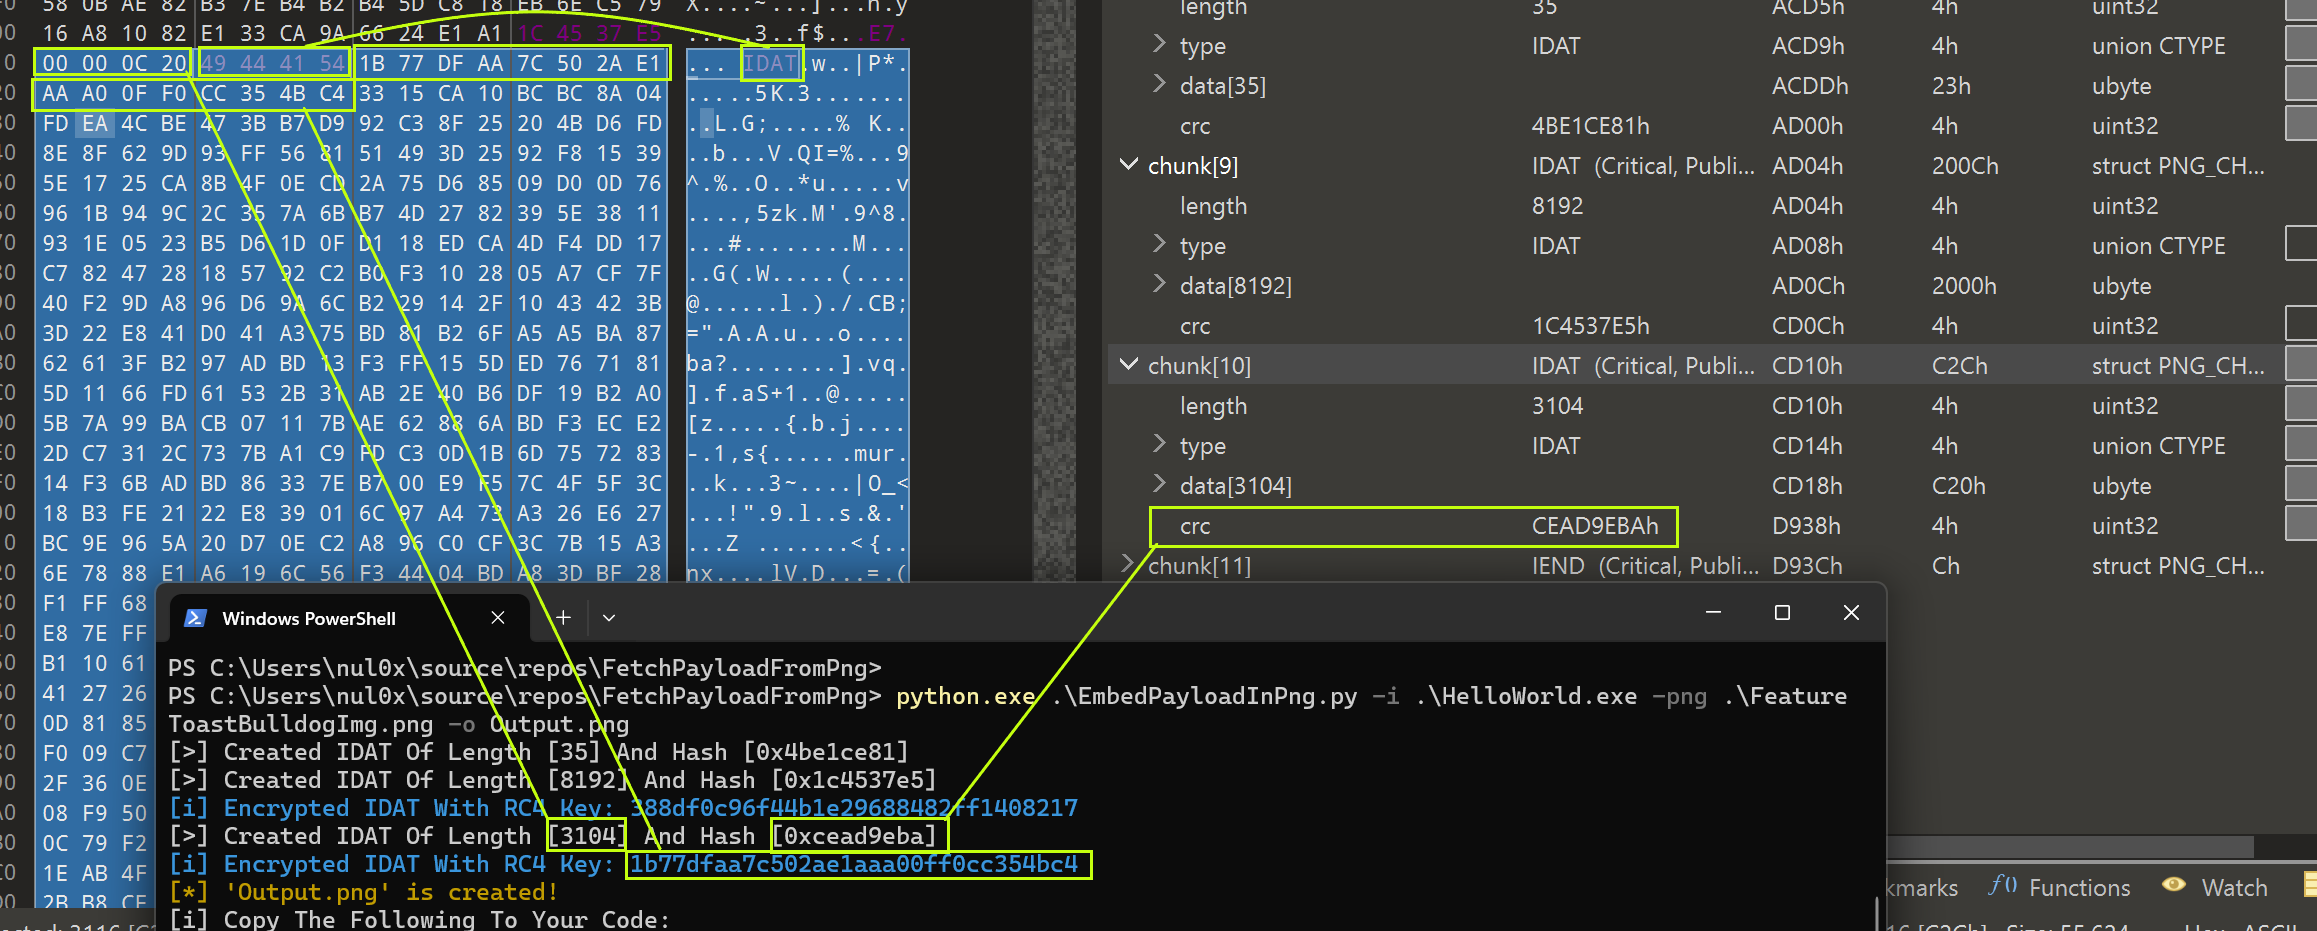
Следующие изображения поясняют вывод EmbedPayloadInPng.py и сравнивают его со структурой созданного PNG-файла:
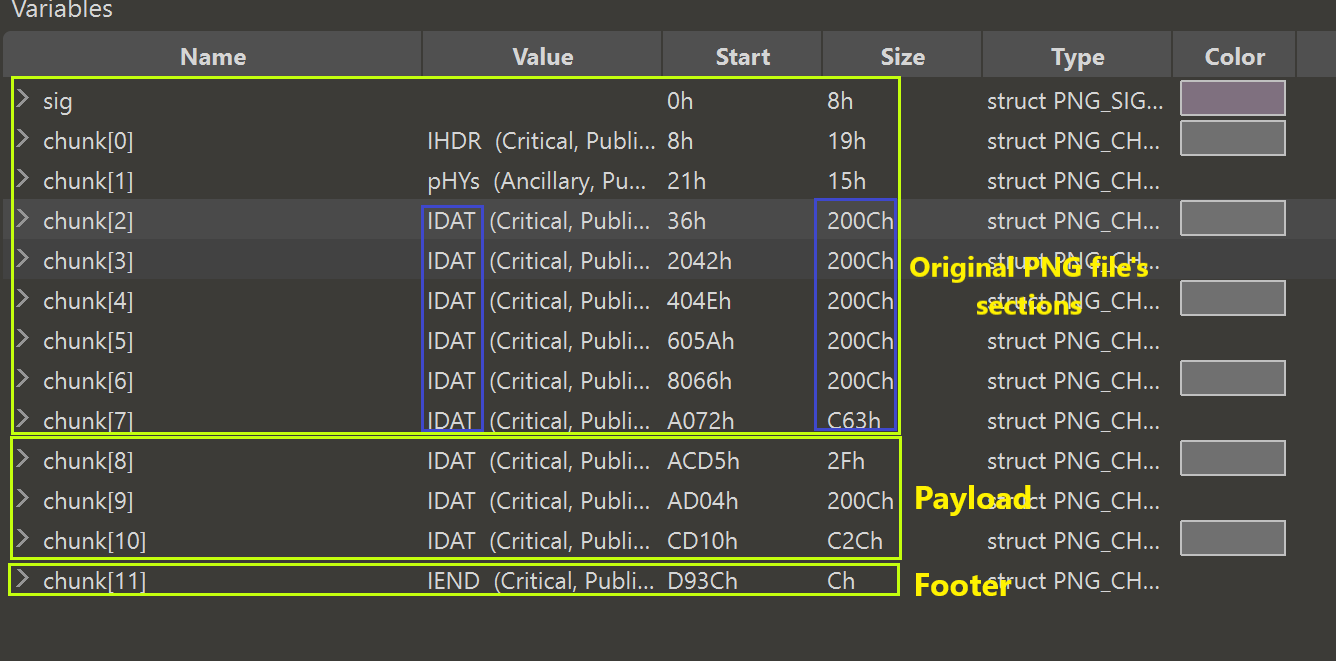
  • Секции выходного PNG-файла.
изображение

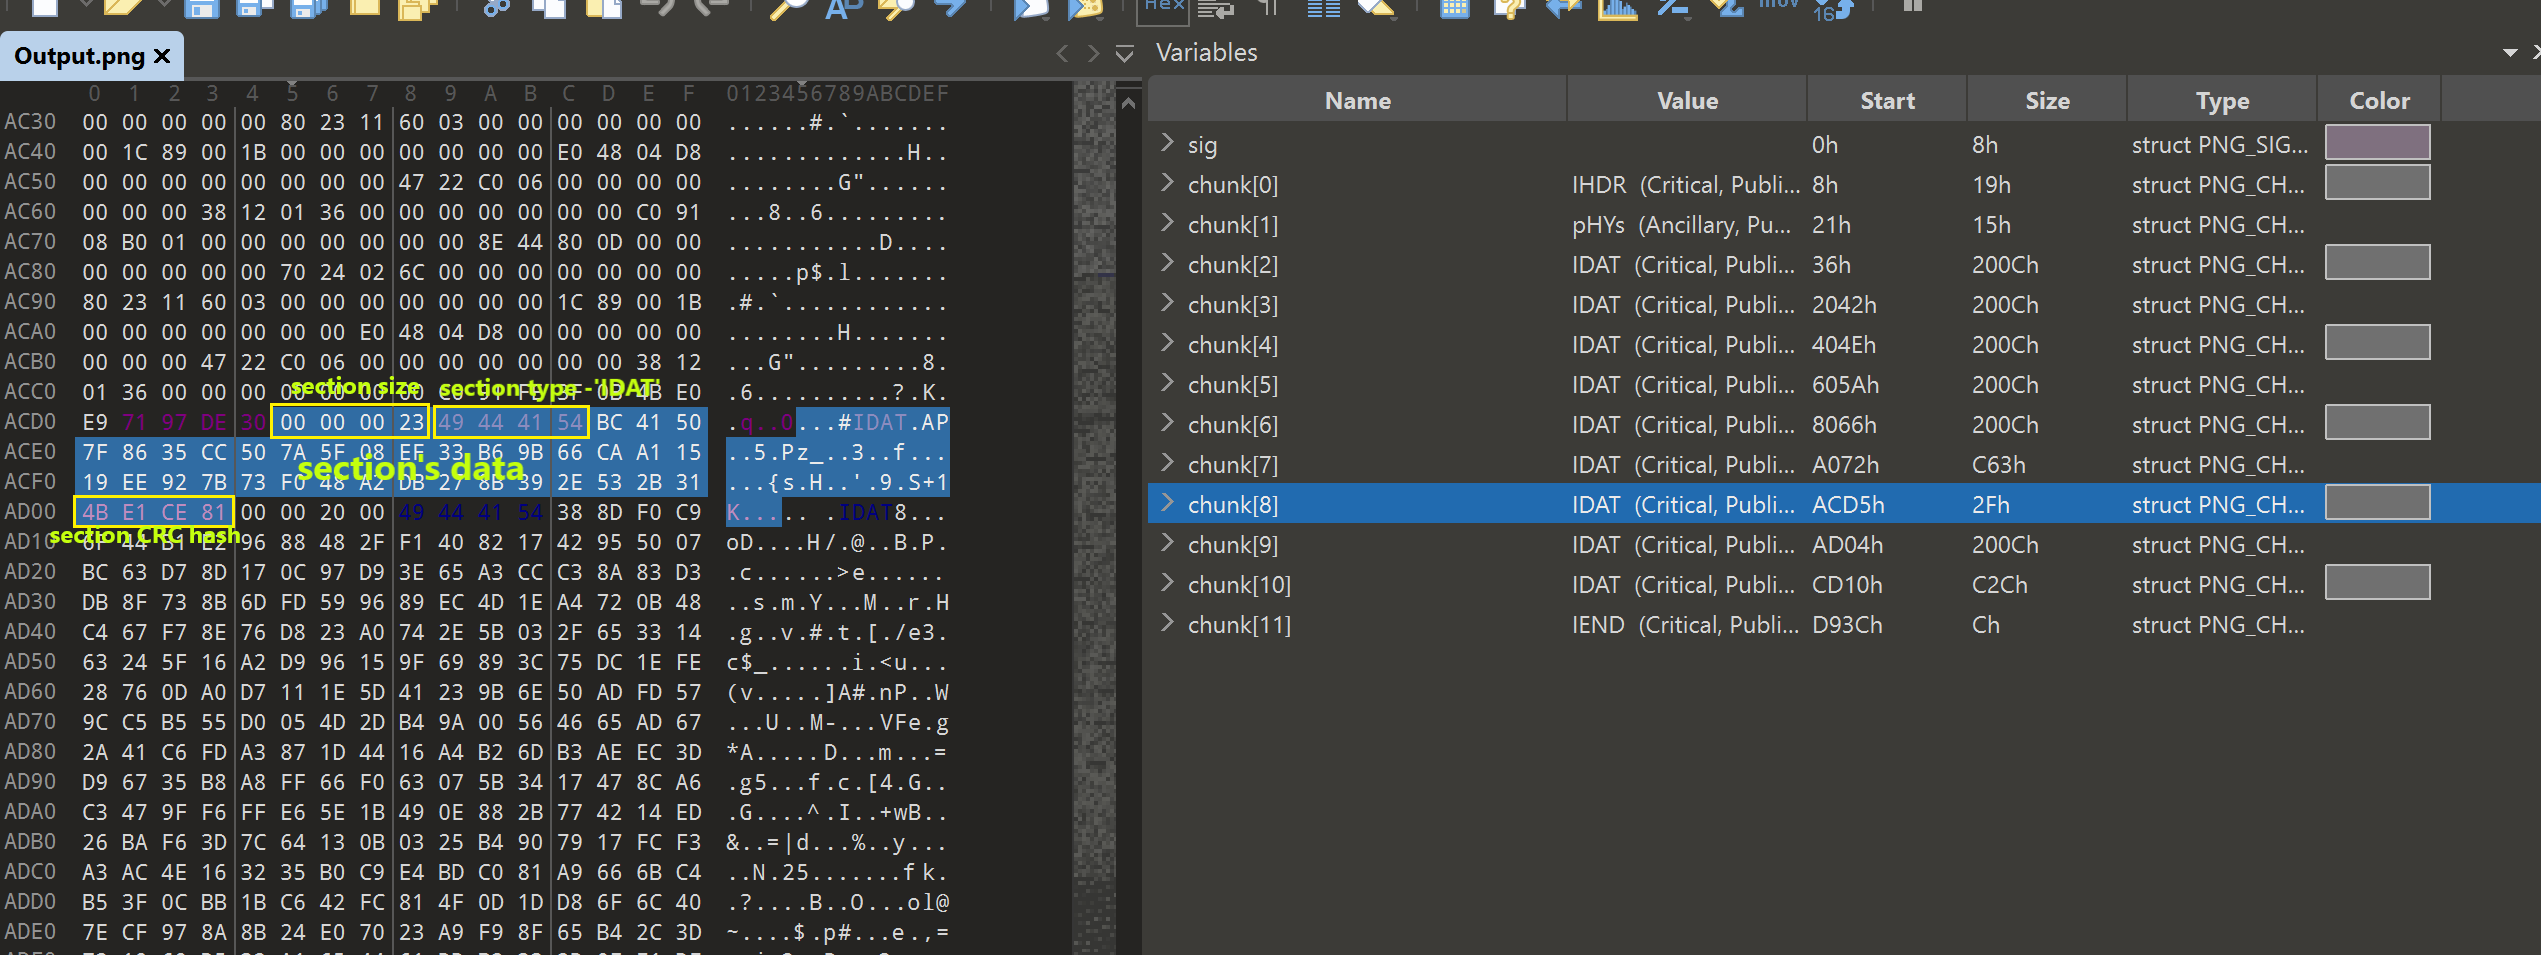
  • Случайная секция IDAT, созданная для обозначения начала нашего пейлоада. CRC-хэш этой секции используется в нашем C-коде для идентификации начала нашего пейлоада в PNG-файле.
изображение

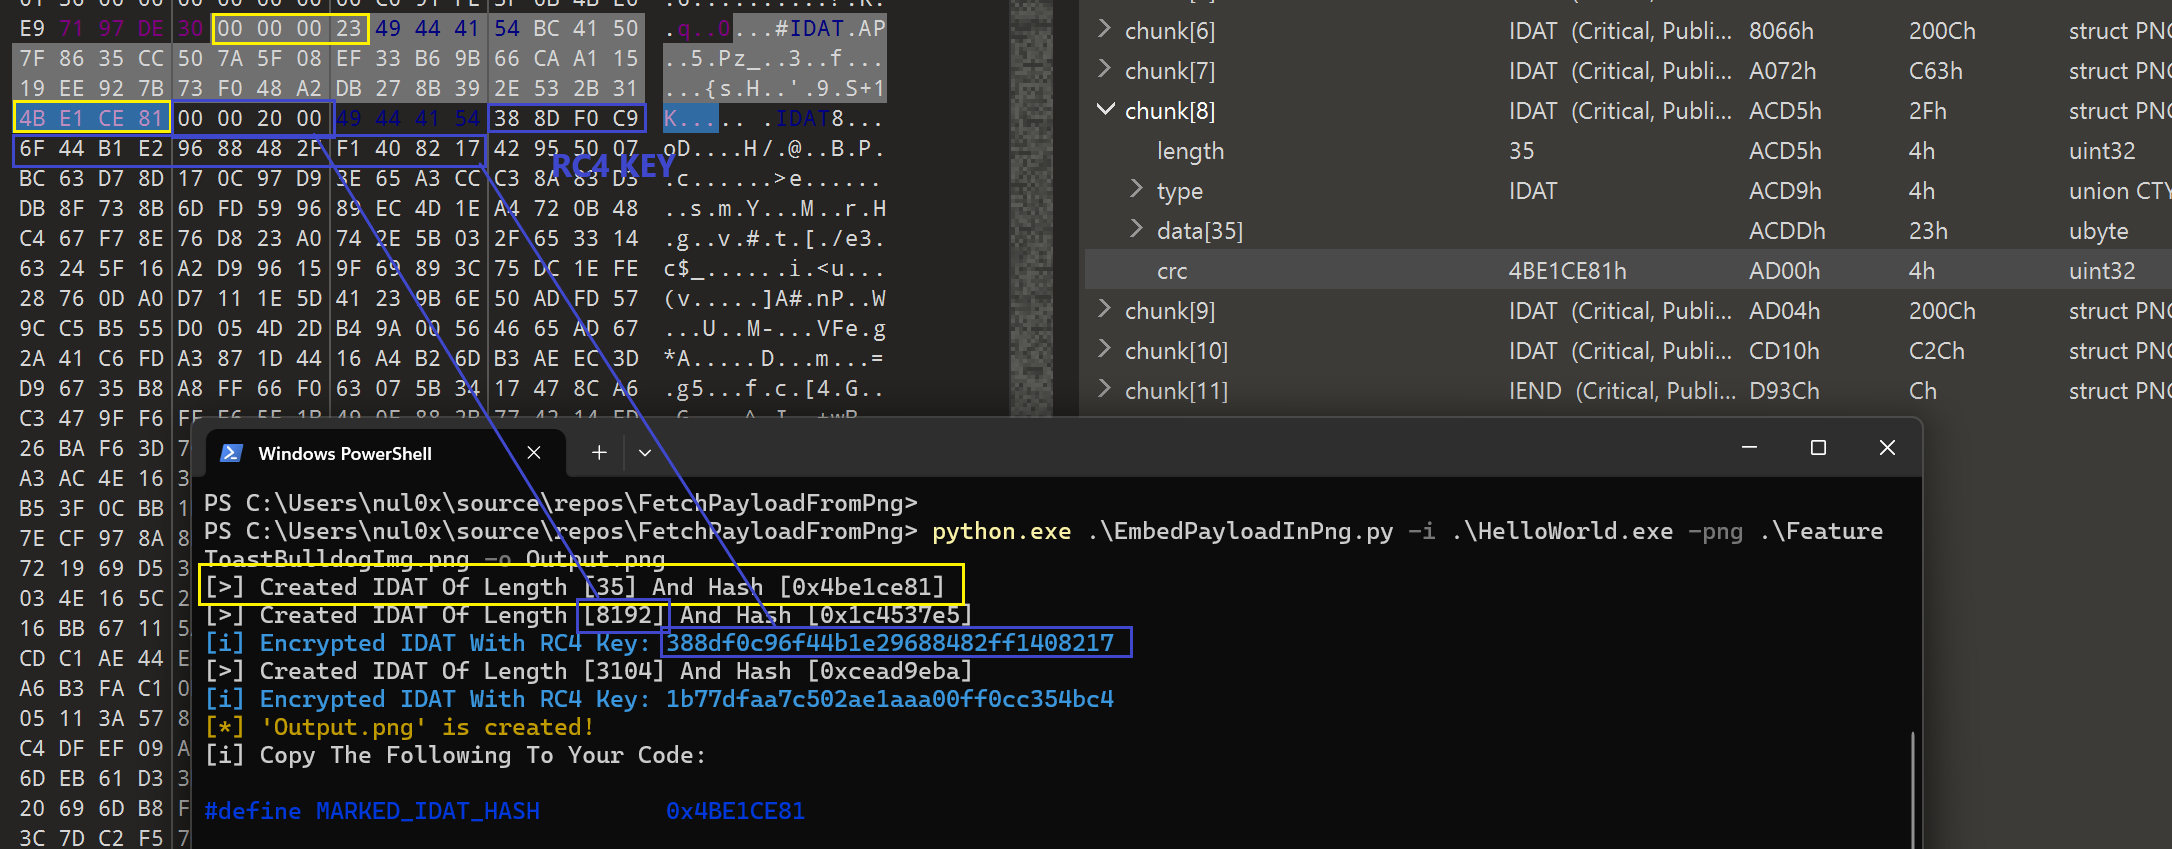
  • Первая секция IDAT с пейлоадом, следующая за нашей случайной секцией (выделена синим). Это изображение также демонстрирует положение CRC-хэша и размер рандомизированной секции IDAT заранее (выделено жёлтым).
изображение

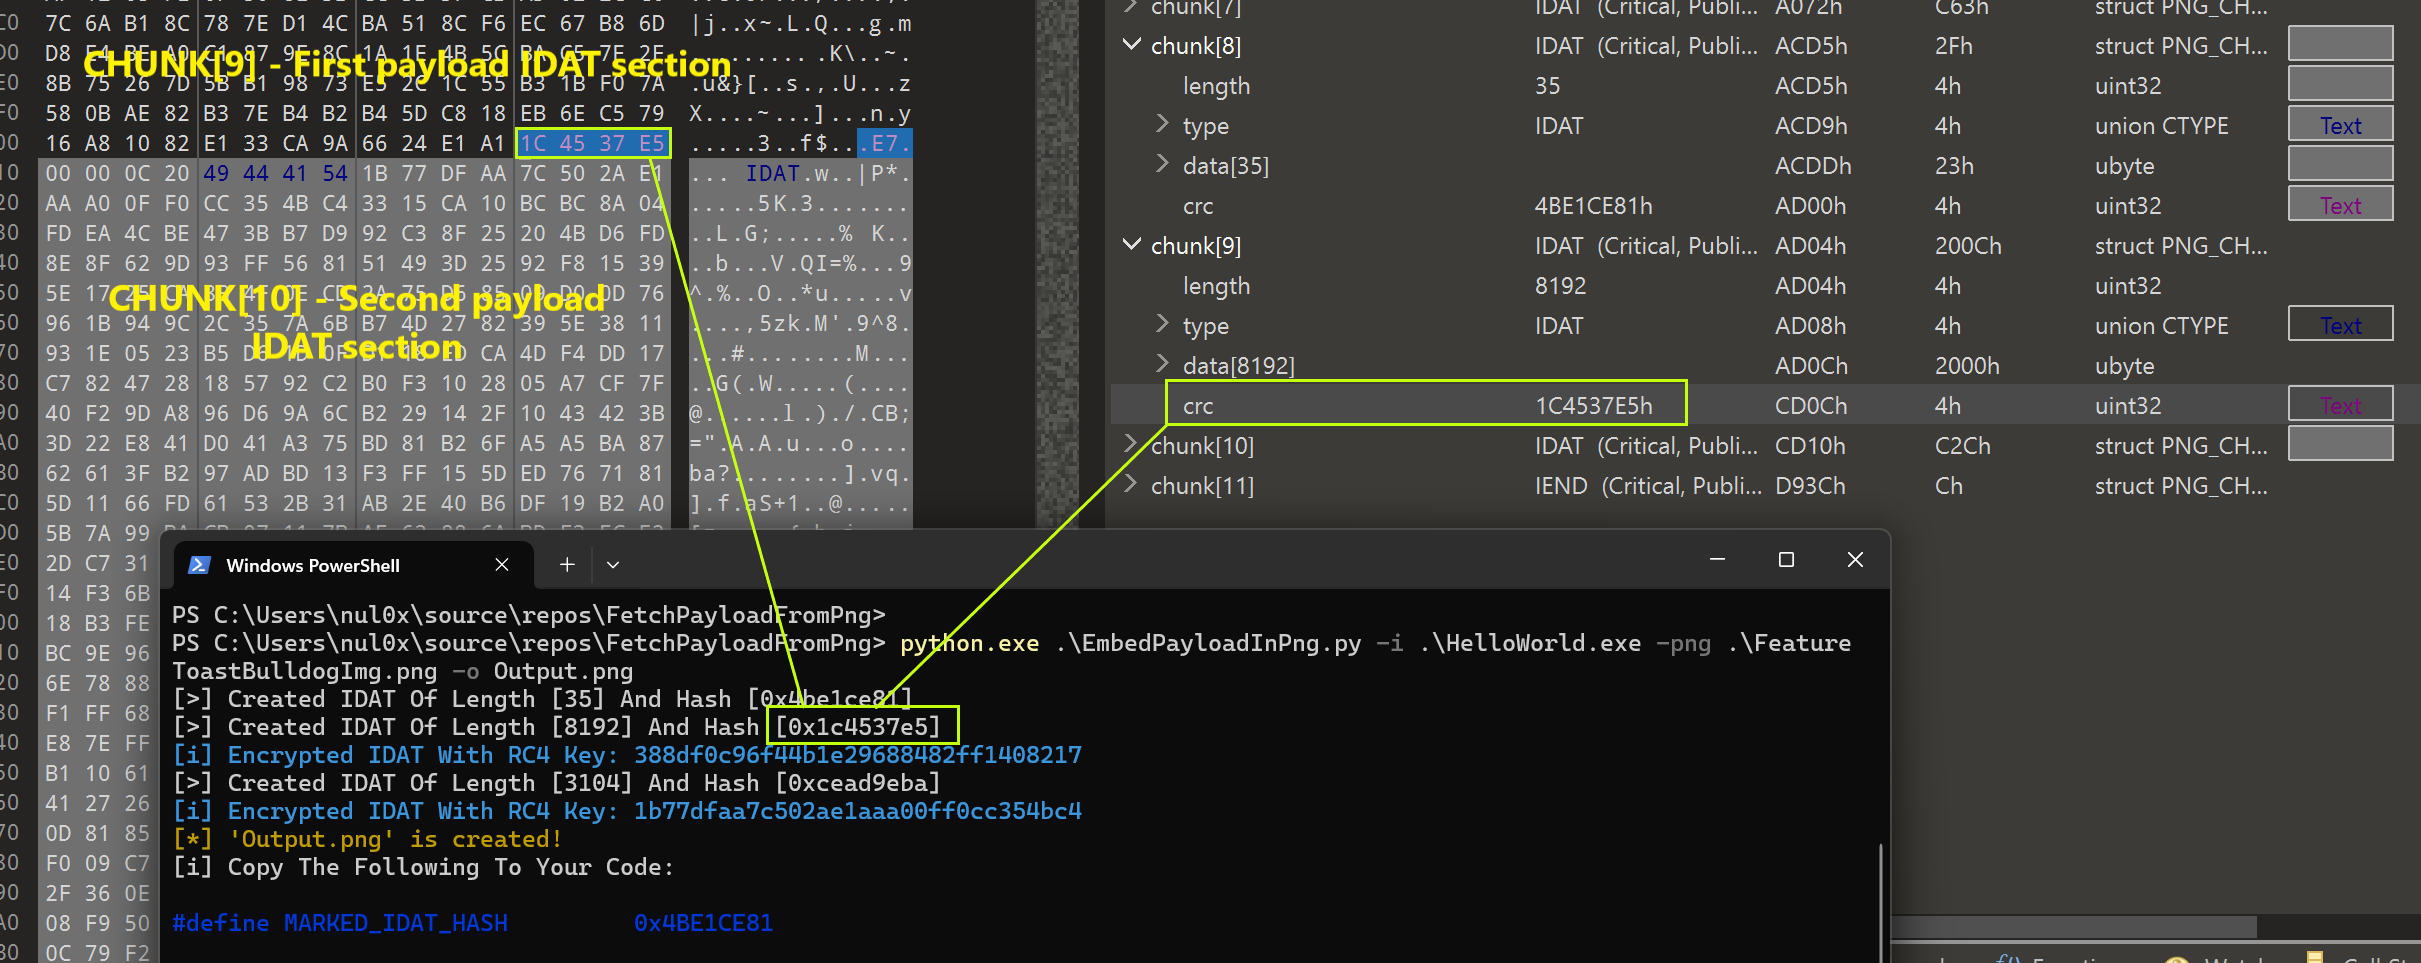
  • CRC-хэш первой секции IDAT с пейлоадом, расположенный в конце секции после зашифрованного первого фрагмента нашего пейлоада.
изображение

  • Начало второй секции IDAT с пейлоадом.
изображение
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →