CVE-2026-0594-ListSiteContributors-Plugin-Exploit
🛡️ Описание
CVE-2026-0594 — это критическая уязвимость типа Reflected Cross-Site Scripting (XSS), обнаруженная в плагине WordPress List Site Contributors. Данный эксплойт автоматизирует поиск уязвимых конечных точек через WordPress REST API (wp-json) и выполняет специализированную полезную нагрузку через параметр alpha.
Используя эту уязвимость, атакующий может:
- Обойти аутентификацию с помощью подделки HMAC и кражи сессионных cookie.
- Похитить конфиденциальные данные (PII) и конфигурацию системы.
- Выполнить произвольный JavaScript в контексте браузера жертвы.
🚀 Возможности
- Динамическое обнаружение слагов: Автоматически получает все страницы сайта через WP-JSON.
- Конкурентное сканирование: Использует горутины Go для одновременной проверки нескольких слагов.
- Чистый вывод: Отображает только подтверждённые уязвимые цели в профессиональном формате.
- Автоматическая проверка: Дважды проверяет отражение полезной нагрузки перед отчётом.
🛠️ Установка и требования
- Требование: Установите Go (версия 1.19 или выше).
- Клонирование/Загрузка: Сохраните файл
CVE-2026-0594.go в вашей системе.
💻 Использование
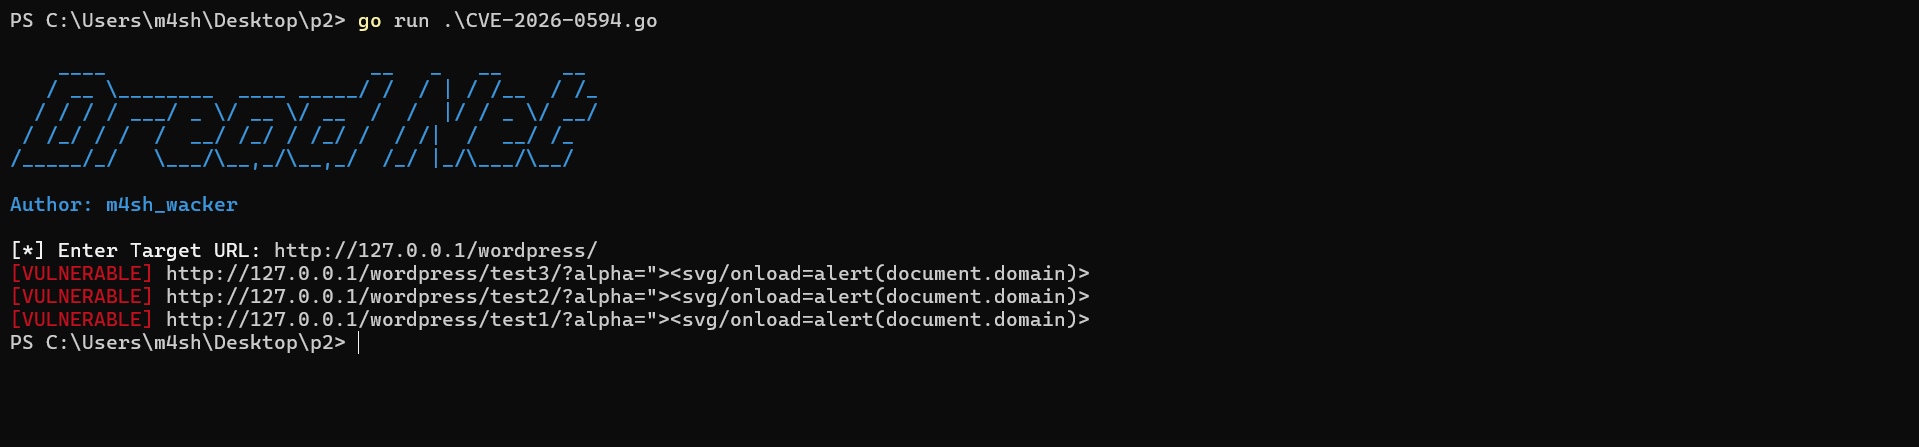
Чтобы запустить эксплойт, перейдите в каталог проекта и выполните следующую команду:
go run CVE-2026-0594.go
 m4sh-wacker/cve-2026-0594-listsitecontributors-plugin-exploit

