Введение (中文)
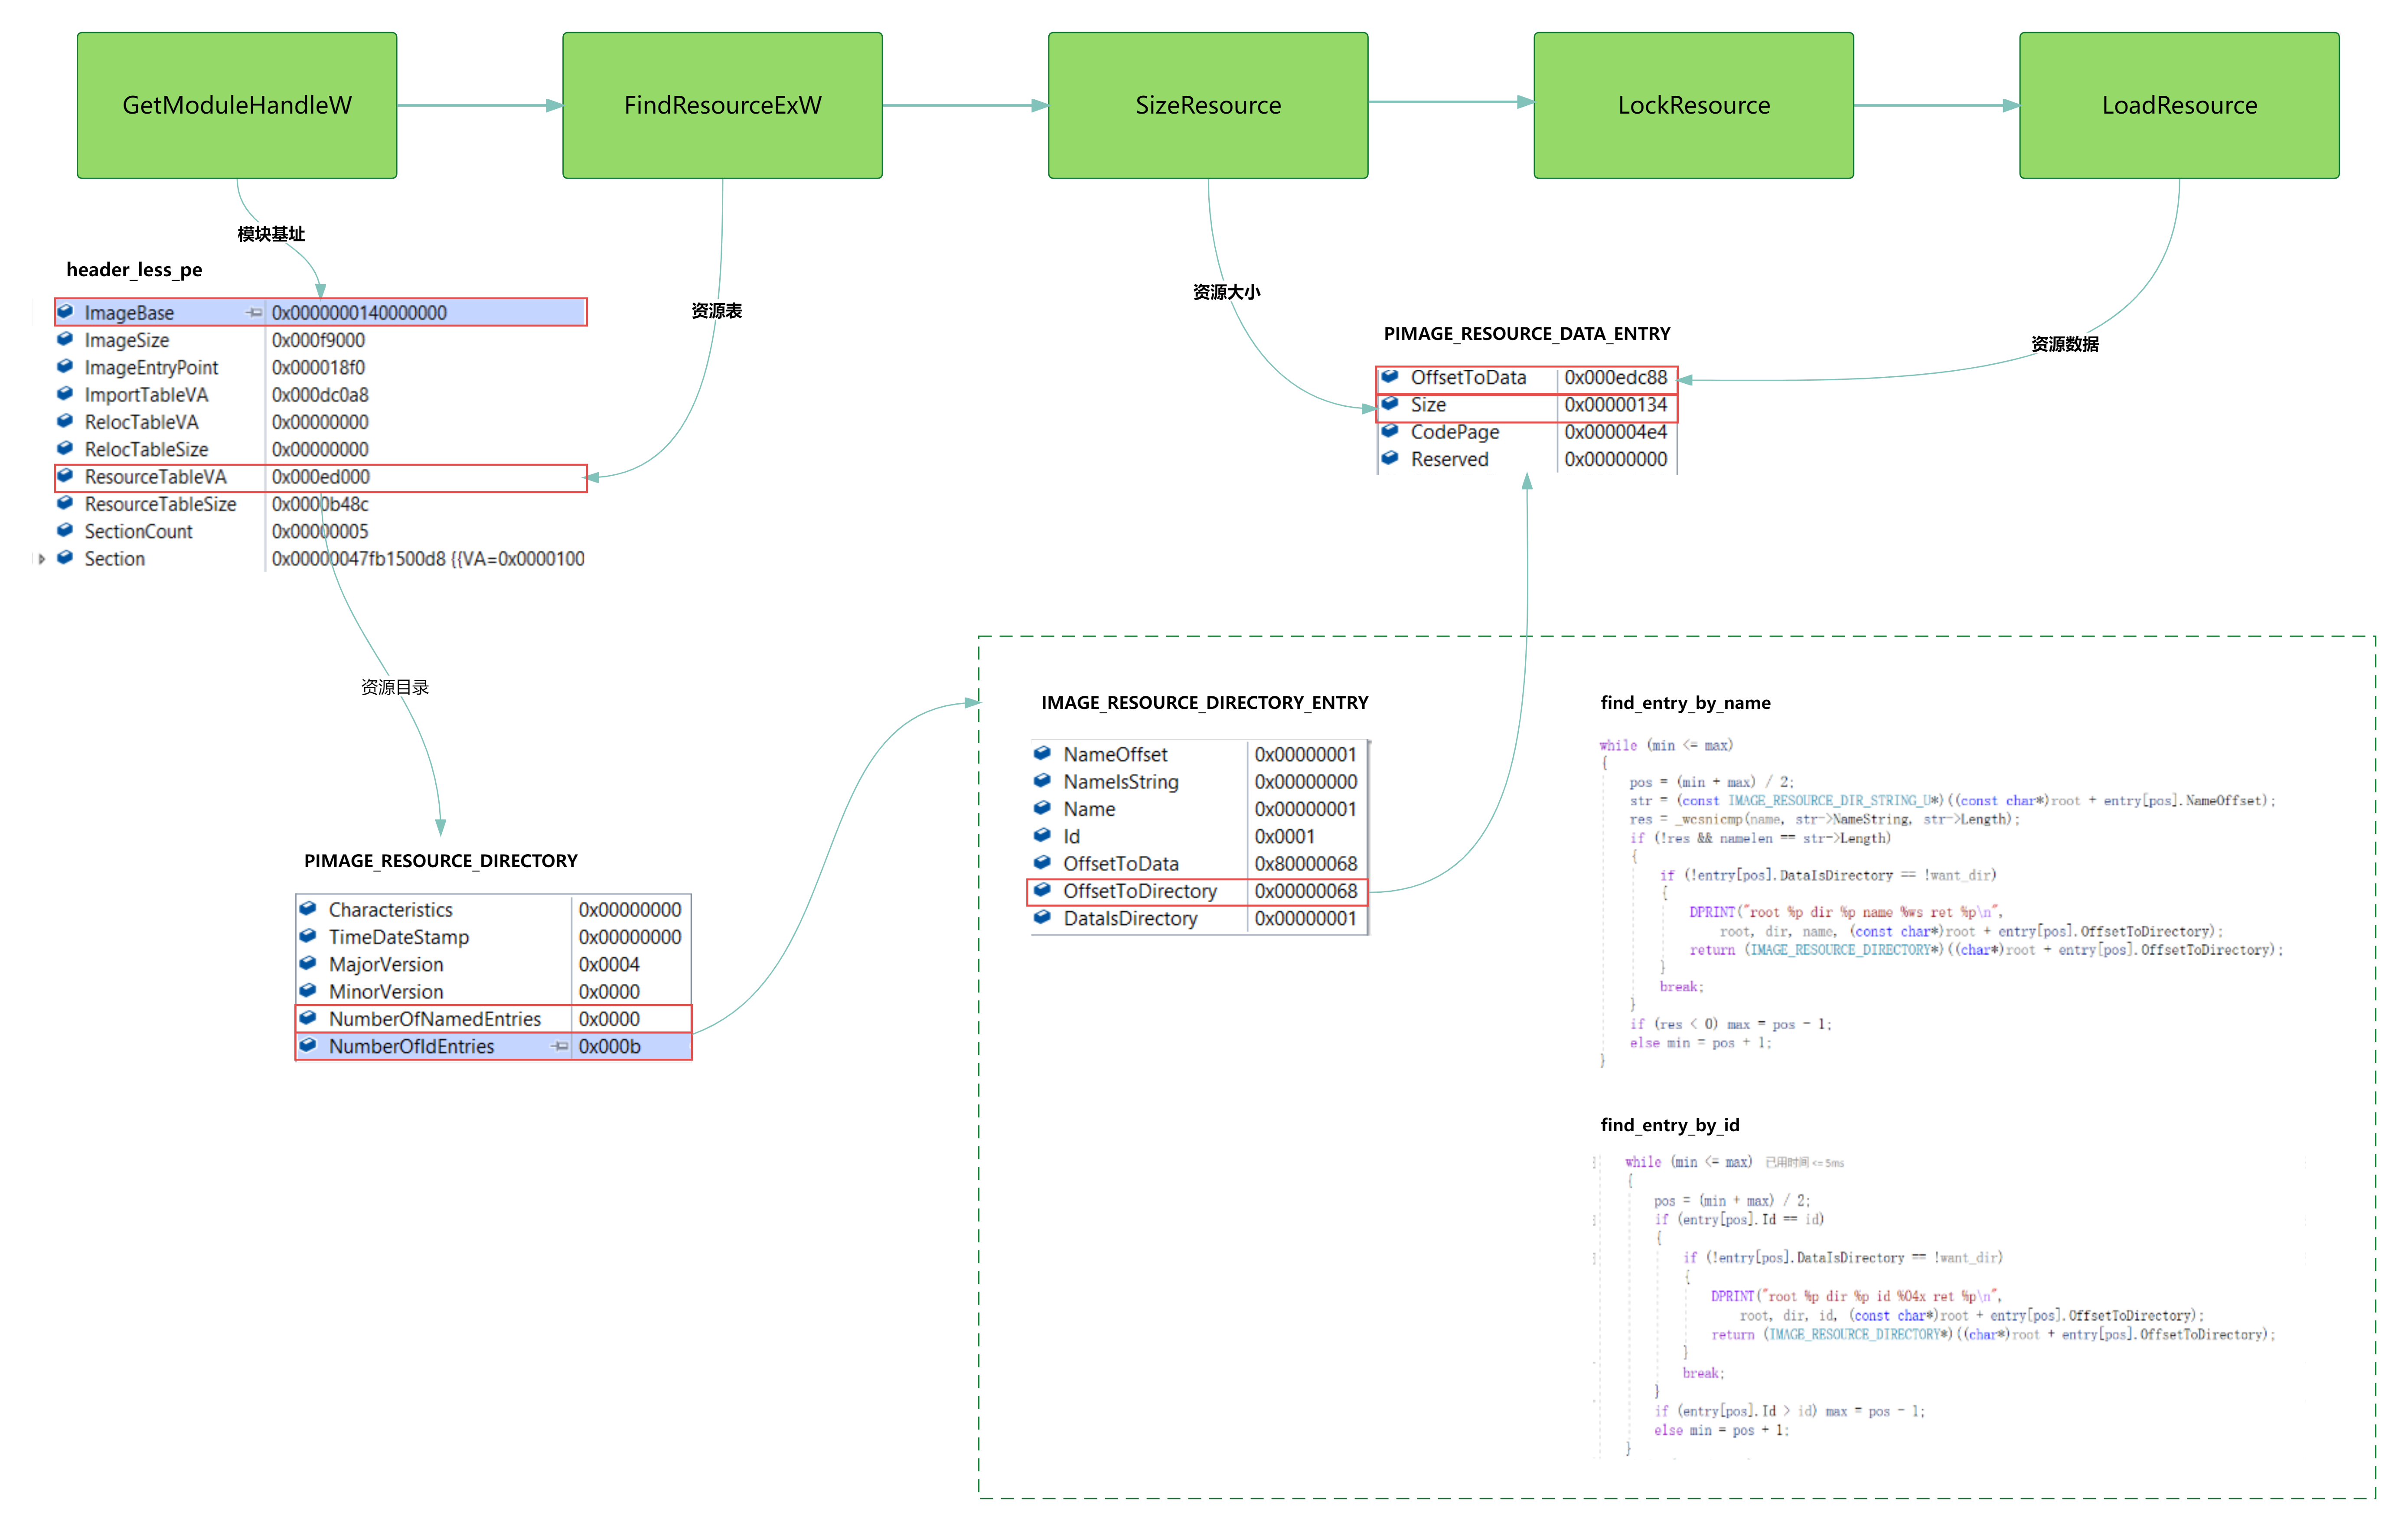
HeaderLessPE — это техника загрузки PE в память, используемая трояном Icedid. На основе этой технологии мы предлагаем новый способ бесфайловой атаки с использованием HVNC. Это усовершенствование позволяет внедрять HeaderLessPE для выполнения графических хакерских инструментов без ограничений.
По сравнению с другими методами загрузки в память, такими как MemDll, расширенный HeaderLessPE имеет два преимущества:
- Избегает традиционных IOC заголовков DOS и PE
Заголовки DOS и PE часто являются ключевыми точками для сканирования памяти, что требует использования файла Profile для стирания загруженного заголовка Beacon при использовании Cobalt Strike. С HeaderLessPE вам не нужно беспокоиться об этой проблеме.
- Поддерживает таблицы перемещений и импорта, что упрощает преобразование EXE в структуры HeaderLessPE
Пока поддерживается перемещение и не включены такие структуры, как Tls и отложенный импорт, его можно преобразовать в HeaderLessPE. Это может использоваться не только для создания модулей памяти троянов, но и для удобного преобразования некоторых хакерских инструментов в HeaderLessPE для загрузки и выполнения в памяти, расширяя доступные инструменты атаки.
ТЕСТ
tools.exe -i "desktop_name" c:\windows\system32\mspaint.exe loader.exe BrowsingHistoryView.exe
Это запустит инструмент BrowsingHistoryView без файла на рабочем столе desktop_name.

Ссылка на статью: https://mp.weixin.qq.com/s?__biz=MzkyMTI0NjA3OA==&mid=2247492342&idx=1&sn=f3e7bd34d73946e294756cce75181c83&chksm=c18422e7f6f3abf168a3c11a48bee1778dc67a5e7f4e1a02fc0461af0bbe0f18476d7215194e&token=1954079270&lang=zh_CN#rd
Ссылки
- https://github.com/strivexjun/MemoryModulePP.git
- https://doxygen.reactos.org
- https://github.com/hasherezade/pe-sieve.git
- https://bbs.kanxue.com/thread-264956.htm

 m01n-team/headerlesspe


