
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
433Screen-SignalHacker — Полнодуплексный глушитель сигнала 433 МГц, рекордер, декодер и хакерский мультитул на базе микроконтроллера ESP32 и радиомодулей RFM69HW. Эта версия устройства оснащена OLED-экраном и простым интерфейсом для навигации по меню и различным хакам/режимам/настройкам. | Kitploit
Инструменты/GitHubGitHub/luispl77/433screen-signalhacker
Безопасность встроенных системЭксплуатацияСбор информацииБезопасность беспроводных сетейАппаратный ХакингБезопасность оборудования и IoT
GitHubluispl77/433screen-signalhacker

433Screen-SignalHacker

Поделиться

Полнодуплексный глушитель сигнала 433 МГц, рекордер, декодер и хакерский мультитул на базе микроконтроллера ESP32 и радиомодулей RFM69HW. Эта версия устройства оснащена OLED-экраном и простым интерфейсом для навигации по меню и различным хакам/режимам/настройкам.

Репозиторий
12210474 месяцев назадПроверено Kitploit

433Screen-SignalHacker

Статус проекта: Этот репозиторий — более старый прототип для взлома сигналов на 433 МГц. Он был заменён платформой EMWaver от Continual MI для исследования аппаратного обеспечения, которая сама была выведена из эксплуатации и заархивирована в июле 2026 года. Полная история EMWaver — каждая плата, эпоха и поворотный момент, с фотографиями и видео — находится по адресу https://continualmi.com/blog/emwaver.

Полнодуплексное устройство-мультитул на 433 МГц для глушения, записи, декодирования и взлома сигналов на базе микроконтроллера ESP32 и радиомодулей RFM69HW. Эта версия устройства оснащена OLED-экраном и простым пользовательским интерфейсом для навигации по меню и различным хакам, режимам и настройкам.

Аппаратные возможности (готово):

  • Плата ESP32 Devkit V1, питание устройства возможно через USB;
  • 2 радиомодуля RFM69HW для обеспечения полнодуплексного взлома сигналов;
  • OLED-дисплей SSD1306 128x64 px;
  • Модуль SD-карты для хранения сигналов (поддержка 2 различных модулей);
  • 4 кнопки навигации.

Возможности и режимы прошивки (в настоящее время в разработке):

  • Собственная библиотека для конфигурации регистров RFM69HW (https://github.com/luispl77/RFM69LPL) (готово, но возможны обновления);
  • Собственная библиотека для создания пользовательского интерфейса на OLED-экране (https://github.com/luispl77/UI1306LPL) (готово, но возможны обновления);
  • Режим глушения и блокировки сигнала с различными режимами «засорения» (готово);
  • Простой режим записи сигналов OOK/FSK (в разработке);
  • Рекордер и передатчик сигналов для атаки Rolljam — взлома автомобилей с плавающими кодами (в разработке);
  • Файловый проводник для записанных сигналов с использованием пользовательского формата файлов (в разработке);
  • Отправитель сигналов с сопоставлением кнопок, обеспечивающий простой способ отправки различных сигналов с помощью разных кнопок (в разработке);
  • Графический режим приёма сигнала, позволяющий видеть на экране демодулированную форму сигнала OOK/FSK в реальном времени (может потребовать использования второго ядра esp32) (в разработке);
  • Режим анализатора спектра: сканирует 415-510 МГц и находит частоту с наиболее сильным RSSI (в разработке).

Аппаратное обеспечение

Схема и разводка EasyEDA: https://oshwlab.com/maarnotto/lpl_esp32signalhacker image image
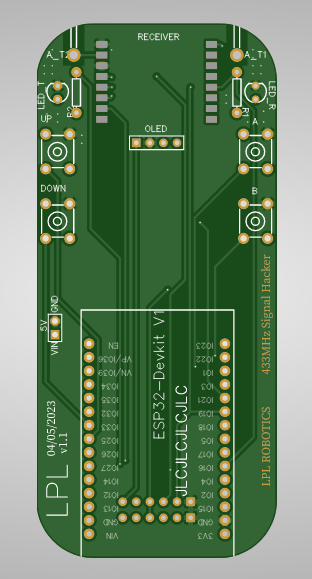
WhatsApp Image 2023-05-05 at 00 24 34

Участие в разработке / Связь со мной

Есть много программного обеспечения, которое несложно реализовать, но на это требуется время. Если вы заинтересованы в участии, напишите мне — буду признателен. Список задач находится в вики.

Мой Discord: luispl#9021

Руководство пользователя

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    257
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





