luemmelsec/apex
Azure Post Exploitation Framework

Попытка упростить задачи пост-эксплуатации, когда у нас есть определённые учётные данные для учётной записи Azure.
Честно говоря, здесь нет ничего нового или выдающегося. Просто мой старый ленивый зад делает некоторые сокращения, чтобы мне не приходилось запоминать все команды, которые нужны снова и снова.
APEX построен на модульной архитектуре, объединяющей:
Он содержит встроенные запросы и атаки, которые можно использовать, чтобы ускорить работу и не забывать проверять определённые вещи.
Просто запустите APEX через IEX или .\APEX.ps1 — как вам удобно.
Убедитесь, что используете PS7, так как некоторые функции могут быть недоступны или не работать в более старых версиях PowerShell.
Первые шаги — задать тенант и войти в три инструмента.
После этого всё сводится к меню Queries и Attack.
Используйте встроенные запросы, чтобы быстро получить обзор возможностей текущей учётной записи.
Используйте преимущества объединения выходных данных трёх различных инструментов, получая как можно больше информации о том, что вас интересует.
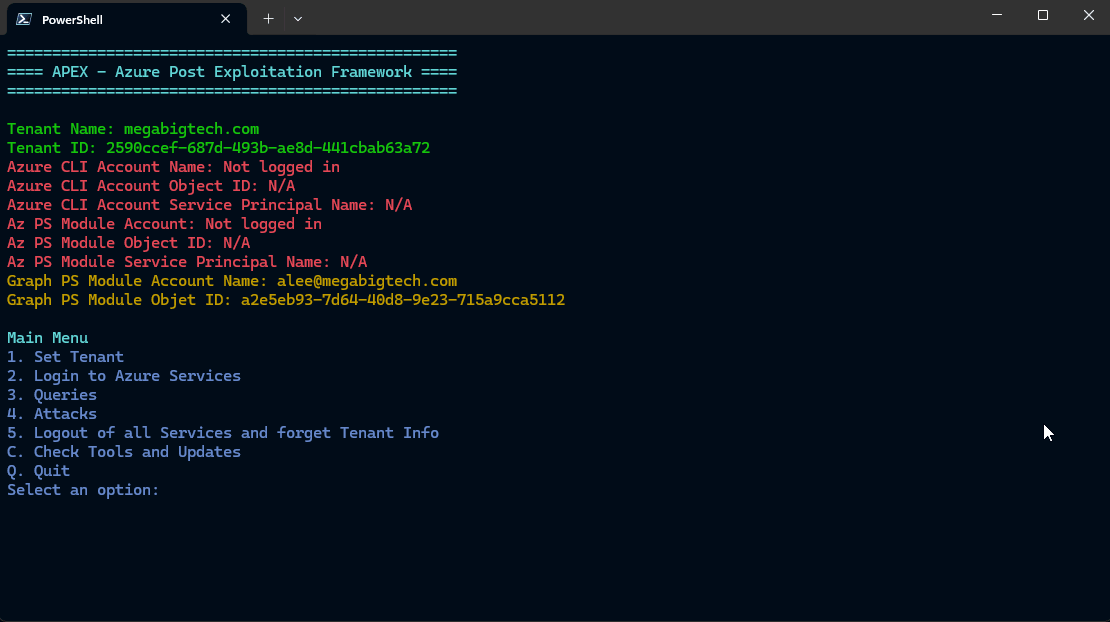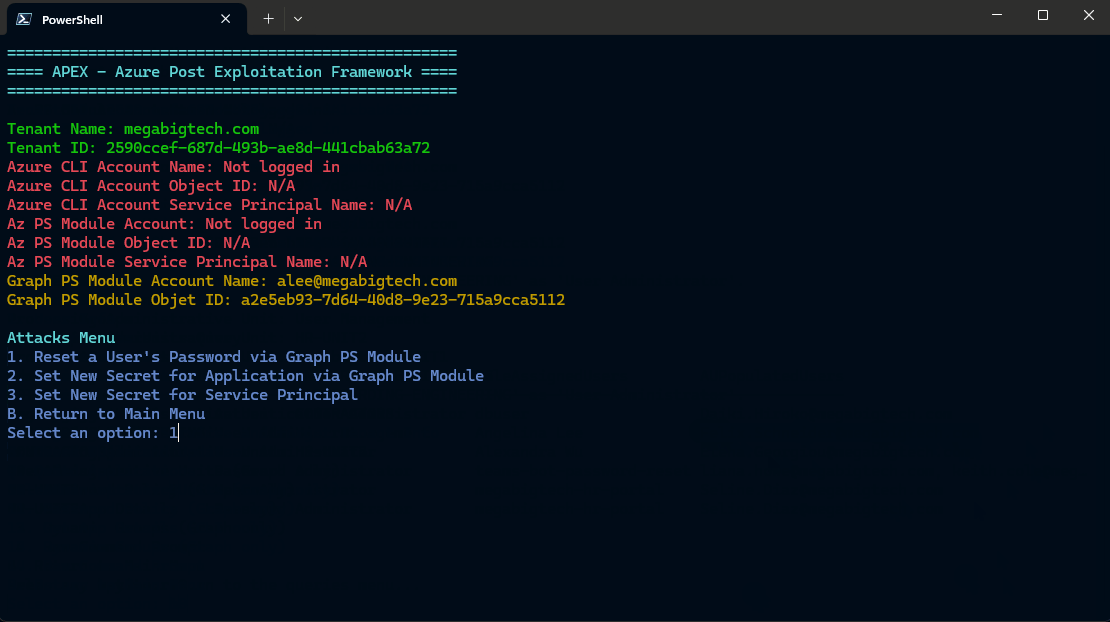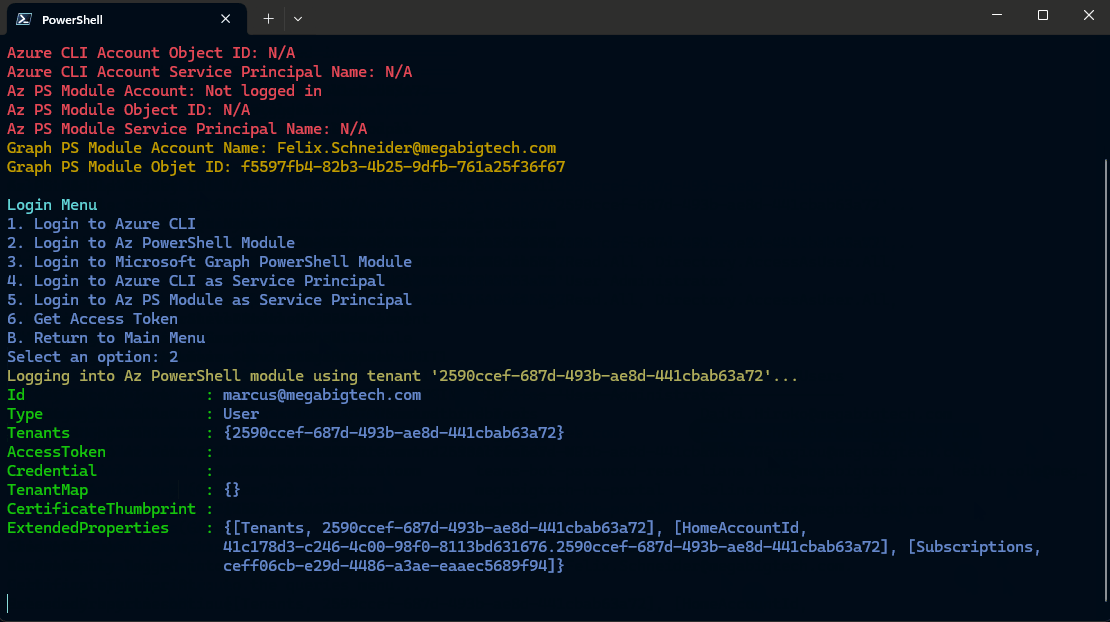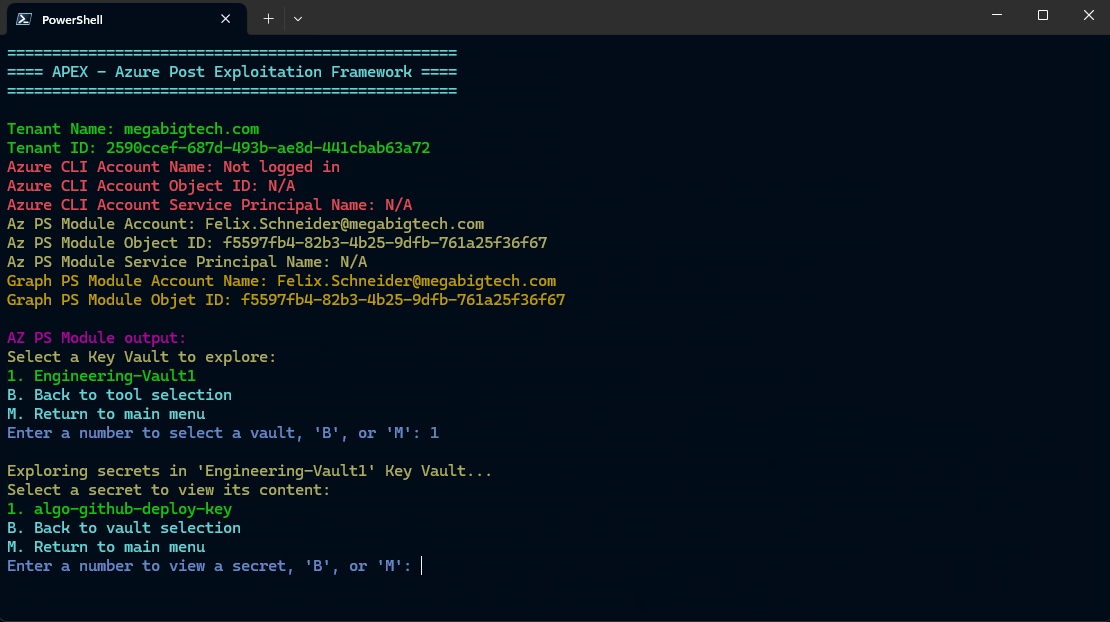
Некоторые функции, такие как меню Storage и Key Vault, позволяют легко перемещаться по доступным ресурсам, благодаря чему можно быстро найти «сочные» данные и выгрузить их.
Подробнее об этом на YouTube: https://www.youtube.com/watch?v=wDbf-JVsW5c