 loseys/awesome-c2-frameworks
Курируемый каталог фреймворков командования и управления (C2) 2026 года для операций red team с разбором по каждому инструменту: импланты, слушатели, полезные нагрузки и функции обхода защиты.


Лучшие инструменты C2 2026 года для операций red team. Отказ от ответственности: этот проект предназначен для специалистов по безопасности, выполняющих авторизованную работу и исследования.
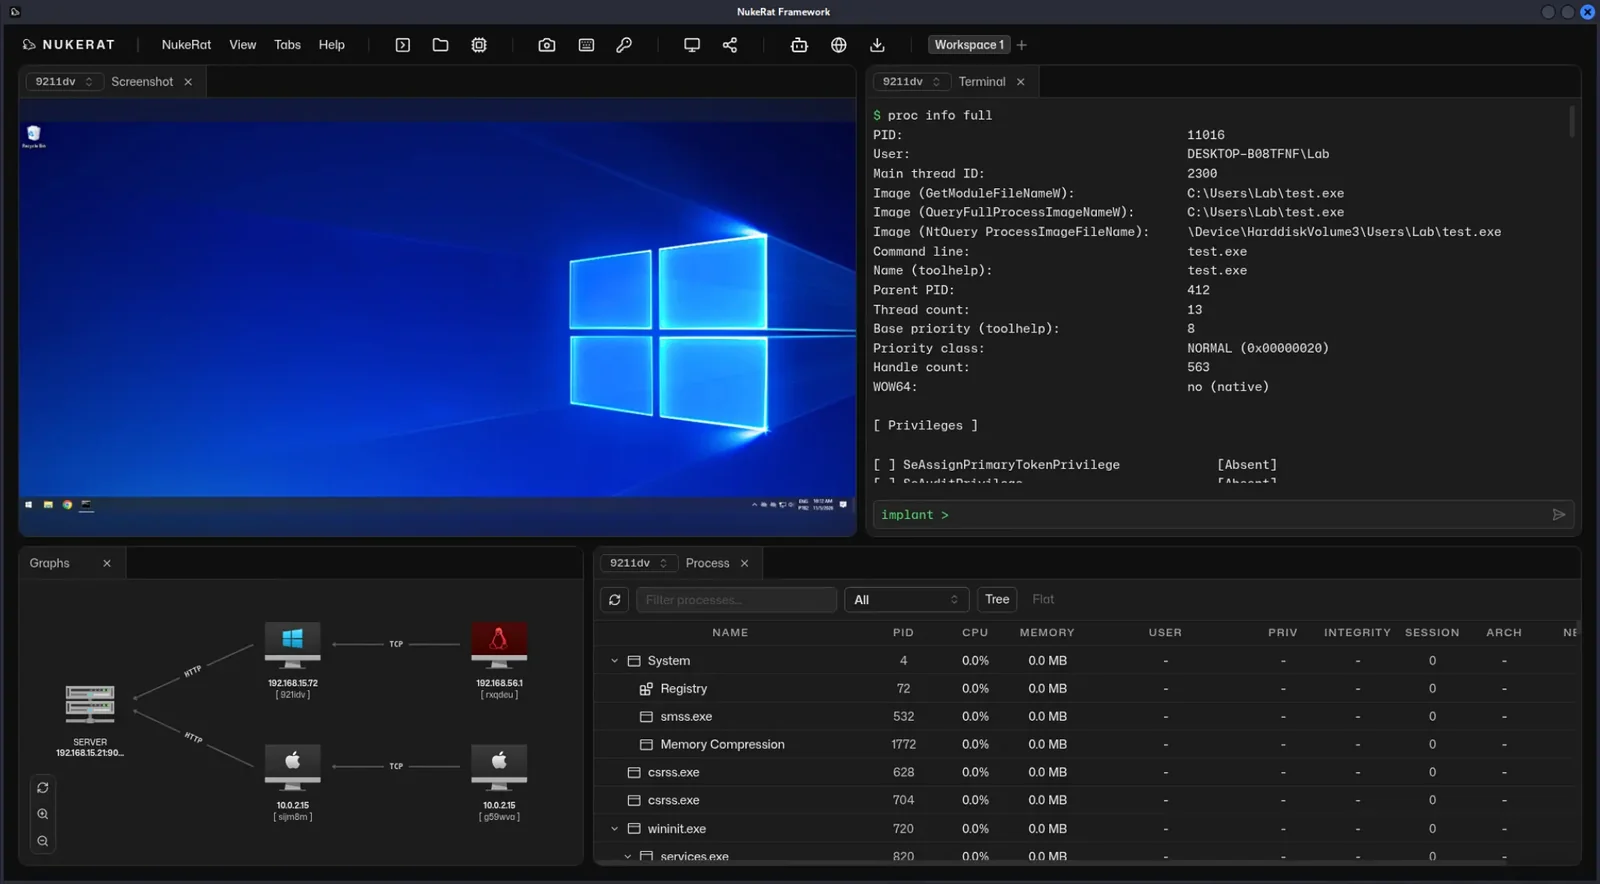
NukeRat — это фреймворк постэксплуатации и C2 для продвинутых операций red team. README сосредоточен на арсенале утилит BOF и .NET, имплантах для Windows, Linux и macOS, а также отчётах о командах, IOC и скомпрометированных хостах.
Он поставляется с обходом защиты во время выполнения, включающим косвенные системные вызовы, подмену стека и sleep mask.
Репозиторий: https://github.com/nukeratframework/nukerat
Руководство: https://www.youtube.com/watch?v=3dOcPoVXv30
[!NOTE] Нажмите ниже, чтобы увидеть больше деталей.
| Репозиторий | nukeratframework/nukerat |
| Основной язык | TypeScript, согласно данным GitHub. Дерево также содержит точку входа на Python, сервер, клиент и импланты. |
| Лицензия | GPL-3.0. В README также упоминаются компоненты под MIT (SGN, Nim crypt utils) и копия справочника LOLBAS под GPLv3. |
| Создан | 6 ноября 2026 |
| Последний push | 14 ноября 2026 |
| Звёзды / форки | 263 / 65 |
| Языки документации | английский, испанский, корейский, упрощённый китайский, русский, персидский, японский |
Документация · Арсенал · Отказ от ответственности. Главная страница документации описывает BOF и инструменты .NET из официального репозитория, запускаемые из клиента, а также stageless- и loader-сборки. Темы репозитория также включают active-directory, edr-bypass и lateral-movement. Эти три остаются темами. В таблице возможностей для них нет строки, поэтому они не являются категориями.
| Категория | По словам проекта | Источник |
|---|---|---|
| Арсенал | Более 550 адаптированных утилит BOF и .NET. | README |
| C2 через внешние платформы | Пользовательский C2 с внешними платформами. В качестве примеров названы Telegram и Discord. | README |
| Обход защиты во время выполнения | Строка возможностей под этим названием. | README |
| Инъекции | Строка возможностей для режимов выделения памяти. | README |
| Living off the land | Интеграция с более чем 240 нативными бинарниками Windows, указанными как LOLBAS. | README |
| Статический обход | Строка возможностей для настройки PE. | README |
| Импланты | Кроссплатформенные: Windows, Linux и macOS, с поддержкой ARM. | README |
| Linux BOF | Linux-импланты, описанные как совместимые с Linux BOF. | README |
| ИИ | Интеграция с агентами. В качестве примеров названы DeepSeek и локальные агенты. | README |
| Отчёты | Выполненные команды, IOC и скомпрометированные хосты. | README |
| Клиент | В документации сказано, что инструменты арсенала готовы к запуску из клиента. README включает галерею. | Docs |
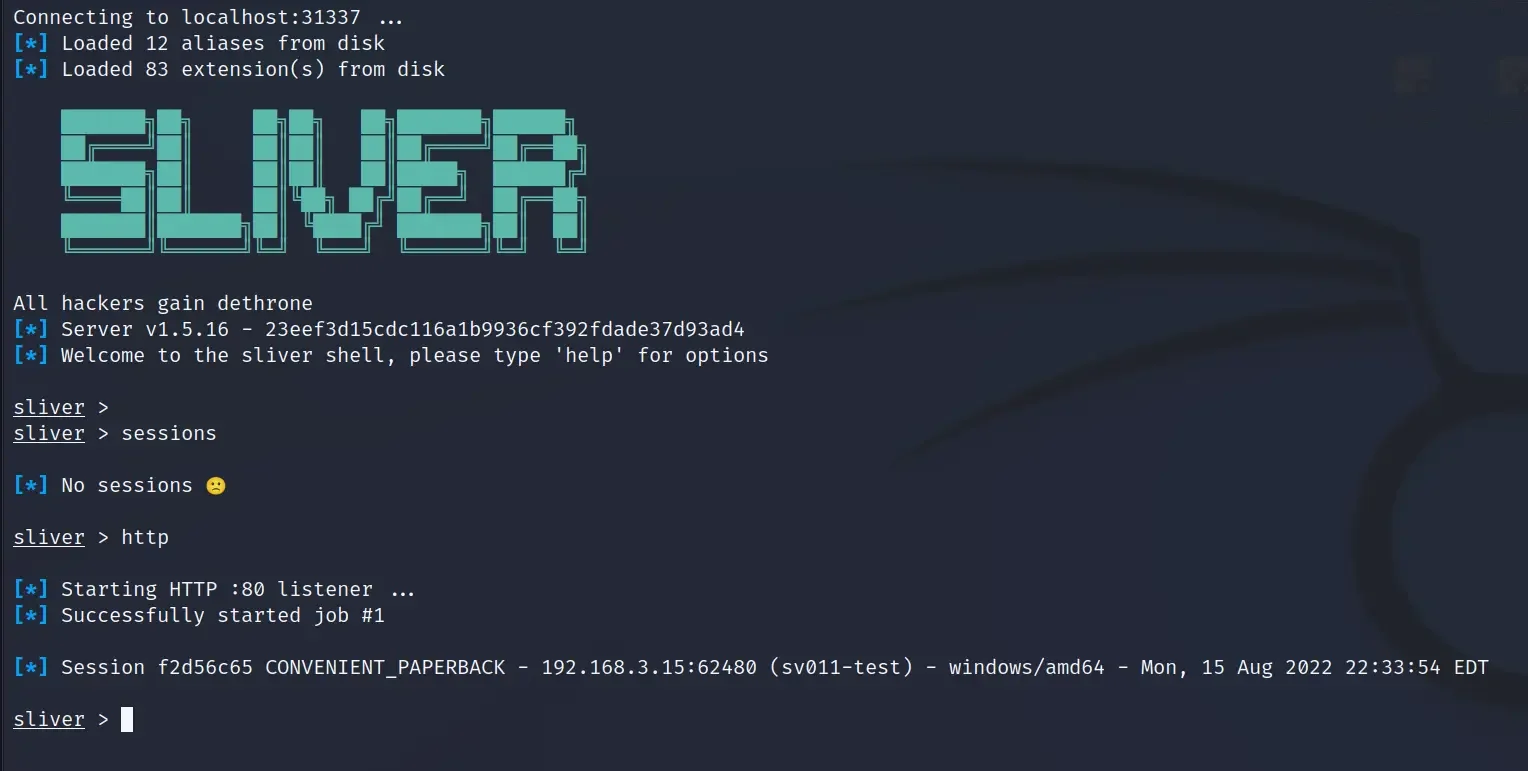
Sliver — это фреймворк Bishop Fox для эмуляции противника и авторизованной работы red team. Сервер и клиент работают на Windows, Linux и macOS, а импланты официально поддерживают те же три платформы, с C2 через mutual TLS, WireGuard, HTTP(S) и DNS.
[!NOTE] Нажмите ниже, чтобы увидеть больше деталей.
| Основной язык | Go |
| Лицензия | GPL-3.0 |
| Последний push | 14 ноября 2026 |
| Звёзды / форки | 12 337 / 1 674 |
В README сказано, что импланты динамически компилируются с уникальными для каждого бинарника асимметричными ключами шифрования, а также что они поддерживают нативные полезные нагрузки и шеллкод, пользовательскую рефлективную загрузку, встроенное кодирование шеллкода и выполнение BOF/COFF на amd64 и arm64.
| Категория | Словами проекта | Источник |
|---|---|---|
| Транспорты | Mutual TLS, WireGuard, HTTP(S) и DNS. | README |
| Импланты | Windows, Linux и macOS. BOF/COFF на amd64 и arm64 для всех трёх. | README |
| Ключи для каждой сборки | Уникальные для каждого бинарника асимметричные ключи шифрования. | README |
| Формы полезной нагрузки | Нативные полезные нагрузки и шеллкод, пользовательская рефлективная загрузка, встроенное кодирование шеллкода. | README |
| Armory | Страница Armory описывает менеджер пакетов для алиасов и расширений, включая BOF и инструментарий .NET. Индекс armory перечисляет 22 алиаса и 157 расширений. Алиасы оборачивают сборки .NET или разделяемые библиотеки. Расширения — это BOF или нативные библиотеки. Пакеты устанавливаются на клиенте и не разделяются между операторами в многопользовательском режиме. Подписанные пакеты поступают из GitHub-организации Sliver Armory. | Docs |
| AI store | Та же страница Armory описывает отдельное серверное хранилище для AI-агента, отличное от клиентского Armory. | Docs |
| Эмуляция противника | Собственное название проекта в README. | README |
Havoc — это гибкий фреймворк командования и управления для постэксплуатации от @C5pider. Клиент представляет собой кроссплатформенный интерфейс на Qt, teamserver написан на Go, а флагманский агент — Demon, написанный на C и ассемблере. GitHub помечает репозиторий как архивный.
[!NOTE] Нажмите ниже, чтобы увидеть больше деталей.
Сайт: havocframework.com. Wiki: Havoc wiki.
| Основной язык | Go |
| Лицензия | GPL-3.0 |
| Последний push | 18 декабря 2025 |
| Звёзды / форки | 8 501 / 1 272 |
| Состояние репозитория | Архивный, в GitHub API. |
Teamserver описывается как многопользовательский, с генерацией полезных нагрузок, слушателями HTTP/HTTPS, настраиваемыми профилями C2 и External C2. Раздел README о Demon перечисляет поддержку SMB, хранилище токенов и встроенные команды постэксплуатации, а также обфускацию сна, подмену обратного адреса x64, косвенные системные вызовы и патчинг AMSI/ETW через аппаратные точки останова.







