Инструмент обнаружения и эксплуатации CVE-2026-24061
Спасибо🙏 всем за поддержку звёздами;
Спасибо🙏 всем за использование и признание;
О программе
Это GUI-инструмент для обнаружения и эксплуатации уязвимости CVE-2026-24061. Данная уязвимость — это обход аутентификации в GNU Inetutils telnetd, который позволяет злоумышленнику получить root-права без имени пользователя и пароля.
Возможности
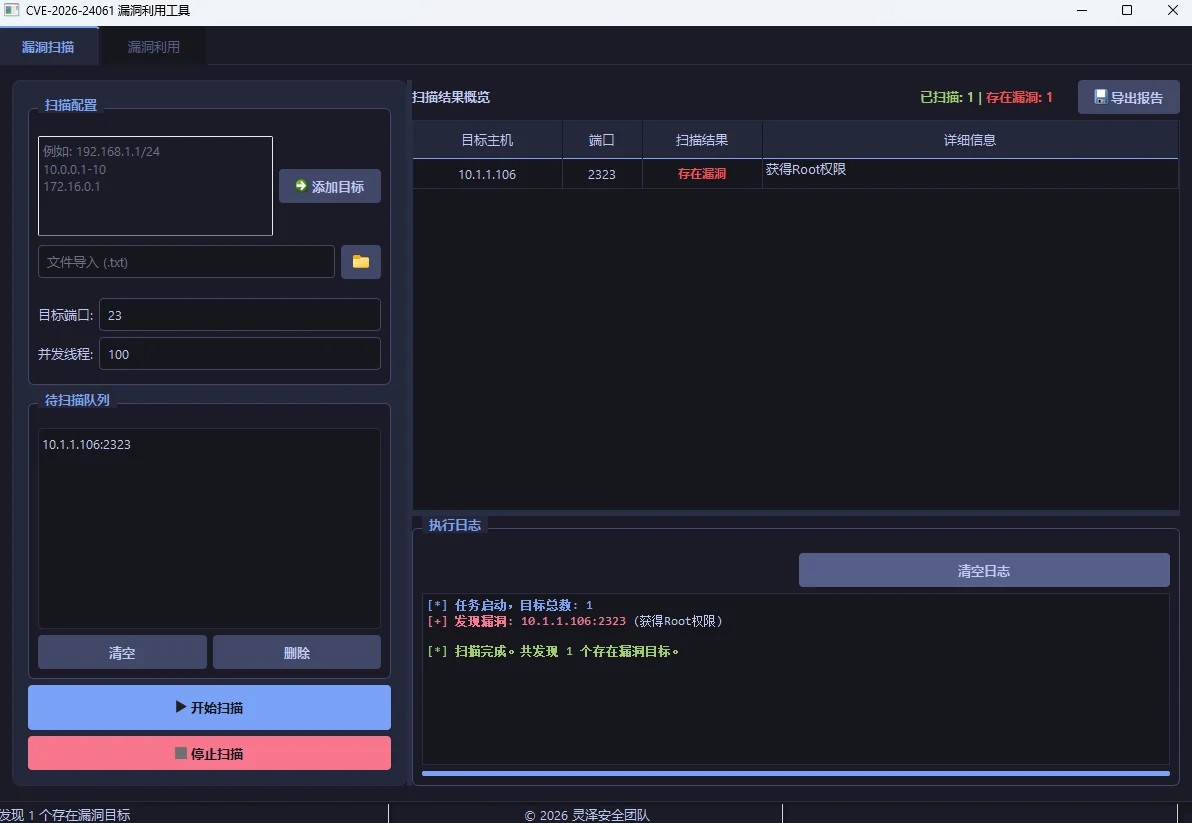
Сканирование уязвимостей
- Поддержка сканирования одиночных целей, диапазонов IP, подсетей CIDR
- Поддержка импорта списка целей из файла
- Многопоточное параллельное сканирование для повышения эффективности
- Отображение результатов сканирования в реальном времени, включая статус уязвимости и подробную информацию
- Поддержка экспорта результатов сканирования (CSV/текстовый формат)
- Подробные журналы сканирования
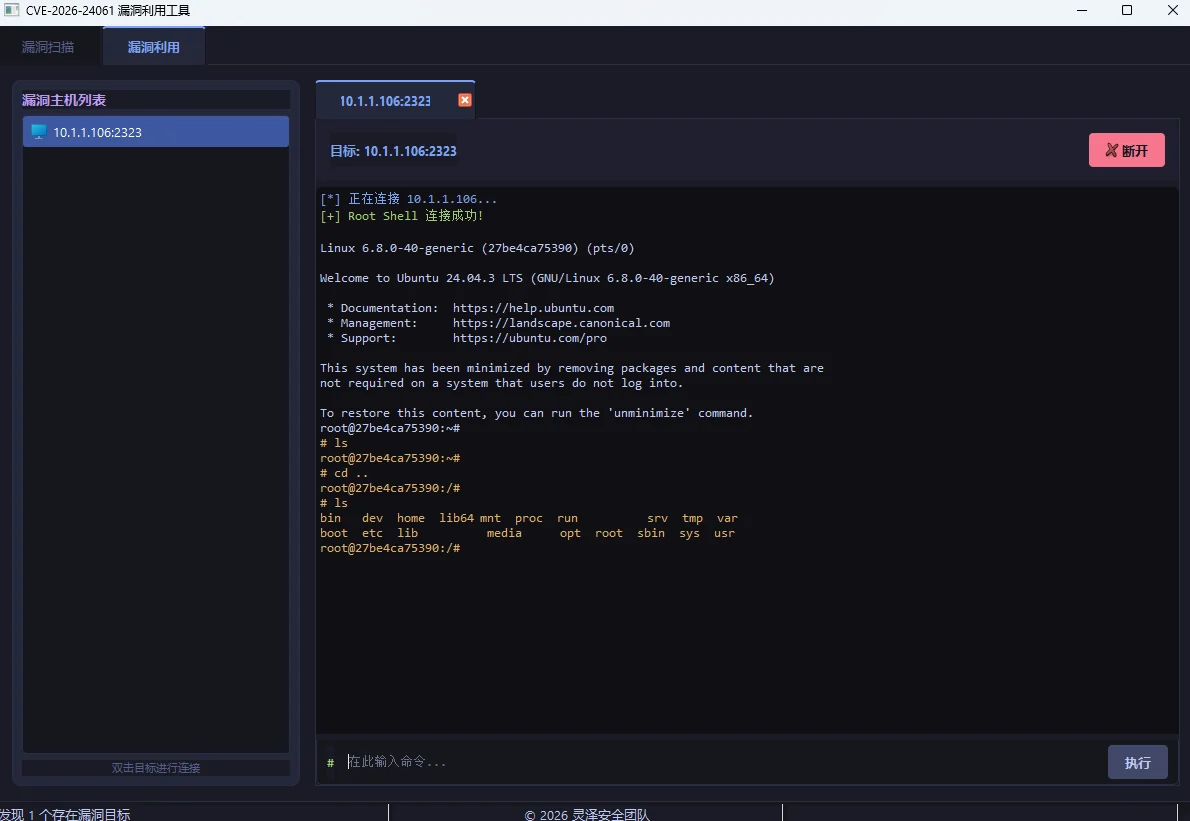
Эксплуатация уязвимости
- Пакетное управление обнаруженными уязвимыми целями
- Поддержка нескольких одновременно подключённых терминальных сессий
- Интерактивная Root Shell
- Отображение результатов выполнения команд в реальном времени
Современный интерфейс
- Тёмная тема оформления, комфортный визуальный опыт
- Табличное отображение данных, наглядно и понятно
- Поддержка переключения вкладок, удобное управление
- Подробные статусные подсказки и информация в журналах
Шаги установки
1. Установка Python
Убедитесь, что в системе установлен Python 3.8 или выше.
2. Установка зависимостей
Установите необходимые зависимости с помощью pip:
pip install -r requirements.txt
3. Запуск программы
Запустите Python-скрипт напрямую:
python cve_2026_24061_gui.py
Инструкция по использованию
1. Сканирование уязвимостей
-
Добавление целей
- Введите цель в текстовое поле (поддерживаются одиночный IP, диапазон IP, подсеть CIDR)
- Нажмите кнопку «Добавить цель», чтобы добавить цель в очередь сканирования
- Или нажмите кнопку «Обзор», чтобы импортировать список целей из файла
-
Настройка параметров сканирования
- Установите порт цели (по умолчанию: 23)
- Установите количество потоков (1-1000, по умолчанию: 100)
-
Запуск сканирования
- Нажмите кнопку «Начать сканирование», чтобы запустить сканирование
- Просматривайте ход и результаты сканирования в реальном времени
- Результаты сканирования будут отображаться в таблице, включая целевой хост, порт, статус уязвимости и подробную информацию
-
Управление результатами сканирования
- Результаты сканирования можно сортировать и фильтровать
- Нажмите кнопку «Экспорт отчёта», чтобы экспортировать результаты сканирования
- Нажмите кнопку «Очистить журнал», чтобы очистить содержимое журнала
2. Эксплуатация уязвимости
-
Просмотр уязвимых целей
- Переключитесь на вкладку «Эксплуатация уязвимости»
- В левом списке отображаются все обнаруженные уязвимые цели
-
Установка соединения
- Дважды щёлкните цель в списке, чтобы установить терминальное соединение
- После успешного подключения справа отобразится интерактивный терминал
-
Выполнение команд
- Введите команду в поле ввода терминала
- Нажмите кнопку «Выполнить» или клавишу Enter для выполнения команды
- Результаты выполнения команды будут отображаться в терминале в реальном времени
-
Управление терминальными сессиями
- Поддержка нескольких одновременно подключённых терминальных сессий
- Переключение между разными терминалами через вкладки
- Нажмите кнопку закрытия вкладки или кнопку «Отключить», чтобы закрыть соединение
Технические параметры
Примечания
-
Соответствие законодательству
- Данный инструмент предназначен только для законного тестирования безопасности и исследовательских целей
- Перед использованием инструмента убедитесь, что у вас есть разрешение на целевую систему
- Несанкционированное использование может нарушать законодательство
-
Риски безопасности
- Функция эксплуатации уязвимости напрямую получает root-права целевой системы, используйте с осторожностью
- Рекомендуется тестировать в изолированной среде, чтобы избежать воздействия на производственные системы
-
Системные требования
- Рекомендуется использование операционной системы Windows 10/11
- Рекомендуется не менее 4 ГБ оперативной памяти для поддержки высококонкурентного сканирования
- Обеспечьте стабильное сетевое соединение, чтобы избежать прерывания сканирования
-
Обновление и обслуживание
- Регулярно проверяйте обновления инструмента для получения новейших методов обнаружения и эксплуатации уязвимостей
- При обнаружении проблем или наличии предложений по улучшению, пожалуйста, сообщайте о них
Часто задаваемые вопросы
В: Что означает результат сканирования «Таймаут подключения»?
О: Возможно, на целевой системе не открыт порт Telnet, или сетевое соединение нестабильно. Рекомендуется проверить сетевые настройки целевой системы и состояние службы Telnet.
В: Почему скорость сканирования низкая?
О: На скорость сканирования влияют несколько факторов, включая пропускную способность сети, скорость ответа целевой системы, количество потоков и т. д. Можно попробовать изменить количество потоков для оптимизации скорости сканирования.
В: Что означает сообщение «Соединение отклонено» при подключении к терминалу?
О: Возможно, служба Telnet на целевой системе отключена, или брандмауэр блокирует соединение. Рекомендуется проверить состояние службы Telnet и настройки брандмауэра целевой системы.
В: Как повысить точность сканирования?
О: Рекомендуется проводить сканирование в стабильной сетевой среде, соответствующим образом регулировать таймауты, чтобы избежать ложных срабатываний. Для важных целей можно выполнить несколько сканирований для подтверждения результатов.
Отказ от ответственности
Данный инструмент предназначен только для обучения и законного тестирования безопасности. Не используйте его в незаконных целях. За любые последствия, вызванные использованием инструмента, ответственность несёт пользователь. Автор не несёт никакой юридической ответственности.
Информация об авторских правах
© 2026 Команда безопасности Линцзэ
Все права защищены.
 lingzesec/cve-2026-24061-gui

