




MemProcFS-Analyzer
MemProcFS-Analyzer.ps1 — это PowerShell-скрипт, предназначенный для упрощения использования MemProcFS и оптимизации вашего рабочего процесса анализа памяти.
MemProcFS — файловая система процессов памяти от Ulf Frisk
https://github.com/ufrisk/MemProcFS
Возможности:
- Быстрый и лёгкий анализ памяти!
- Вы можете смонтировать снимок памяти (необработанный дамп физической памяти или аварийный дамп Microsoft) как образ диска и использовать функцию сжатия памяти в Windows
- Автоматическая установка MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd, ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA и Zircolite
- Автоматическое обновление MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd (включая Maps), ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA и Zircolite
- Информация об обновлении при появлении новой версии ClamAV или нового пакета файловой системы Dokany
- Поддержка файла подкачки
- Определение ОС по отпечатку
- Сканирование с пользовательскими правилами YARA (включая 447 правил, например, от Chronicle и Elastic Security)
- Многопоточное сканирование с помощью ClamAV для Windows
- Сбор заражённых файлов, обнаруженных ClamAV, для дальнейшего анализа (Пароль: infected)
- Сбор внедрённых модулей, обнаруженных MemProcFS PE_INJECT, для дальнейшего анализа (Пароль: infected)
- Извлечение IPv4/IPv6
- IP2ASN-маппинг и GeoIP с помощью IPinfo CLI → Получите свой токен бесплатно на https://ipinfo.io/signup
- Проверка на подозрительные номера портов
- Дерево процессов (TreeView), включая полную цепочку вызовов процессов (Особая благодарность Доминику Шмидту)
- Проверка процессов на необычные связи «родитель-потомок» и количество экземпляров
- Проверка процессов на необычный контекст пользователя
- Проверка на маскировку пути процесса и имени процесса (расстояние Дамерау — Левенштейна)
- История веб-браузеров (Google Chrome, Microsoft Edge и Firefox)
- Извлечение файлов журналов событий Windows и обработка с помощью EvtxECmd → Timeline Explorer (EZTools от Эрика Циммермана)
- Обзор журналов событий
- Обработка журналов событий Windows с помощью Zircolite — автономного инструмента обнаружения на основе SIGMA для EVTX
- Анализ извлечённого Amcache.hve с помощью Amcacheparser (EZTools от Эрика Циммермана)
- Анализ кэша совместимости приложений (также известного как ShimCache) с помощью AppCompatCacheParser (EZTools от Эрика Циммермана)
- Анализ Syscache с помощью RECmd (EZTools от Эрика Циммермана)
- Анализ артефактов UserAssist с помощью RECmd (EZTools от Эрика Циммермана)
- Анализ артефактов ShellBags с помощью RECmd (EZTools от Эрика Циммермана)
- Простое представление Prefetch (на основе временной шкалы расследования)
- Анализ точек расширения автозапуска (ASEP) с помощью RECmd (EZTools от Эрика Циммермана)
- Анализ RecentDocs, доверенных документов Office с помощью RECmd (EZTools от Эрика Циммермана)
- Анализ реестра с помощью пакетного файла DFIR RECmd (DFIR Batch File от Эндрю Ратбана)
- Анализ метаданных восстановленных модулей процессов (экспериментально)
- Извлечение файлов ярлыков Windows (LNK)
- Поиск вредоносных файлов ярлыков Windows (LNK)
- Интеграция модуля PowerShell ImportExcel от Дугa Финке
- Выходные данные CSV для анализа с помощью Timeline Explorer (например, timeline-reverse.csv, findevil.csv, web.csv)
- Сбор файлов улик (Защищённый архивный контейнер → Пароль: MemProcFS)
- и многое другое
Загрузка
Загрузите последнюю версию MemProcFS-Analyzer из раздела Releases.
Использование
Запустите Windows PowerShell (или Windows PowerShell ISE, или Visual Studio Code с PSVersion: 5.1) от имени администратора и откройте/запустите MemProcFS-Analyzer.ps1.
File-Browser
Рис. 1: Выберите свой снимок памяти и укажите pagefile.sys (необязательно)
Auto-Install
Рис. 2: MemProcFS-Analyzer автоматически устанавливает зависимости (первый запуск)
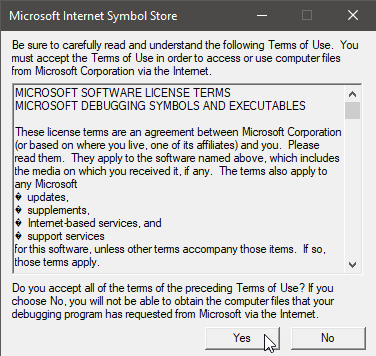
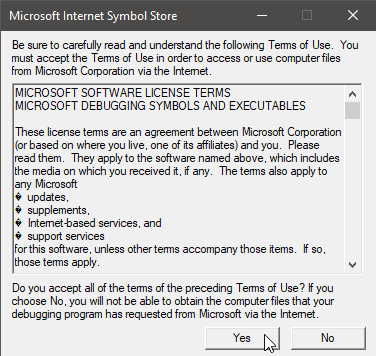
Рис. 3: Примите условия использования (первый запуск)
MemProcFS
Рис. 4: Если вы считаете MemProcFS полезным, пожалуйста, станьте спонсором: https://github.com/sponsors/ufrisk
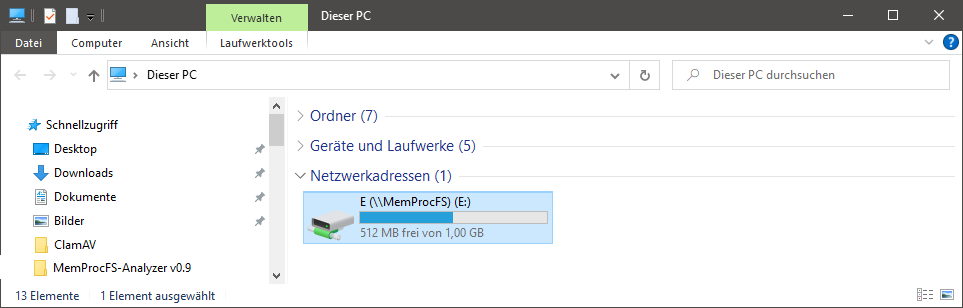
Рис. 5: Вы можете исследовать смонтированный дамп памяти, изучая букву диска
Auto-Update
Рис. 6: MemProcFS-Analyzer проверяет наличие обновлений (второй запуск)
Примечание: рекомендуется закомментировать/отключить функцию «Updater» после установки. Обратите внимание на «Main» в нижней части скрипта.
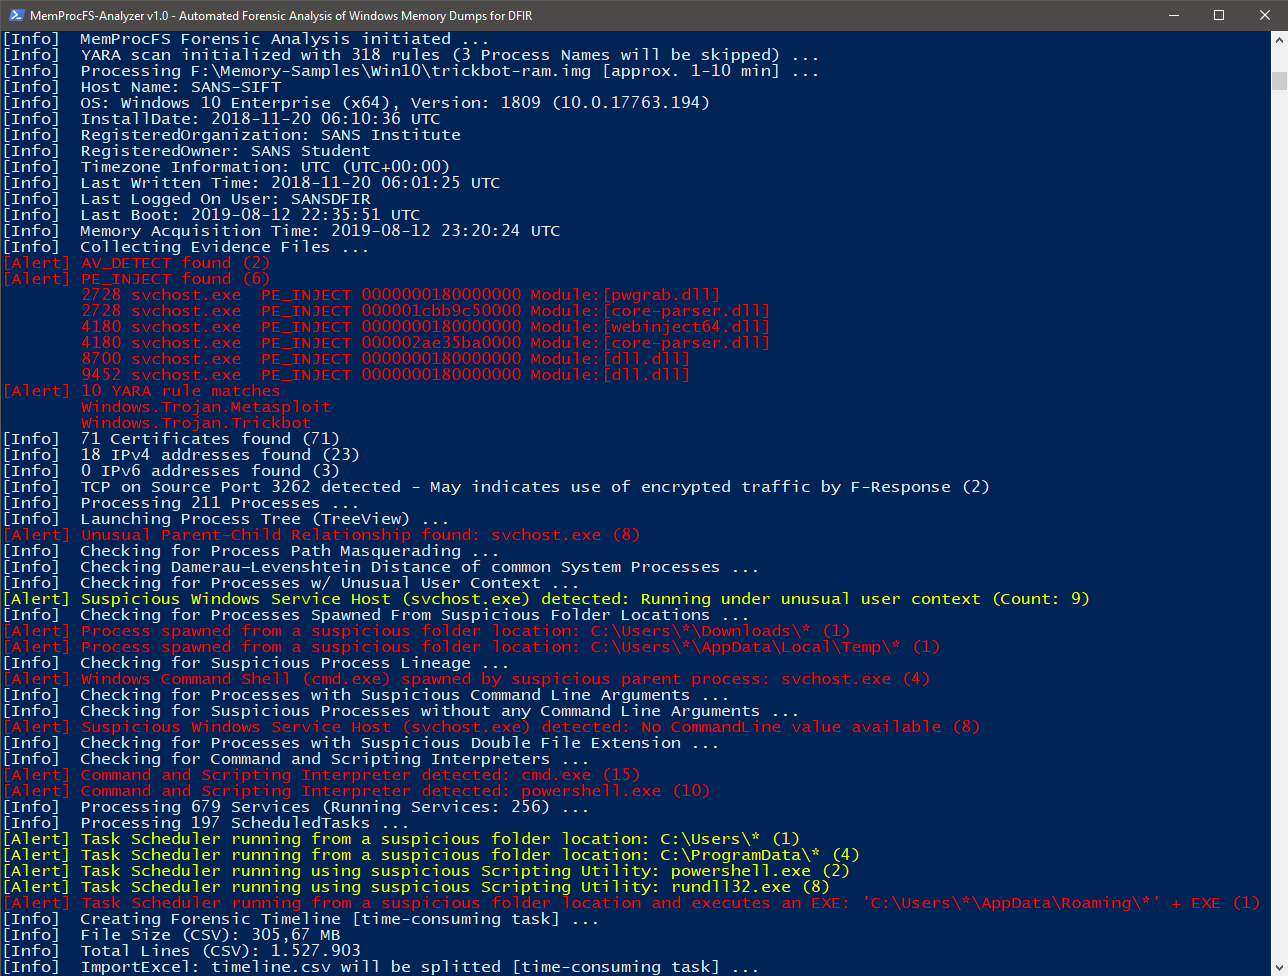
Рис. 7: Функция FindEvil и дополнительные аналитические возможности
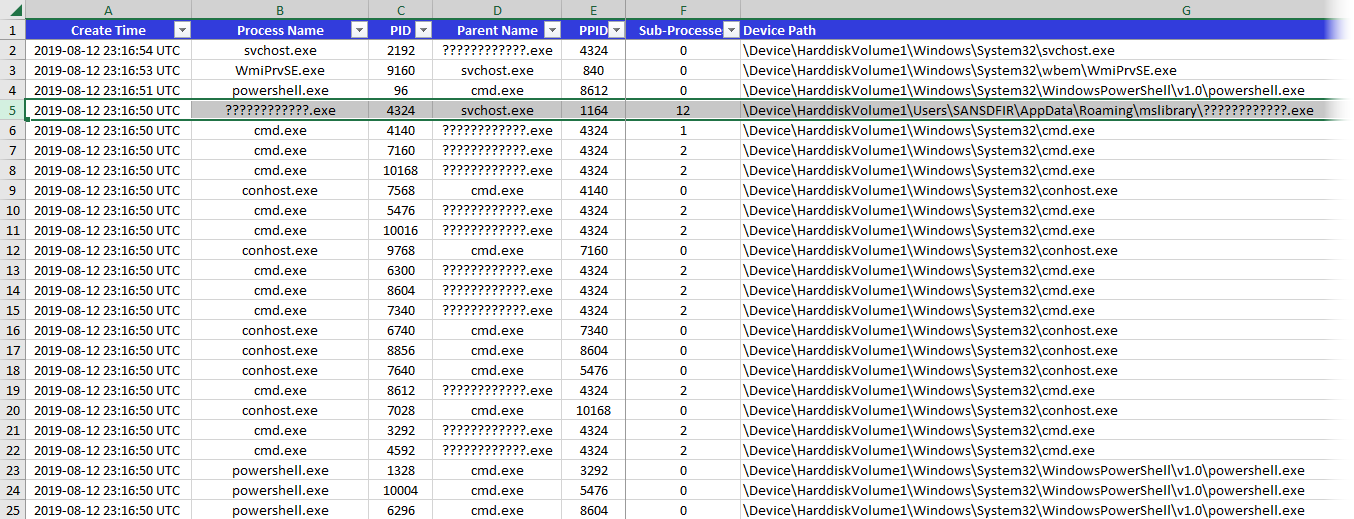
Рис. 8: Процессы
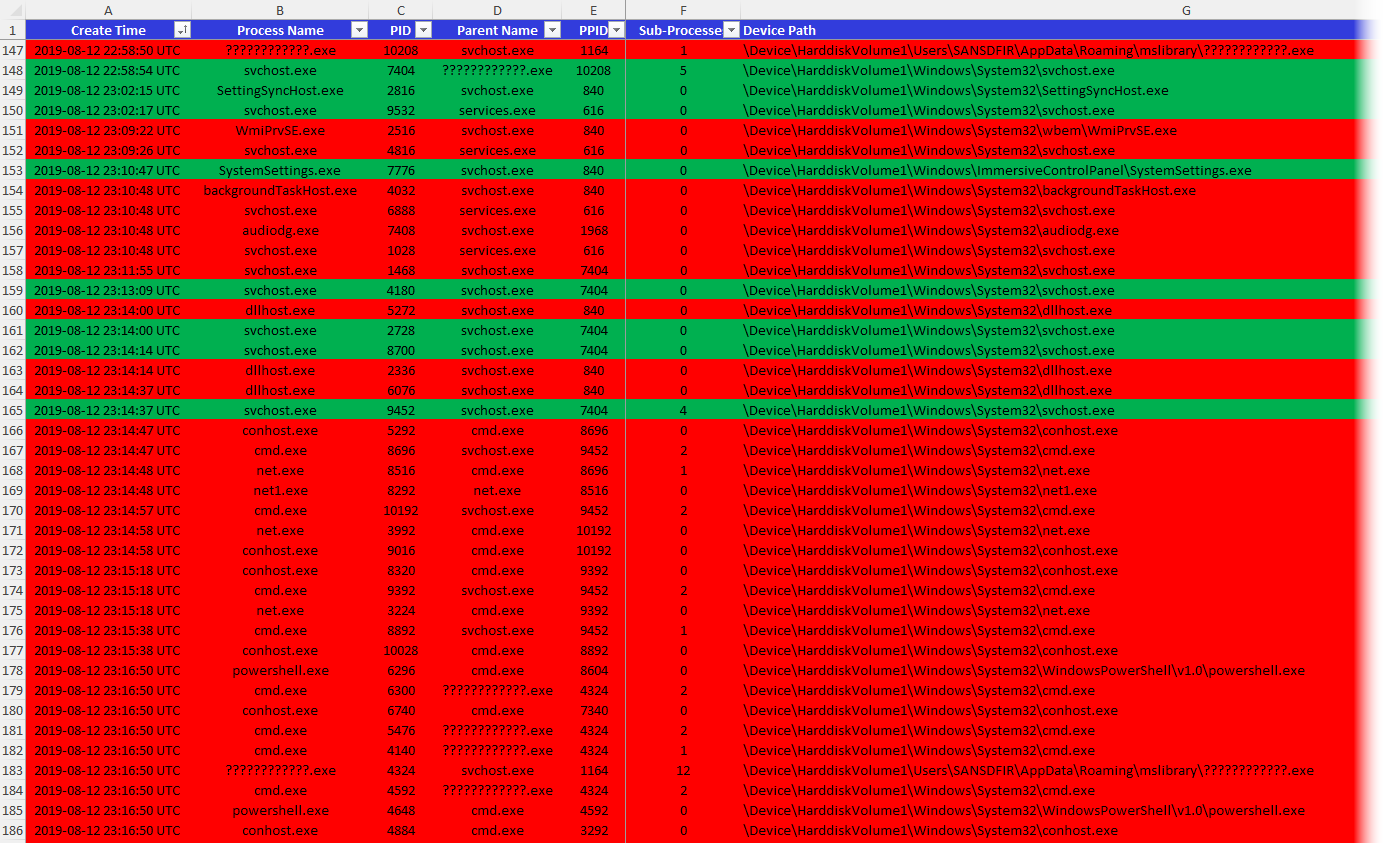
Рис. 9: Запущенные и завершённые процессы
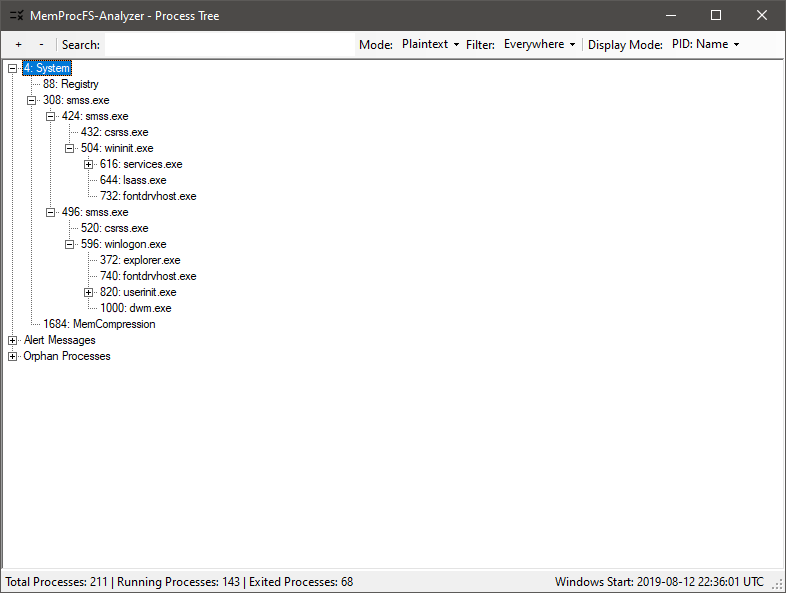
Рис. 10: Дерево процессов (GUI)
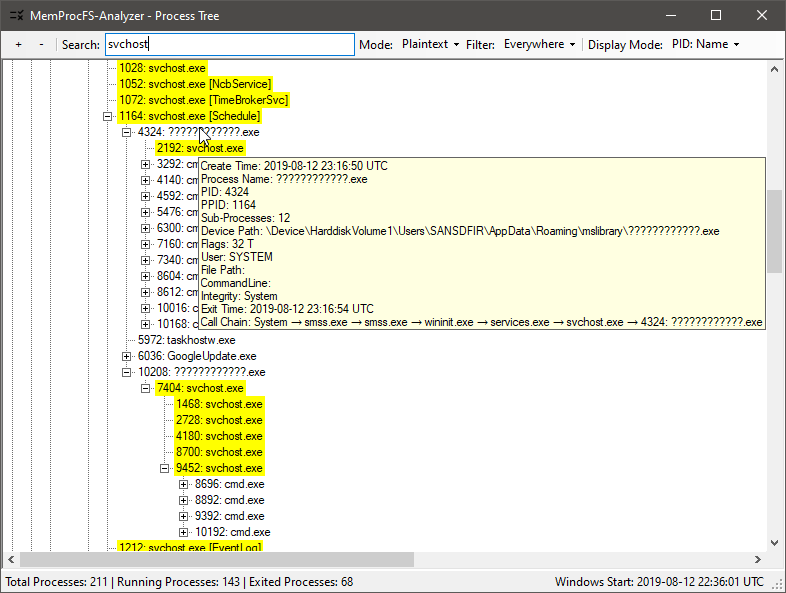
Рис. 11: Проверка дерева процессов (для поиска аномалий)
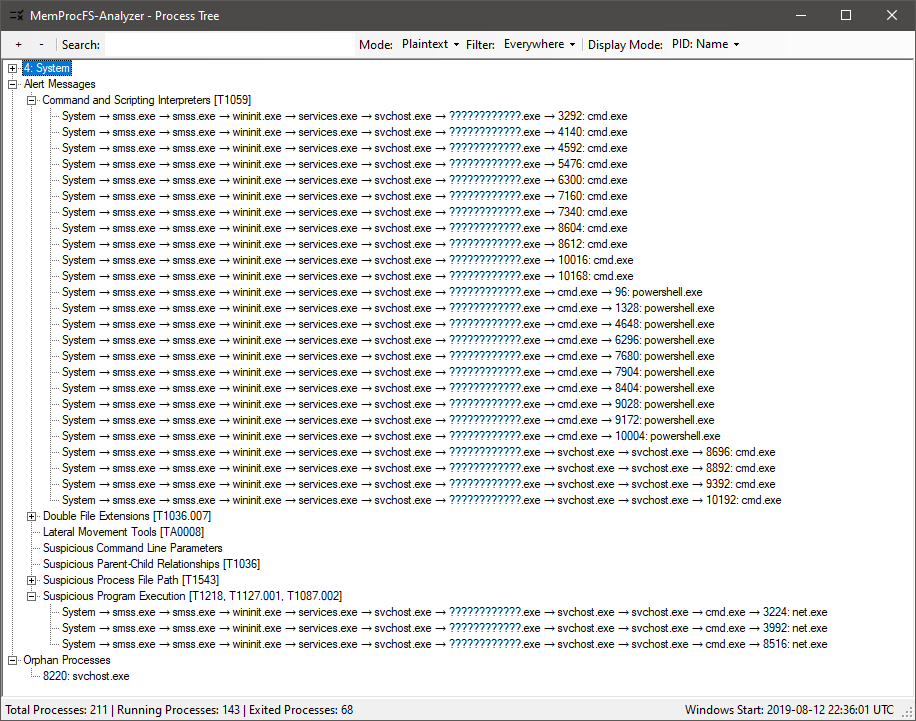
Рис. 12: Дерево процессов: предупреждения с цепочкой вызовов процессов