 kyllr-qwen/fufu-sec
Рамка для нежелательного использования частот

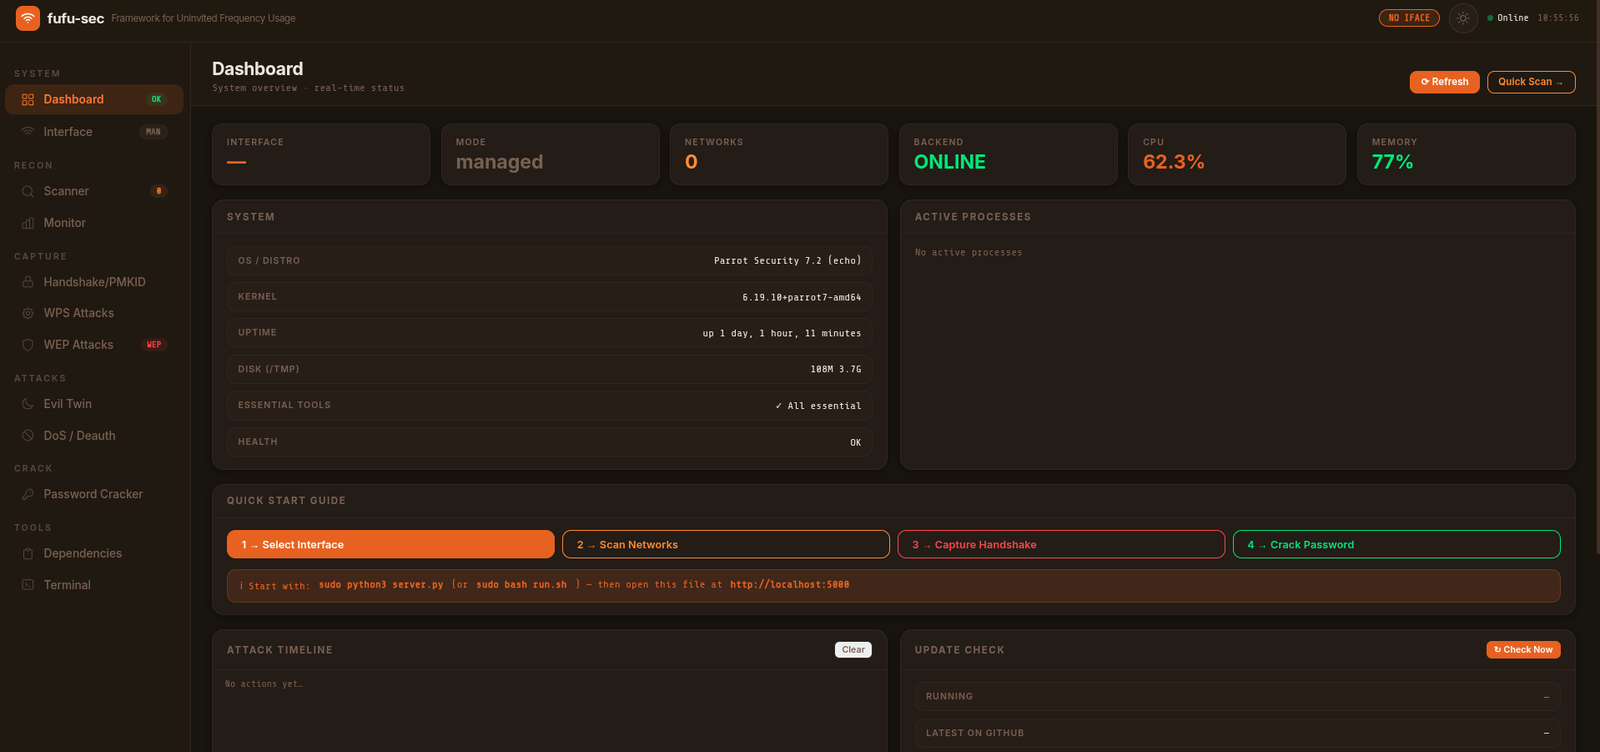
fufu-sec (Framework for Uninvited Frequency Usage) — это фреймворк безопасности WiFi нового поколения для персонального и корпоративного аудита беспроводных сетей. Он покрывает всю поверхность атак сетей 802.11 из единой браузерной панели управления: обнаружение сетей, захват handshake, извлечение PMKID, эксплуатация WPS, мошеннические точки доступа, отказ в обслуживании, взлом WEP и восстановление паролей с ускорением на GPU — всё в одном месте.
Только для авторизованного использования. Тестируйте сети, которыми вы владеете или на аудит которых имеете письменное разрешение.
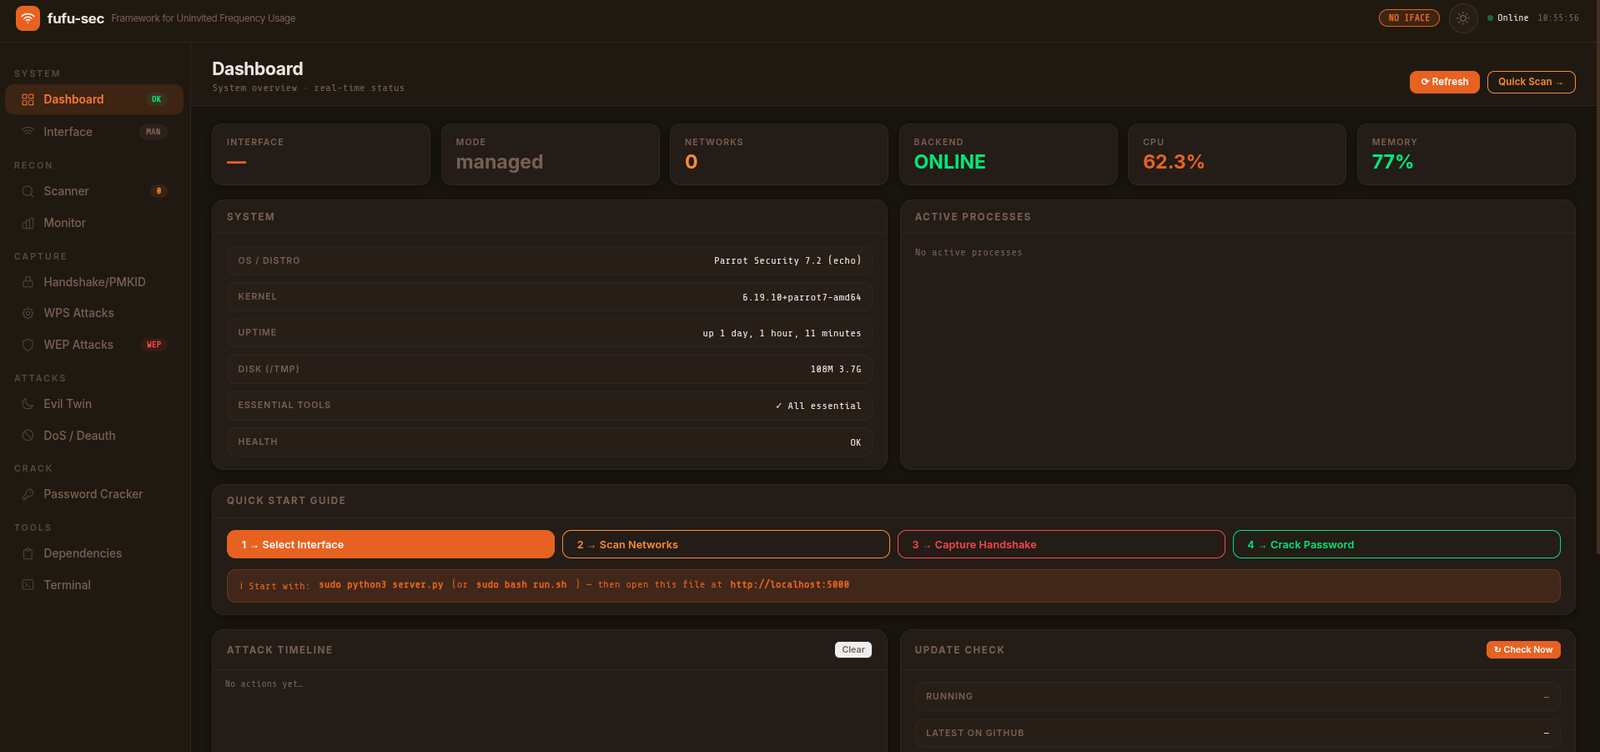
sudo)Протестированные адаптеры: Alfa AWUS036ACH, AWUS036ACS, AWUS1900, TP-Link TL-WN722N v1.
git clone https://github.com/kyllr-qwen/fufu-sec.git
cd fufu-sec
sudo bash install.sh
Установщик обрабатывает все зависимости внутри папки проекта. Чтобы удалить fufu-sec, удалите папку.
cd fufu-sec
sudo .venv/bin/python3 server.py
Откройте dashboard.html в вашем браузере.
# Пользовательский порт или хост
sudo .venv/bin/python3 server.py --port 8080
sudo .venv/bin/python3 server.py --host 0.0.0.0
1. Интерфейс  ->  Включить режим монитора
2. Интерфейс  ->  Тест инъекций
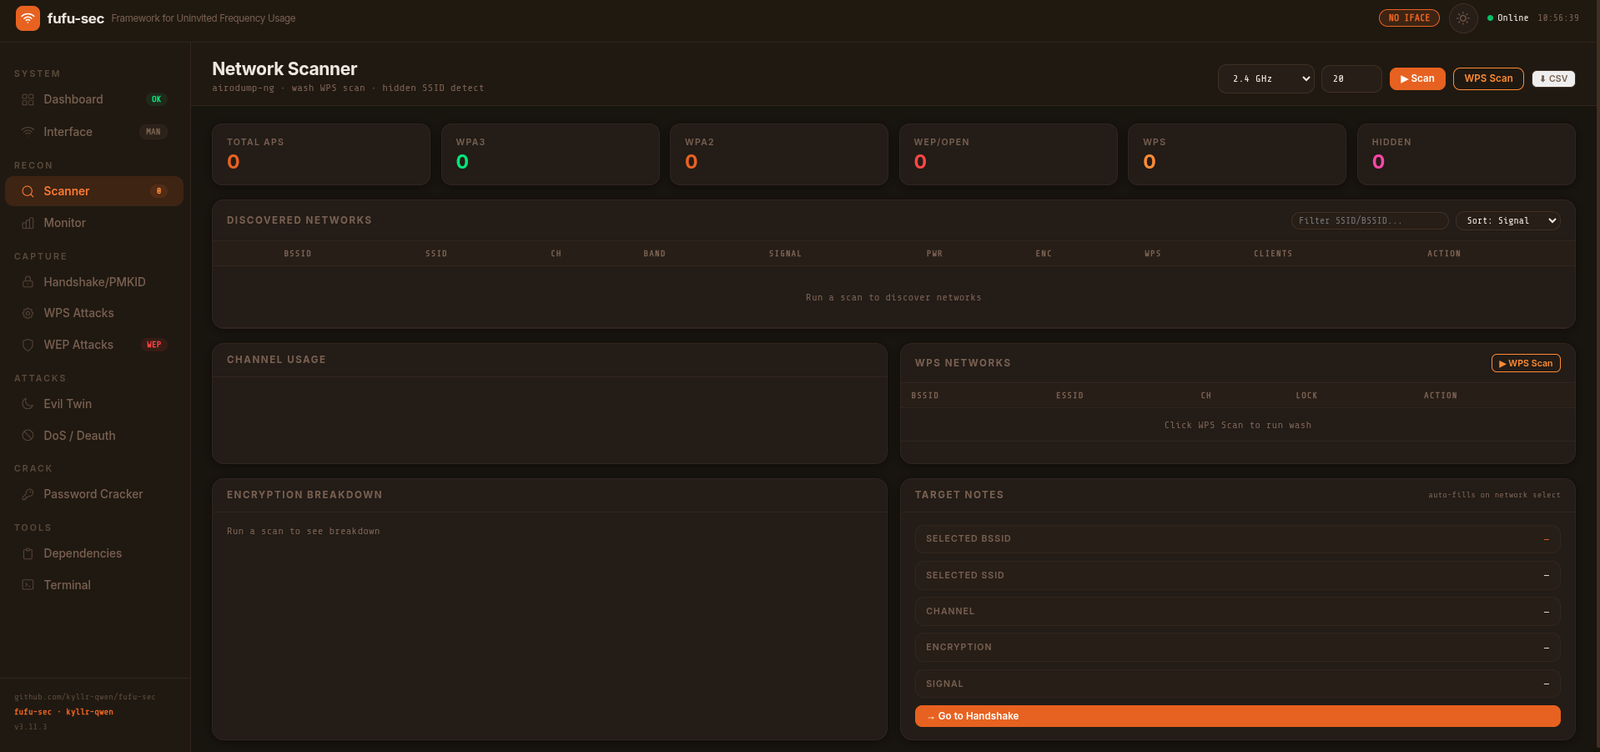
3. Сканер     ->  Начать сканирование  ->  нажмите Use на вашей цели
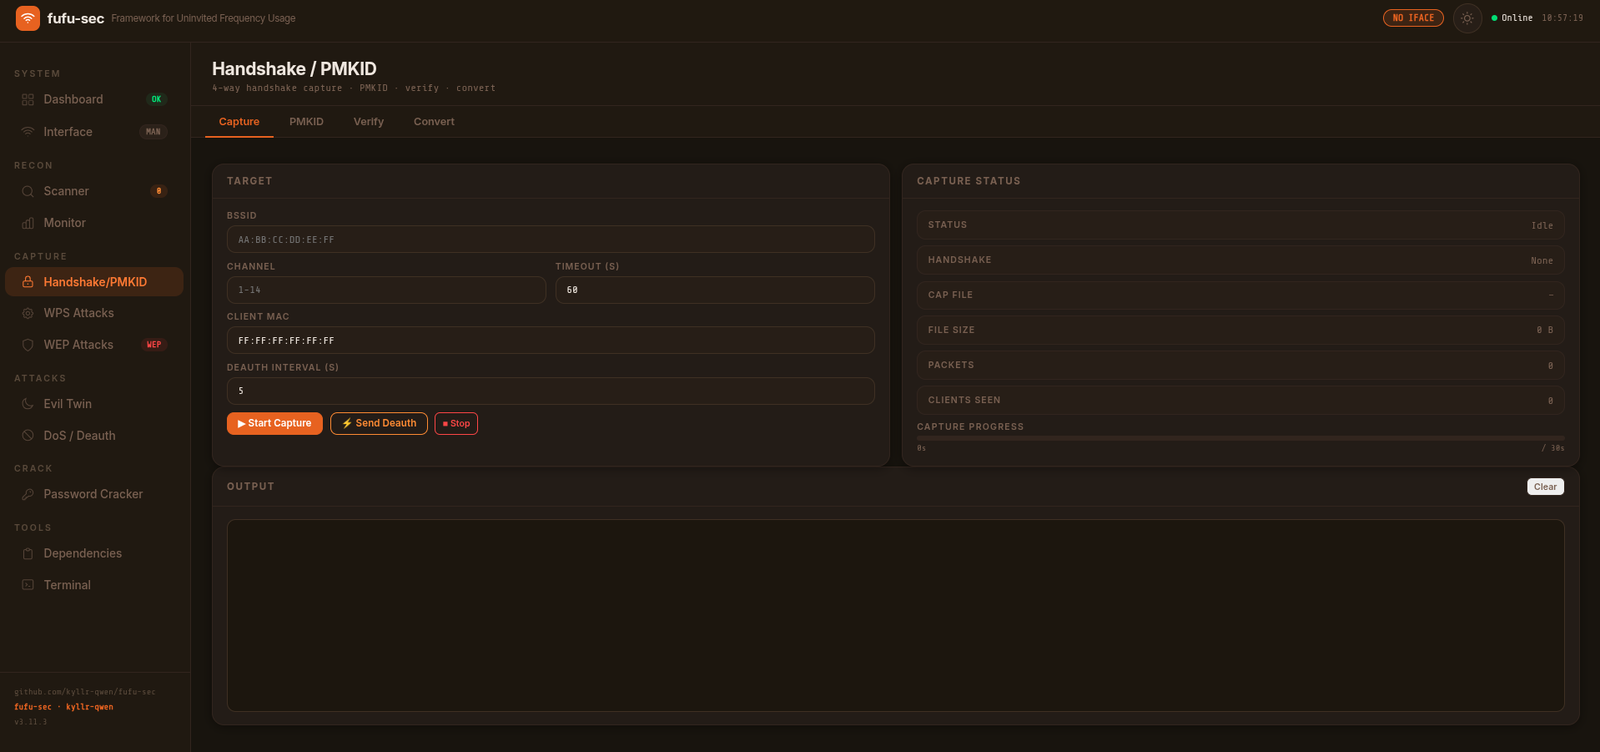
4. Handshake  ->  Начать захват
              ->  Дождаться HANDSHAKE CAPTURED
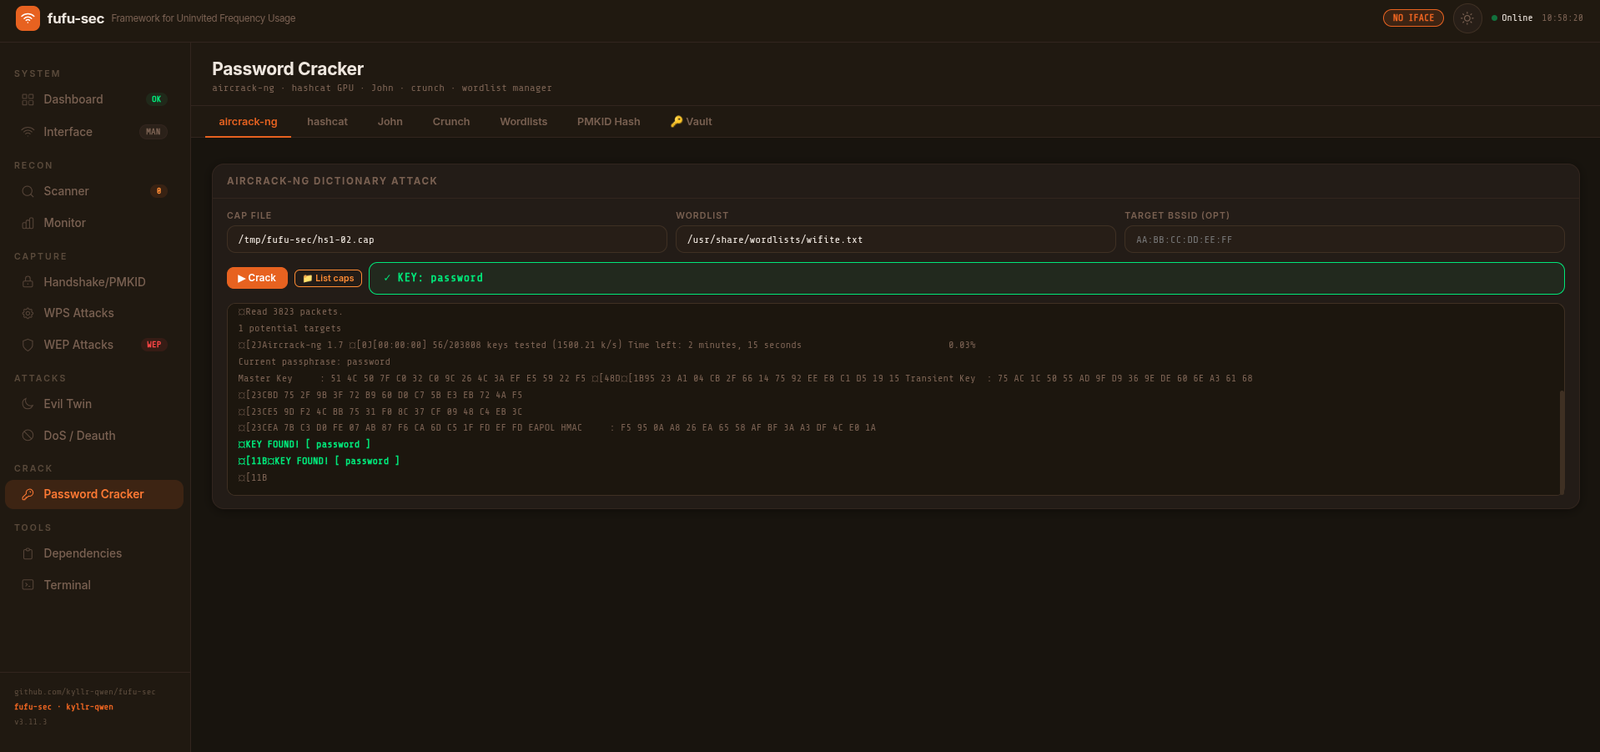
5. Взломщик   ->  вкладка aircrack-ng  ->  Start
           или ->  вкладка hashcat  ->  Convert  ->  Crack (GPU)
1. Интерфейс  ->  Включить режим монитора
2. Handshake  ->  вкладка PMKID  ->  BSSID + Channel  ->  Capture PMKID
3. Handshake  ->  вкладка PMKID  ->  Verify Capture
4. Взломщик   ->  вкладка PMKID Hash  ->  Crack with hashcat
1. Сканер     ->  WPS Scan  ->  найти цель с включённым WPS
2. WPS        ->  выбрать атаку (Reaver / Bully / Pixie Dust)
3. WPS        ->  Start Attack  ->  дождаться PIN или PSK
1. Сканер     ->  сканировать и выбрать целевую точку доступа
2. Evil Twin  ->  настроить SSID, канал, captive portal
3. Evil Twin  ->  Start Attack  ->  отслеживать журнал учётных данных
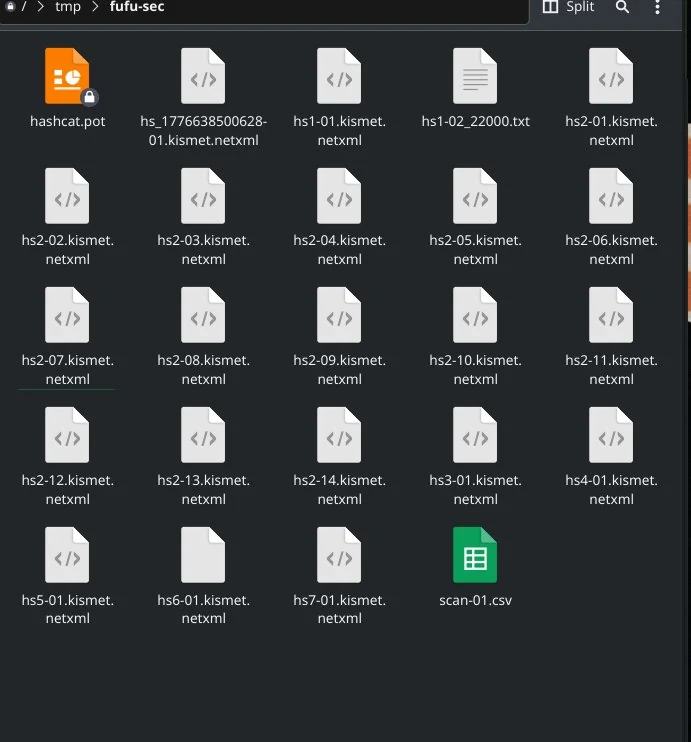
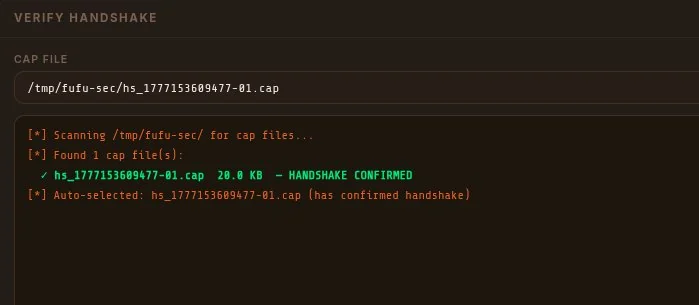
Все файлы захвата сохраняются в /tmp/fufu-sec/. Каждая сессия получает уникальное имя на основе временной метки, поэтому ничего не перезаписывается между запусками. Вкладки WiFi Monitor и Handshake обе отображают все захваченные файлы со статусом handshake, размером и быстрыми действиями.
от kyllr-qwen · fufu-sec v3.11.3
| Модуль | Что делает |
|---|
| Интерфейс | Режим монитора, подмена MAC, управление мощностью TX, тест инъекций, управление каналами |
| Сканер | Живое обнаружение сетей с количеством клиентов, уровнем сигнала, деталями шифрования, WPS-сканирование |
| Захват handshake | Захват 4-стороннего handshake WPA2 с многоуровневым deauth (пакет 12 с, стабилизация 3 с, повтор) |
| Захват PMKID | Извлечение PMKID через hcxdumptool с BPF-фильтрацией, именованные файлы захвата для каждой сети |
| Взломщик паролей | Словарная атака aircrack-ng, GPU-режим hashcat 22000, John the Ripper, генератор словарей crunch |
| Атаки WPS | Reaver, Bully, Pixie Dust, база известных PIN-кодов, NULL PIN |
| Evil Twin | Мошенническая точка доступа с hostapd, DHCP/DNS через dnsmasq, captive portal, живой сбор учётных данных |
| DoS / Deauth | Целевой deauth через aireplay-ng, beacon flood через mdk4, deauth amok, auth DoS, WIDS confusion, Michael TKIP |
| Атаки WEP | ARP replay, fake auth, fragmentation, chop-chop, Caffe Latte, Hirte, авто-взлом besside-ng |
| WiFi-монитор | Живой захват пакетов, отслеживание клиентов, автоматическое обнаружение handshake, файлы захвата нескольких сессий |
| Терминал | Встроенный в браузер командный терминал с полным журналом аудита |
| Зависимости | Живая проверка инструментов со статусом установки всех требуемых и опциональных пакетов |
| Симптом | Решение |
|---|
airodump-ng exited immediately | airmon-ng stop wlan0mon && airmon-ng start wlan0 |
No handshake captured | На точке доступа может быть активен PMF. Попробуйте вкладку PMKID |
hcxdumptool PACKET_STATISTICS failed | airmon-ng check kill, затем повторите |
Conversion failed: missing radiotap | sudo apt install wireshark-common (предоставляет editcap) |
hashcat: all hashes in potfile | Пароль уже взломан, проверьте баннер с ключом |
Password not in wordlist | hashcat -m 22000 -r /usr/share/hashcat/rules/best64.rule hash.txt rockyou.txt |
hashcat: no OpenCL devices | sudo apt install ocl-icd-opencl-dev pocl-opencl-icd |
rockyou.txt not found | sudo gunzip /usr/share/wordlists/rockyou.txt.gz |
