
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
DLL_Injection_On_VLC — DLL-инъекция и CVE-2010-3124 | Kitploit
Инструменты/GitHubGitHub/kobukovui/dll_injection_on_vlc
Анализ уязвимостейЭксплуатацияОбучение и ОбразованиеРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubkobukovui/dll_injection_on_vlc

DLL_Injection_On_VLC

DLL-инъекция и CVE-2010-3124

Репозиторий
1662 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    333
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

DLL-инъекция и CVE-2010-3124


Обзор 🌱

Этот проект исследует тему DLL-инъекции (Dynamic Link Library) и конкретно фокусируется на CVE-2010-3124.

CVE-2010-3124 относится к уязвимости недоверенного пути поиска, обнаруженной в VLC Media Player версии 1.1.3 и ранее.

Вот ключевые моменты, которые помогут вам лучше понять этот проект:

  • Уязвимость: Проблема возникает из-за небезопасного пути поиска, используемого
    VLC Media Player при загрузке динамически подключаемых библиотек (DLL).
  • Сценарий атаки: Злоумышленник помещает вредоносный троянский конь wintab32.dll в
    ту же папку, что и безобидный файл .mp3.
  • Эксплуатация : Когда VLC Media Player пытается загрузить файл .mp3, он случайно
    загружает вредоносную DLL, позволяя злоумышленнику выполнить произвольный код.
  • Воздействие: Успешная эксплуатация может привести к выполнению произвольного кода и потенциально
    позволить злоумышленнику получить контроль над затронутой системой.

Внимание ⚠️ ⚠️ ⚠️

Не стесняйтесь изучать наш код, документацию и любые дополнительные ресурсы в этом
репозитории. Помните, что использовать эти знания нужно ответственно и этично. Удачного хакинга!
🚀🔍🔐

Что такое DLL-инъекция и CVE-2010-3124? 📁

DLL

DLL означает Dynamic Link Library, и DLL-файлы — это модули, содержащие функции и данные, которые могут использоваться другими программами или DLL. DLL-файлы позволяют программам обмениваться общими функциями и уменьшают использование памяти. Они также позволяют программам взаимодействовать с операционной системой Windows и её компонентами.
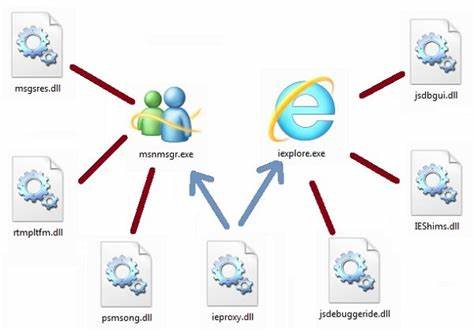
DLLeg

DLL-инъекция

DLL-инъекция — это техника, используемая для выполнения кода в адресном пространстве другого процесса путём принудительной загрузки вредоносной динамически подключаемой библиотеки (DLL). При атаке с помощью DLL-инъекции злоумышленник использует уязвимости целевого процесса для внедрения вредоносных DLL. После успешного внедрения вредоносная DLL может выполнять различные вредоносные действия, такие как кража конфиденциальной информации, изменение поведения приложения или содействие дальнейшим атакам.
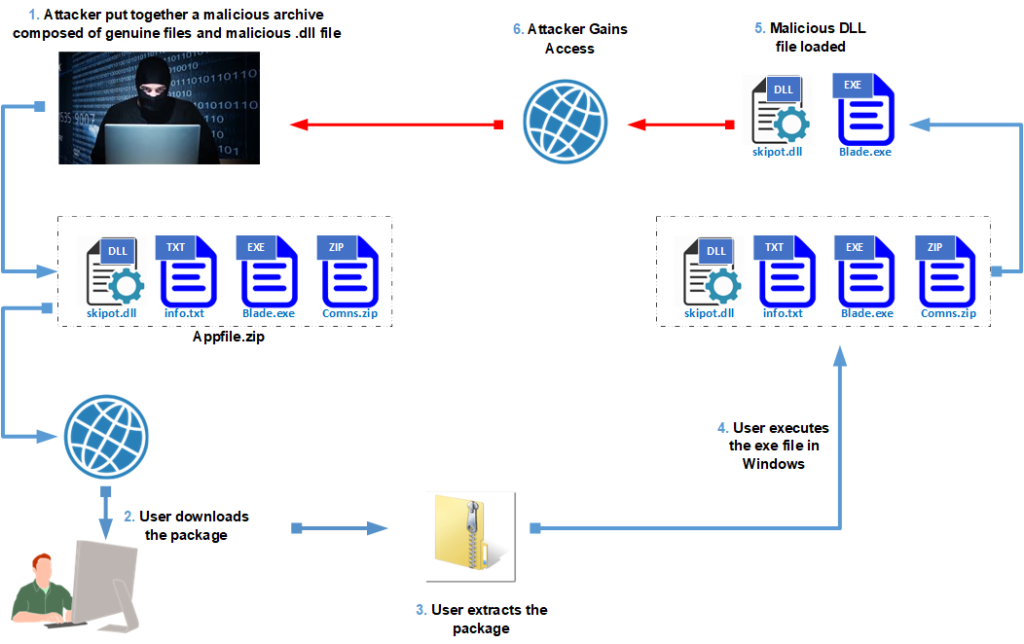
DLLExplanation

CVE-2010-3124

Уязвимость недоверенного пути поиска в bin/winvlc.c в VLC Media Player 1.1.3 и ранее позволяет локальным пользователям, и возможно, удалённым злоумышленникам выполнять произвольный код и проводить атаки перехвата DLL с помощью троянского коня wintab32.dll, который находится в той же папке, что и файл .mp3. Подробнее об этой CVE можно узнать здесь.
VLCeg

Скачать инструмент





