kielvaughn/cve-2021-38603
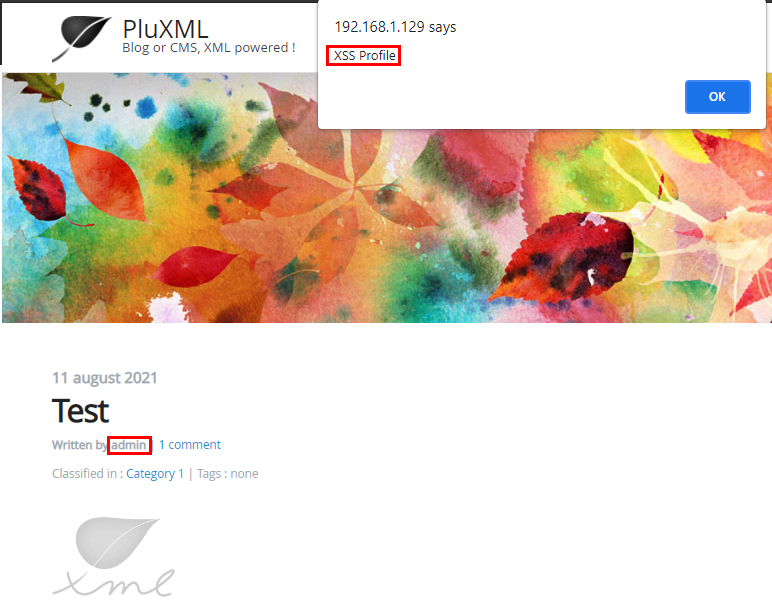
Доказательство концепции для CVE-2021-38603: уязвимость хранимого межсайтового скриптинга (XSS) на странице редактирования профиля PluXML. Демонстрирует внедрение через поле Information, срабатывающее на созданных пользователем страницах.

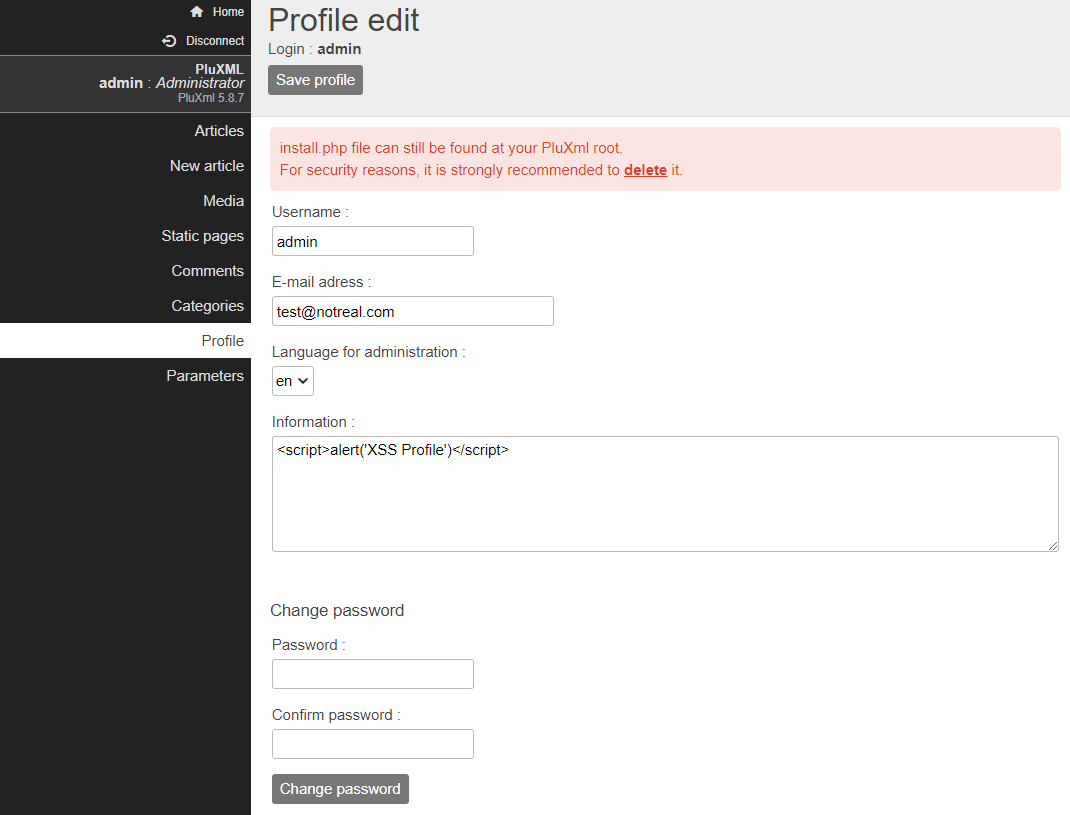
Уязвимость хранимого межсайтового скриптинга присутствует на странице редактирования профиля в поле Информация: для каждого пользователя.
После вставки XSS может быть вызван при посещении любой страницы/статьи, созданной этим пользователем.