
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
redjoust — Быстрый и простой в использовании веб-инструмент для разведки безопасности, выполняет OSINT, анализ и red-teaming как в пассивном, так и в активном режиме. Написан на nodeJS и Electron. | Kitploit
Инструменты/GitHubGitHub/kawaiipantsu/redjoust
OSINT (Разведка открытых источников)РазведкаСбор информацииТестирование на ПроникновениеRed TeamingАнализ DNS
GitHubkawaiipantsu/redjoust

redjoust

Быстрый и простой в использовании веб-инструмент для разведки безопасности, выполняет OSINT, анализ и red-teaming как в пассивном, так и в активном режиме. Написан на nodeJS и Electron.

Репозиторий
309224 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Сайт

ᵔᴥᵔ RedJoust

Twitter Follow GitHub issues GitHub closed issues GitHub license GitHub forks GitHub stars

Быстрый и простой в использовании инструмент веб-приложения для разведки безопасности, выполняет OSINT, анализ и red-teaming в пассивном и активном режимах. Написан на nodeJS и Electron.
RedJoust


Присоединяйтесь к сообществу

Присоединяйтесь к сообществу Kawaiipantsu / THUGS(red) и участвуйте в обсуждении разработки Redjoust или просто заходите к нам поболтать на тему безопасности :) Мы любим играть с безопасностью. Также у нас есть CTF-мероприятия и небольшие обучающие события для новичков.

THUGS(red) Discord: https://discord.gg/Xg2jMdvss9

Начинает обретать форму !! Теперь у меня работает почти вся внутренняя логика, так что я могу начать разрабатывать больше элементов сбора разведданных.

Загляните позже :)

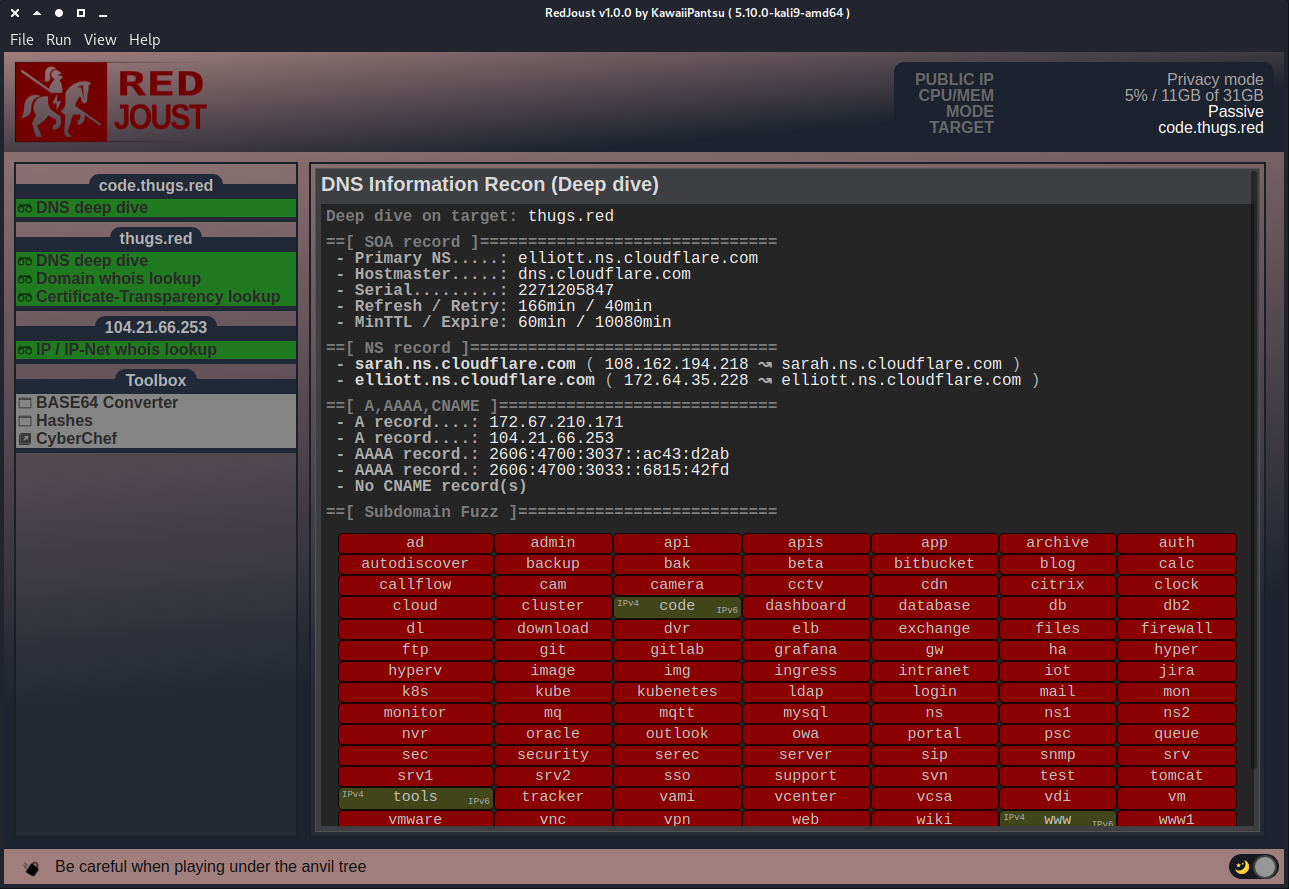
Как это выглядит (к чему я стремлюсь)

Я включил 2 скриншота, буду обновлять их регулярно :)
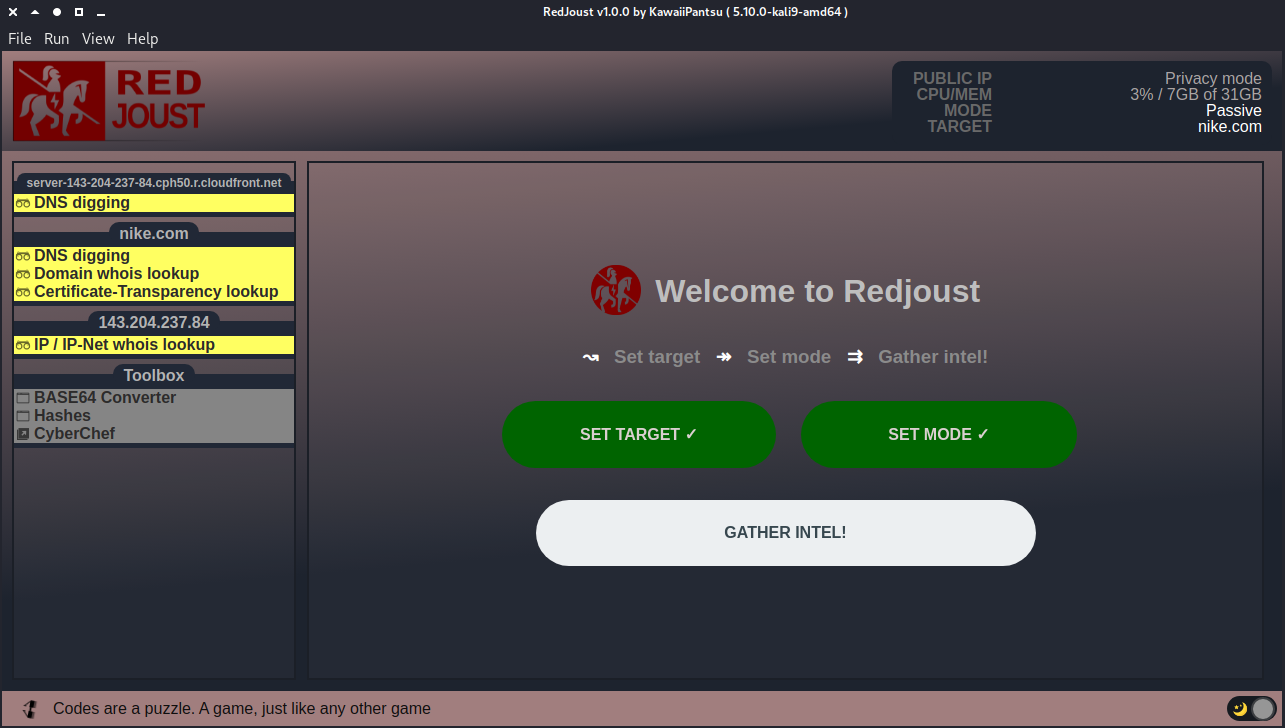
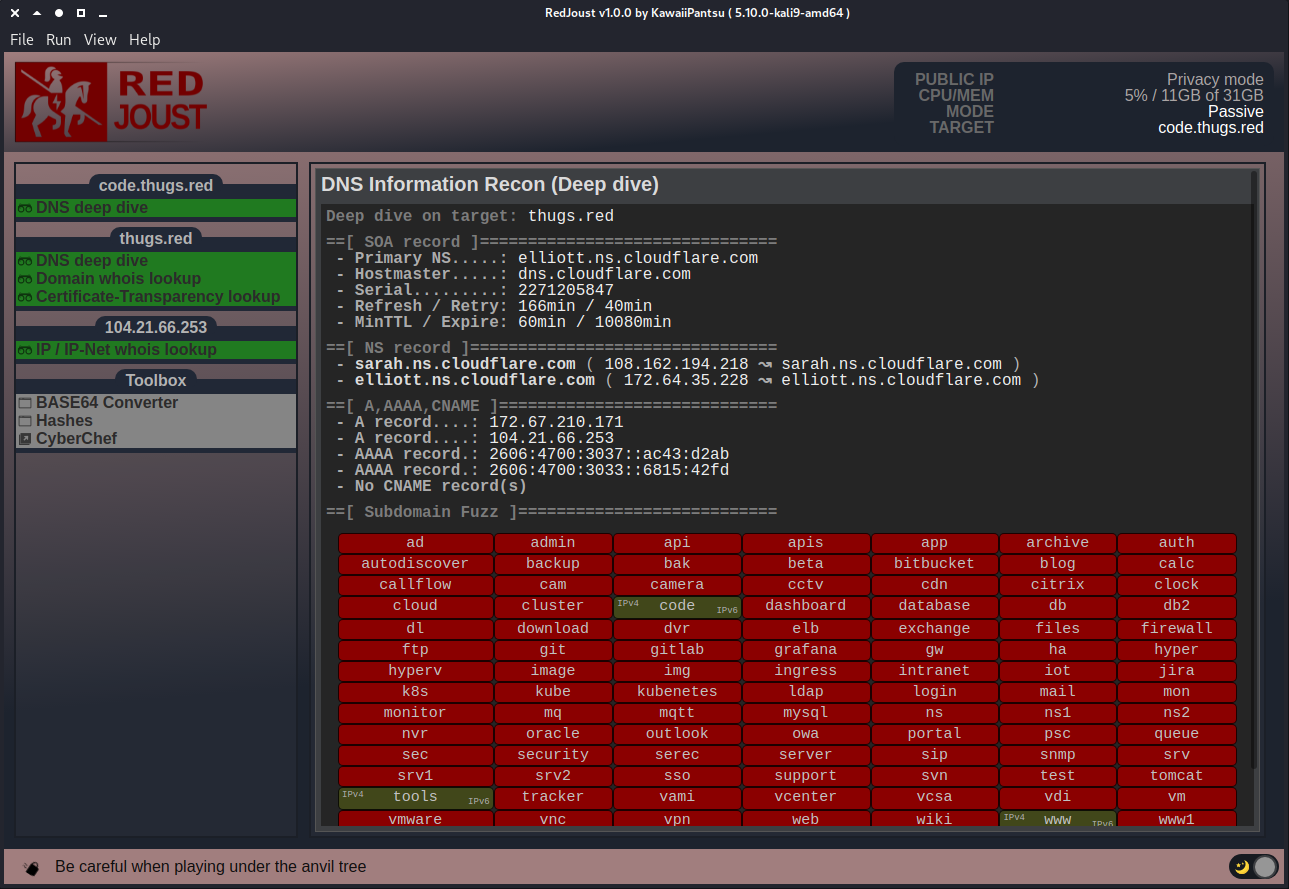
  • Первый — это просто страница по умолчанию главного веб-приложения, где видно, что я установил TARGET и MODE, а затем показаны соответствующие пункты сбора информации, а также цель разбирается и распределяется по другим разделам меню, каждый со своими пунктами сбора информации.
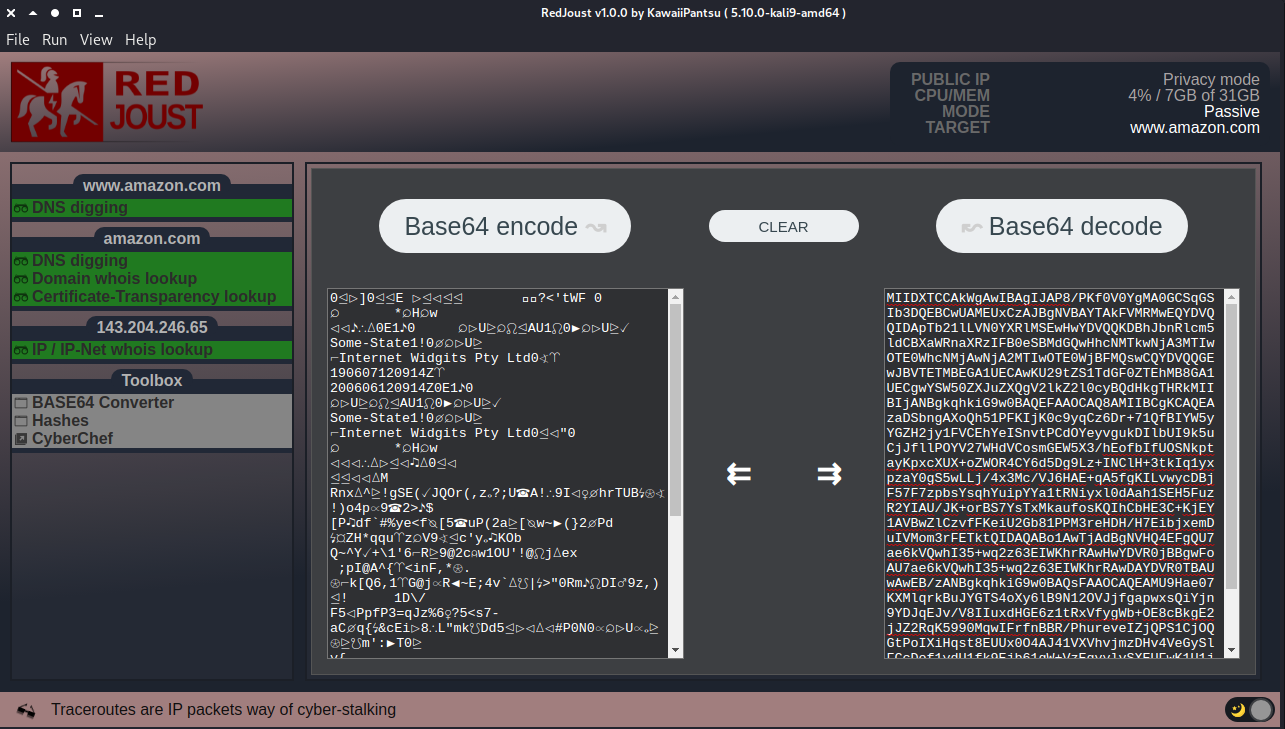
  • Второй — другие случаи, которые я хотел продемонстрировать, например, вид инструмента Base64.

Главный вид

Детальный вид DNS

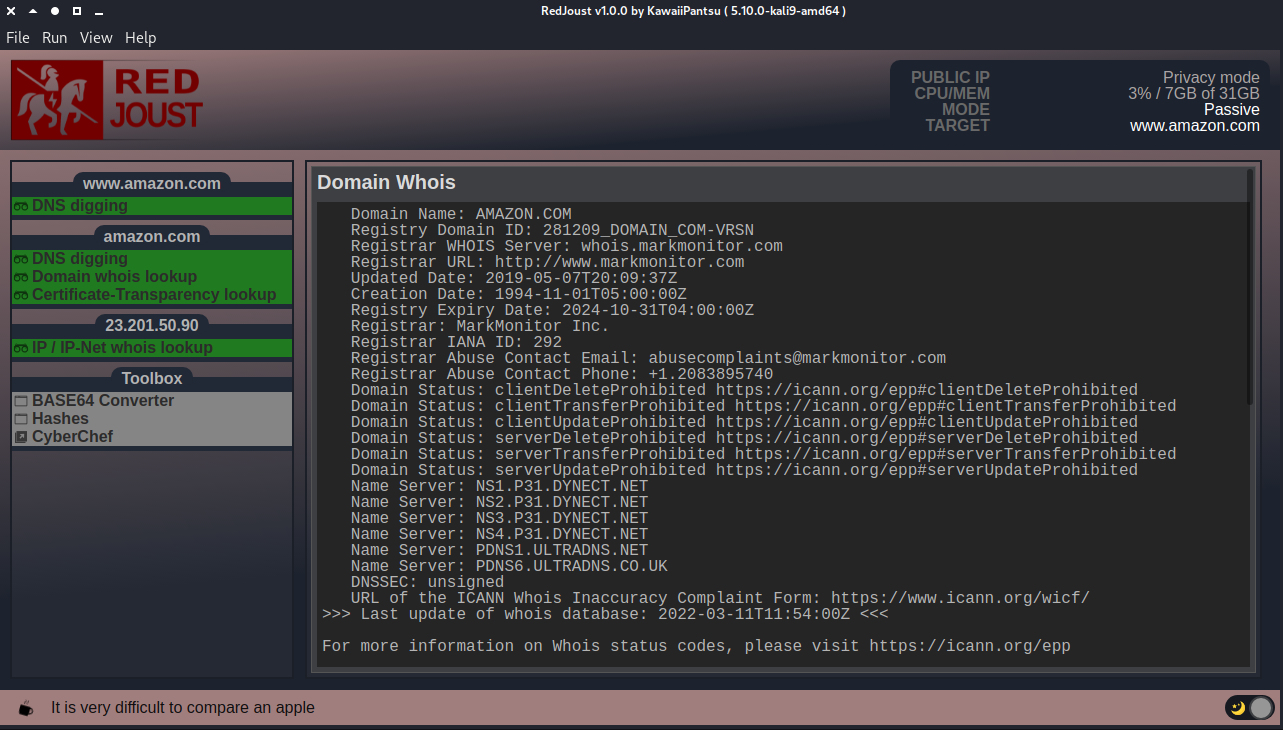
Показ внутреннего whois клиента

Вид инструмента Base64

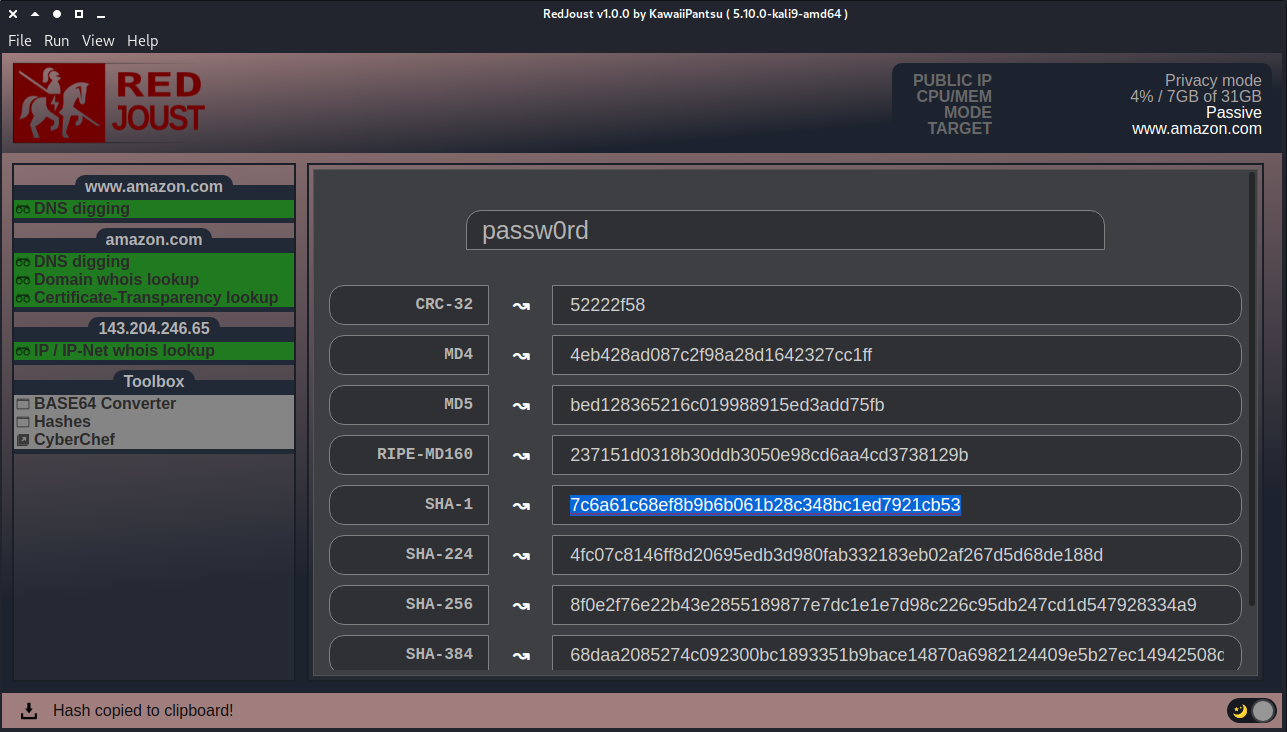
Вид инструмента Hashes

Статус выполненных задач

Скачать инструмент