 karim852/kumo-domain-recon-tool
Фреймворк для OSINT и разведки безопасности в домене, запускающий 26 параллельных модулей для DNS, портов, поддоменов, утекших учётных данных, открытых конечных точек, CVE и фингерпринтинга технологий.




Один домен. Одна команда. Всё сразу.
Kumo — это фреймворк для OSINT и security-разведки по домену. Укажите домен — и получите всё в реальном времени с помощью 26 параллельных модулей: DNS, открытые порты, утёкшие учётные данные, заражения infostealer, уязвимые эндпоинты, поддомены, CVE, семейства вредоносного ПО и многое другое.```bash pip install requests flask
python3 kumo.py target.com # full CLI scan python3 kumo.py target.com --fast # fast mode (skips slow modules) python3 kumo.py --web # web UI → http://localhost:8888
---
## Скриншоты
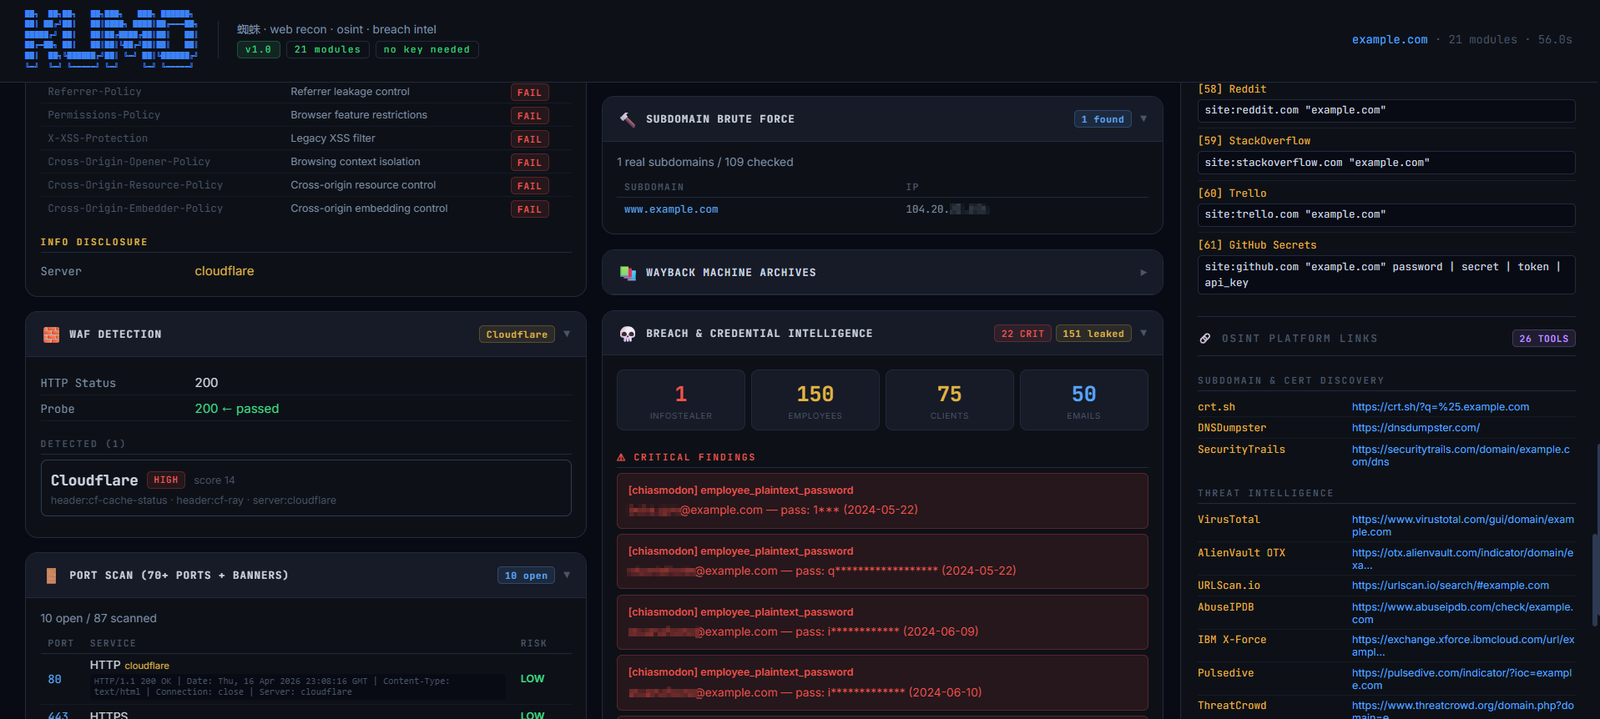
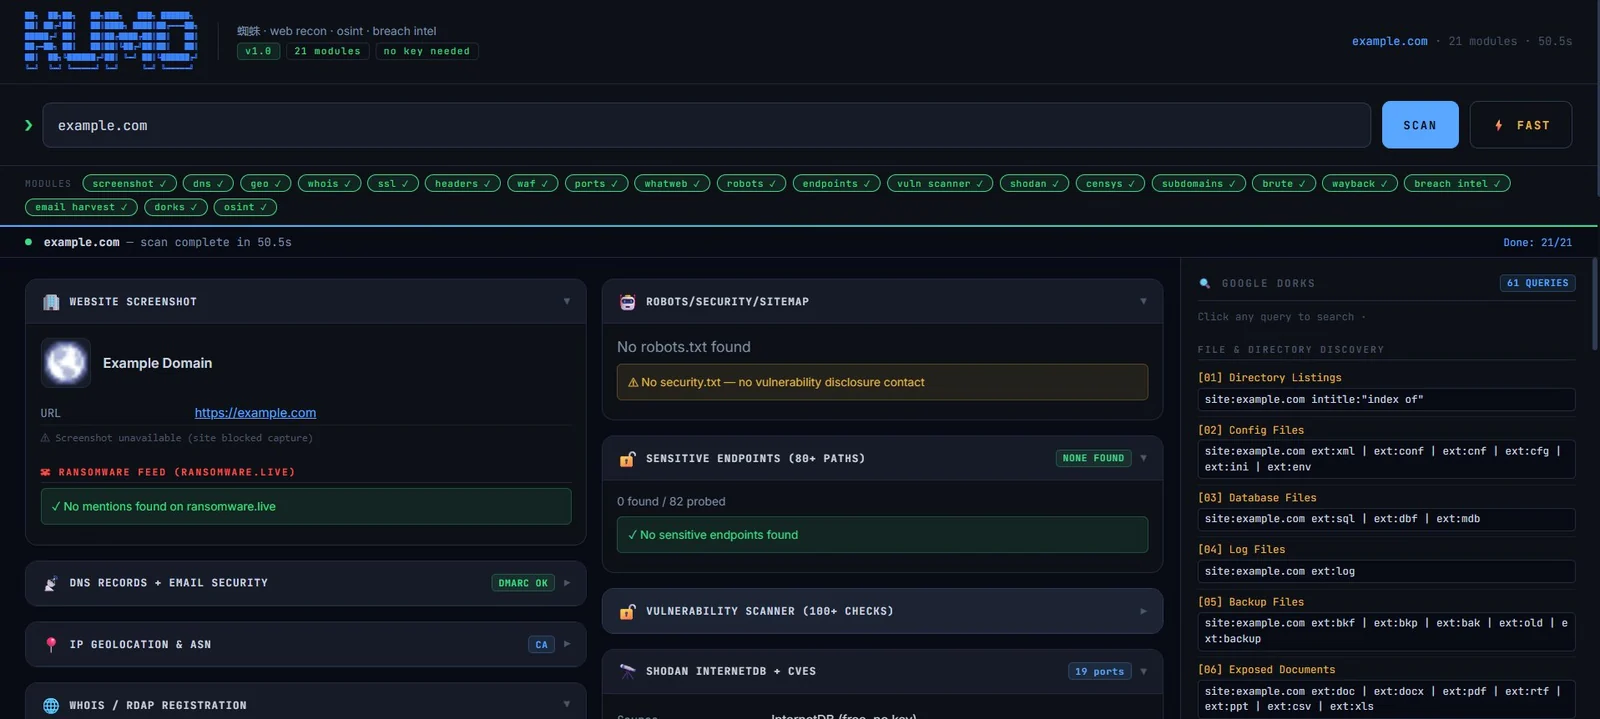
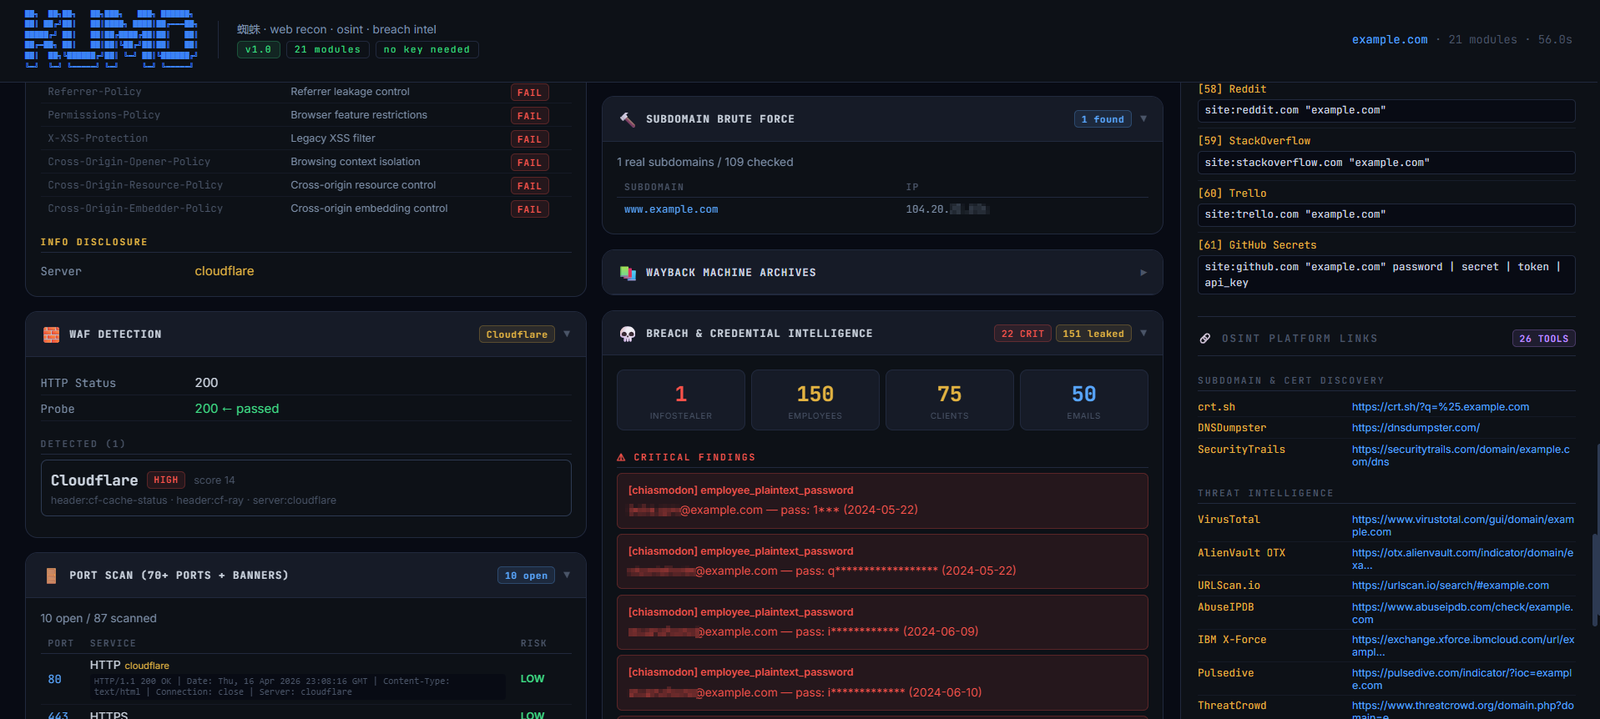
**Веб-интерфейс** — 26 модулей, работающих в режиме реального времени, результаты справа, панель Google Dorks сбоку:
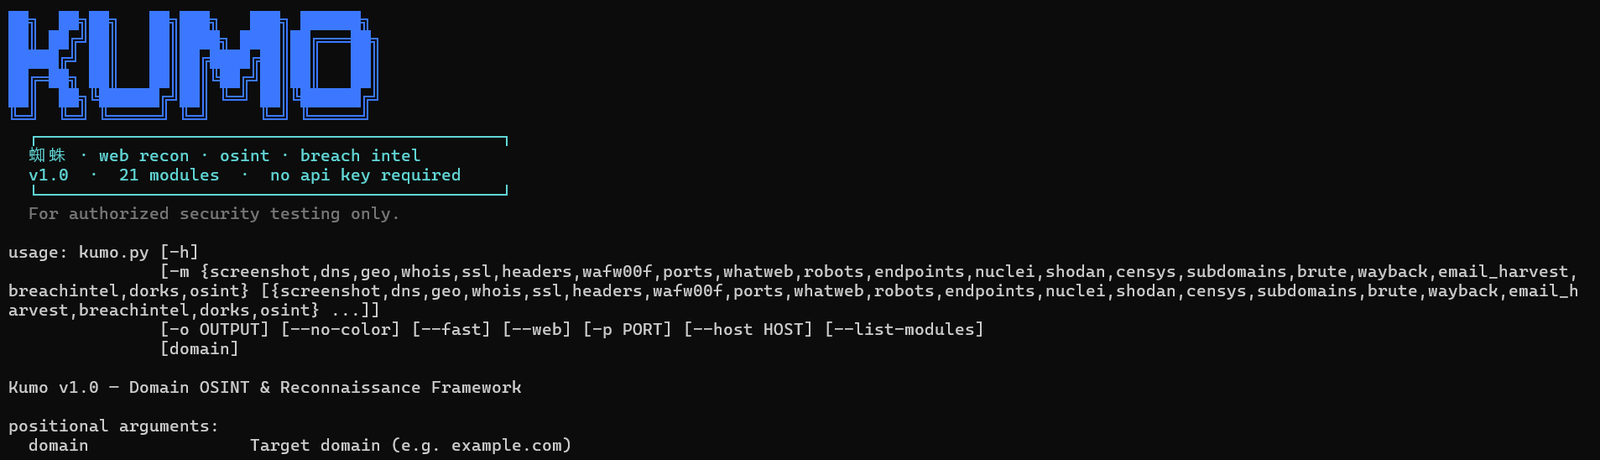
**CLI** — баннер KUMO при запуске:
---
## Модули
---
### 🖼️ Скриншот — Обзор сайта
Делает живой скриншот цели и проверяет его по базе **ransomware.live**. Извлекает заголовок страницы, мета-описание, favicon, отпечаток CMS и проверяет, фигурирует ли домен в утечках какой-либо группировки программ-вымогателей.```
URL https://corp.com
Title Corp — Enterprise Solutions
CMS WordPress 6.4
Favicon ✓ found
☠ RANSOMWARE FEED
✓ No mentions found on ransomware.live
Полное перечисление DNS с оценкой безопасности защиты электронной почты. Обнаруживает отсутствие DMARC, слабые политики SPF, отсутствие DKIM и открытые передачи зон.``` A 203.0.113.10 MX mail.corp.com (priority 10) NS ns1.corp.com · ns2.corp.com TXT v=spf1 include:_spf.google.com ~all
EMAIL SECURITY DMARC ✗ Missing — anyone can spoof @corp.com SPF ⚠ Soft fail (~all) — not enforced DKIM ✗ No selector found
---

### 📍 Геолокация — IP + ASN

Разрешает домен в IPv4/IPv6, определяет геолокацию каждого IP и извлекает данные ASN, ISP и организации.```
  IP         203.0.113.10
  Country    🇺🇸 United States
  City       Ashburn, Virginia
  ASN        AS14618 — Amazon.com Inc.
  ISP        Amazon Web Services
Полная запись регистратора, включая дату создания, дату истечения, информацию о регистранте и серверы имён. Обнаруживает домены с приближающимся сроком действия и регистрации со скрытыми данными.``` Registrar GoDaddy LLC Created 2010-03-14 Expires 2026-03-14 ← 337 days left Updated 2024-11-01 Status clientTransferProhibited Name servers ns1.corp.com · ns2.corp.com
---

### 🔒 SSL/TLS — Анализ сертификатов

Проверяет всю цепочку сертификатов — издателя, срок действия, Subject Alternative Names, набор шифров и версию протокола. Помечает просроченные, самоподписанные или неправильно настроенные сертификаты.```
  Subject     corp.com
  Issuer      Let's Encrypt — R11
  Valid from  2025-01-10
  Expires     2025-04-10  ← 89 days left
  SANs        corp.com · www.corp.com · api.corp.com · mail.corp.com
  Protocol    TLSv1.3  ✓
  Cipher      TLS_AES_256_GCM_SHA384  ✓
Проверяет каждый значимый для безопасности заголовок ответа и оценивает конфигурацию. Отмечает отсутствующие заголовки, которые оставляют сайт уязвимым для XSS, кликджекинга, MIME-сниффинга и раскрытия информации.``` Grade C
✗ Content-Security-Policy missing — XSS risk ✗ X-Frame-Options missing — clickjacking risk ✓ X-Content-Type-Options nosniff ✗ Strict-Transport-Security missing — HSTS not enforced ✗ Permissions-Policy missing ✓ Referrer-Policy no-referrer-when-downgrade ℹ Server nginx/1.24.0 ← version exposed ℹ X-Powered-By PHP/8.1.2 ← stack disclosed
---

### 🧱 Обнаружение WAF

Определяет WAF или CDN, стоящие перед целевым сервером, используя более 40 сигнатур — заголовки, cookie, баннеры сервера и ответы на активные пробы. Если ничего не обнаружено, об этом сообщается явно.```
  Source   Python fingerprinter (40+ signatures)

  ✓ Probably no WAF/CDN detected
  Based on header, cookie and active probe analysis.
  Note: absence of WAF signatures does not guarantee no protection.
Или при обнаружении:``` [HIGH] Cloudflare cf-ray header · __cfduid cookie · CF-Cache-Status
[LOW] Akamai X-Check-Cacheable header
---

### 🚪 Сканирование портов — 70+ портов + баннеры

Сканирует 70+ распространённых портов и получает баннеры служб для каждого открытого. Обогащается данными из Shodan и Censys, когда они доступны.```
  PORT     STATE    SERVICE     BANNER
  22/tcp   open     SSH         OpenSSH 8.9p1 Ubuntu
  80/tcp   open     HTTP        nginx/1.24.0
  443/tcp  open     HTTPS       nginx/1.24.0
  3306/tcp open     MySQL       5.7.42-log ← exposed to internet
  6379/tcp open     Redis       PONG       ← no auth required
  8080/tcp open     HTTP        Apache Tomcat/9.0.80
Определяет полный технологический стек — CMS, фреймворки, JavaScript-библиотеки, аналитику, CDN, сервер и многое другое. Выполняет более 80 проверок сигнатур, не отправляя ни одного интрузивного запроса.``` CMS WordPress 6.4.3 Server nginx 1.24.0 PHP 8.1.2 Framework jQuery 3.6.0 Analytics Google Analytics · Hotjar CDN Cloudflare Fonts Google Fonts SSL Let's Encrypt
---

### 🤖 Robots / Безопасность — Правила сканирования + раскрытие информации

Анализирует `robots.txt` на наличие запрещённых и разрешённых путей, выделяет чувствительные из них и проверяет наличие контакта для раскрытия уязвимостей в `security.txt`. Также обнаруживает карты сайта.```
  ✓ robots.txt found (23 rules)

  ⚠ SENSITIVE DISALLOWED PATHS
  /admin/
  /wp-admin/
  /config/
  /backup/
  /.git/

  ✓ ALLOWED PATHS
  /api/public/
  /sitemap.xml
  /Darklord

  ✗ No security.txt — no vulnerability disclosure contact
Проверяет 80+ путей, которые часто остаются открытыми: панели администратора, файлы резервных копий, конфигурационные файлы, отладочные интерфейсы, документация API, системы контроля версий и инфраструктурные файлы. Каждое обнаружение классифицируется по уровню критичности. Ответ 403 Forbidden всё равно подтверждает существование пути и автоматически понижается на один уровень критичности.```
12 found / 80 probed CRITICAL: 2 HIGH: 4 MEDIUM: 5 LOW: 1
CRITICAL /.env 200 ← credentials exposed CRITICAL /WEB-INF/web.xml 200 ← Java config leak HIGH /wp-admin/ 200 HIGH /phpmyadmin/ 200 HIGH /docker-compose.yml 200 HIGH /.git/HEAD 200 MEDIUM /api/swagger.json 200 MEDIUM /actuator/env 200 MEDIUM /.git/config [403] 403 ← exists, access denied LOW /.htaccess [403] 403
---

### 🔓 Сканер уязвимостей — 150+ встроенных проверок

Чистый Python, без внешних инструментов. 150+ проверок на основе HTTP, вдохновлённых реальными шаблонами Nuclei — охватывающих известные CVE, уязвимости CMS, открытые админ-панели, эндпоинты метаданных облачных сервисов, панели CI/CD, ошибки конфигурации CORS и многое другое. Каждая проверка **устойчива к catch-all / WAF**: сначала создаётся базовый отпечаток, поэтому стандартная страница 403/404, которую хост возвращает для любого пути, никогда не будет зарегистрирована как находка. Проверки сырых файлов (`.git`, `.env`, резервные копии) требуют *фактического* содержимого файла, а ответы 403 понижаются в статусе — никогда не сообщаются как «открытые».```
  CRITICAL: 2   HIGH: 5   MEDIUM: 7

  CRITICAL  Log4Shell RCE (CVE-2021-44228)          200 — Confirmed
  CRITICAL  Laravel .env Exposed                    200 — Plaintext secrets
  HIGH      Git Repository Accessible               200
  HIGH      phpMyAdmin Public Access                200
  HIGH      Jenkins Dashboard (Unauthenticated)     200
  HIGH      AWS Keys in HTTP Response               200
  MEDIUM    Spring Boot Actuator /env               200
  MEDIUM    Grafana Default Credentials             200
Проверки включают: Log4Shell · Spring4Shell · Drupalgeddon2 · Confluence OGNL · Oracle WebLogic · 15 CVE в плагинах WordPress · Неправильная конфигурация CORS · Инъекция заголовка Host · Кликджекинг и многие другие.
Обнаружение недавних CVE (2024–2026) — выделенный набор шаблонов только для обнаружения определяет подверженность/версию для новейших активно эксплуатируемых CVE (без эксплуатации, только корреляция):``` RECENT CVE cPanel / WHM Login Panel Exposed CVE-2026-41940 RECENT CVE Next.js Middleware Auth Bypass CVE-2025-29927 RECENT CVE SharePoint "ToolShell" RCE CVE-2025-53770 RECENT CVE SAP NetWeaver Visual Composer CVE-2025-31324 RECENT CVE Ivanti EPMM / Connect Secure CVE-2025-4427 RECENT CVE CrushFTP Auth Bypass CVE-2025-31161 ... 15 more (Fortinet · Palo Alto · Oracle EBS · Craft CMS · Vite · Langflow · Wazuh)
---

### 🔌 Фаззер API-эндпоинтов

Умное обнаружение API. Сначала проверяет случайную базовую точку для выявления серверов с catch-all поведением, подтверждает, что базовый путь API действительно существует, прежде чем начать фаззинг, затем обнаруживает живые эндпоинты и проверяет **интроспекцию GraphQL**. Каждое попадание показывает свой HTTP-статус и **размер ответа в байтах**.```
  Base found   /api/v1
  GraphQL      /graphql — introspection enabled   [200]  1.2 KB

  API ENDPOINTS
  HIGH      /api/v1/users            200   8.9 KB
  HIGH      /api/v1/admin            401   512 B
  MEDIUM    /api/v1/config           200   2.1 KB
  MEDIUM    /api/swagger.json        200   14 KB
Извлекает и сканирует JavaScript первой стороны на наличие жёстко закодированных секретов — API-ключей, токенов, облачных учётных данных и приватных ключей — с выводом в открытом виде и точной строкой источника для каждого найденного совпадения.``` ⚠ Secrets Detected (clear text)
CRITICAL AWS Access Key AKIA................ app.min.js HIGH Google API Key AIza................ main.js HIGH Stripe Live Key sk_live_............. checkout.js MEDIUM JWT Token eyJhbGciOiJ......... auth.js
---

### 🧠 Content Intelligence — извлечение из JS/HTML

Собирает HTML главной страницы, встроенные скрипты и каждый JS-файл первой стороны, затем извлекает **ценные** сигналы — не только секреты. Конечные точки, внутренние/внешние URL, маршруты API, **URI подключения к базам данных**, облачные хранилища (S3 / GCS / Azure / Firebase), адреса электронной почты, внутренние хосты, JWT, приватные ключи, source maps и рискованные комментарии в коде. Статические ресурсы (`.css`, `.js`, изображения, шрифты) и домены документации (MDN, W3C) отфильтровываются; внешние URL сворачиваются до уникальных сторонних хостов.```
  166 items extracted   ·   14 JS files   ·   3 inline

  🗄️ DATABASE URIS
     mongodb+srv://svc:****@cluster0.abcd.mongodb.net/prod
  ☁️ CLOUD STORAGE
     [AWS S3]  assets-prod.s3.amazonaws.com
  🔌 API ENDPOINTS (12)
     /api/v1/users   ·   /api/internal/config   ·   /graphql
  🔐 SENSITIVE INFO (21)
     [Credential-like assignment]  api_key = 7f3c9a12de...
     [JWT token]                   eyJhbGciOiJIUzI1NiIs...
     [Risky code comment]          // TODO: remove hardcoded admin creds
  🌐 EXTERNAL SOURCES (19 unique hosts)
     cdn.thirdparty.com · api.stripe.com · fonts.googleapis.com ...
Извлекает favicon (сначала объявленный в HTML, затем распространённые пути параллельно — с ограничениями, чтобы никогда не зависать), вычисляет MMH3-хеш, используемый Shodan/Censys, и сопоставляет известные хеши с технологиями. Удобно для фингерпринтинга стека и перехода к другим хостам с тем же favicon.``` Favicon https://corp.com/favicon.ico (33.2 KB) MMH3 hash -1319625119 Shodan http.favicon.hash:-1319625119 Match GitLab
---

### ☁️ Облачные хранилища (Buckets)

Перечисляет вероятные имена **AWS S3 / GCP / Azure** бакетов, производные от домена, и проверяет их на публичную доступность. Сообщается только о подтверждённом **HTTP 200 (публично читаемый)** — ненадёжные ответы 403 никогда не отмечаются как находки.```
  Checked   42 candidate buckets

  PUBLIC   corp-backups.s3.amazonaws.com          200  ← readable
  PUBLIC   corp-assets.storage.googleapis.com     200
Запрашивает Shodan InternetDB (бесплатно, без ключа) для получения открытых портов, CPE, имён хостов и CVE. Каждая CVE обогащается оценкой CVSS, уровнем критичности, флагом KEV и описанием через бесплатный API CVEDB от Shodan.``` Source InternetDB (free, no key) Ports 22, 80, 443, 3306, 6379, 8080 CVEs 4
CVE-2021-44228 CVSS 10.0 CRITICAL [KEV] EPSS 0.9741 Remote code execution via JNDI lookup in Log4j 2.x
CVE-2022-26134 CVSS 9.8 CRITICAL [KEV] EPSS 0.9689 Confluence Server OGNL injection — unauthenticated RCE
CVE-2021-26084 CVSS 9.8 CRITICAL [KEV] Confluence Server pre-auth remote code execution
### 🔬 Censys — Хосты + сертификаты

Извлекает данные о хостах и информацию о сертификатах из Censys. Обогащается с помощью опционального API-ключа для получения полных результатов.```
  IPs      203.0.113.10 · 203.0.113.11
  Certs    14 certificates found in CT logs

  CERT     corp.com  (valid)      → Let's Encrypt  exp. 2025-04-10
  CERT     dev.corp.com  (valid)  → Let's Encrypt  exp. 2025-03-22
  CERT     old.corp.com  (expired)→ DigiCert       exp. 2022-08-01 ⚠
Одновременно опрашивает crt.sh, HackerTarget, RapidDNS и AlienVault OTX, сопоставляет с журналами Certificate Transparency, разрешает каждый результат, проверяет, активен ли он, и помечает всё, что выглядит конфиденциальным.``` Total found 52 Alive 34 ⚠ Sensitive 8
SUBDOMAIN IP FLAG admin.corp.com 203.0.113.10 ⚠ SENSITIVE dev.corp.com 203.0.113.24 ⚠ SENSITIVE staging.corp.com 203.0.113.31 ⚠ SENSITIVE intranet.corp.com 203.0.113.45 ⚠ SENSITIVE vpn.corp.com 203.0.113.88 ⚠ SENSITIVE api.corp.com 203.0.113.55 mail.corp.com 203.0.113.12 shop.corp.com 203.0.113.78 cdn.corp.com 203.0.113.92 ...
---

### 🔨 Перебор поддоменов

Проверяет тысячи распространённых имён поддоменов через DNS с обнаружением wildcard — автоматически исключает ложные срабатывания. Находит поддомены, которые пассивные источники полностью пропускают.```
  Wordlist     5000 names
  Threads      50
  Wildcard     ✓ detected and filtered

  NEW (not in passive)
  backup.corp.com         203.0.113.101   ⚠ SENSITIVE
  jenkins.corp.com        203.0.113.102   ⚠ SENSITIVE
  vault.corp.com          203.0.113.103   ⚠ SENSITIVE
Запрашивает Wayback Machine для поиска архивных снимков цели — извлекая старые эндпоинты, забытые страницы входа, открытые конфигурационные файлы и пути, которые больше не существуют на живом сайте, но раскрывают историю поверхности атаки.``` Snapshots 2,847 Date range 2011-03-14 → 2025-01-09
INTERESTING ARCHIVED PATHS /admin/old-login.php (2019-08-22) /config/database.yml (2021-03-10) /api/v1/debug/ (2022-06-18) /backup/db_export_2020.sql (2020-11-05) ← backup exposed /.env.backup (2023-01-14) ← secrets
---

### 💀 Разведка утечек и учётных данных — 5 источников

Агрегирует данные из **5 бесплатных источников** и выполняет автоматическую проверку каждого email на наличие стилеров в базе данных Hudson Rock — показывая, какие машины сотрудников были заражены, какое вредоносное ПО работало, какие пароли были украдены и какие сервисы скомпрометированы.```
  ┌────────────────┬──────────────┬──────────────┬─────────────┐
  │     8024       │      12      │     183      │      6      │
  │  INFOSTEALER   │  EMPLOYEES   │   CLIENTS    │   EMAILS    │
  └────────────────┴──────────────┴──────────────┴─────────────┘

⚠ CRITICAL FINDINGS
  [hudsonrock] employees_infected_infostealer
               3 employee machines infected — last: 2025-03-14
  [hudsonrock] stealer_family_identified
               Primary malware: RedLine (3100 infections)
  [chiasmodon] employee_plaintext_password
               [email protected] — pass: S3cr*** (2024-08-11)
  [proxynova]  comb_credentials_found
               183 unique emails with plaintext passwords

HUDSON ROCK CAVALIER
  Employees 3 · Clients 8017 · 3rd Parties 21 · Records 8041
  Malware: RedLine: 3100 · Lumma: 1540 · Raccoon: 892 · StealC: 401
  Last employee hit: 2025-03-14

CHIASMODON (pages 1+2)
  EMAIL                PASSWORD     DATE
  [email protected]        S3c•••••    2024-08-11
  [email protected]       adm•••••    2024-11-02
  [email protected]         d3v•••••    2024-07-28

PROXYNOVA COMB (3.2B credentials)
  Records 247 · Emails 38
  [email protected]    bil*****   (len 11)
  [email protected]       inf****    (len 8)

HAVEIBEENPWNED
  ✓ No domain breaches found (972 indexed)

☠ STEALER CHECK  (per-email · 9 infected / 20 checked)
  [email protected]                                  ☠ INFECTED
  📅 2025-01-12   💻 JOHN-PC   🖥 Windows 10 Pro x64
  🦠 C:\Users\john\AppData\Roaming\update\svc.exe
  🔑 Passwords: S3cr***0 · c0rp***y · J0hn***!
  🏢 4 corp services stolen · 👤 89 personal
Обнаруживает адреса электронной почты сотрудников @domain в нескольких открытых источниках, а затем объединяет их со всеми подтверждёнными адресами, найденными в ходе сканирования данных об утечках.```
Confirmed 7 Patterns 20
Sources: crt.sh · web scraping · whois · DNS SOA · wayback
📧 CONFIRMED EMAILS [email protected] [email protected] [email protected] [email protected] [email protected]
💡 COMMON PATTERNS (may exist) [email protected] [email protected] [email protected] [email protected] ...
Источники: **Hunter.io** · журналы сертификатов **crt.sh** · парсинг веб-страниц (contact / about / team) · запись **DNS SOA** · контакт **WHOIS** · архив **Wayback Machine** · распространённые бизнес-префиксы.

---

### 🔍 Google Dorks — 61 запрос

Генерирует 61 целевой запрос Google dork, предварительно созданный для домена — один клик открывает их в Google. Охватывает открытые файлы, страницы входа, конфиденциальные каталоги, поддомены, кэшированные страницы, репозитории кода и многое другое.```
  FILE EXPOSURE
  site:corp.com filetype:pdf
  site:corp.com filetype:xlsx OR filetype:csv
  site:corp.com filetype:sql OR filetype:bak
  site:corp.com ext:env OR ext:config OR ext:yaml

  LOGIN & ADMIN
  site:corp.com inurl:login OR inurl:admin OR inurl:dashboard
  site:corp.com inurl:wp-admin

  SENSITIVE CONTENT
  site:corp.com intext:"password" OR intext:"api_key"
  site:corp.com intext:"BEGIN RSA PRIVATE KEY"

  SUBDOMAINS & INFRA
  site:*.corp.com -www
  site:corp.com inurl:dev OR inurl:staging OR inurl:test

  ... 51 more queries across 8 categories
Предварительно генерирует 26 ссылок для расследования по цели на самых полезных OSINT-платформах — один клик, и вы там.``` THREAT INTEL VirusTotal https://virustotal.com/gui/domain/corp.com URLhaus https://urlhaus.abuse.ch/browse/?search=corp.com Shodan https://shodan.io/search?query=hostname:corp.com
BREACH & LEAKS HaveIBeenPwned https://haveibeenpwned.com/DomainSearch ProxyNova COMB https://proxynova.com/tools/[email protected] IntelX https://intelx.io/?s=corp.com DeHashed https://dehashed.com/search?query=corp.com LeakRadar https://leakradar.io/search?q=corp.com HudsonRock https://cavalier.hudsonrock.com/...
RECON & MAPPING Shodan Maps https://maps.shodan.io/#corp.com Censys https://search.censys.io/search?q=corp.com Fofa https://en.fofa.info/result?qbase64=... ZoomEye https://zoomeye.org/searchResult?q=corp.com
... 13 more across threat intel, archive, and code search
---

## ⚙️ Необязательные API-ключи

Всё работает без каких-либо ключей. Они открывают доступ к более богатым данным:

| Переменная | Что открывает |
|----------|---------|
| `SHODAN_API_KEY` | Полные данные хоста Shodan — баннеры, сервисы, полная история |
| `CENSYS_API_ID` + `CENSYS_API_SECRET` | Полный поиск хостов и сертификатов Censys |
| `HIBP_API_KEY` | Поиск по каждому email в HaveIBeenPwned |
| `CHIASMODON_API_KEY` | Chiasmodon pro tier — больше результатов |
| `RANSOMWARE_LIVE_API_KEY` | Лента Ransomware.live pro |
| `GOOGLE_CSE_KEY` + `GOOGLE_CSE_ID` | Выполнение Google dorks в реальном времени |```bash
export SHODAN_API_KEY="your_key_here"
export HIBP_API_KEY="your_key_here"
# loaded at runtime — never hardcoded
python3 kumo.py target.com full scan python3 kumo.py target.com --fast skip slow modules python3 kumo.py target.com -m dns ssl ports specific modules only python3 kumo.py target.com -o report.json export to JSON python3 kumo.py --web web UI (port 8888) python3 kumo.py --web -p 9000 custom port python3 kumo.py target.com --no-color pipe-friendly output
fast mode skips: wayback · brute · subdomains · email_harvest
---

## 🌐 Экосистема

| | Инструмент | Домен |
|---|---|---|
| ☁️ | [**Kumo** 蜘蛛](https://github.com/karim852/KUMO-Domain-Recon-Tool) | OSINT доменов и разведка |
| 🌑 | [**Kage** 影](https://github.com/karim852/Kage-DFIR-toolkit) | DFIR-триаж хоста |

---

> ⚠️ **Только для авторизованного тестирования безопасности.**
> Сканируйте только те домены, которыми вы владеете или на тестирование которых у вас есть явное письменное разрешение.
> Вы можете свободно использовать, изменять и распространять этот код в образовательных и личных целях.
> Пожалуйста, указывайте надлежащее авторство при использовании или ссылках на эту работу.
> Коммерческое использование не допускается без явного разрешения автора.
<div align="center">
<br>
<sub>Создано для тех, кто действует быстро. 蜘蛛.</sub>
</div>

